
 #1
विभिन्न साइबर सुरक्षा कार्यप्रवाहों और कार्यों का समर्थन करने वाले सामान्य-उद्देश्यीय उपकरण, फ्रेमवर्क और वातावरण।
Kitploit अनुशंसित

 arpsyndicate/suricata-vedas
VEDAS-संचालित स्वायत्त जनरेशन + 15k से अधिक CVE के लिए Suricata और Nuclei नियमों का सामुदायिक योगदान
 galoryber/fawkes
Fawkes एक golang Mythic C2 Agent है जो पूरी तरह से AI द्वारा लिखा गया है।
 pentest-a2p2v/pentest-a2p2v-core
मुख्य A2P2V कार्यक्षमता (कमांड लाइन आधारित)
 frogsnot/concryptor
एक गीगाबाइट-प्रति-सेकंड, मल्टी-थ्रेडेड फ़ाइल एन्क्रिप्शन इंजन। लॉक-फ्री, ट्रिपल-बफ़र्ड io_uring पाइपलाइन, रेयॉन समानांतर चंकिंग, और हार्डवेयर-त्वरित…
 rfunix/tengu
AI-संचालित पैठ परीक्षण MCP सर्वर
 epixoip/hmac-bcrypt
hmac-bcrypt पासवर्ड हैशिंग फ़ंक्शन
 owasp/cwe-sdk-javascript
एक कॉमन वीकनेस एन्यूमरेशन (CWE) Node.js SDK जो MITRE / CAPEC के अनुरूप है
 0xshe/cve-2026-31431
# CVE-2026-31431 के लिए कर्नेल विशेषाधिकार वृद्धि शोषण AF_ALG इंटरफ़ेस का दुरुपयोग करके /bin/su को अधिलेखित करने और रूट शेल प्राप्त करने के लिए…
 halildeniz/kalipackergemanager
Kali Linux के लिए मेनू-संचालित bash स्क्रिप्ट जो apt-get ऑटोमेशन का उपयोग करके System, Desktop, Tools और Menu जैसी श्रेणियों में पैकेज इंस्टॉलेशन को…
 crihexe/copy-fail-tiny-elf-cve-2026-31431
# कॉपी फेल (CVE-2026-31431) के लिए न्यूनतम no-libc Linux x86_64 ELF PoC बिल्ड
 shaniidev/bug-reaper
Web2 bug bounty Agent Skill — साक्ष्य-आधारित, कोई AI बकवास नहीं। HackerOne, Bugcrowd, Intigriti, और YesWeHack पर 18 कमज़ोरी वर्गों को कवर करता है।
 daniel2005d/mapxplore
sqlmap के साथ डाउनलोड की गई जानकारी को Postgres और sqlite जैसे रिलेशनल डेटाबेस में निर्यात करने की अनुमति देता है
 armourbird/csf
ArmourBird CSF - कंटेनर सुरक्षा ढांचा
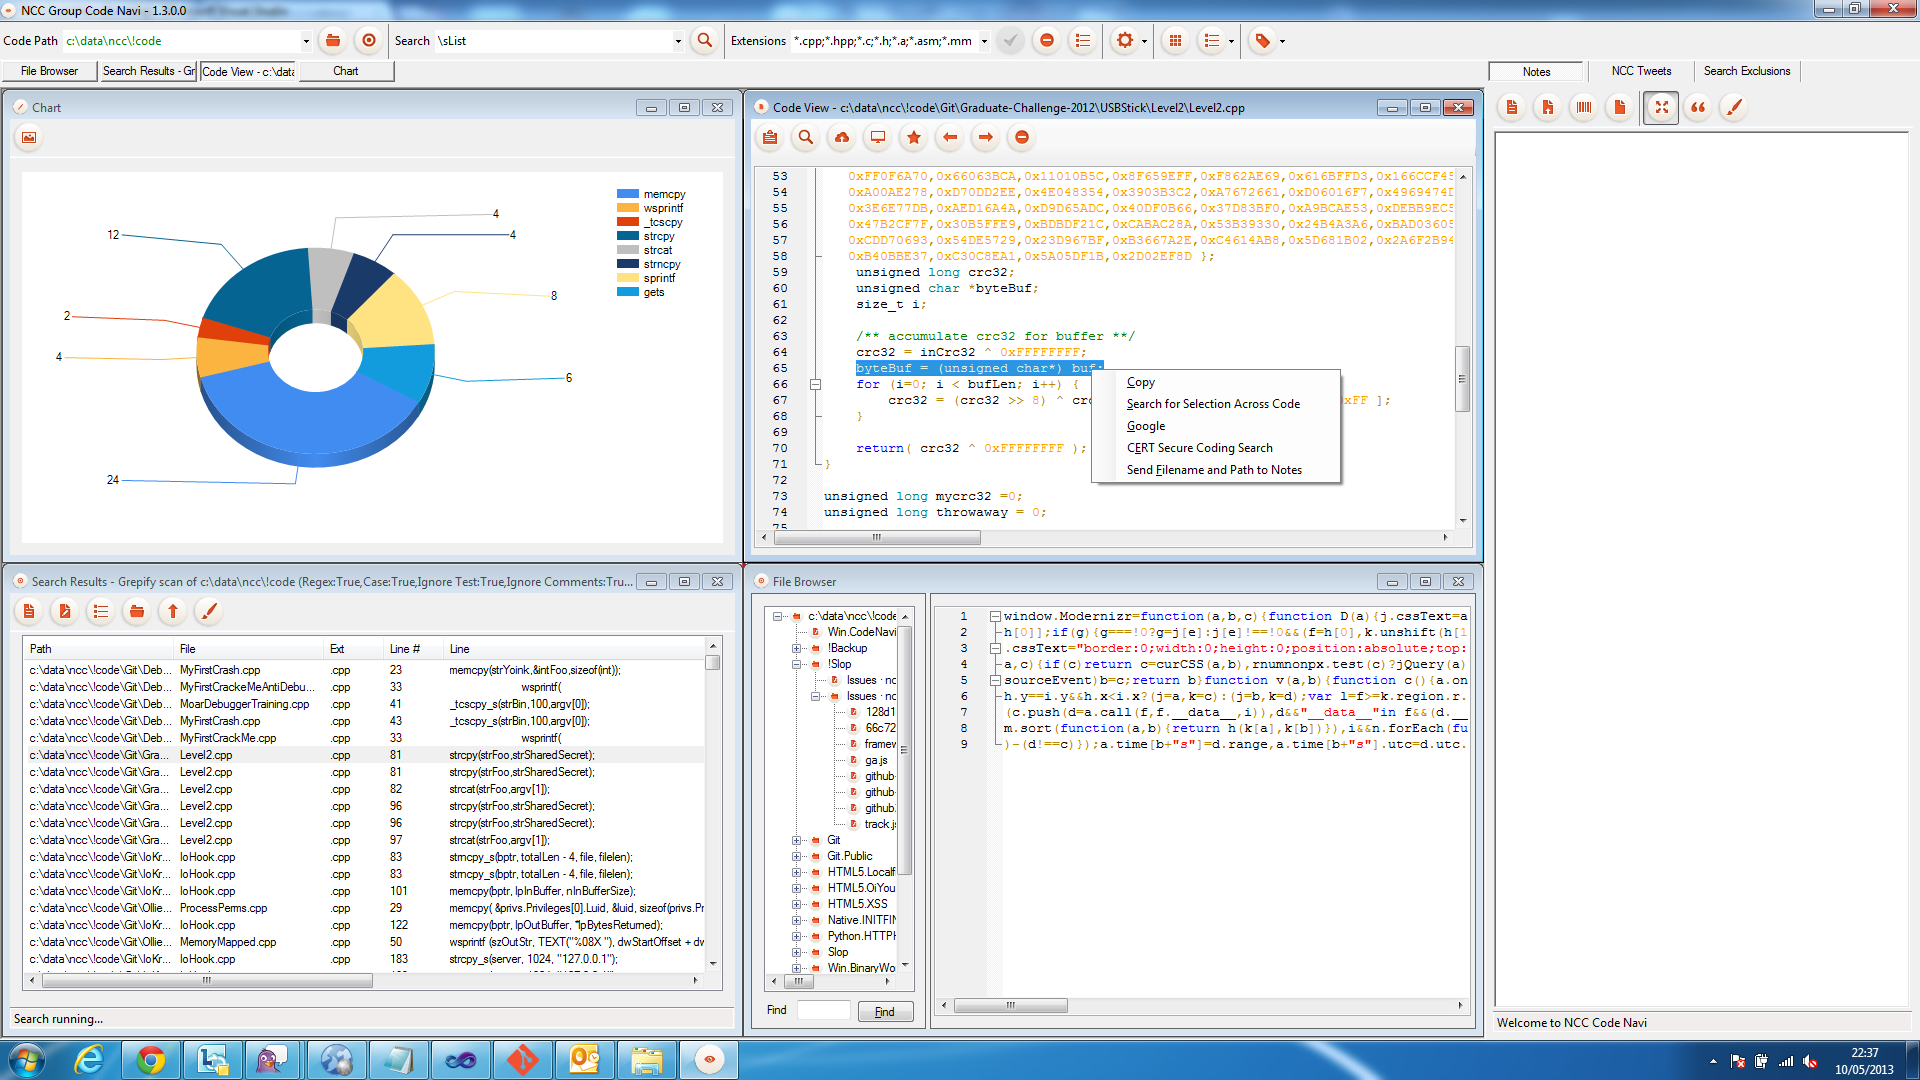 nccgroup/ncccodenavi
एनसीसी कोड नेविगेटर
 fzakaria/anubis-fetch
curl की तरह, लेकिन यह Anubis और Cloudflare bot-walls को पार कर जाता है।
 l33tdawg/aether
AI स्मार्ट कॉन्ट्रैक्ट सुरक्षा विश्लेषण और PoC जनरेशन फ्रेमवर्क
 dagowda/confluencec2
यह एक परियोजना है जिसका उद्देश्य हर अन्य SaaS उत्पाद को C2 बनाना है, Confluence तो बस शुरुआत है।
 krixx1337/burner-net
ज़ीरो-ट्रस्ट एंटी-फॉरेंसिक HTTP क्लाइंट। गुप्त जानकारी मिटाता है। निशान काटता है। स्टील्थ टैंक में CPR। 👻








