
 #1
विभिन्न साइबर सुरक्षा कार्यप्रवाहों और कार्यों का समर्थन करने वाले सामान्य-उद्देश्यीय उपकरण, फ्रेमवर्क और वातावरण।
Kitploit अनुशंसित

 vulnerscom/burp-vulners-scanner
vulners.com खोज API पर आधारित भेद्यता स्कैनर
 arpsyndicate/puncia
Panthera(P.)uncia - Subdomain Center और Exploit Observer के लिए आधिकारिक CLI उपयोगिता।
 mythicagents/thanatos
Mythic C2 एजेंट जो Linux और Windows होस्ट को लक्षित करता है, Rust में लिखा गया है।
 frizb/vanquish
Vanquish Kali Linux पर आधारित Enumeration Orchestrator है। Vanquish Kali के ओपनसोर्स enumeration टूल्स का लाभ उठाकर कई सक्रिय सूचना संग्रहण चरणों…
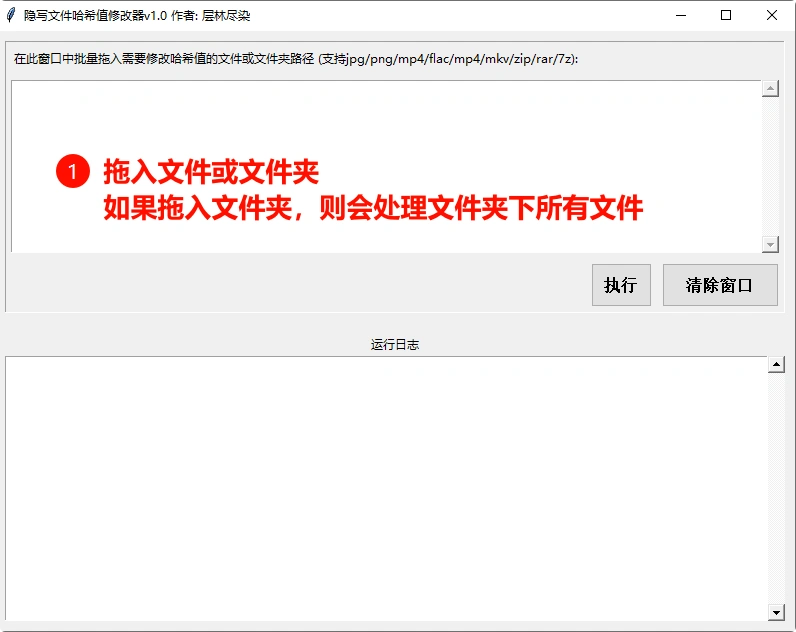 cenglin123/steganographiergui
फ़ाइलों को MP4/MKV फ़ाइलों में एम्बेड करें।
 nydubh3/cuiri
एक रेड टीम-विशेष एंटी-वायरस बायपास ट्रोजन जनरेटर, जो shellcode के आधार पर सभी एंटी-वायरस को बायपास करने वाला ट्रोजन उत्पन्न करता है।
 rcstep/cssg
Cobalt Strike का aggressor script जो beacon shellcode को जनरेट करने, फ़ॉर्मेट करने और एन्क्रिप्ट करने के लिए है, जिसमें कई exit methods, syscalls, और…
 reconinfosec/web-traffic-generator
एक त्वरित और सरल HTTP/S "जैविक" ट्रैफ़िक जनरेटर।
 depthsecurity/armory
Armory एक उपकरण है जो कई उपकरणों से बाहरी और डिस्कवरी डेटा लेने, उसे डेटाबेस में जोड़ने और सभी संबंधित जानकारी को सहसंबंधित करने के लिए है।
 redsiege/graphstrike
Cobalt Strike द्वारा Microsoft Graph API के माध्यम से HTTPS बीकनिंग
 seccubus/seccubus
आसान स्वचालित भेद्यता स्कैनिंग, रिपोर्टिंग और विश्लेषण
 cristianzsh/forensictools
फोरेंसिक उपकरणों का संग्रह
 tomnomnom/unfurl
stdin पर प्रदान किए गए URL के अंश निकालें
 polygraphene/dirtypipe-android
Dirty Pipe रूट एक्सप्लॉइट एंड्रॉइड (Pixel 6) के लिए
 federicodotta/java-deserialization-scanner
Java डिसेरिएलाइज़ेशन भेद्यताओं का पता लगाने और उनका शोषण करने के लिए Burp Suite का ऑल-इन-वन प्लगइन
 d4vinci/cuteit
दुर्भावनापूर्ण IP को थोड़ा प्यारा बनाने के लिए बनाया गया IP अस्पष्टकर्ता
 pablosnt/rekono
आक्रामक सुरक्षा प्लेटफ़ॉर्म जो हमले की सतह की खोज और भेद्यता प्रबंधन को स्वचालित करता है।
 cert-ee/cuckoo3
ओपन-सोर्स स्वचालित मैलवेयर विश्लेषण सैंडबॉक्स जो संदिग्ध फ़ाइलों और URL को पृथक VM में चलाता है और विस्तृत व्यवहारिक रिपोर्ट तैयार करता है।







