
 #1

 defensepointsecurity/threat_note
DPS का हल्का जाँच नोटबुक
 pownjs/recon
ग्राफ सिद्धांत द्वारा संचालित एक शक्तिशाली लक्ष्य टोही ढांचा।
 intezer/linux-explorer
लिनक्स एंडपॉइंट्स के लिए उपयोग में आसान लाइव फोरेंसिक टूलबॉक्स
 digitalmethodsinitiative/dmi-tcat
डिजिटल विधियाँ पहल - ट्विटर कैप्चर और विश्लेषण टूलसेट
 tnich/honssh
HonSSH को क्लाइंट और सर्वर के बीच सभी SSH संचार को लॉग करने के लिए डिज़ाइन किया गया है।
 cyb3rward0g/invoke-attackapi
MITRE ATT&CK Framework के अपने API के माध्यम से इंटरैक्ट करने के लिए एक PowerShell स्क्रिप्ट
 opencspm/opencspm
ओपन क्लाउड सुरक्षा मुद्रा प्रबंधन इंजन
 captaingeech42/ransomwatch
रैंसमवेयर लीक साइट निगरानी
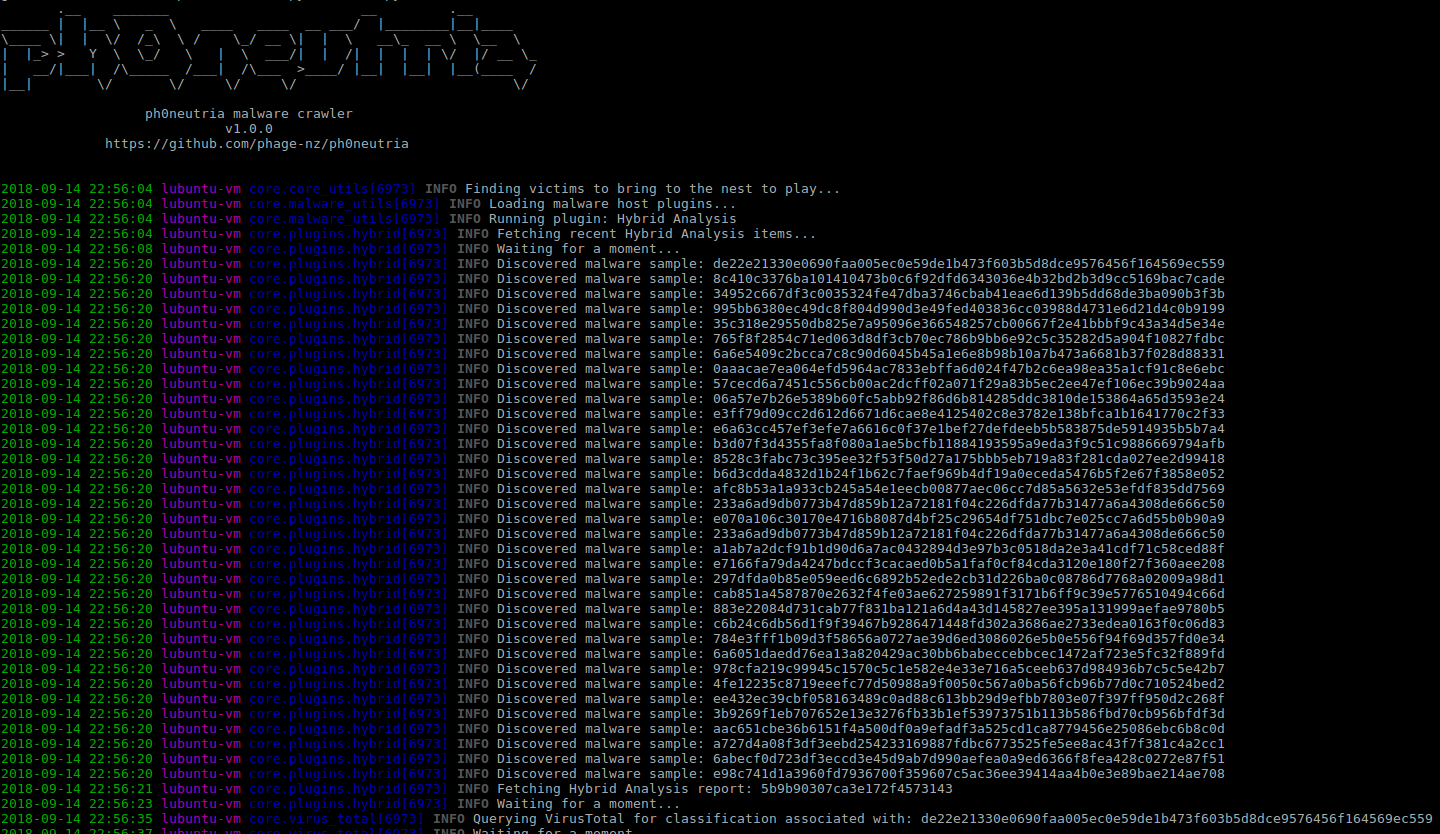 phage-nz/ph0neutria
ph0neutria एक मैलवेयर ज़ू निर्माता है जो सीधे वास्तविक स्रोतों से नमूने प्राप्त करता है। पहुंच और प्रबंधन में आसानी के लिए सबकुछ Viper में संग्रहीत…
 alb-uss/secmon
SECMON एक वेब-आधारित उपकरण है जो वेब इंटरफ़ेस के साथ इन्फोसेक निगरानी और भेद्यता प्रबंधन के स्वचालन के लिए है।
 target/halogen
दुर्भावनापूर्ण दस्तावेज़ों से स्वचालित रूप से YARA नियम बनाएं।
 anteater/anteater
Anteater - CI/CD गेट चेक फ्रेमवर्क
 splunk/melting-cobalt
एक Cobalt Strike Scanner जो पहचाने गए Team Server beacons को JSON ऑब्जेक्ट में पुनर्प्राप्त करता है
 mitrecnd/whodat
पिवोटेबल Reverse WhoIs / PDNS Fusion जिसमें Registrant Tracking और Alerting शामिल है, साथ ही स्वचालित क्वेरीज़ के लिए API (JSON/CSV/TXT)
 utkusen/jeopardize
फिशिंग डोमेन के खिलाफ एक कम (शून्य) लागत वाला खतरा खुफिया और प्रतिक्रिया उपकरण










