
 #1
खतरा फीड, समझौता के संकेतक (IOCs), और हमले के रुझानों को इकट्ठा करने, विश्लेषण करने और संचालन करने के उपकरण।
Kitploit अनुशंसित

 danieleperera/onioningestor
tor नेटवर्क पर onion साइटों को एकत्र करने, क्रॉल करने और मॉनिटर करने तथा एकत्रित जानकारी को Elasticsearch पर इंडेक्स करने के लिए एक विस्तारणीय टूल
 joshhighet/ransomwatch
पारदर्शी रैनसमवेयर दावा ट्रैकर 🥷🏼🧅🖥️
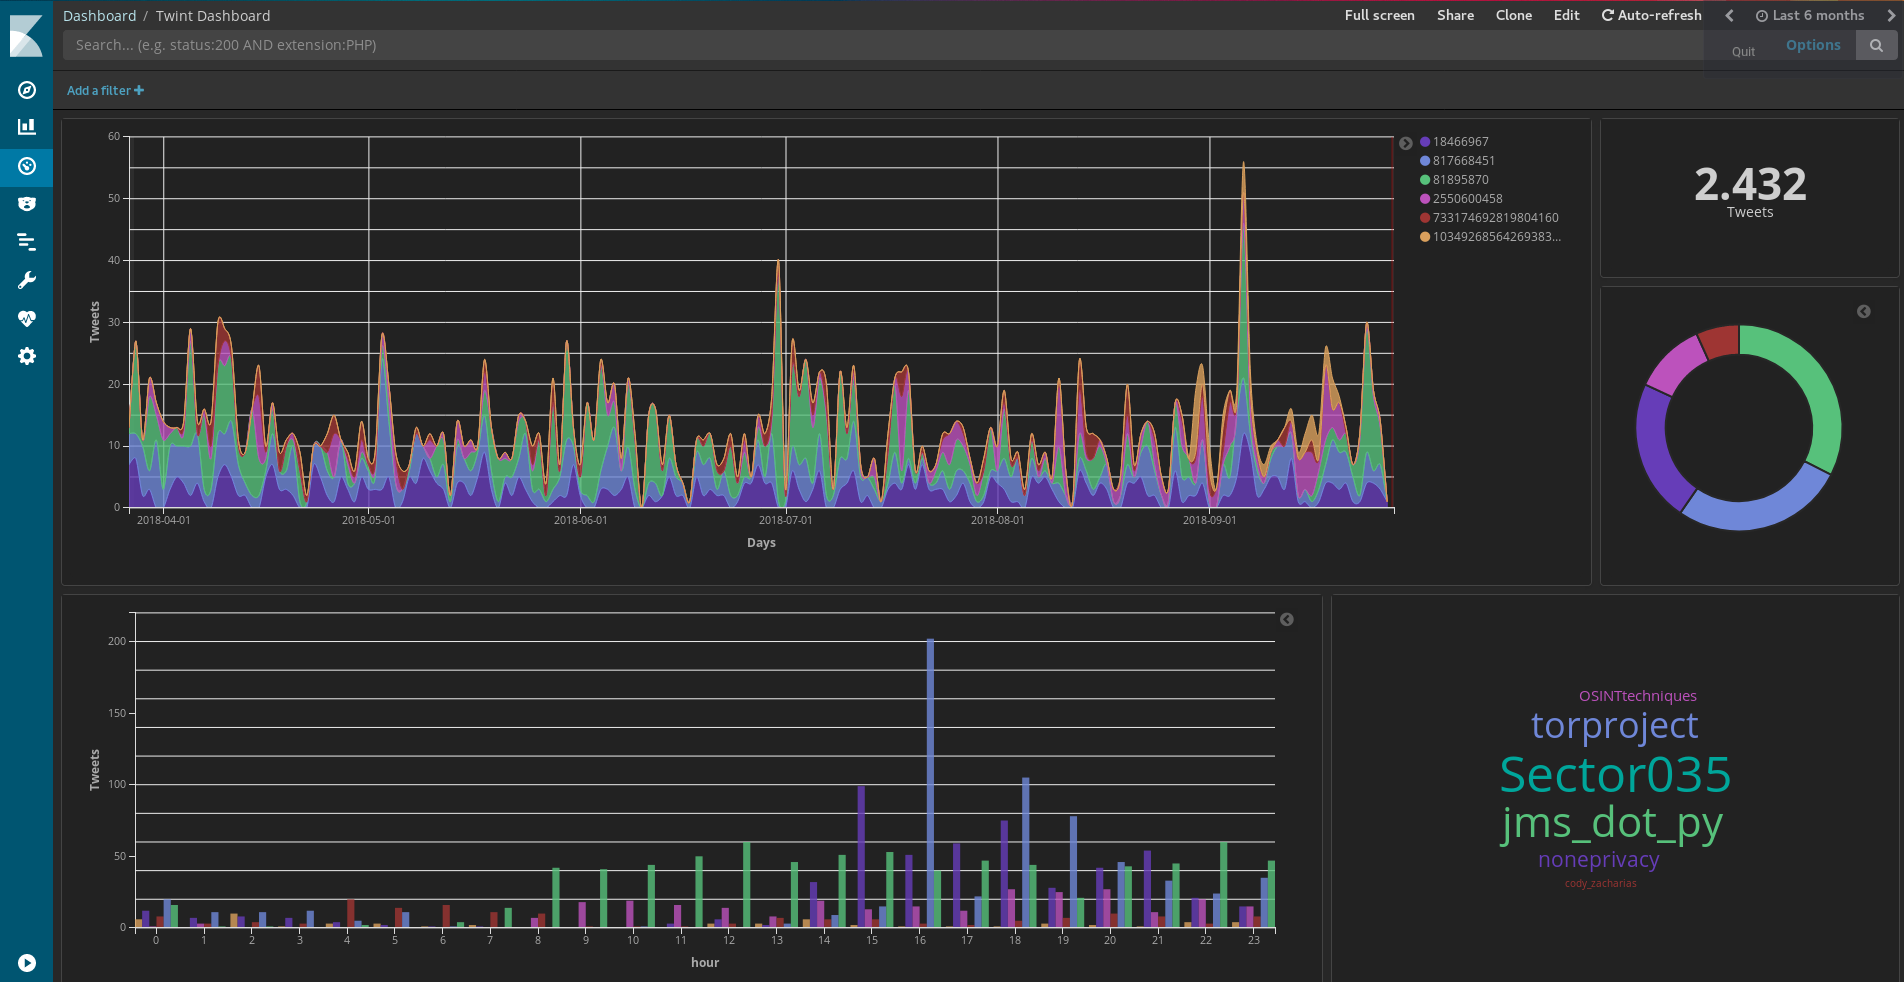 twintproject/twint
एक उन्नत ट्विटर स्क्रैपिंग और OSINT टूल जो Python में लिखा गया है और Twitter के API का उपयोग नहीं करता है, जिससे आप उपयोगकर्ता के फॉलोअर्स, फॉलोइंग,…
 michenriksen/gitrob
GitHub संगठनों के लिए टोही उपकरण
 cuckoosandbox/cuckoo
कुकू सैंडबॉक्स एक स्वचालित गतिशील मैलवेयर विश्लेषण प्रणाली है
 netflix/security_monkey
सिक्योरिटी मंकी AWS, GCP, OpenStack और GitHub संगठनों में एसेट्स और समय के साथ उनके बदलावों की निगरानी करता है।
 teler-sh/teler
रीयल-टाइम HTTP घुसपैठ का पता लगाना
 mozilla/mozdef
DEPRECATED - MozDef: मोज़िला एंटरप्राइज़ डिफेंस प्लेटफ़ॉर्म
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 maliceio/malice
VirusTotal Wanna Be - अब 100% अधिक हिप्स्टर के साथ
 hasecuritysolutions/vulnwhisperer
अपने भेद्यता स्कैन से कार्रवाई योग्य डेटा बनाएं
 mandiant/threatpursuit-vm
थ्रेट परस्यूट वर्चुअल मशीन (VM): एक पूरी तरह से अनुकूलन योग्य, ओपन-सोर्स विंडोज-आधारित वितरण जो खतरा खुफिया विश्लेषण और शिकार के लिए डिज़ाइन किया गया…
 snovvcrash/usbrip
GNU/Linux पर USB घटनाओं के इतिहास को ट्रैक करना
 mgeeky/redwarden
Cobalt Strike C2 रिवर्स प्रॉक्सी जो पैकेट निरीक्षण और malleable प्रोफ़ाइल सहसंबंध के माध्यम से ब्लू टीमों, AVs, EDRs, स्कैनर्स को दूर रखता है
 dropbox/securitybot
जनता के लिए वितरित अलर्टिंग!
 toolswatch/vfeed
सहसंबद्ध CVE भेद्यता और थ्रेट इंटेलिजेंस डेटाबेस API
 mandiant/silketw
ETW के लिए C# रैपर जो थ्रेट हंटिंग, मैलवेयर विश्लेषण और घटना प्रतिक्रिया के लिए कर्नेल और यूज़र-मोड इवेंट डेटा को JSON में सीरियलाइज़ करता है, जिसमें…
 jerlendds/osintbuddy
नोड ग्राफ़, OSINT डेटा माइनिंग, और प्लगइन्स। असंरचित और सार्वजनिक डेटा को जोड़कर परिवर्तनकारी अंतर्दृष्टि प्राप्त करें। रिवाइट @…







