#1
 firefart/hijagger
डोमेन पुनः-पंजीकरण के माध्यम से अपहरण-योग्य पैकेजों के लिए सभी NPM और Pypi पैकेजों के सभी अनुरक्षकों की जाँच करता है
 visma-prodsec/confused
विभिन्न पैकेज प्रबंधन प्रणालियों में डिपेंडेंसी कन्फ्यूजन कमजोरियों की जाँच करने का उपकरण
 elastic/supply-chain-monitor
स्वचालित आपूर्ति श्रृंखला सुरक्षा मॉनिटर जो PyPI और npm रजिस्ट्रियों को पोल करता है, नए रिलीज़ को पिछले संस्करणों से तुलना करता है, और LLM विश्लेषण…
 backbay-labs/clawdstrike
AI एजेंट फ्लीट और डेवलपर वर्कस्टेशन के लिए पॉलिसी इंजन और EDR। Ed25519-हस्ताक्षरित ऑडिट ट्रेल्स और फेल-क्लोज्ड एन्फोर्समेंट के साथ टूल कॉल, फ़ाइल…
 cosai-oasis/ws4-secure-design-agentic-systems
CoSAI वर्कस्ट्रीम 4, एजेंटिक सिस्टम के लिए सिक्योर डिज़ाइन पैटर्न्स का रिपॉजिटरी
 mergebase/log4j-detector
फ़ाइल-सिस्टम स्कैनर जो संकलित जावा क्लासेज़ (nested archives सहित) का विश्लेषण करके कमजोर Log4J संस्करणों (CVE-2021-44228, CVE-2021-45046) का पता…
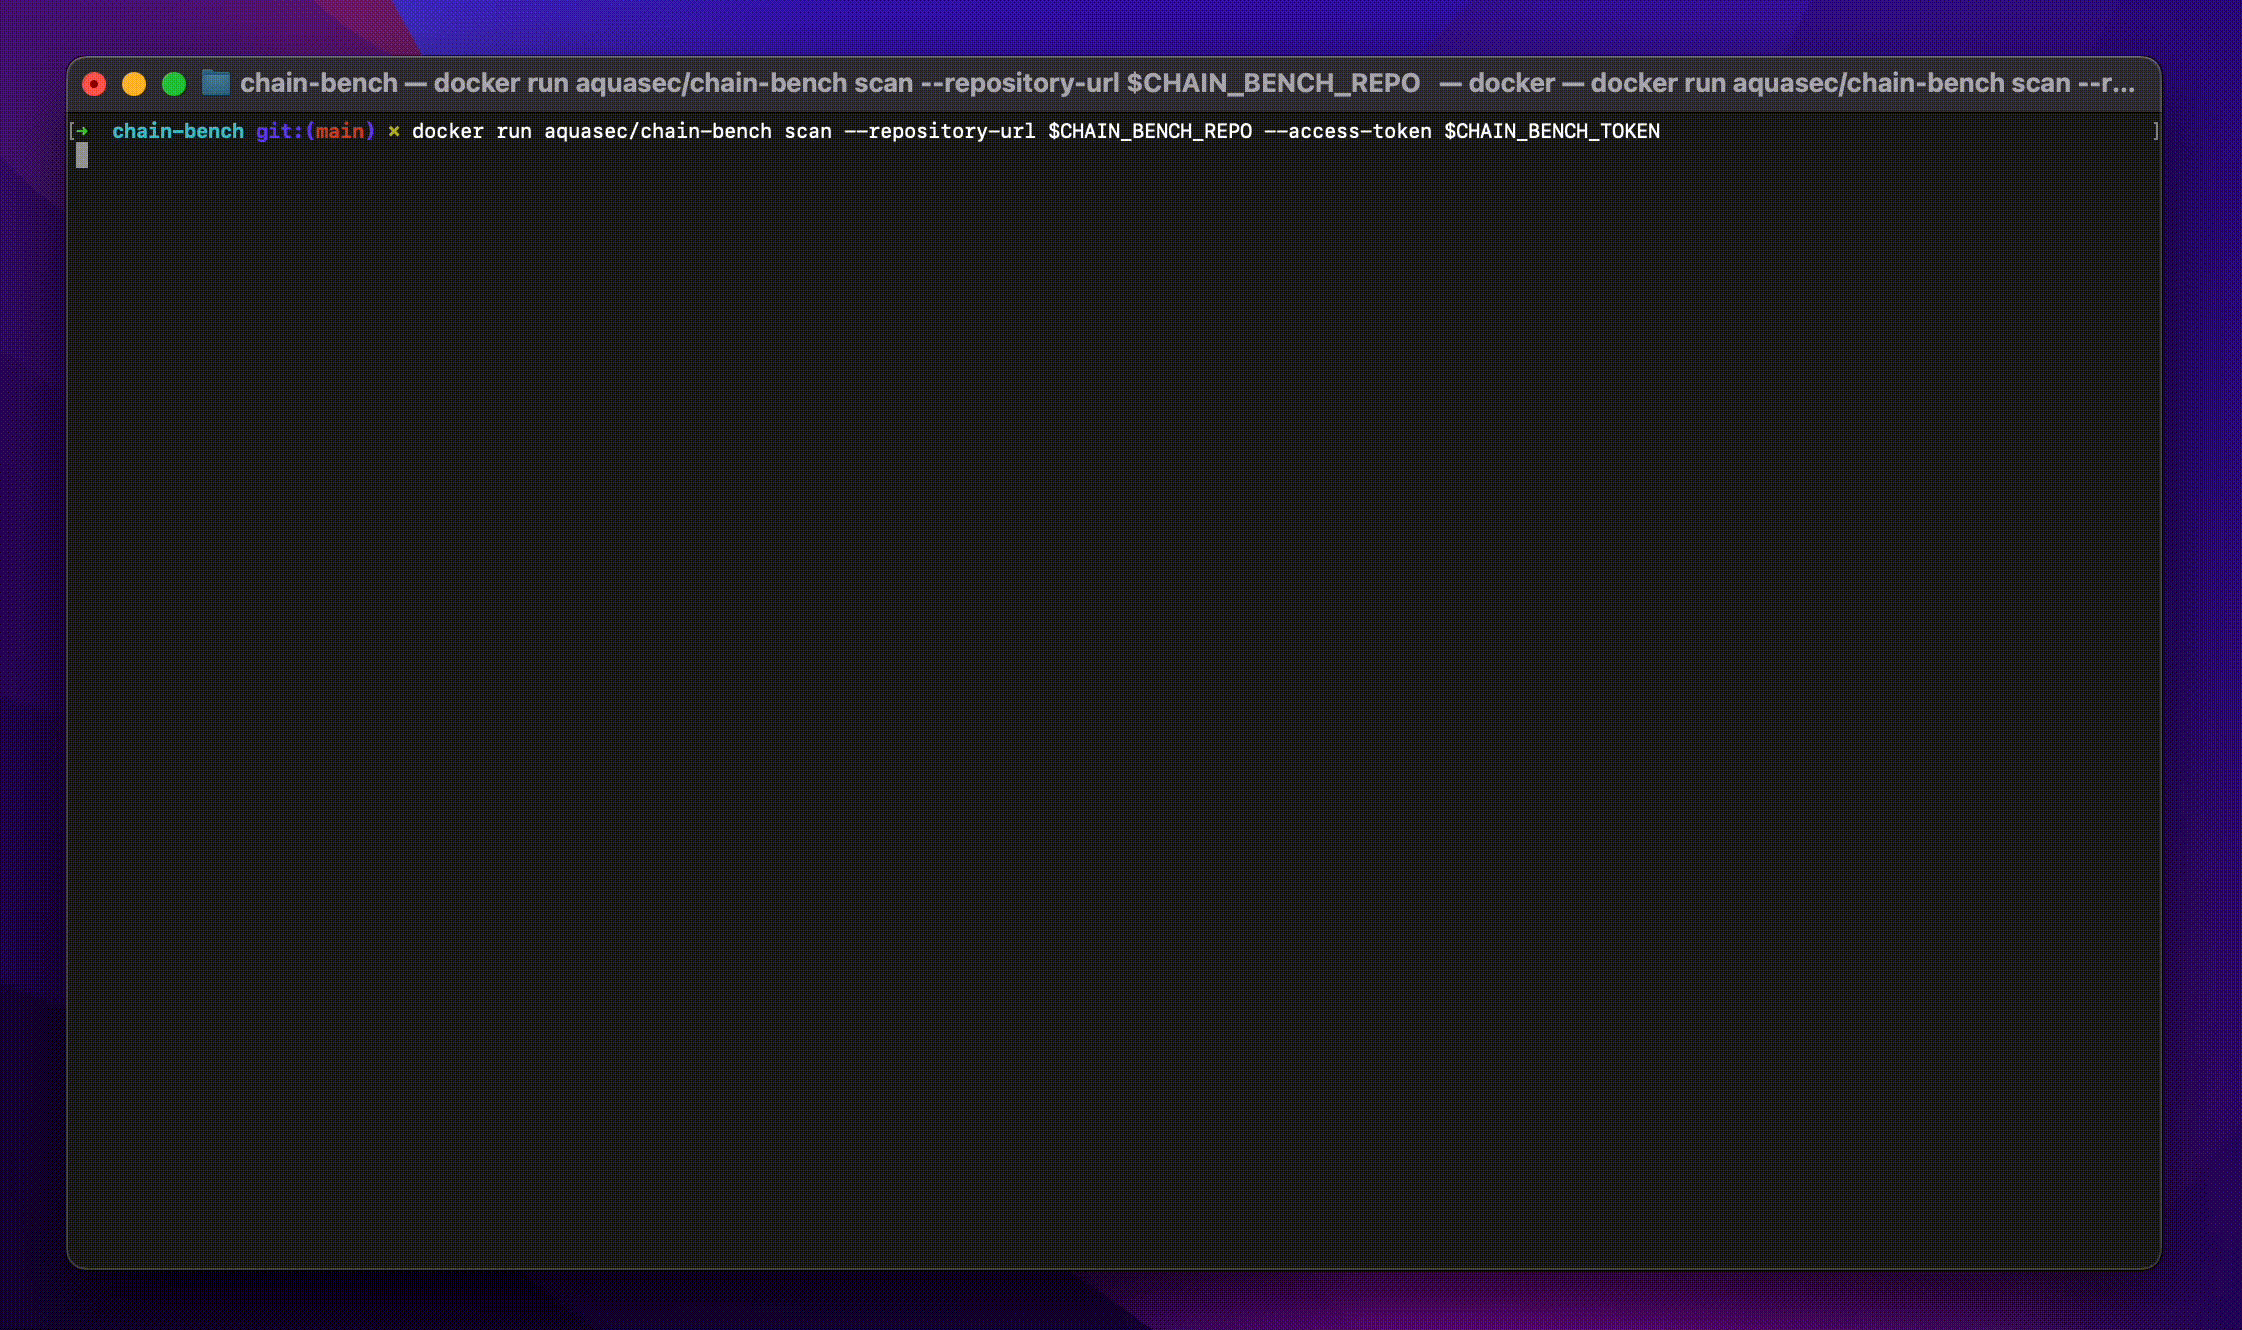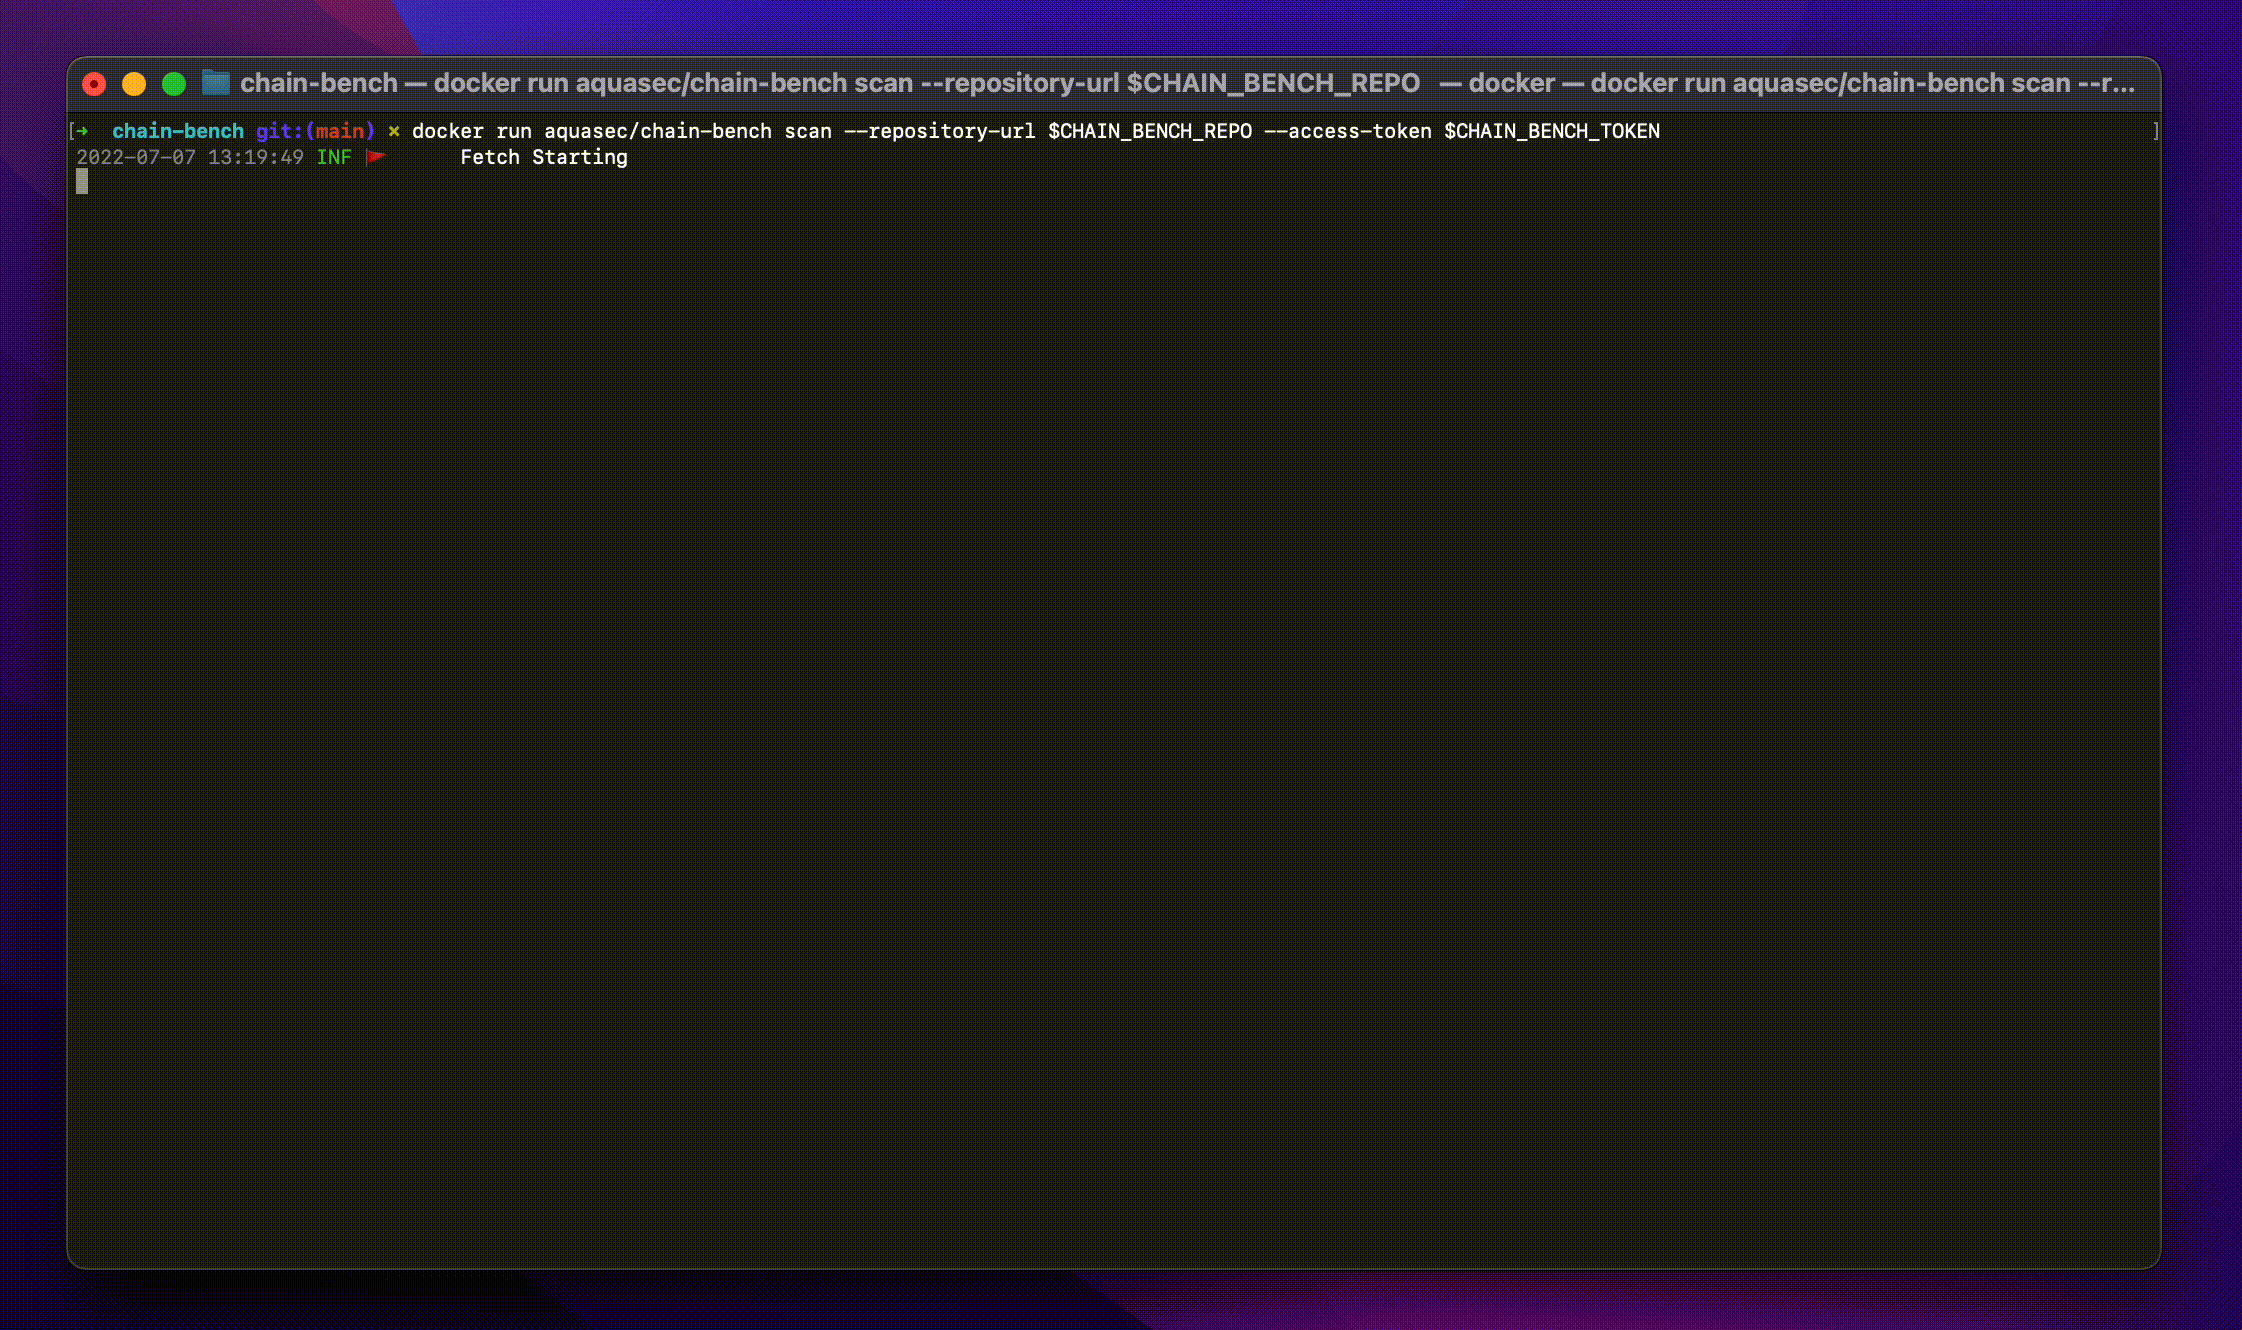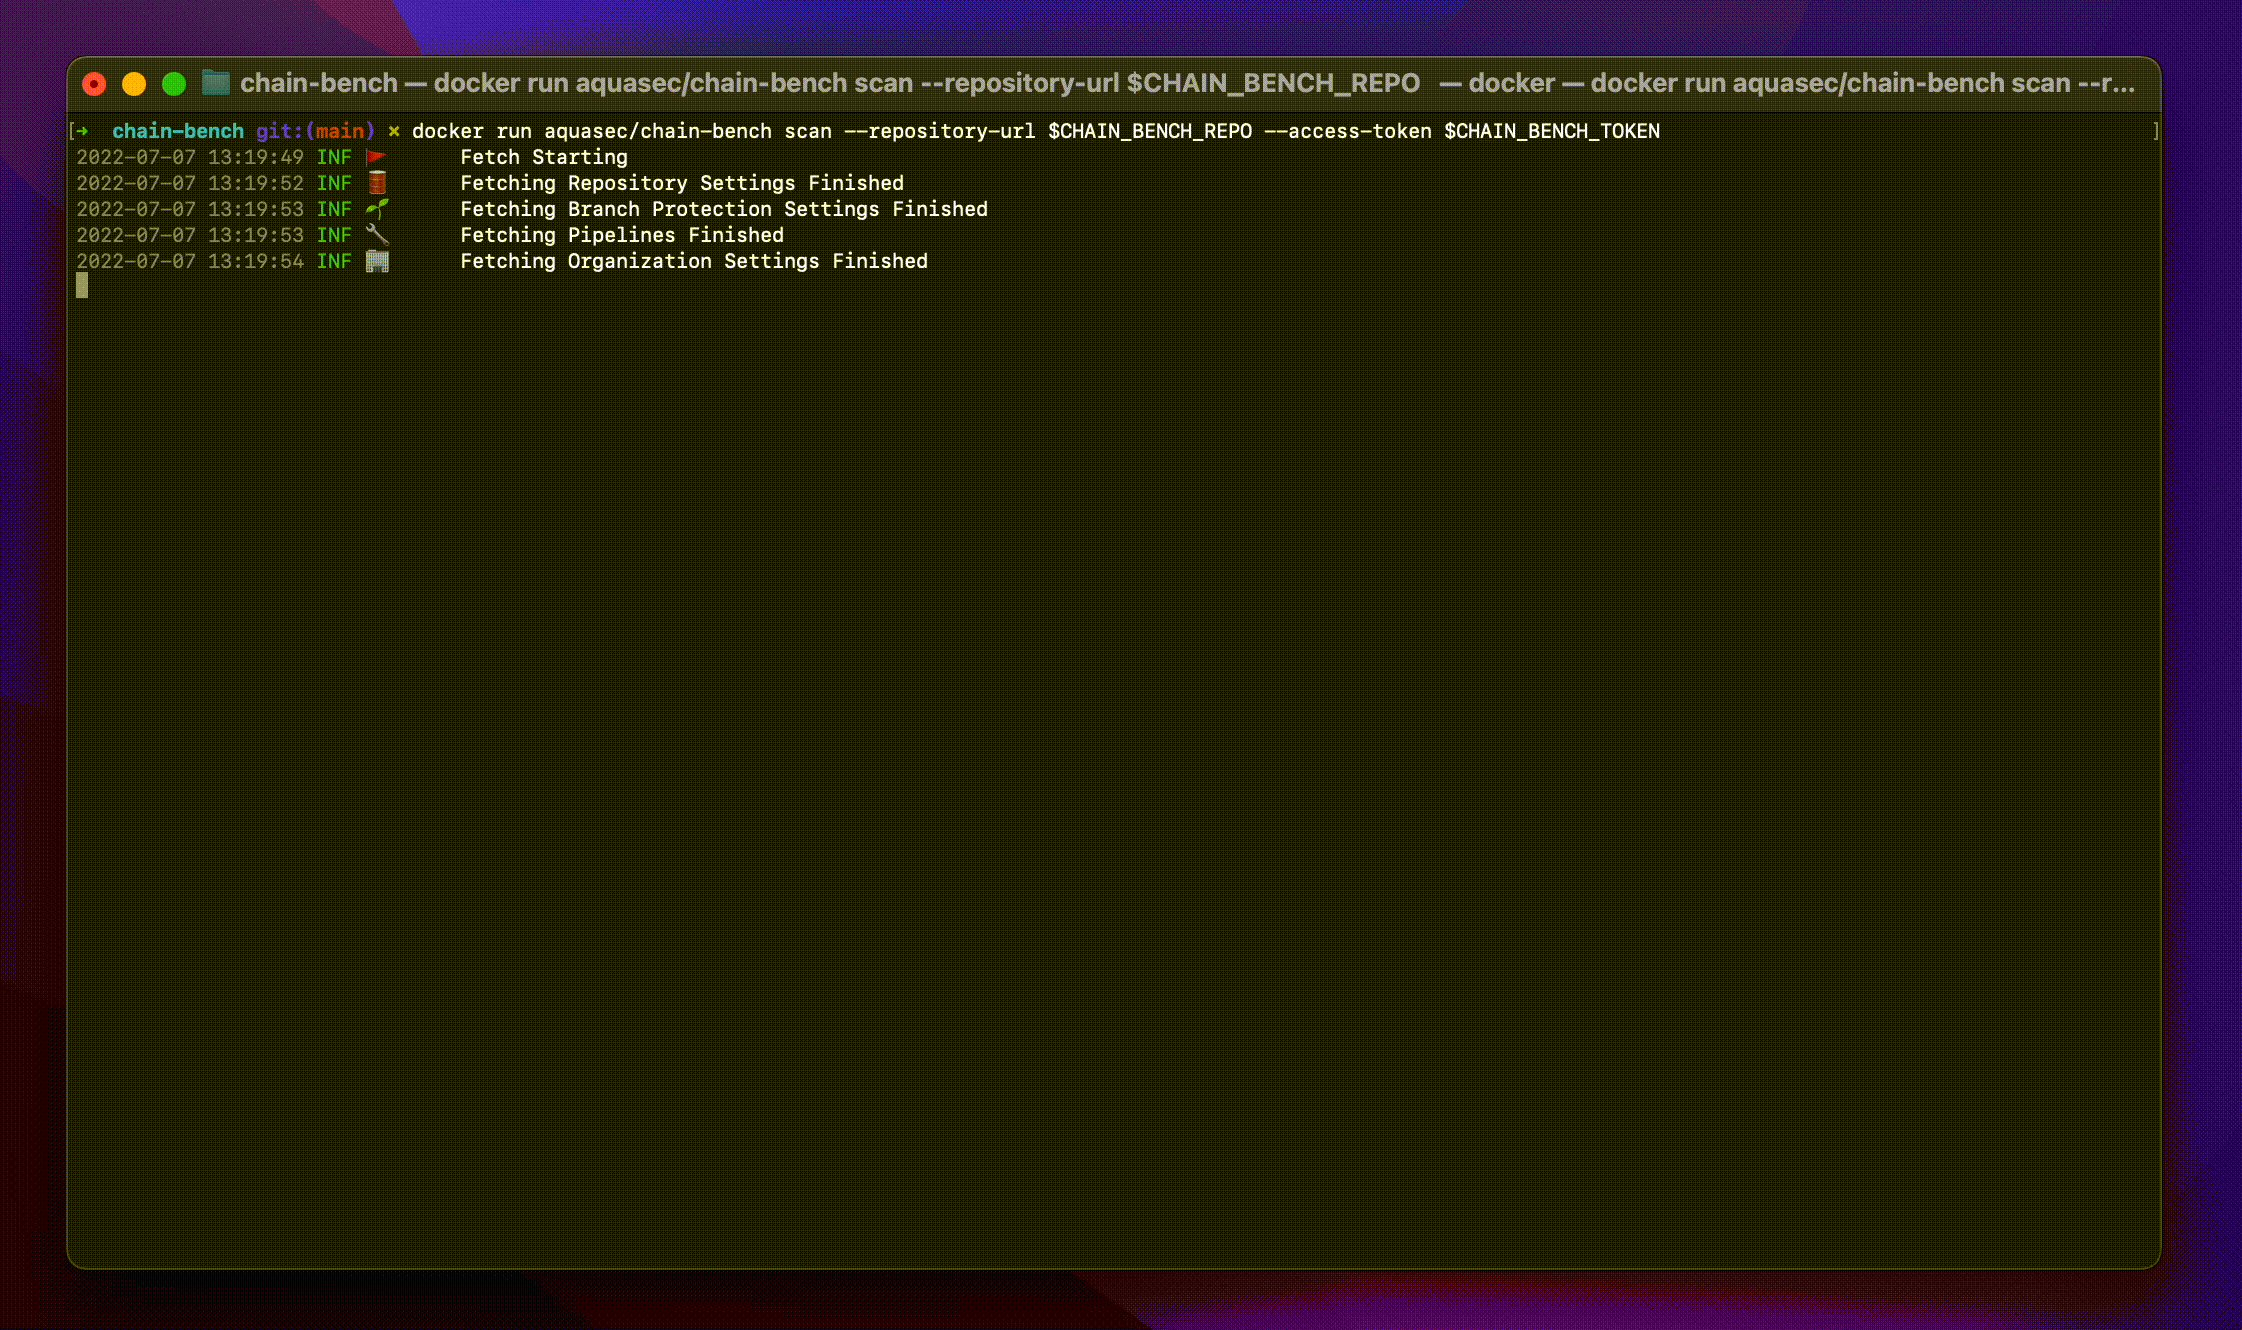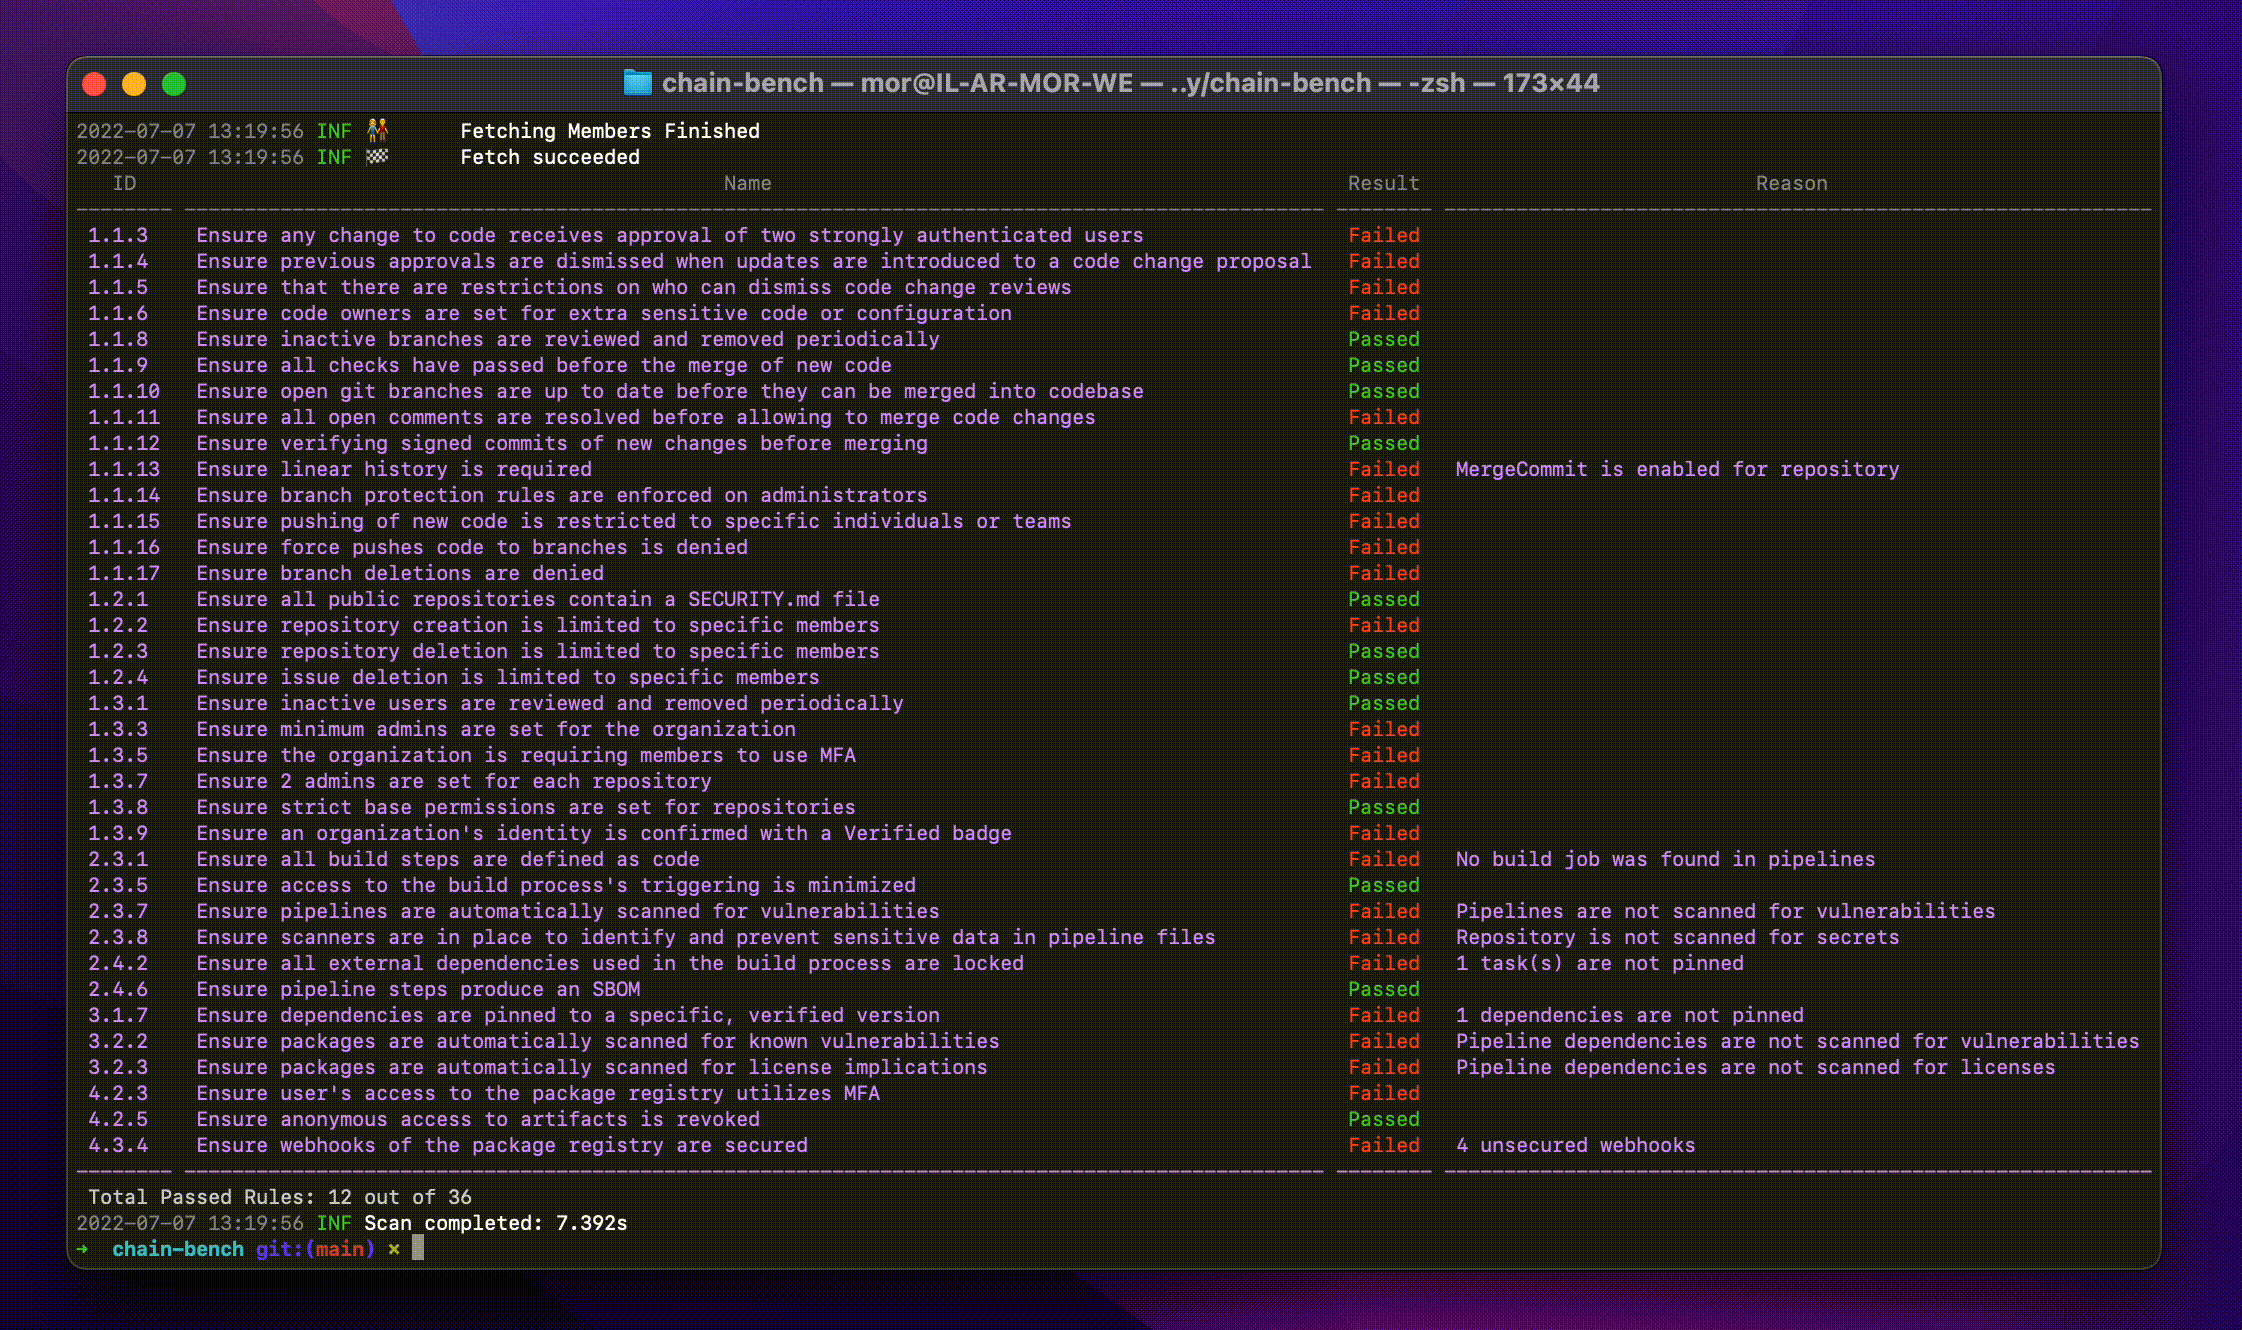 aquasecurity/chain-bench
CIS बेंचमार्क के विरुद्ध सॉफ्टवेयर आपूर्ति श्रृंखला सुरक्षा अनुपालन का ऑडिट करता है, SCM सेटिंग्स, शाखा सुरक्षा, निर्भरताओं और CI/CD पाइपलाइनों को…
 nodesecure/js-x-ray
जावास्क्रिप्ट और Node.js ओपन-सोर्स SAST स्कैनर। सबसे सामान्य दुर्भावनापूर्ण पैटर्न का पता लगाने के लिए एक स्थैतिक विश्लेषक 🔬।
 git-pkgs/proxy
A lightweight caching proxy for package registries.
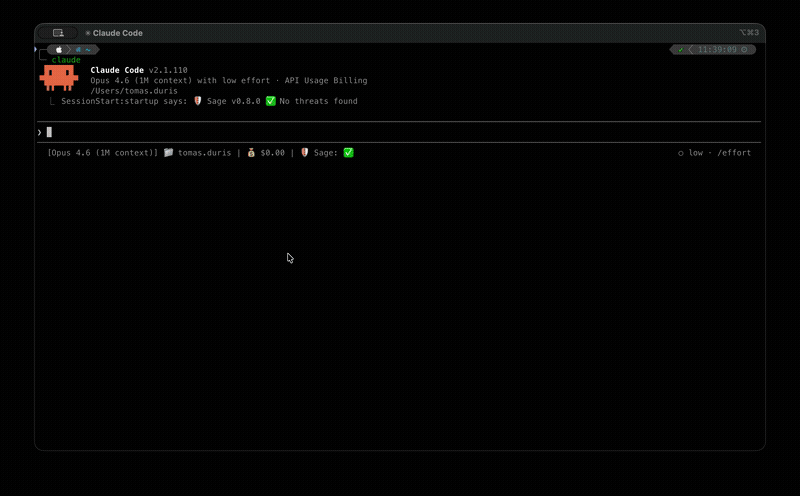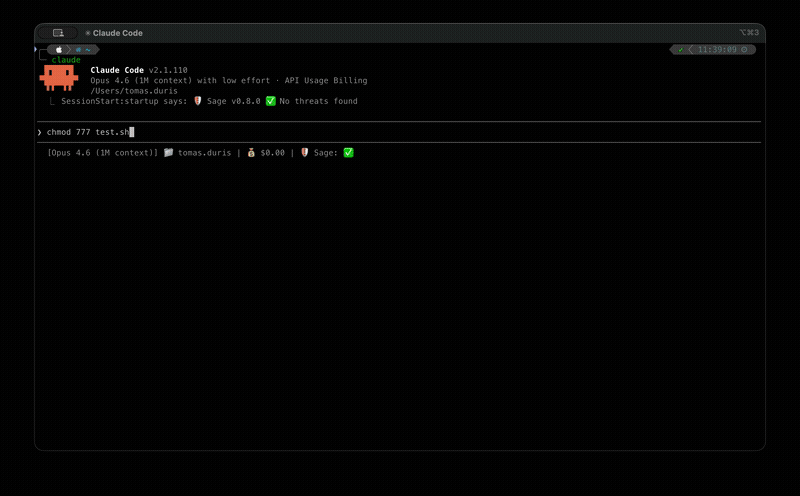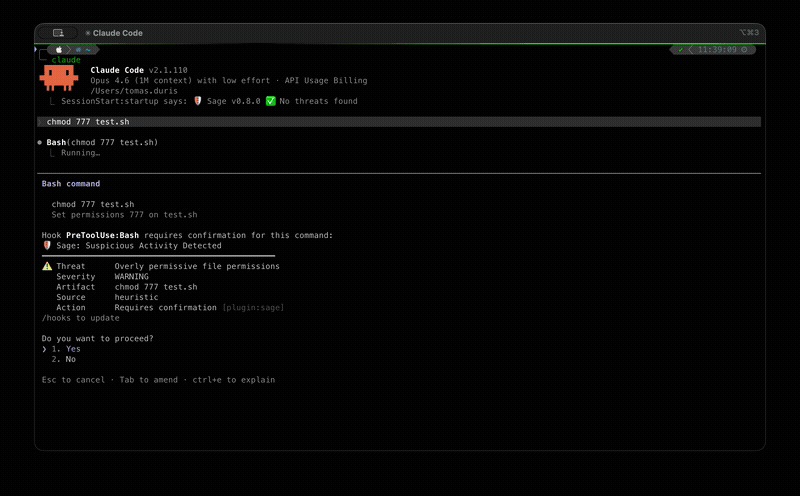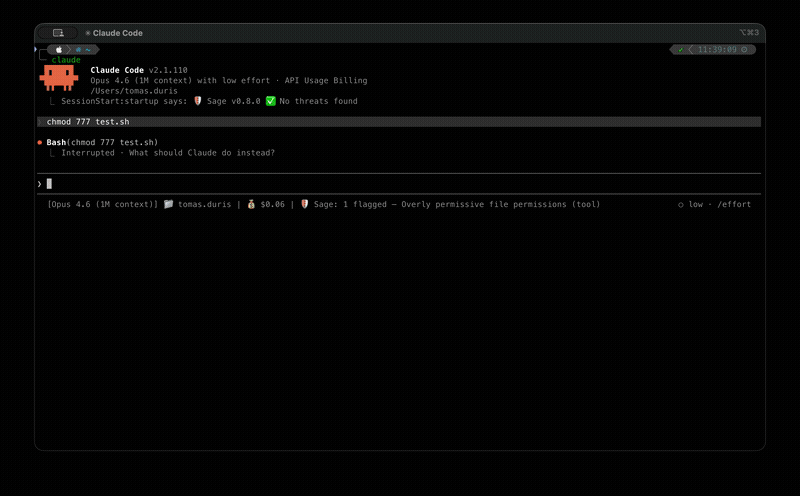 gendigitalinc/sage
AI एजेंटों के लिए हल्का एजेंट डिटेक्शन और रिस्पॉन्स (ADR) स्तर — कमांड, फ़ाइलों और वेब अनुरोधों की सुरक्षा करता है। Gen Agent Trust Hub का हिस्सा।
 devops-kung-fu/bomber
सॉफ़्टवेयर बिल ऑफ़ मटेरियल्स (SBOMs) की सुरक्षा कमजोरियों के लिए स्कैन करता है
 cycodelabs/raven
गिटहब एक्शन्स CI/CD वर्कफ़्लोज़ में सुरक्षा कमज़ोरियों के लिए स्कैन करता है, निष्कर्षों को Neo4j ग्राफ़ डेटाबेस में अनुक्रमित करता है, और गलत…
 rhboot/shim-review
shim की समीक्षाएँ
 rderaison/bromure
एजेंटिक कोडिंग और वेब ब्राउज़िंग के लिए उचित सैंडबॉक्सिंग
 corretto/hotpatch-for-apache-log4j2
CVE-2021-44228 से log4j RCE को हॉटपैच करने के लिए एक एजेंट।
 fox-it/log4j-finder
डिस्क पर और Java Archive Files के अंदर भी असुरक्षित Log4j2 संस्करण खोजें (Log4Shell CVE-2021-44228, CVE-2021-45046, CVE-2021-45105)
 8b-is/smart-tree
Smart Tree: not just a tree, a philosophy. A context-aware, AI-crafted replacement for 20+ tools with MEM8 quantum compression, semantic search,…