
 #1
निर्भरता स्कैनिंग, SBOM जनरेशन, पैकेज अखंडता और आपूर्ति श्रृंखला जोखिम उपकरण।
Kitploit अनुशंसित
 trinadh465/openssl-1.1.1g_cve-2022-4304
OpenSSL टूलकिट जो TLS/SSL प्रोटोकॉल और सामान्य-उद्देश्य क्रिप्टोग्राफ़िक लाइब्रेरी प्रदान करता है, जिसमें कुंजी निर्माण, प्रमाणपत्र प्रबंधन,…
 khayashi4337/lodash.template-fixed
lodash.template का फोर्क जिसमें CVE-2021-23337 फिक्स (वेरिएबल विकल्प के माध्यम से कमांड इंजेक्शन) शामिल है
 izzyacademy/log4shell-mitigation
Log4Shell सुरक्षा भेद्यता CVE-2021-44228 के लिए शमन
 shoucheng3/jenkinsci__workflow-multibranch-plugin_cve-2022-25175_706-vd43c65dec013
CVE-2022-25175 के लिए एक्सप्लॉइट जो Jenkins Pipeline: Multibranch प्लगइन को लक्षित करता है, जो CI/CD पाइपलाइन जॉब निर्माण में एक विशिष्ट कमजोरी का…
 shanika04/cp30_xxe_partial_fix
CVE-2018-20433 और CVE-2019-5427 के बीच का संस्करण
 municipalparkingservices/cve-2021-44228-scanner
एकल-बाइनरी स्कैनर CVE-2021-44228 (Log4Shell) के लिए जो JAR/WAR/EAR फ़ाइलों में कमज़ोर log4j संस्करणों का पता लगाता है और JndiLookup.class को हटाकर…
 bkhablenko/cve-2017-8046
CVE-2017-8046 का शोषण प्रदर्शित करता है, जो Spring Boot अनुप्रयोग में होता है, जिसमें SpEL इंजेक्शन पेलोड और कमजोर घटकों के लिए dependency-check…
 kavgan/vuln_test_repo_public_ruby_gemfile_cve-2016-6317
Ruby Gemfile निर्भरताओं में ज्ञात कमजोरियों का पता विशिष्ट CVE की स्कैनिंग द्वारा लगाता है, जिससे विकास पाइपलाइनों में स्वचालित सुरक्षा जाँच सक्षम…
 frostsaberx/cve-2020-27955
Git-LFS RCE Test
 corelight/boa-detector
एक संवेदनशील Boa वेब सर्वर डिटेक्टर।
 anupamojha-eng/sentinel-transitive-cve-demo
Sentinel डेमो: transitive snakeyaml CVE-2022-1471 via Spring Boot + शोषणीय कोड पैटर्न
 rubbxalc/cve-2023-1521
CVE-2023-1521 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो sccache में LD_PRELOAD-आधारित विशेषाधिकार वृद्धि प्रदर्शित करता है, संकलन के दौरान मनमाना कोड…
 satheesh575555/external_expat_aosp10_r33_cve-2022-23852
C पार्सिंग XML के लिए लाइब्रेरी, CVE-2022-23852 के लिए पैच किया गया, जो कुशल दस्तावेज़ प्रोसेसिंग के लिए हैंडलर के साथ स्ट्रीम-उन्मुख XML पार्सिंग…
 morrisel/cve-2023-26136
इस रिपॉज़िटरी में CVE-2023-26136 भेद्यता के लिए एक समाधान शामिल है।
 open-aims/log4j
पैच किया गया Log4j 1.2.17 लाइब्रेरी जिसमें कमजोर JMSAppender क्लास को हटा दिया गया है ताकि CVE-2021-4104 को कम किया जा सके, जिसे प्रभावित अनुप्रयोगों…
 dlitz/bash-cve-2014-6271-fixes
Shellshock (CVE-2014-6271) bash भेद्यता के लिए सत्यापित पैच का क्यूरेटेड संग्रह, अपस्ट्रीम, डेबियन और कस्टम पैच के साथ SHA256 अखंडता जांच।
 431m/rcetest
CVE-2024-32002 poc परीक्षण
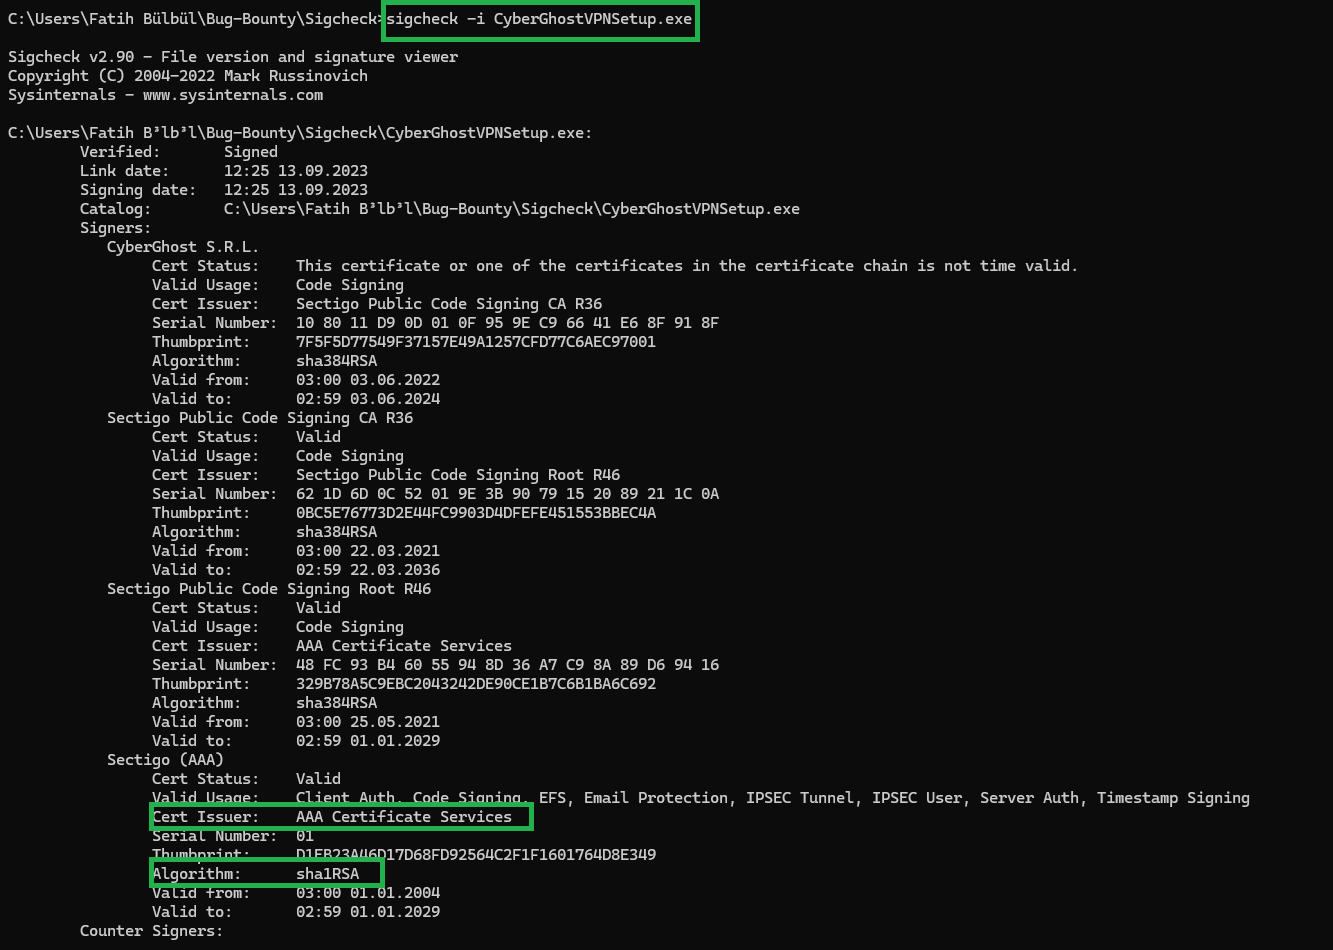 meisterlos/cve-2025-51726
PoC जो SHA-1 कोड साइनिंग जालसाजी और CyberGhostVPN इंस्टॉलर में हाई एंट्रॉपी ASLR की कमी को प्रदर्शित करता है, जिससे ट्रस्ट बायपास और अनुमानित मेमोरी…








