
 #1
निर्भरता स्कैनिंग, SBOM जनरेशन, पैकेज अखंडता और आपूर्ति श्रृंखला जोखिम उपकरण।
Kitploit अनुशंसित
 24owais/threat-intel-cve-2024-3094
खतरा खुफिया रिपोर्ट जो xz-utils बैकडोर कमजोरी (CVE-2024-3094) का विश्लेषण करती है
 felipecruz91/node-ip-vex
नमूना प्रोजेक्ट जो CVE-2024-29415 को दबाने के लिए VEX का उपयोग करता है।
 dannyendortest/node-prompt-here
जानबूझकर कमजोर Node.js डेमो टारगेट CVE-2020-7602 के लिए, जिसका उपयोग स्वचालित निर्भरता भेद्यता पहचान और प्रतिपूरक नियंत्रणों के माध्यम से एक-क्लिक…
 dannyendortest/ollama-consumer
ओलामा v0.5.0 के लिए डेमो उपभोक्ता (CVE-2024-12886 के लिए कमजोर श्रेणी) — endorctl scan target
 pvharmo2/gha-lab-2f775f277c
# CVE-2025-47928 (spotipy-dev/spotipy pull_request_target रहस्य बहिर्गमन) का अधिकृत प्रयोगशाला पुनरुत्पादन — भेद्य कमिट 4f5759d पर स्नैपशॉट
 soliantconsulting/cve-2025-46295-fix-fms
स्वचालित स्क्रिप्ट सूट जो CVE-2025-46295 का पता लगाने और उसे ठीक करने के लिए FileMaker Server इंस्टॉलेशन में कमजोर Apache Commons JARs को बदलता है,…
 sassoftware/jackson
यह रिपॉजिटरी CVE-2025-52999, GHSA-2m67-wjpj-xhg9 और sonatype-2022-6438 में रिपोर्ट किए गए सेवा-अस्वीकरण (denial-of-service) और बिना सीमा या थ्रॉटलिंग…
 berkley4/icu-74-debian
icu 74.2 के लिए डेबियन बिल्ड फ़ाइलें, CVE-2025-5222 को ठीक करने के लिए पैच के साथ
 knqyf263/aqua-checksums
कंटेनर इमेज, रिलीज़ और Git टैग की क्रिप्टोग्राफ़िक अखंडता की निगरानी करता है, आपूर्ति श्रृंखला सुरक्षा के लिए, Rekor पारदर्शिता लॉग के साथ Sigstore…
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 setuptools लाइब्रेरी, विशेष रूप से संस्करण 78.1.0 में एक उच्च-गंभीरता पथ ट्रैवर्सल भेद्यता है।
 rohitberiwala/nodejs-tar-symlink-exploit-cve-2026-29786
तकनीकी विश्लेषण और Node.js 'tar' पैकेज (CVE-2026-29786) में Symlink हेरफेर के माध्यम से एक गंभीर Path Traversal भेद्यता के लिए Proof-of-Concept (PoC)
 jvr2022/cve-2026-29786
प्रूफ-ऑफ-कॉन्सेप्ट जो tar npm पैकेज में हार्डलिंक पाथ ट्रैवर्सल का प्रदर्शन करता है, जो क्राफ्टेड आर्काइव्स के माध्यम से निष्कर्षण निर्देशिका के बाहर…
 alielkhatteb/cve-2025-47273-poc
CVE-2025-47273 — setuptools पाथ ट्रैवर्सल PoC
 renat0z3r0/notepadpp-supply-chain-iocs
Notepad++ आपूर्ति श्रृंखला हमले (CVE-2025-15556) — Lotus Blossom APT, जून–दिसंबर 2025 के लिए IoCs और डिटेक्शन नियम। इसमें Falcon LogScale क्वेरी,…
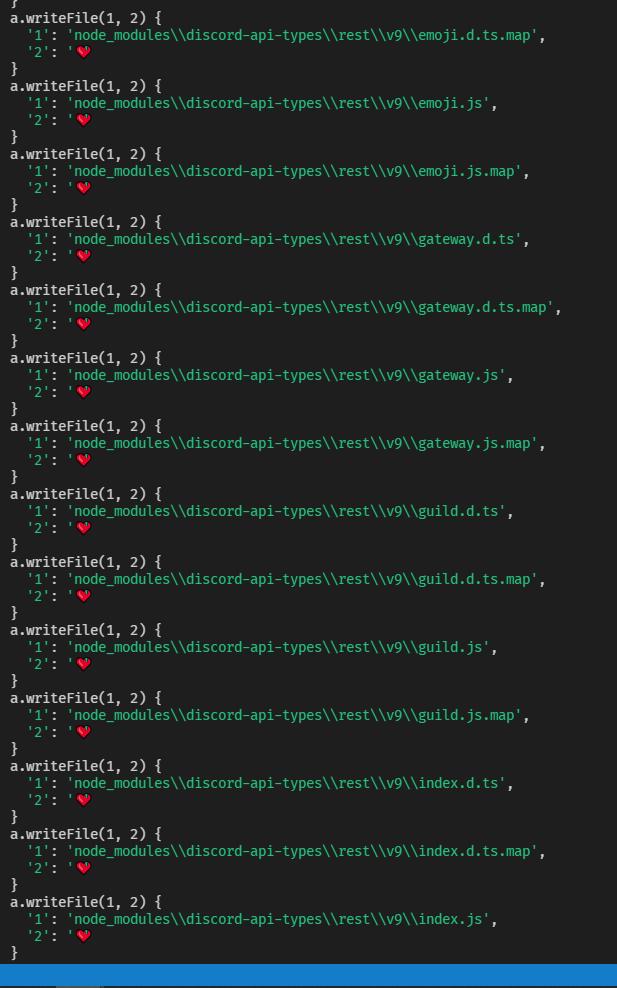 scriptzteam/node-ipc-malware-protestware-cve-2022-23812
node-ipc मैलवेयर / प्रोटेस्टवेयर है!
 gouldnicholas/cve-2026-4660-poc
CVE-2026-4660 के लिए PoC: hashicorp/go-getter में git checkout के माध्यम से मनमाना फ़ाइल पढ़ना
 bhimsekhar/vulnerable-java-app
लॉग4जे 2.14.1 (CVE-2021-44228) वाला स्प्रिंग बूट ऐप — VulnFix एजेंट परीक्षण लक्ष्य
 reefspek/cocoapods-rce_cve-2024-38366
CocoaPods RCE भेद्यता CVE-2024-38366








