
 #1
निर्भरता स्कैनिंग, SBOM जनरेशन, पैकेज अखंडता और आपूर्ति श्रृंखला जोखिम उपकरण।
Kitploit अनुशंसित
 shivang0/guardmodel
GitHub Action जो ML मॉडल फाइलों में दुर्भावनापूर्ण कोड और सुरक्षा कमजोरियों के लिए स्कैन करता है
 vesjolyjd/kaspersky_cve-2024-3094
CVE-2024-3094 (XZ Utils बैकडोर) की सुरक्षा समीक्षा, जिसमें खतरा मॉडलिंग, स्थैतिक/गतिशील कोड विश्लेषण, AFL++ के साथ फ़ज़िंग, और एक प्रूफ-ऑफ-कॉन्सेप्ट…
 astaruf/cve-2026-44590
CVE-2026-44590 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Sherlock के GitHub Actions वर्कफ़्लो में कमांड इंजेक्शन जो pull_request_target के माध्यम से RCE…
 renat0z3r0/prefect-cve-2026-5366
CVE-2026-5366 के लिए PoC: Prefect के GitRepository में git आर्ग्युमेंट इंजेक्शन, जिससे worker पर RCE संभव होता है।
 gouldnicholas/cve-2026-5817-poc
Docker Model Runner कंटेनर-से-होस्ट RCE / Escape: एक गंभीर भेद्यता जो Docker Model Runner MLX / SGLANG / VLLM inference backend में कंटेनर-से-होस्ट…
 heshamash/cve-2026-11417-aws-cdk-rce
तकनीकी विवरण और प्रूफ ऑफ कॉन्सेप्ट (PoC) CVE-2026-11417 के लिए: AWS CDK के NodejsFunction में OS कमांड इंजेक्शन / रिमोट कोड एक्ज़ीक्यूशन (RCE)
 kaleth4/cve-2026-55200
CVE-2026-55200 के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट, libssh2 में एक गंभीर हीप-आधारित बफर ओवरफ्लो जो प्री-ऑथेंटिकेशन RCE की अनुमति देता है।…
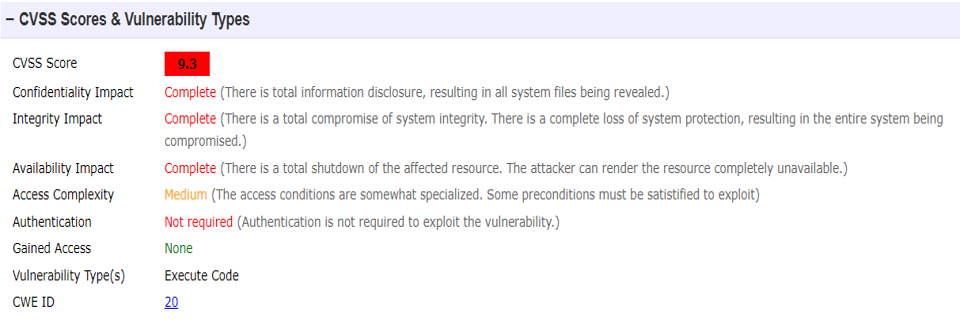 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
विस्तृत विश्लेषण CVE-2022-21668 का, Pipenv के requirements.txt पार्सिंग में एक गंभीर RCE भेद्यता, जिसमें bug code, exploit mechanics, और fix…
 michaeladamgroberman/cve-2025-10681
CVE-2025-10681: हार्डकोडेड Azure Blob Storage खाता कुंजी — Gardyn Home Kit (ICSA-26-055-03)
 x-cmd-build/xz
xz-utils 5.8.3 का पोर्टेबल बाइनरी वितरण CVE-2024-3094 सत्यापन के साथ। लिनक्स, macOS और विंडोज के लिए कंप्रेशन और डिकंप्रेशन हेतु स्टैटिक बिल्ड प्रदान…
 sudo-wp/sudowp-hooks-visualizer
एक सुरक्षा-संवर्धित फोर्क "Simply Show Hooks" का। समझौता किए गए मूल (CVE-2024-6297) को प्रतिस्थापित करता है और अनसूचित क्रॉस-साइट स्क्रिप्टिंग (XSS)…
 wise-security/cve-2026-38945
CVE-2026-38945 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो RayVentory Scan Engine की Java डिटेक्शन में पाथ ट्रैवर्सल का प्रदर्शन करके मनमाने बाइनरी…
 batosay1337lab/cve-2026-31900-lab
CVE-2026-31900 असुरक्षित लैब - psf/black GitHub Action RCE
 0xmrma/cve-2026-42089
एक स्थानीय पैकेज स्थापना सहायक ने कॉलर-आपूर्ति पैकेज नामों पर बहुत अधिक भरोसा किया। yeoman-environment में, लापता जनरेटर उपयोगकर्ता की पुष्टि के बिना…
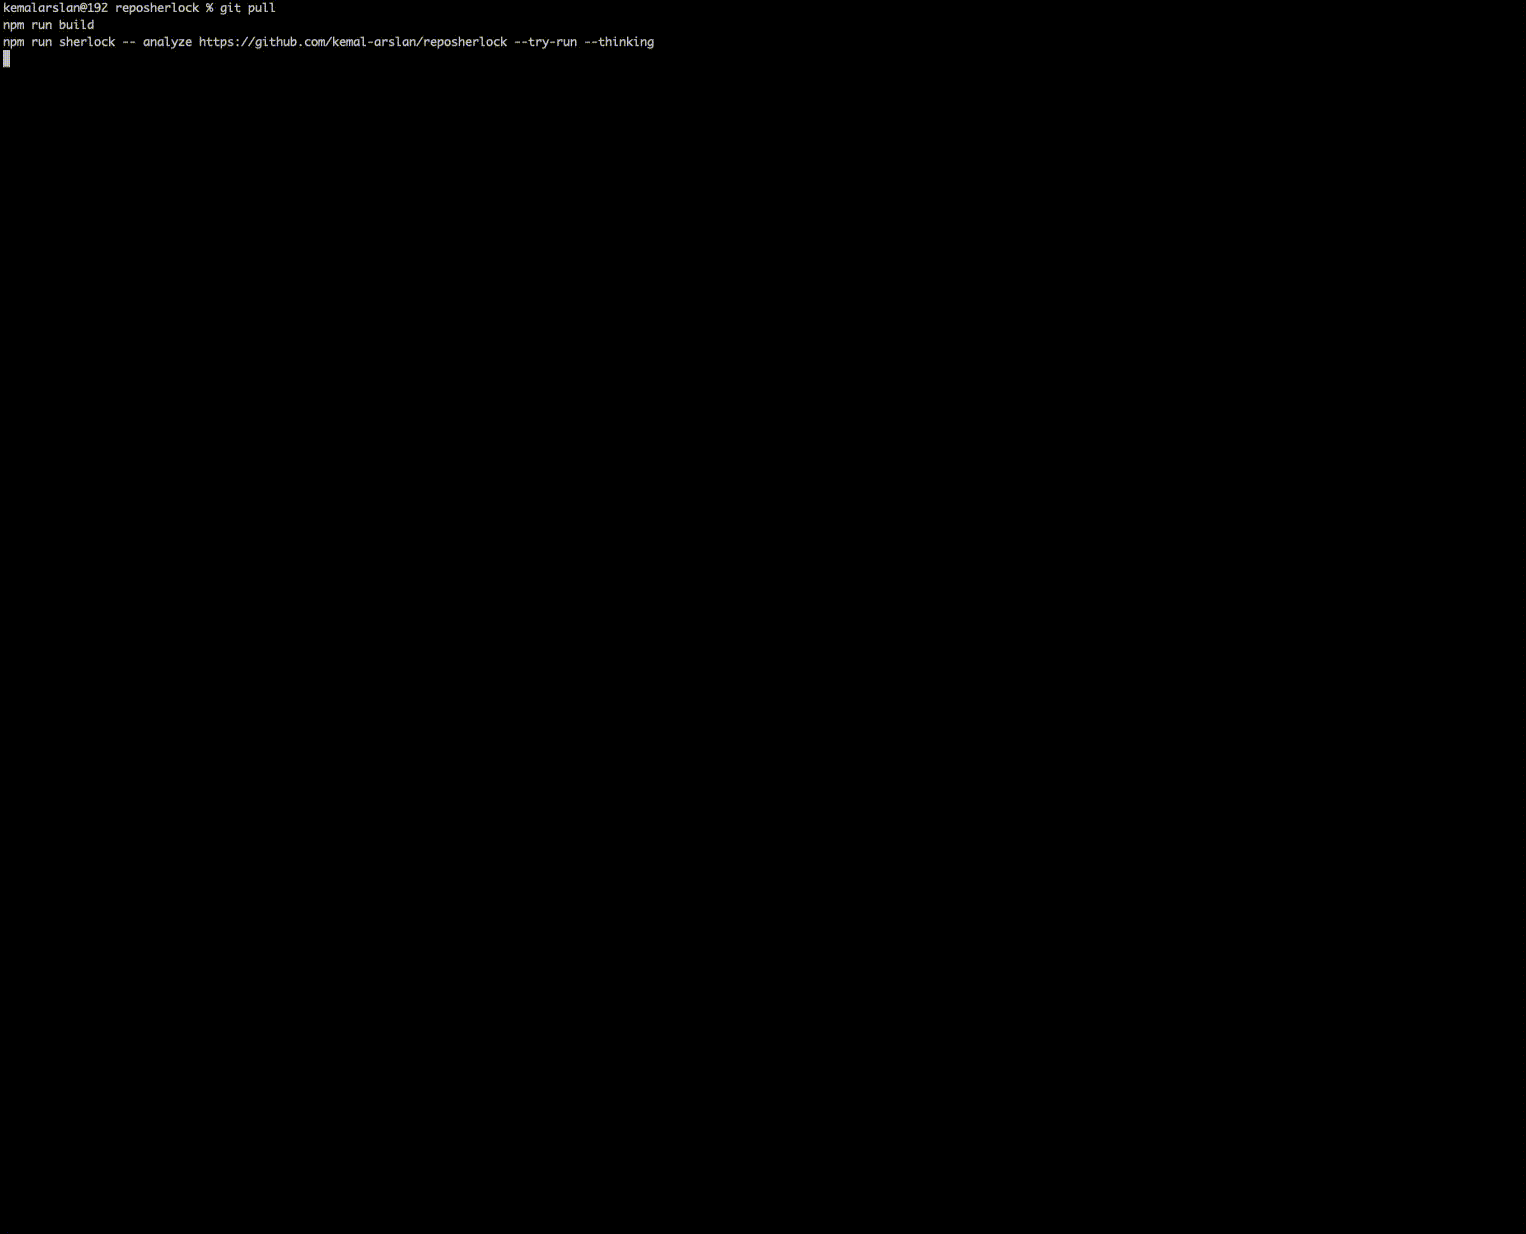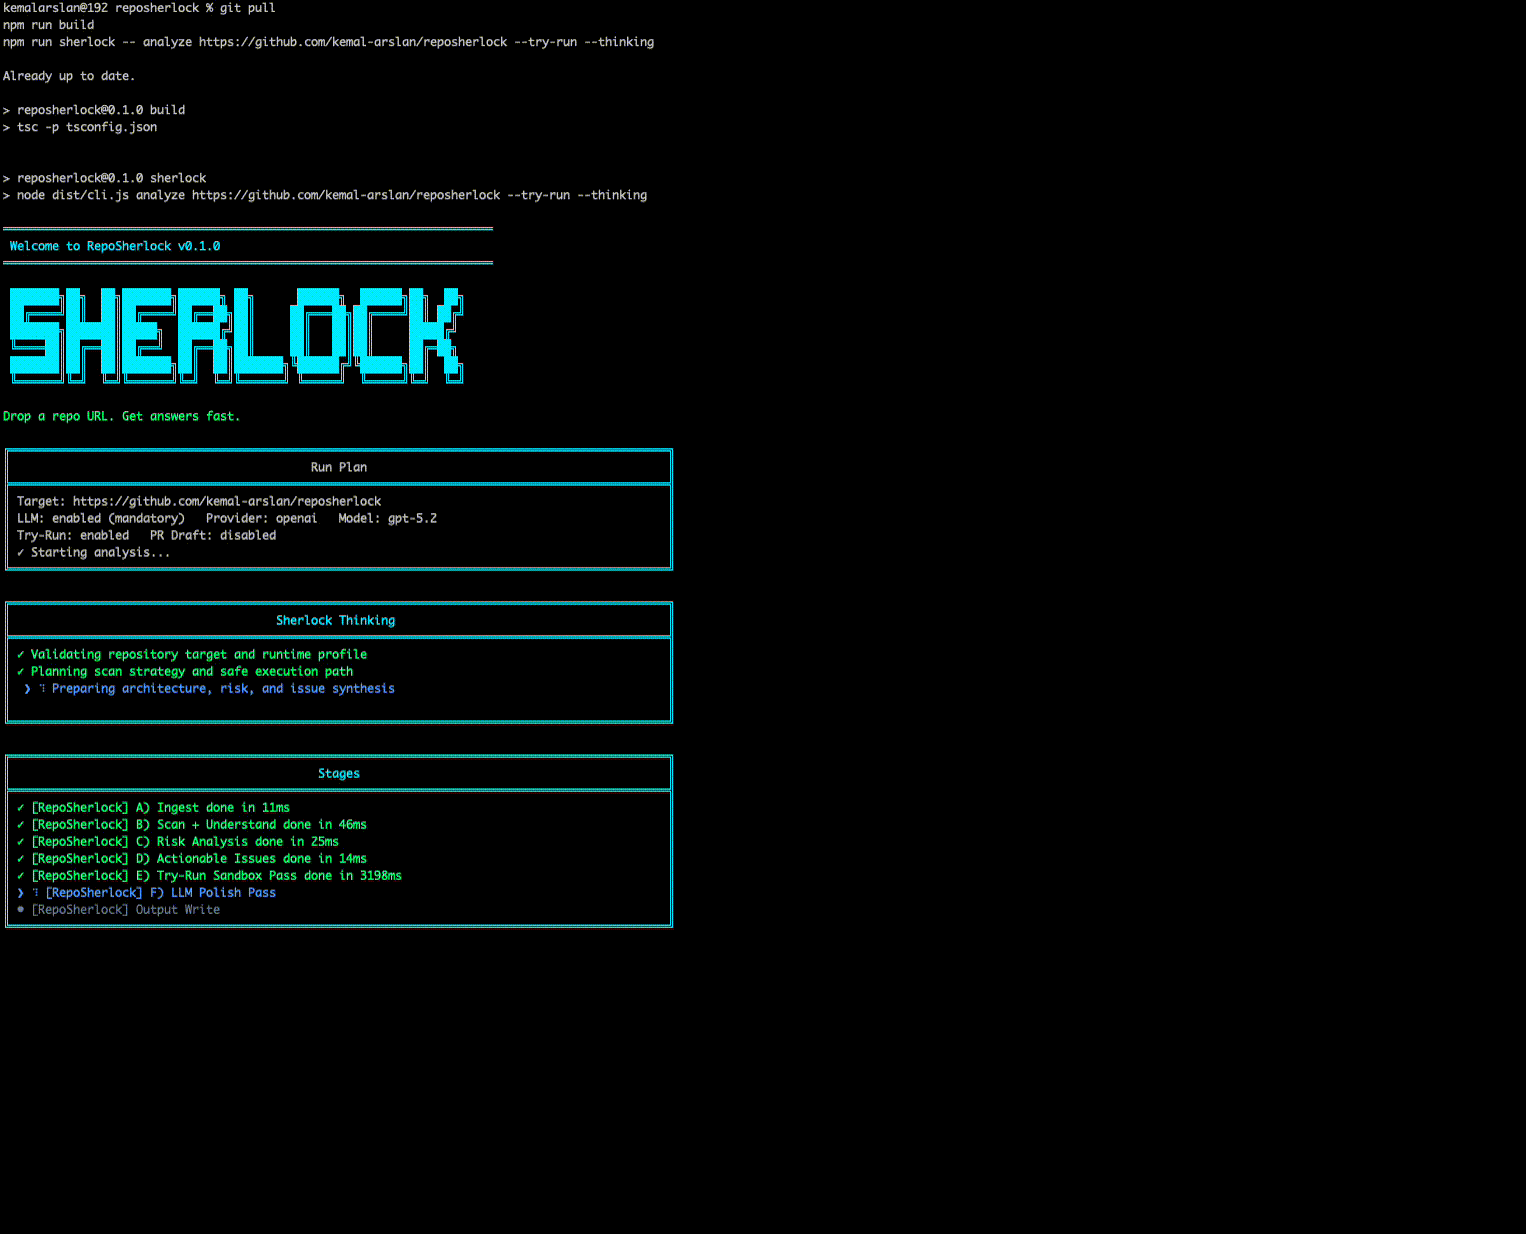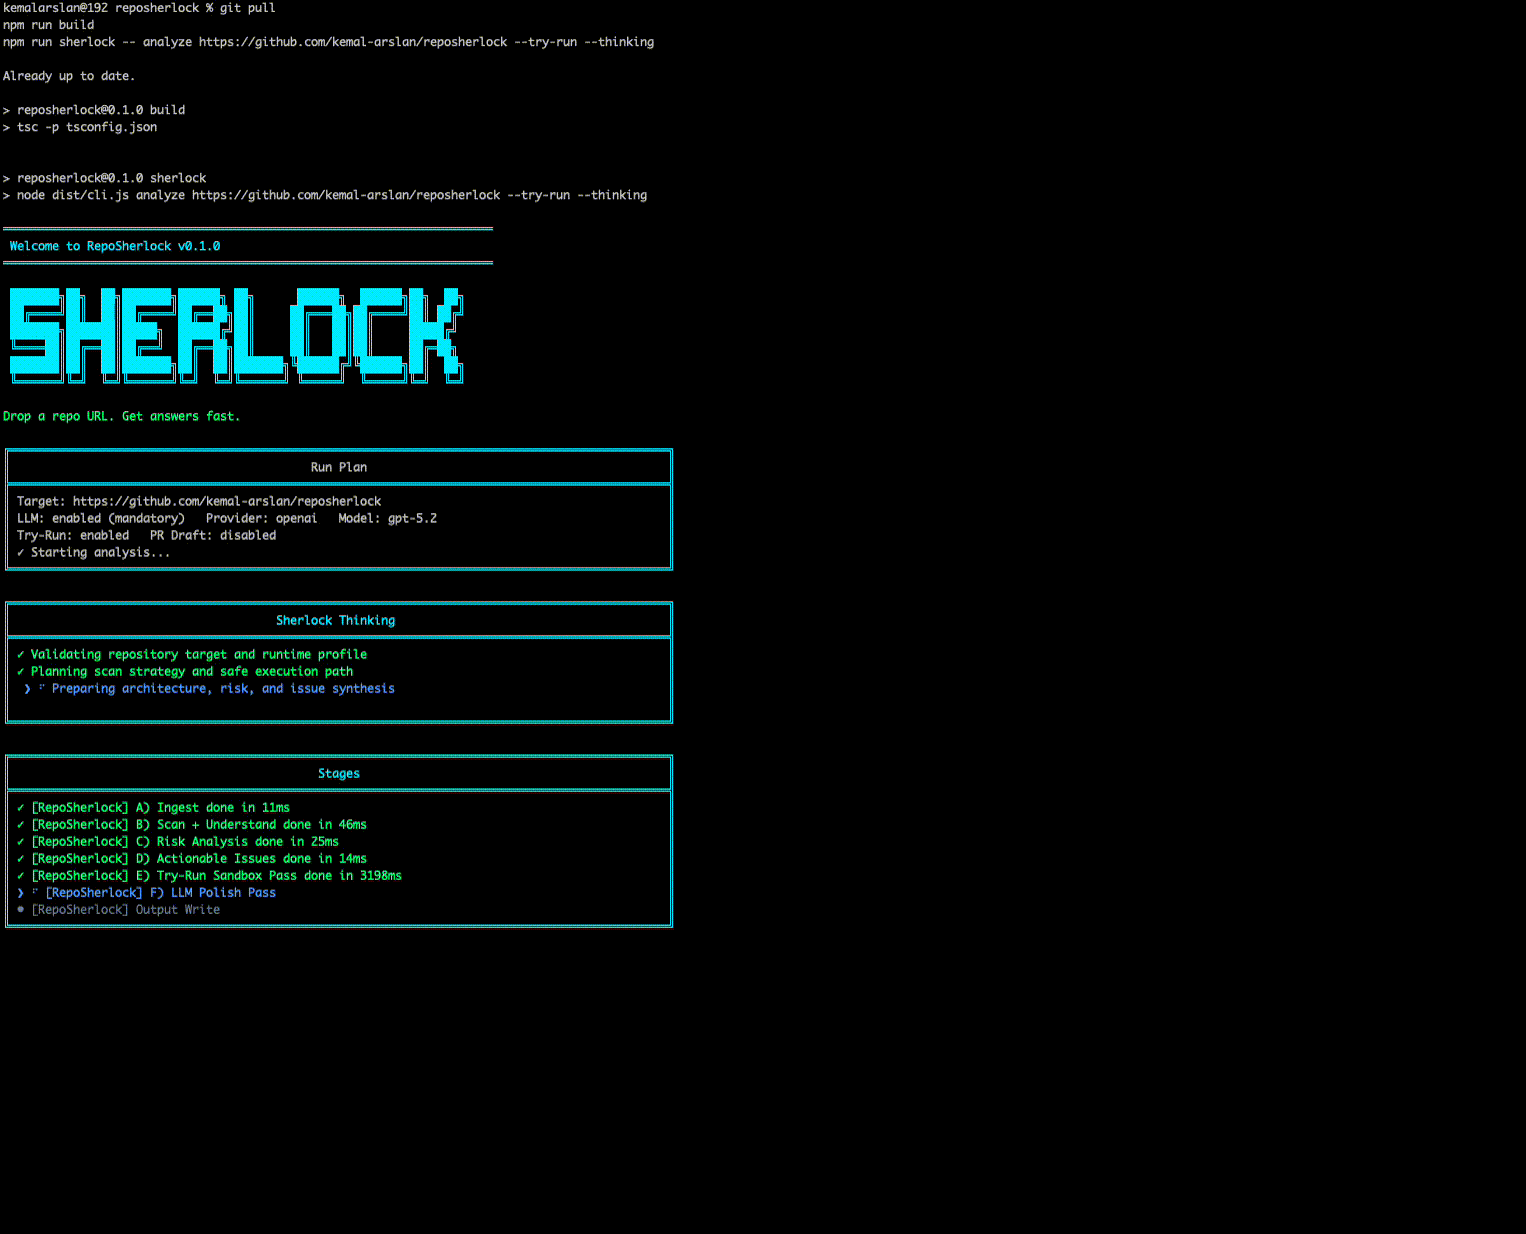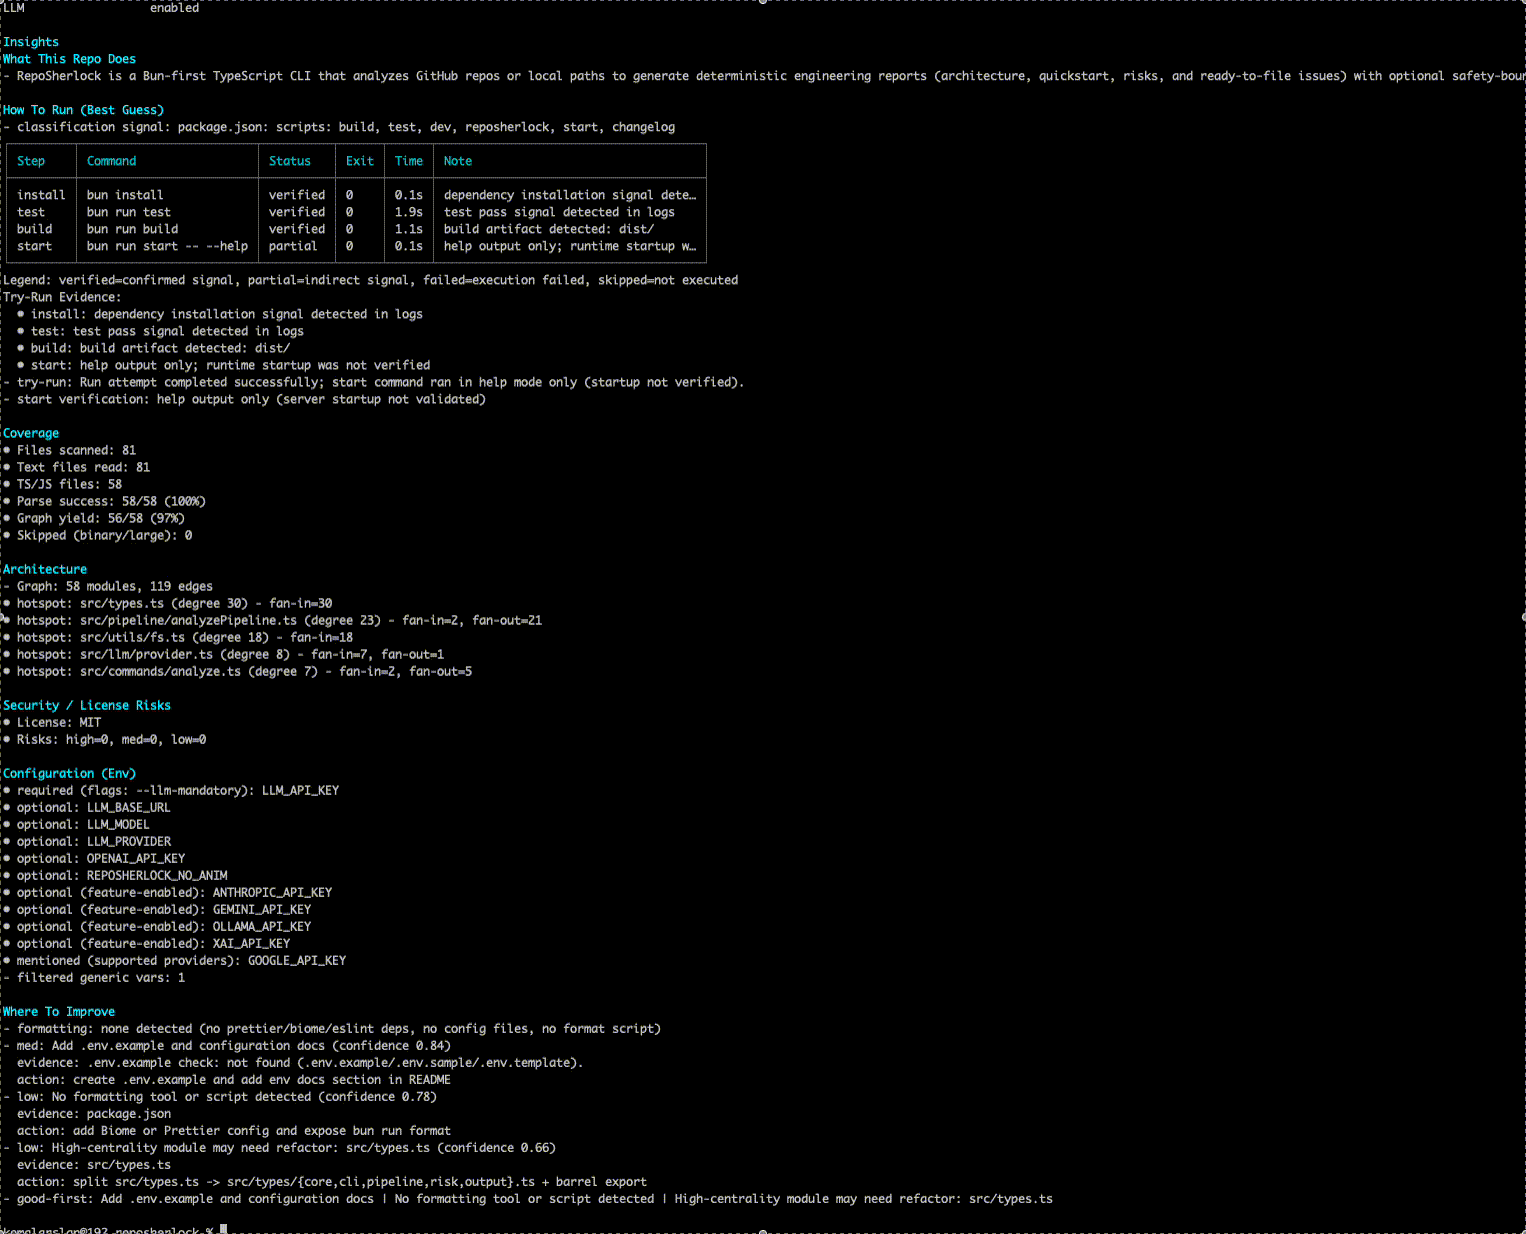 kemal-arslan/reposherlock
किसी भी GitHub रेपो (URL या स्थानीय पथ) का विश्लेषण करें → आर्किटेक्चर मैप, सत्यापित रन कमांड, जोखिम और कार्रवाई योग्य मुद्दे - मिनटों में।
 seqred-s-a/gxdlmsdirector-cve
CVE-2020-8809 और CVE-2020-8810
 razi-interactive/claude-project-scanner
क्लॉड कोड परियोजनाओं के लिए केवल-पढ़ने योग्य सुरक्षा स्कैनर। CVE-2025-59536, statusLine injection, prompt injection, और अधिक को पकड़ता है।
 mrk336/cve-2024-3094
CVE-2024-3094 ने XZ कम्प्रेशन लाइब्रेरी में एक बैकडोर उजागर किया, जो प्रमाणीकरण को दरकिनार करके दूरस्थ SSH पहुँच की अनुमति देता है। यह Linux सिस्टम…








