
 #1
निर्भरता स्कैनिंग, SBOM जनरेशन, पैकेज अखंडता और आपूर्ति श्रृंखला जोखिम उपकरण।
Kitploit अनुशंसित
 paultendo/confusable-vision
दुनिया का पहला फ़ॉन्ट-दर-फ़ॉन्ट कन्फ़्यूज़ेबल्स डेटासेट: कौन से Unicode अक्षर एक जैसे दिखते हैं, जिसे 322 फ़ॉन्ट्स की आउटलाइन्स से उस आकार में मापा…
 rocketchat/layne
एक doggo जो आपके रिपॉजिटरी में सुरक्षा समस्याओं की तलाश करने में मदद करता है।
 owasp/donkai
DonkAI, OWASP Top 10 for LLM Applications (2025) के लिए एक व्यावहारिक प्रयोगशाला है - इसमें वास्तविक LLM की आवश्यकता नहीं है।
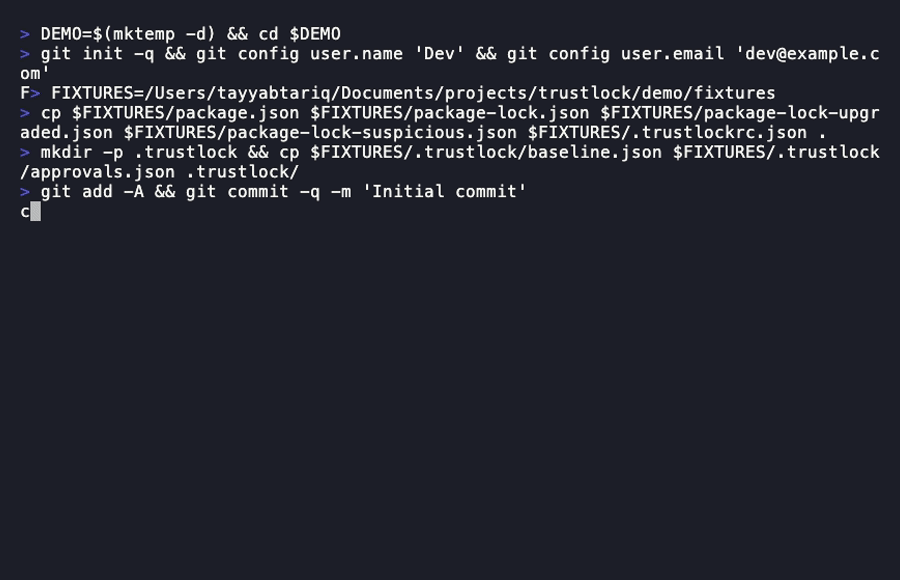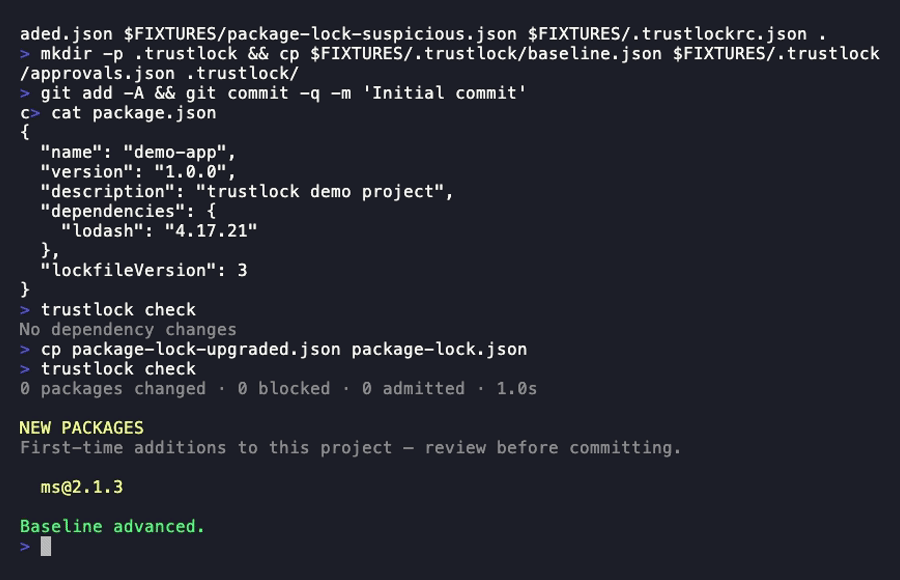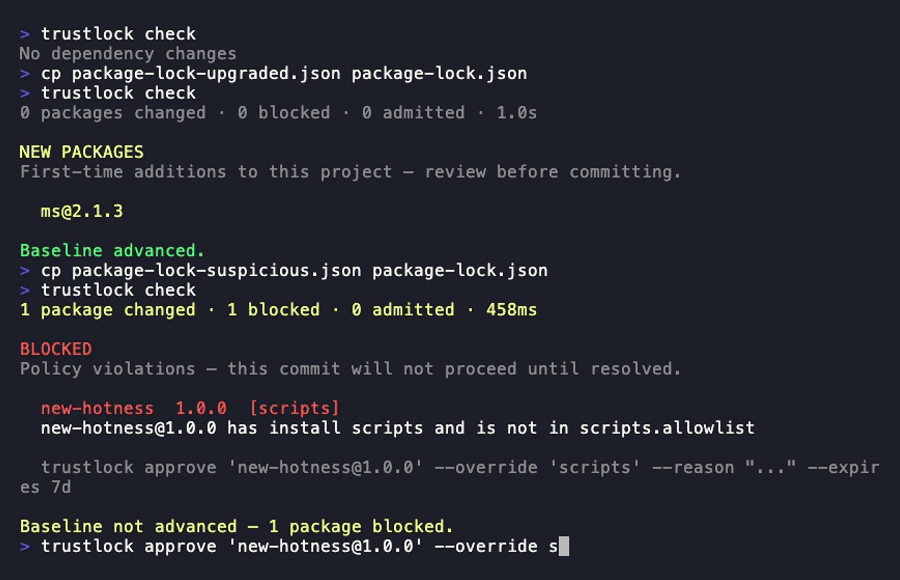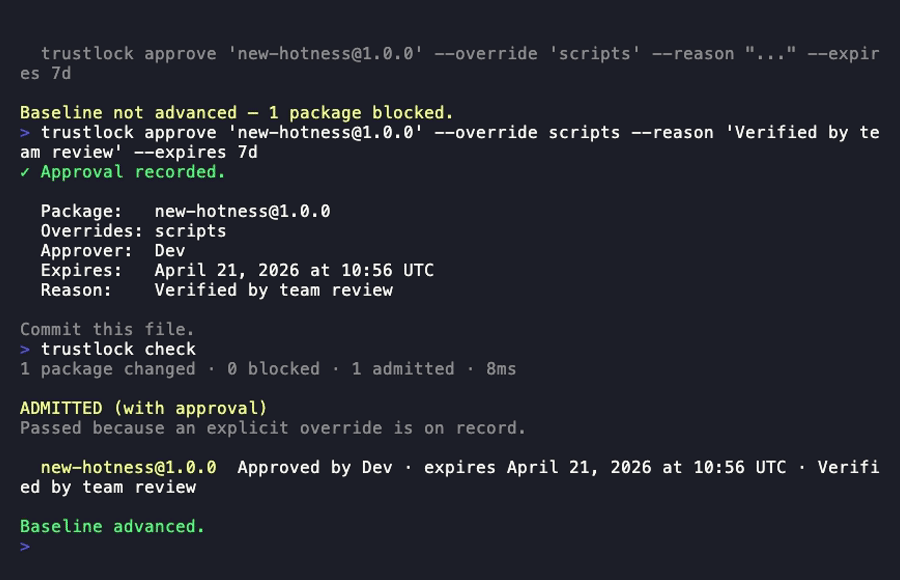 tayyabt/trustlock
Git-मूल निर्भरता प्रवेश नियंत्रक। प्रत्येक निर्भरता परिवर्तन पर विश्वास संकेतों का मूल्यांकन करता है और जब पैकेज आपकी टीम की नीति में विफल होते हैं…
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Ubuntu 23.10 पर परीक्षण)
 martyx00/vulnfanatic-ng
डीकंपाइल बाइनरीज़ में कमजोरियों की पहचान करने के लिए BianryNinja प्लगइन, जिसमें प्रोग्रामैटिक स्कैन और LLM सपोर्ट दोनों शामिल हैं।
 ltmthink/cve-2023-51385_test
CVE-2023-51385 के लिए एक सत्यापन
 boxed-dev/vibe-coding-security
AI-जनित ऐप्स (Lovable, v0, Bolt, Cursor) के लिए लॉन्च-पूर्व सुरक्षा जाँच सूची। Supabase RLS, उजागर कीज़ और प्रॉम्प्ट इंजेक्शन को कवर करने वाली 69…
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironment बाईपास
 codesecurityteam/harbor
CVE-2022-46463 harbor सार्वजनिक इमेज की पूर्णतः स्वचालित डाउनलोड स्क्रिप्ट
 anee769/conduit
AI कोडिंग एजेंटों के लिए ऑन-प्रिम API गेटवे, जिसमें प्रति-इंजीनियर लागत आरोपण, कठोर बजट, एग्रेस गवर्नेंस (रहस्य/इकाई स्कैनिंग), कॉन्टेक्स्ट-रोट…
 tomjwxf/scopeblind-gateway
सुरक्षा गेटवे MCP सर्वरों के लिए प्रति-उपकरण नीति प्रवर्तन, Ed25519-हस्ताक्षरित ऑडिट रसीदें, और शैडो-मोड लॉगिंग के साथ। AI एजेंट पहुंच नियंत्रण के…
 aquasecurity/vexhub-crawler
VEX दस्तावेज़ एकत्र करें और VEX Hub अपडेट करें
 emirkmo/xz-backdoor-github
xz बैकडोर से संबंधित कमिट का इतिहास 29 मार्च 2024 को खोजा गया: CVE-2024-3094
 simplylu/cve-2021-42574
हाल ही में प्रकाशित bidi-अटैक (CVE-2021-42574) का उपयोग करके दुर्भावनापूर्ण फ़ाइलें उत्पन्न करें
 aquasecurity/binfinder
पैकेज मैनेजर के माध्यम से इंस्टॉल नहीं की गई बाइनरी फ़ाइलें खोजें
 timwr/cve-2017-1000117
CVE-2017-1000117 का प्रूफ ऑफ कॉन्सेप्ट
 commonguy25/authproof-sdk
AI एजेंटों के लिए क्रिप्टोग्राफिक रूप से हस्ताक्षरित प्रतिनिधिमंडल रसीदें। ठीक-ठीक परिभाषित करें कि एक AI क्या कर सकता है और क्या नहीं — हस्ताक्षरित,…








