
 #1
दुर्भावनापूर्ण बाइनरी और कोड को निष्पादित किए बिना जांचने के उपकरण (जैसे डिससेम्बलर, अनपैकर)।
Kitploit अनुशंसित
 r2c-cse/multer-sca-rule-test_cve-2025-7338
CVE-2025-7338 को मान्य करने के लिए परीक्षण https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D
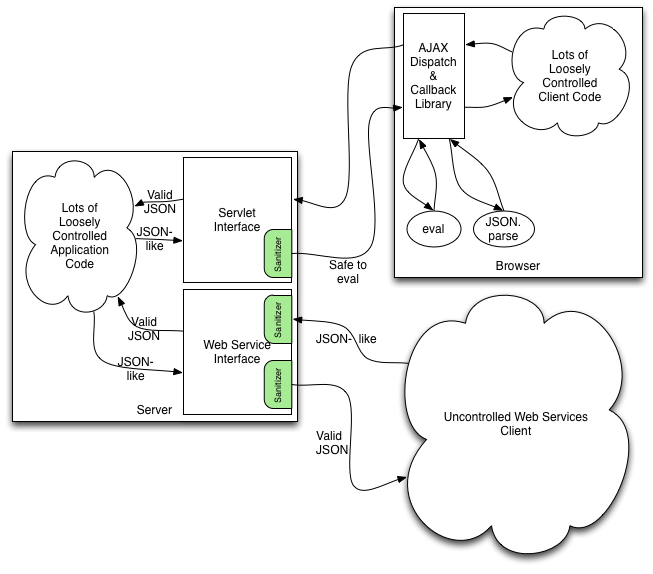 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
एक Java लाइब्रेरी जो गलत JSON-जैसी सामग्री को मानक-अनुरूप, सुरक्षित JSON में रूपांतरित करती है, कोड इंजेक्शन को रोकती है और HTML/XML संदर्भों में…
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 Coverity विश्लेषण के लिए
 phzietsman/batchoverflow
batchOverflow बग का फिक्स https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db6536
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Expat XML पार्सर लाइब्रेरी का पैच किया गया संस्करण, जो AOSP 10 r33 के लिए कई CVEs (CVE-2022-22822 से CVE-2022-22827 तक) को संबोधित करता है, सुरक्षा…
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
zip4j लाइब्रेरी संस्करण 1.3.2 (कमजोर) और 1.3.3 (सुधारित) का डीकंपाइल किया गया सोर्स कोड, CVE-2018-1002202 पाथ ट्रैवर्सल विश्लेषण के लिए,…
 pazhanivel07/openjpeg-2.3.0_cve-2020-27824
CVE-2020-27824 शोषण पुनरुत्पादन वातावरण OpenJPEG JPEG 2000 कोडेक के लिए, जो भेद्यता विश्लेषण, फ़ज़िंग और बाइनरी शोषण परीक्षण को सक्षम बनाता है।
 trinadh465/openssl-1_0_1g_cve-2015-1790
OpenSSL टूलकिट जो SSL/TLS प्रोटोकॉल और सिफर, डाइजेस्ट, सार्वजनिक कुंजी एल्गोरिदम और X.509 प्रमाणपत्र हैंडलिंग के साथ सामान्य-उद्देश्य क्रिप्टोग्राफी…
 tobyzxj/cve-2015-0235
glibc gethostbyname बग
 trinadh465/openssl-1_0_1g_cve-2016-0702
OpenSSL 1.0.1g स्रोत कोड स्नैपशॉट, सिफर, डाइजेस्ट और X.509 प्रमाणपत्र हैंडलिंग के साथ SSL/TLS और सामान्य-उद्देश्य क्रिप्टोग्राफी लाइब्रेरी प्रदान…
 bahe-msft/govuln-cve-2023-47108
Analyzes and addresses CVE-2023-47108, providing vulnerability assessment and remediation guidance for affected systems.
 shaikusaf/external_libexif_aosp10_cve-2020-0452
C लाइब्रेरी EXIF डेटा को पार्स करने, संपादित करने और सहेजने के लिए, जिसमें AOSP10 में CVE-2020-0452 को संबोधित करने पर ध्यान केंद्रित किया गया है।…
 redyank/cve-2026-29780
एक आधिकारिक eml-parser उदाहरण स्क्रिप्ट में पाथ ट्रैवर्सल भेद्यता प्रदर्शित करता है, जो तैयार किए गए अटैचमेंट फ़ाइलनामों के माध्यम से मनमानी फ़ाइल…
 satheesh575555/external_expat_aosp10_r33_cve-2022-23990
C लाइब्रेरी XML पार्स करने के लिए, विशेष रूप से CVE-2022-23990 के लिए पैच किया गया, जो भेद्यता विश्लेषण और सुरक्षित कोडिंग प्रथाओं के लिए एक संदर्भ…
 rootd4ddy/cve-2023-31584
CVE-2023-31584 के लिए सार्वजनिक प्रकटीकरण।
 fevar54/cve-2024-42461
Wycheproof परियोजना में ECDSA और EDDSA हस्ताक्षर सत्यापन के लिए फिक्स, लापता लंबाई जांच को संबोधित करता है जो हस्ताक्षर डिकोडिंग के दौरान शून्य-बाइट…
 j0lama/dnstracer-1.9-fix
dnstracer का पैच किया गया संस्करण जो argv[0] लंबाई सत्यापन के माध्यम से CVE-2017-9430 स्टैक-आधारित बफर ओवरफ्लो को ठीक करता है। होस्टनाम रिज़ॉल्यूशन…








