
 #1
दुर्भावनापूर्ण बाइनरी और कोड को निष्पादित किए बिना जांचने के उपकरण (जैसे डिससेम्बलर, अनपैकर)।
Kitploit अनुशंसित
 mbadanoiu/cve-2021-46364
CVE-2021-46364: Magnolia CMS में YAML डिसीरियलाइज़ेशन
 fysac/cve-2019-20326
GNOME gThumb और Linux Mint Pix में हीप बफ़र ओवरफ़्लो
 sumitshah00/cve-2025-66628
CVE-2025-66628 का तकनीकी विश्लेषण, ImageMagick के TIM पार्सर में एक पूर्णांक अतिप्रवाह जो सीमा-से-बाहर रीड की ओर ले जाता है, जिसमें मूल कारण, शोषण…
 raptor-audit/raptor
ब्लॉकचेन पारिस्थितिक तंत्रों के ऑडिट, स्मार्ट कॉन्ट्रैक्ट कमजोरियों की पहचान और सुरक्षा ऑडिटरों के लिए बहु-प्लेटफॉर्म रिपोर्ट टेम्पलेट्स के साथ…
 oneton429/cve-2016-3627
CVE-2016-3627 का PoC
 andalik/log4j-filescan
Python 3 में विकसित रिकर्सिव फ़ाइल स्कैनर जो Log4j2 के कमजोर संस्करणों का पता लगाने और स्कैन करने के लिए है, जिसमें JAR फ़ाइलों का आंतरिक विश्लेषण…
 d0rb/cve-2024-4323
फ़्लूएंट बिट HTTP सर्वर के handle_trace_request और parse_trace_request फ़ंक्शन में महत्वपूर्ण हीप बफ़र ओवरफ़्लो भेद्यता।
 ashizzz/cve-2026-22610
Angular प्रोजेक्ट्स में SVG एलिमेंट्स और असुरक्षित बाइंडिंग्स में XSS कमजोरियों की स्कैनिंग करता है, लाइन नंबर और सिफारिशों के साथ एक कमजोरी रिपोर्ट…
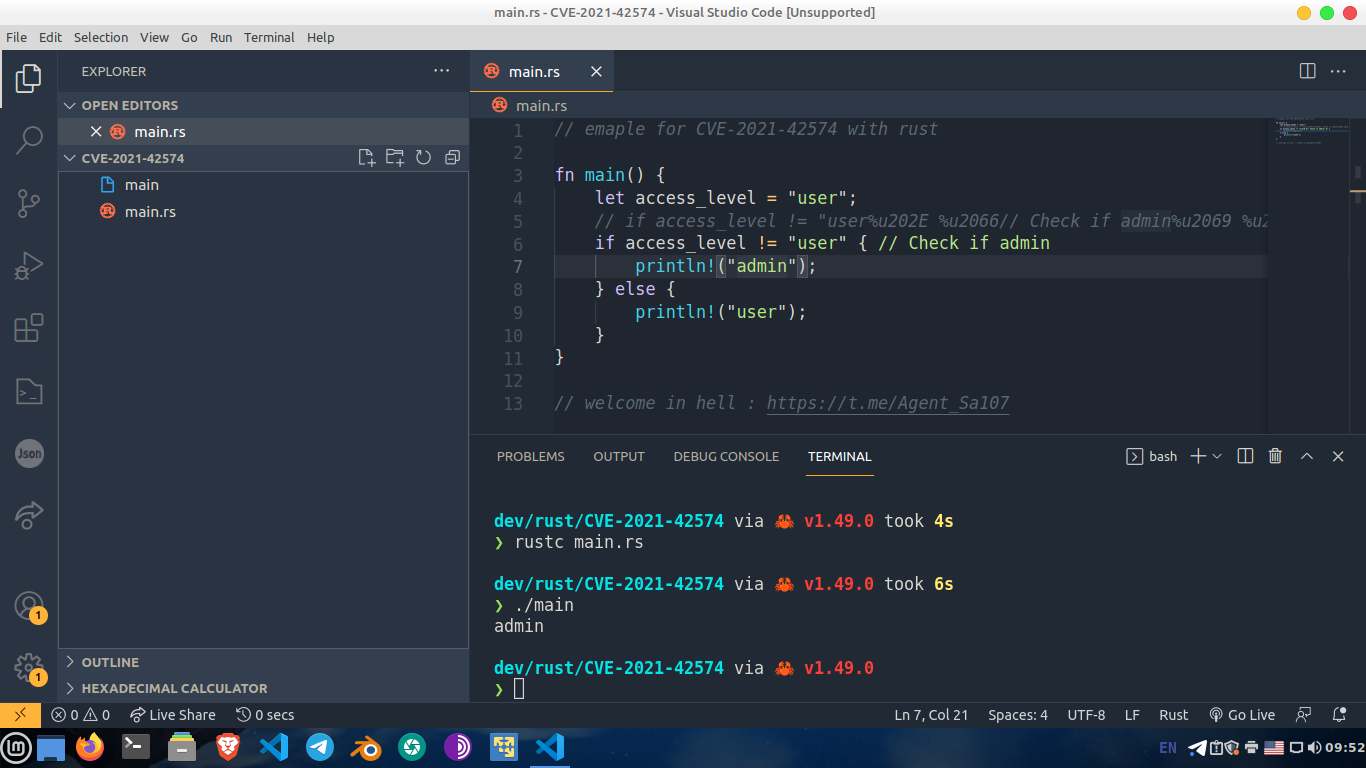 waseeld/cve-2021-42574
ट्रोजन स्रोत कमज़ोरी (CVE-2021-42574) को प्रदर्शित करता है, जो अदृश्य यूनिकोड नियंत्रण वर्णों के साथ स्रोत कोड उत्पन्न करके कंपाइलर तर्क को बदलता है,…
 aquibpro/forensix-studio
फोरेंसिक खुफिया प्लेटफॉर्म जो फाइलों का विश्लेषण करता है, खतरे के संकेतकों को सहसंबंधित करता है, व्यवहार को MITRE ATT&CK से मैप करता है, और कार्रवाई…
 otakuliu/expression-sandbox-escape-simulation-lab
शैक्षिक प्रयोगशाला जो जावास्क्रिप्ट एक्सप्रेशन सैंडबॉक्स एस्केप तकनीकों और कई कमजोर सैंडबॉक्स संस्करणों के माध्यम से पैच विकास को प्रदर्शित करती है,…
 arzaan789/keyguard
कोडबेस और GCP प्रोजेक्ट्स में एक्सपोज़्ड API क्रेडेंशियल्स को स्कैन करें
 snorlyd/https-nj.gov---cve-2018-14040
न्यू जर्सी आधिकारिक साइट की भेद्यता रिपोर्ट
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC और संभावित शमन
 alberto-galindo/cve-2025-5548
CVE-2025-5548 की सुरक्षा अनुसंधान और पुनरुत्पादन: FreeFloat FTP Server 1.0 में एक स्टैक-आधारित बफर ओवरफ्लो। इसमें बाइनरी विश्लेषण, क्रैश प्रतिकृति,…
 rashedhasan090/aegisjava
मैंने AegisJava बनाया है, जो CVE-2025-30749 को ठीक करने (पता लगाने और शमन करने) के लिए एक उपकरण है।
 ilhamrzr/rar-anomaly-inspector
RAR अभिलेखों के स्थैतिक निरीक्षण और CVE-2025-8088 पथ ट्रैवर्सल विसंगतियों की पहचान के लिए रक्षात्मक PowerShell उपकरण।
 scabench/jsonorg-fn1
सरल एप्लिकेशन जिसमें CVE-2022-45688 भेद्यता है








