
 #1
दुर्भावनापूर्ण बाइनरी और कोड को निष्पादित किए बिना जांचने के उपकरण (जैसे डिससेम्बलर, अनपैकर)।
Kitploit अनुशंसित
 notrequiem/antidbg
Windows के लिए एक स्टील्थ, पूर्णतः syscalled C/C++ यूज़रलैंड एंटी-डीबगिंग लाइब्रेरी, जिसे सॉफ़्टवेयर को रिवर्स इंजीनियरिंग से बचाने के लिए डिज़ाइन…
 ohjeongwook/darungrim
पैच विश्लेषण उपकरण
 nodesecure/js-x-ray
जावास्क्रिप्ट और Node.js ओपन-सोर्स SAST स्कैनर। सबसे सामान्य दुर्भावनापूर्ण पैटर्न का पता लगाने के लिए एक स्थैतिक विश्लेषक 🔬।
 suleram/view8
V8 बाइटकोड (JSC फाइलें) को उच्च-स्तरीय पठनीय JavaScript-जैसे कोड में डीकंपाइल करता है, जिसमें कई V8 संस्करणों के लिए समर्थन, ट्री आउटपुट, और मैलवेयर…
 githubsecuritylab/seclab-taskflow-agent
MCP-सक्षम मल्टी-एजेंट फ्रेमवर्क, जो डिक्लेरेटिव YAML-आधारित एजेंटिक वर्कफ़्लो के लिए है, और CodeQL एकीकरण के साथ AI-सहायित कोड ऑडिटिंग, भेद्यता…
 orbitcurve/firmware-reverse-engineering
# फर्मवेयर निष्कर्षण, स्थैतिक विश्लेषण, Ghidra रिवर्स इंजीनियरिंग, एमुलेशन और सुरक्षा रिपोर्टिंग के लिए एजेंट कौशल, जो Claude Code और Codex के लिए…
 komimoe/arkari
गोरॉन पर आधारित एक और llvm आधारित ऑब्फस्केटर।
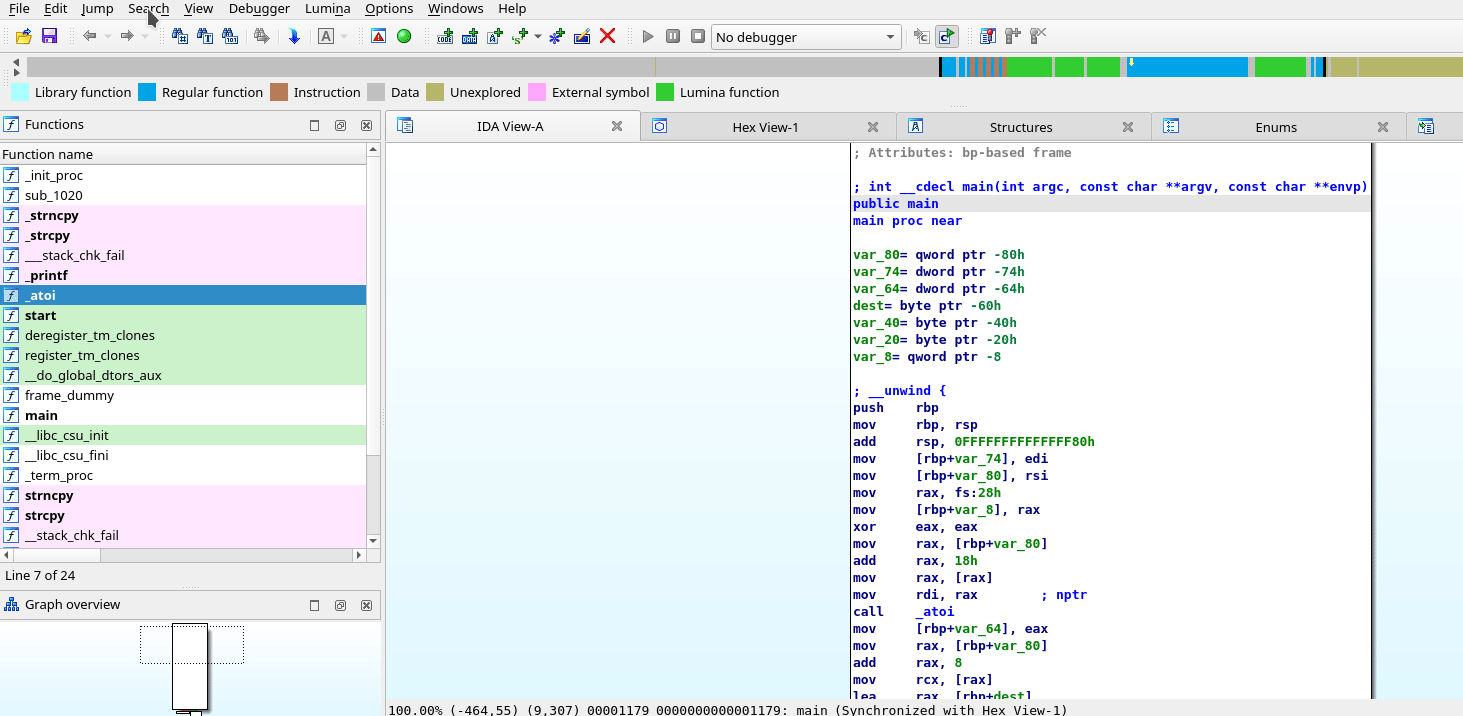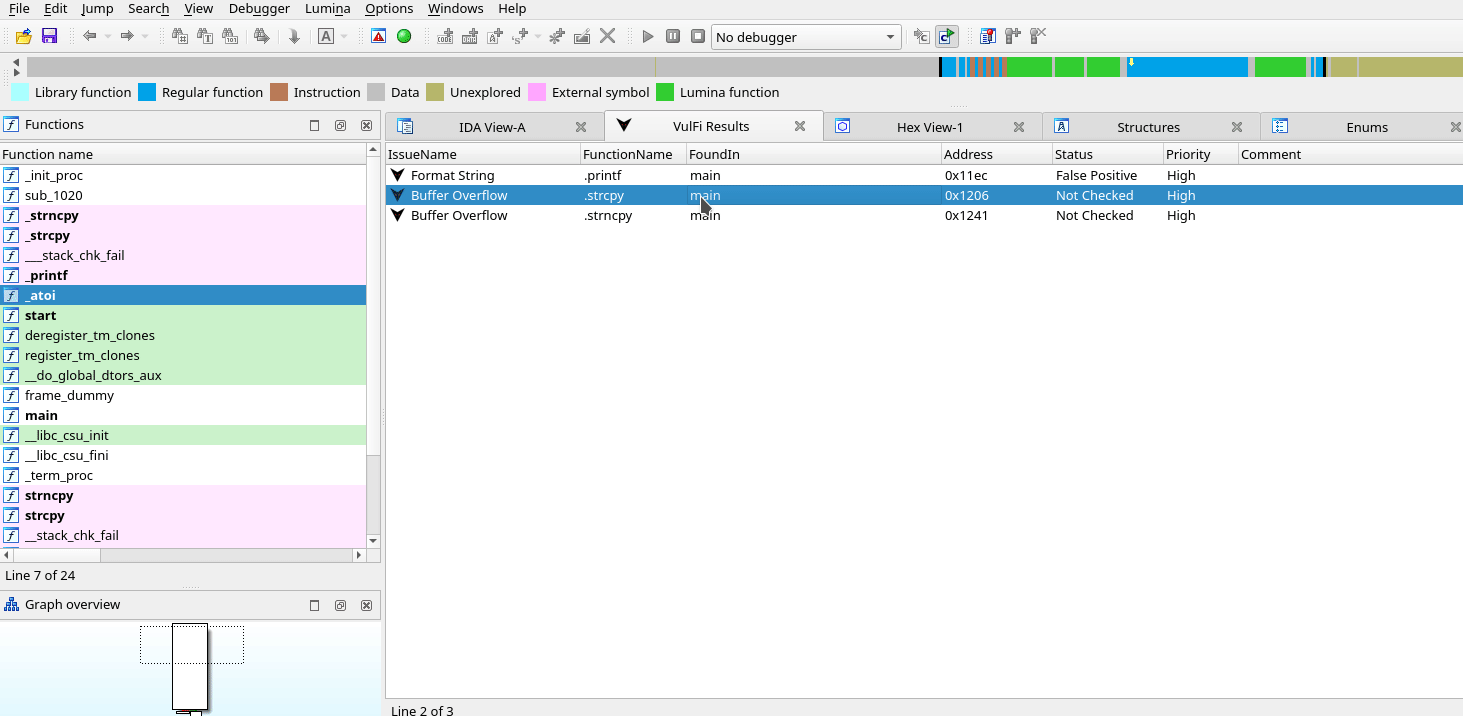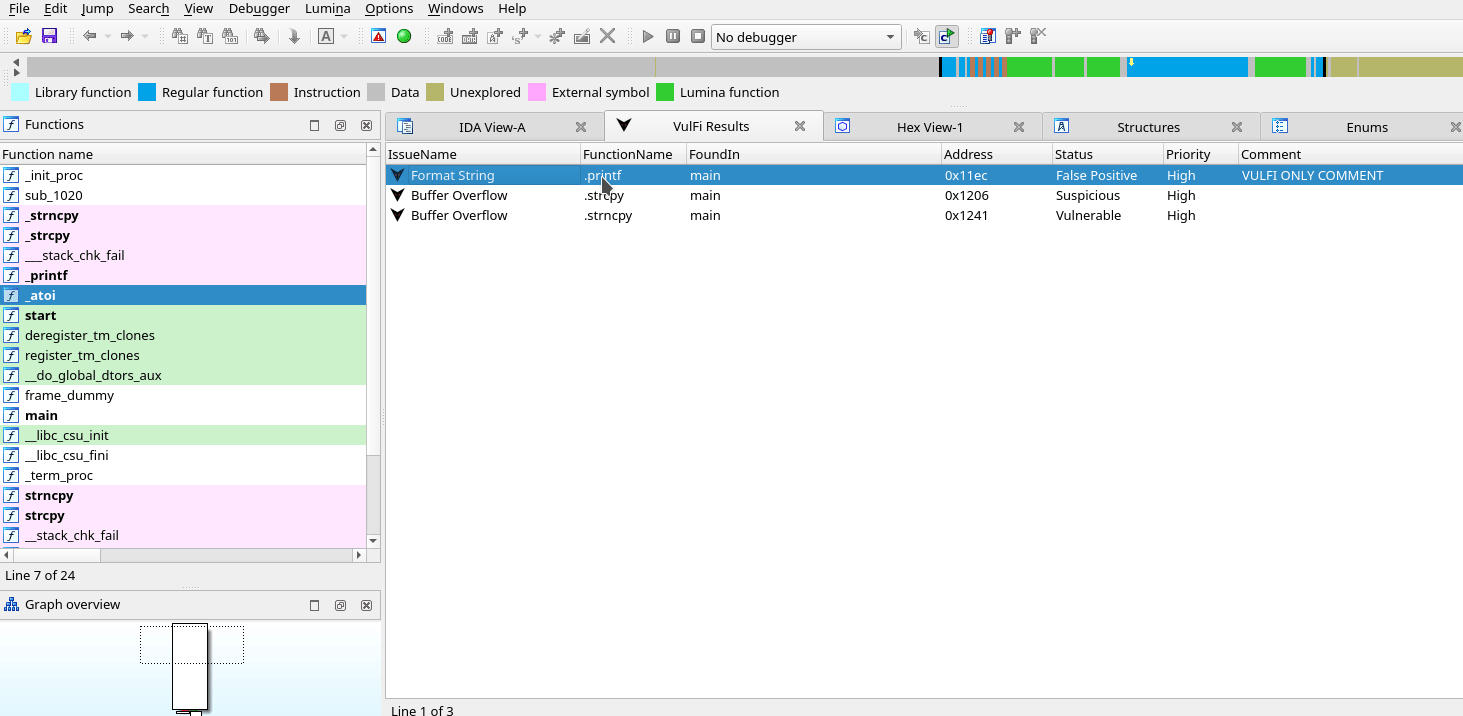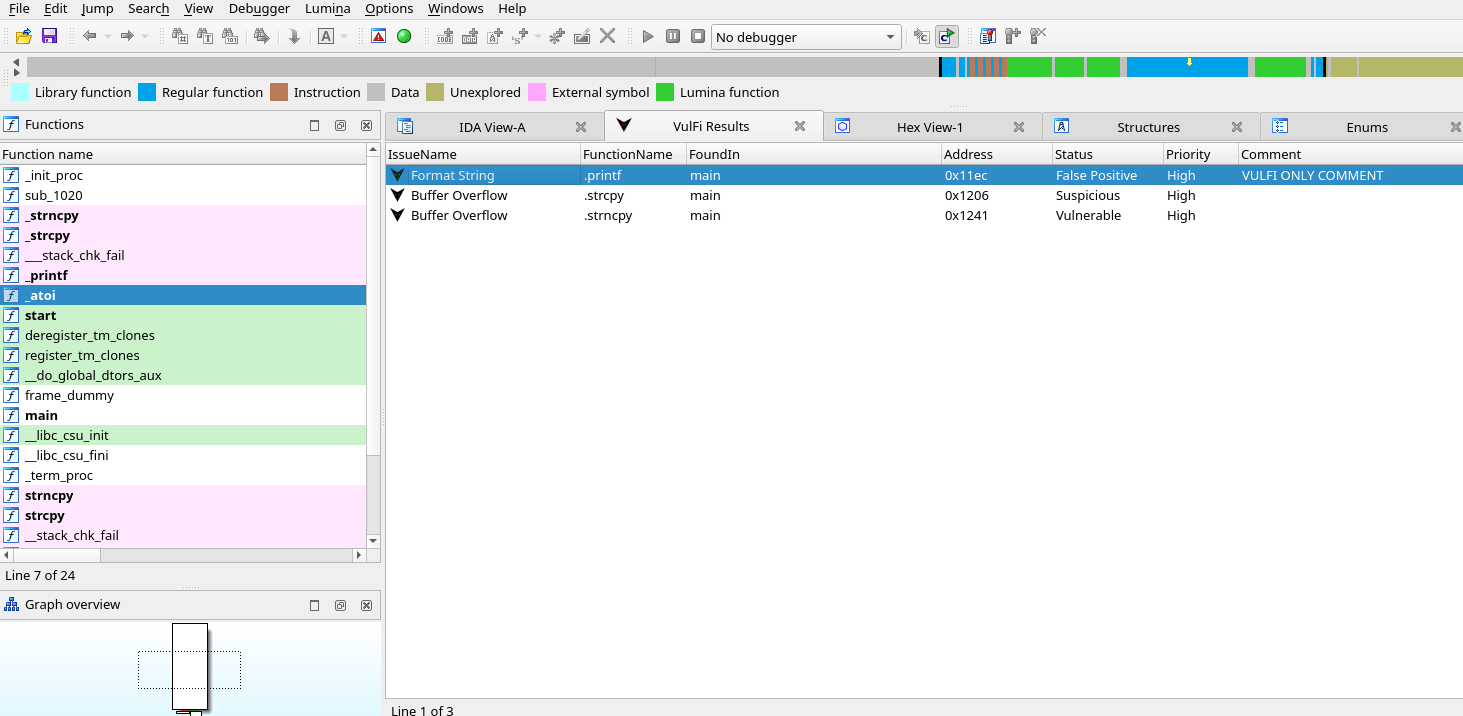 accenture/vulfi
IDA Pro प्लगइन बाइनरी के भीतर क्वेरी-आधारित खोज के लिए, मुख्य रूप से भेद्यता अनुसंधान के लिए उपयोगी।
 dinosn/fastjson-jsontype-rce-lab
Docker labs + fastjson रिमोट-क्लास-लोड RCE के लिए डिफेंसिव स्कैनर। fastjson 1.2.66-1.2.83: @JSONType संसाधन प्रोब (CVE-2026-16723)। fastjson2 2.0.57:…
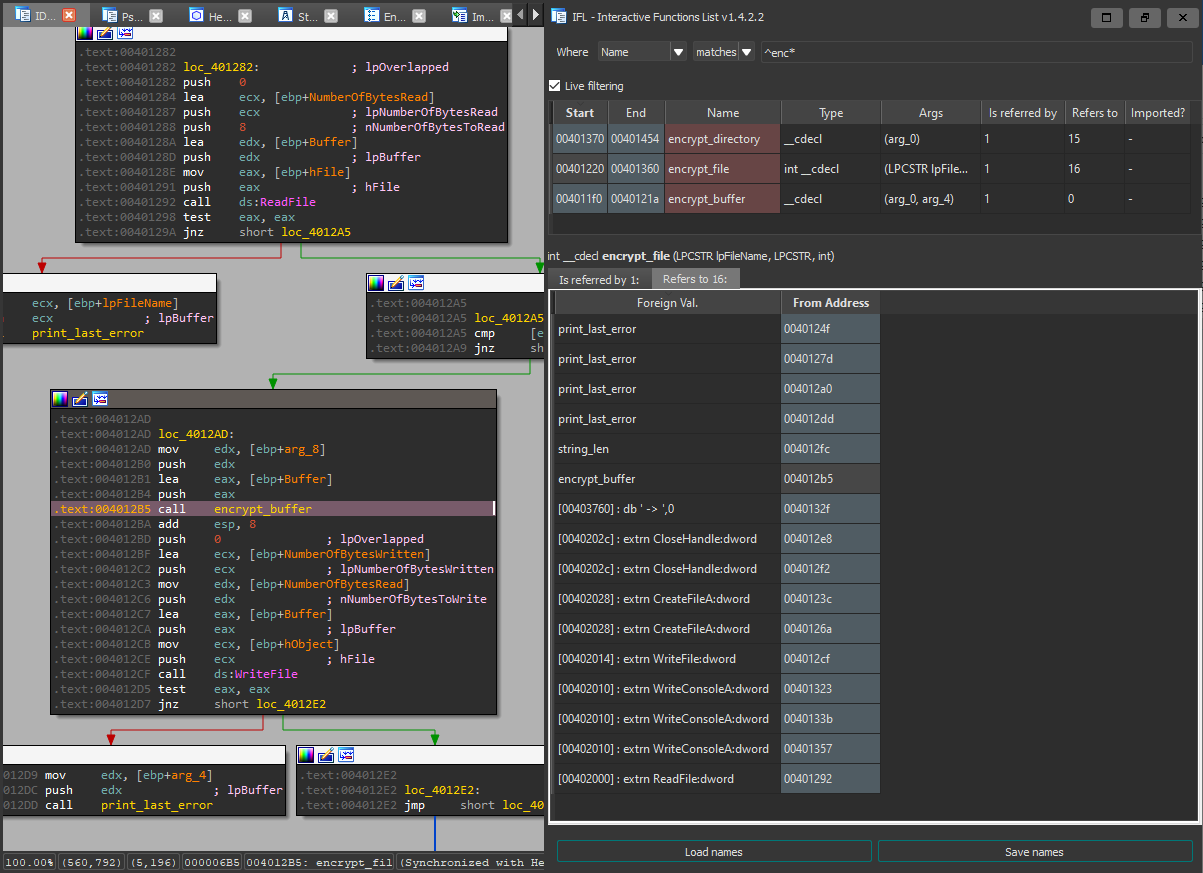 hasherezade/ida_ifl
IFL - इंटरैक्टिव फ़ंक्शन सूची (IDA Pro के लिए प्लगइन)
 droidefense/engine
Droidefense: उन्नत एंड्रॉइड मैलवेयर विश्लेषण ढांचा
 colton1skees/dna
LLVM आधारित स्थैतिक बाइनरी विश्लेषण ढांचा
 bazad/ida_kernelcache
iOS kernelcaches के विश्लेषण के लिए एक IDA टूलकिट।
 qeeqbox/analyzer
फ़ाइलों और मेमोरी डंप्स (Windows, Linux, Android, iPhone, Blackberry, macOS बाइनरी, ईमेल और अधिक) की विशेषताओं, आर्टिफैक्ट्स और IoCs का विश्लेषण,…
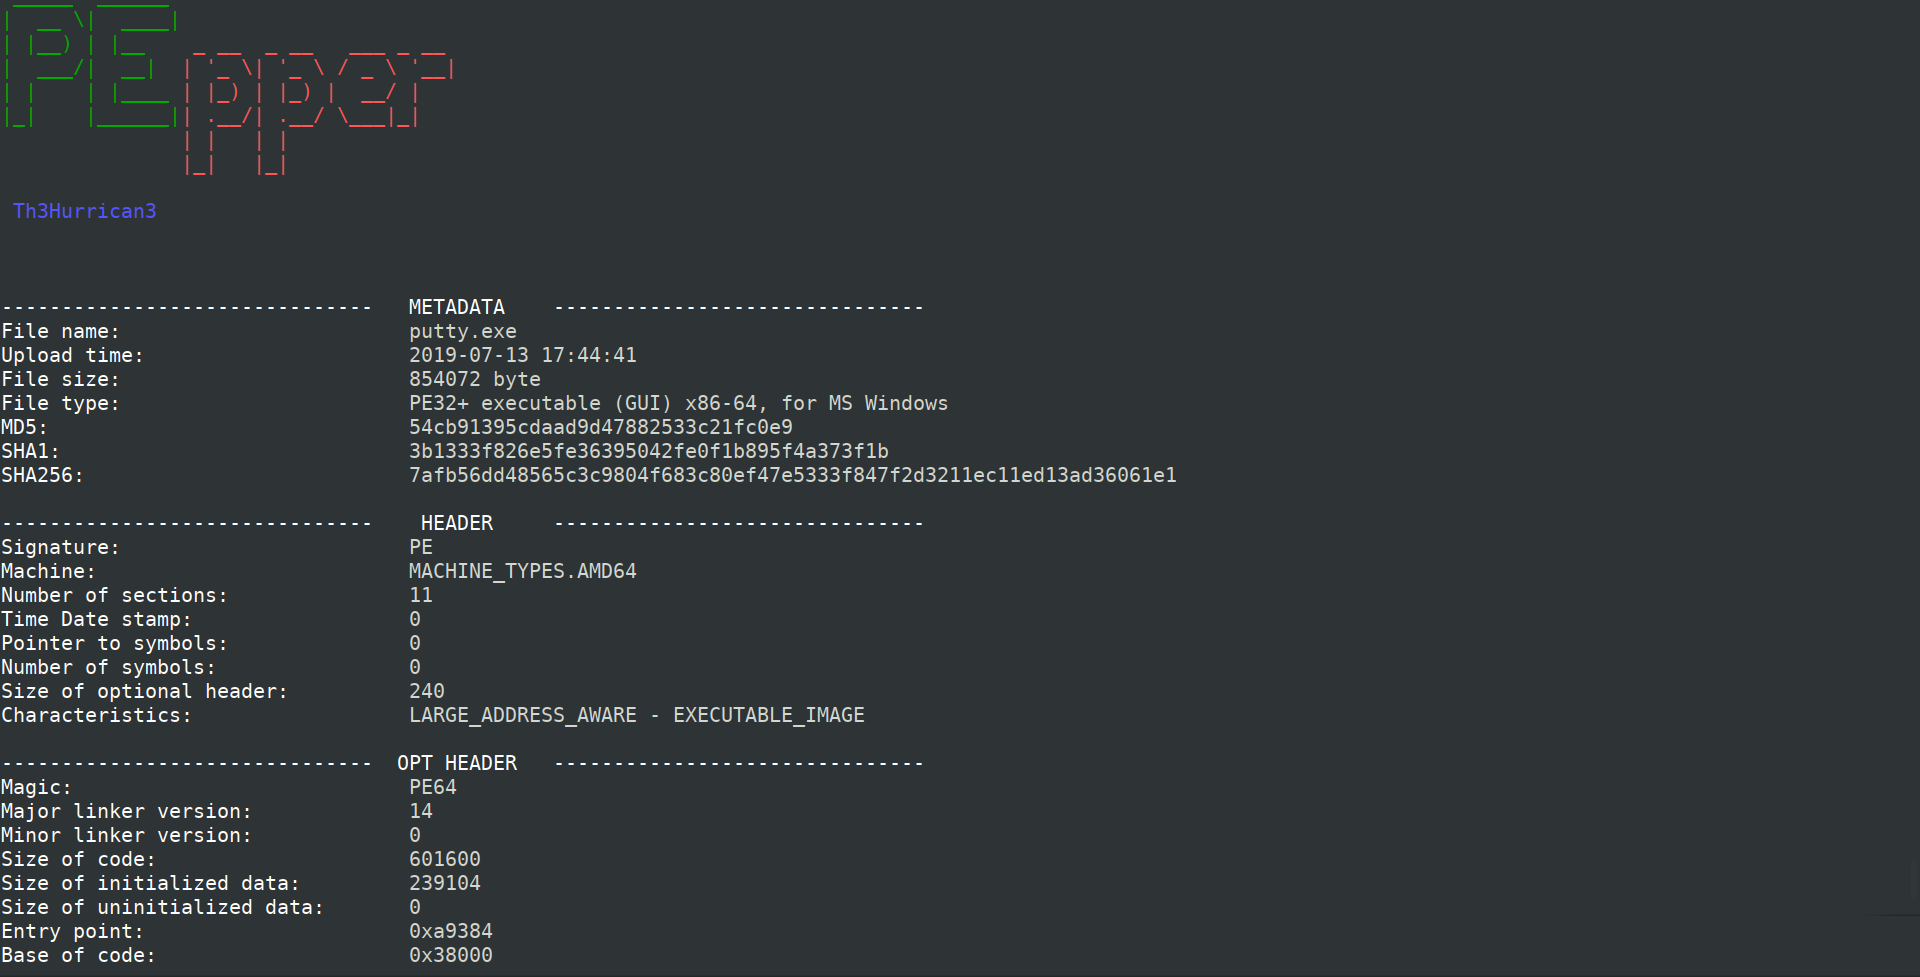 0x0be/pepper
पोर्टेबल एक्जीक्यूटेबल पर मैलवेयर स्थैतिक विश्लेषण करने के लिए एक ओपन सोर्स स्क्रिप्ट
 nbs-system/php-malware-finder
YARA-आधारित स्कैनर जो फ़ाइल हैश के बजाय सिमैंटिक पैटर्न मैचिंग का उपयोग करके ऑब्सफ़स्केटेड PHP मैलवेयर और वेबशेल्स का पता लगाता है, जिसमें…
 mpast/mobileaudit
Django एप्लिकेशन जो Android APKs के लिए SAST और मैलवेयर विश्लेषण करता है।
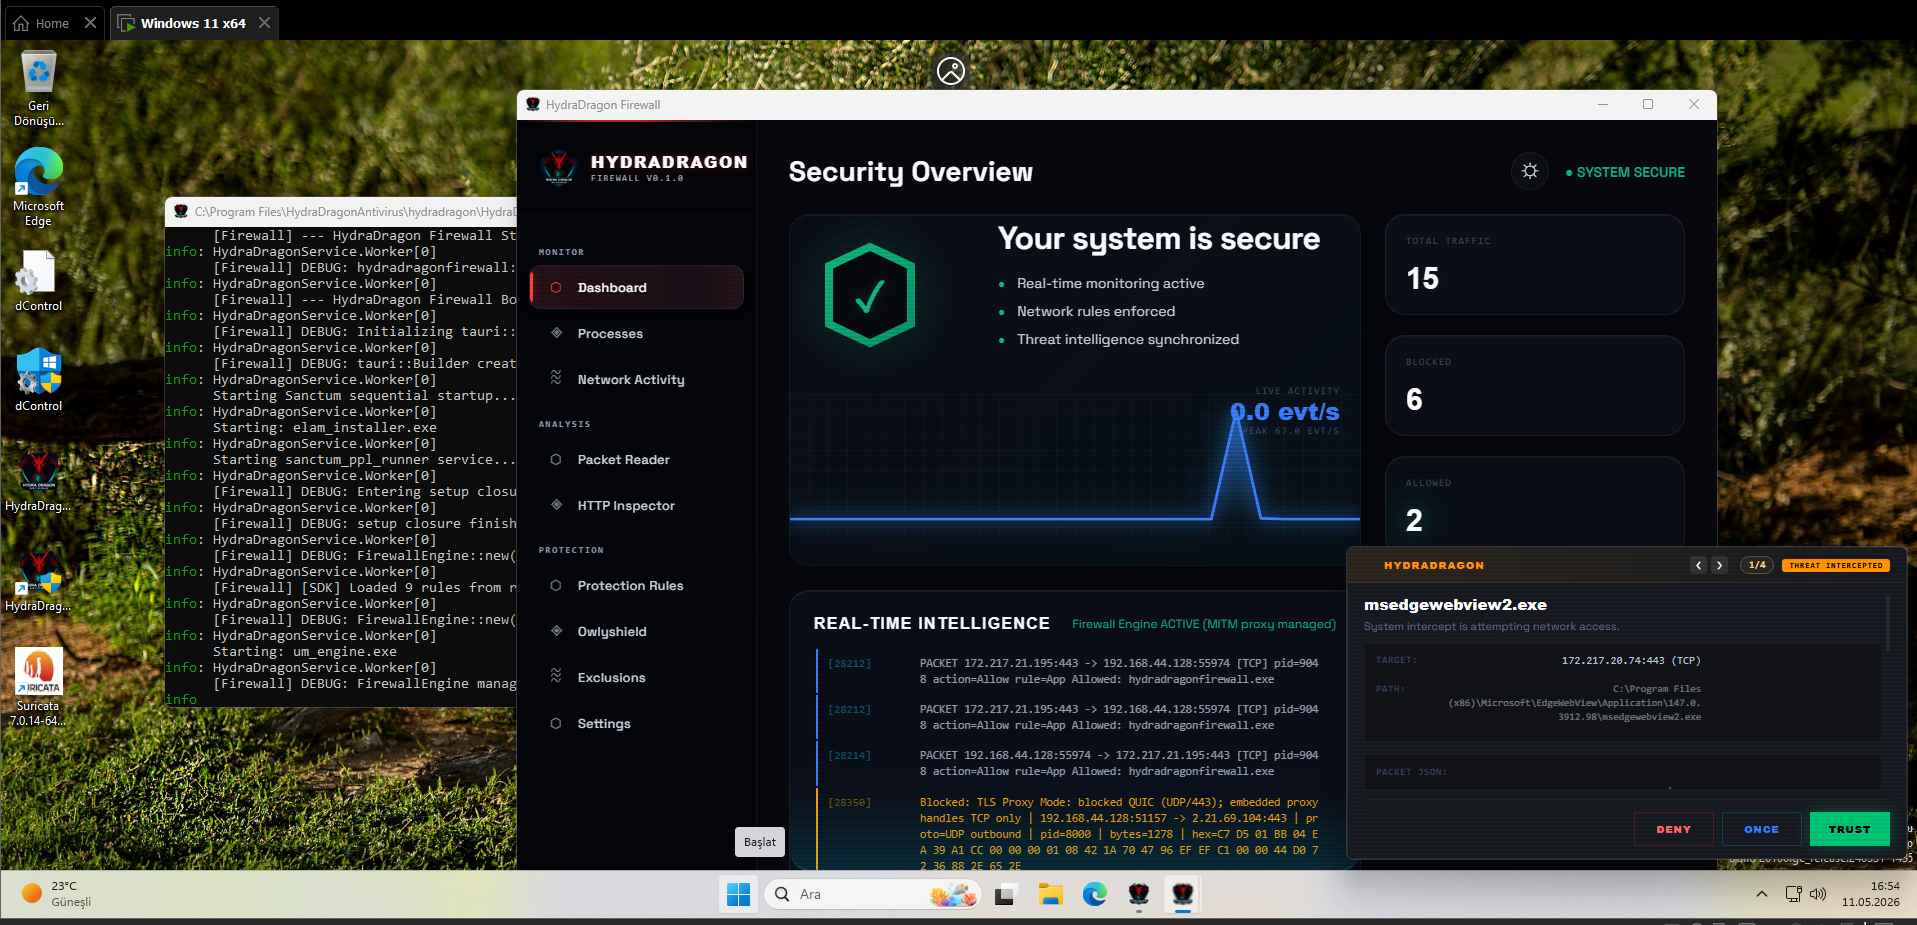 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…








