#1
 andrenasx/cve-2015-10034
CVE-2015-10034 को एक संवेदनशील Java अनुप्रयोग में प्रदर्शित करता है, जिसमें शैक्षिक सुरक्षा परीक्षण के लिए J-TAS Action से SARIF विश्लेषण परिणाम…
 krxi/asmsense
छोटा भाषा मॉडल जो stripped x86-64 बाइनरीज़ में फ़ंक्शन्स के नाम और विवरण देता है, साथ में एक खुला डेटासेट, बेसलाइन्स, और LoRA फ़ाइन-ट्यूनिंग प्रयोग।
 werew/qsynth-artifacts
QSynth के लिए बेंचमार्क डेटासेट और संश्लेषण आर्टिफैक्ट्स, जिनमें Tigress-अस्पष्ट C फ़ंक्शन, x86_64 बाइनरी, निष्पादन ट्रेस, ग्राउंड ट्रुथ, और…
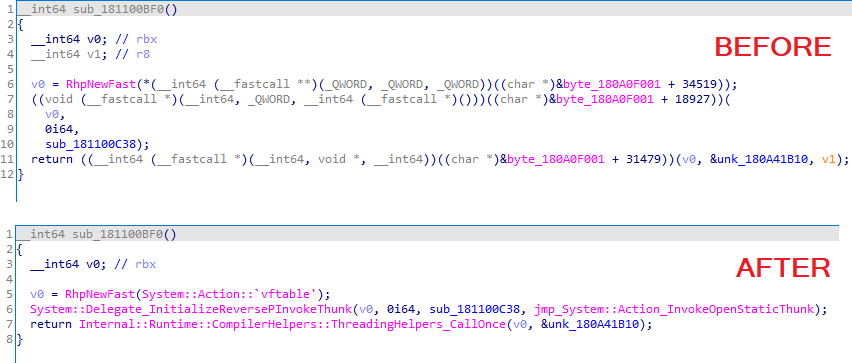 synacktiv/dotniet
IDA Pro प्लगइन जो .NET Native बाइनरीज़ में रनटाइम-रिज़ॉल्व्ड सिंबल्स को इम्पोर्ट करता है, विश्लेषण के लिए लापता इम्पोर्ट्स को पुनर्स्थापित करने हेतु…
 spaceraccoon/detect-cve-2024-4367
PDF.js में CVE-2024-4367 मनमाना जावास्क्रिप्ट निष्पादन के लिए YARA पहचान नियम
 jordan922/cve-2025-8088
सुरक्षित आर्काइव हैंडलिंग, पाथ ट्रैवर्सल जागरूकता और सुरक्षित निष्कर्षण के लिए पायथन टूल। CVE-2025-8088 से प्रेरित।
 mbadanoiu/cve-2021-46364
CVE-2021-46364: Magnolia CMS में YAML डिसीरियलाइज़ेशन
 shoucheng3/apache__myfaces_cve-2011-4367_2-0-11
Apache MyFaces JSF कार्यान्वयन को लक्षित करने वाला CVE-2011-4367 के लिए एक्सप्लॉइट, जो Jakarta Faces फ्रेमवर्क में रिमोट कोड निष्पादन भेद्यता…
 sa1g0n1337/cve_2013_2186
CVE-2013-2186 के लिए स्रोत कोड
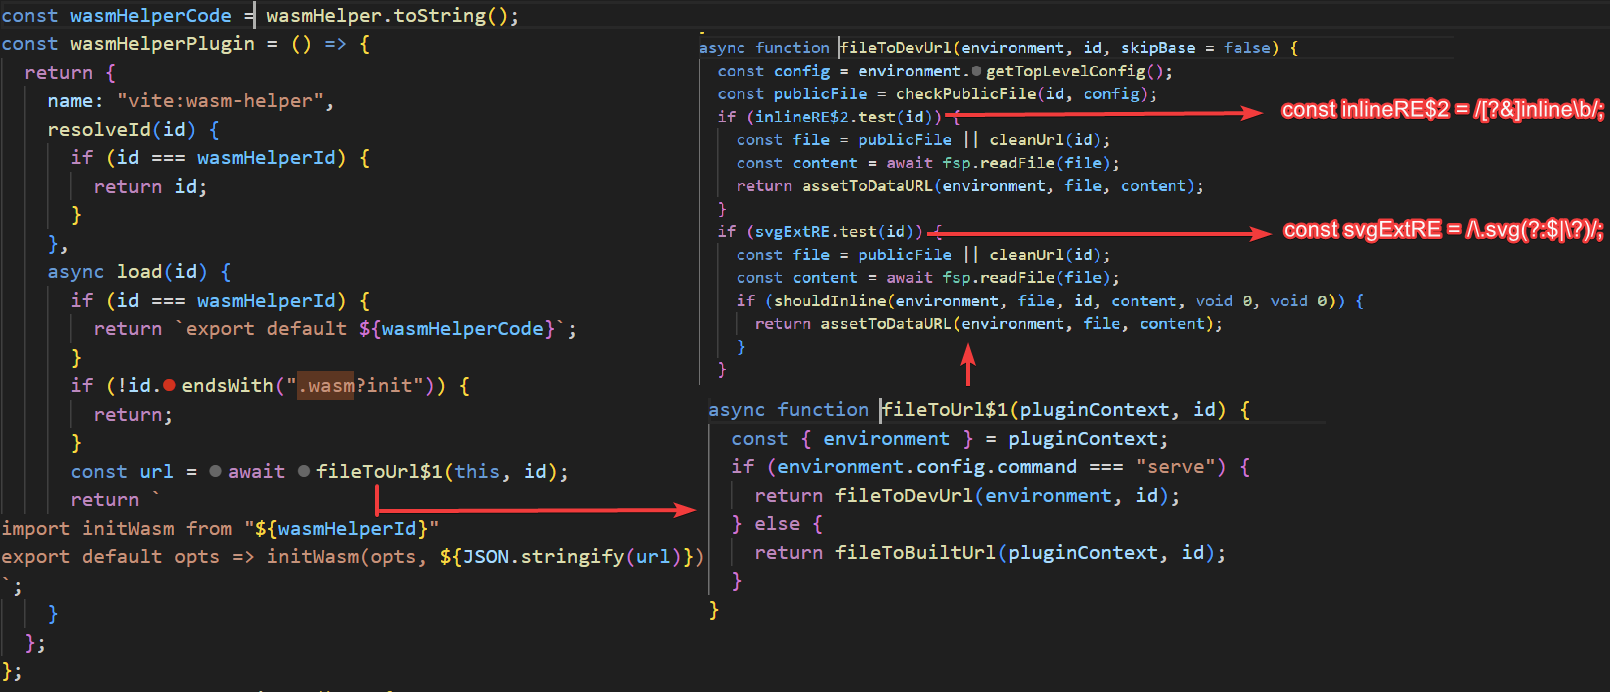 r0ngy40/cve-2025-30208-series
CVE-2025-30208 श्रृंखला भेद्यताओं के पुनरुत्पादन का विश्लेषण
 drkbcn/lblfixer_cve_2023_28447
PrestaShop 1.7.X के लिए CVE-2023-28447 कमजोरी (Smarty XSS) को ठीक करने का मॉड्यूल
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
zip4j लाइब्रेरी संस्करण 1.3.2 (कमजोर) और 1.3.3 (सुधारित) का डीकंपाइल किया गया सोर्स कोड, CVE-2018-1002202 पाथ ट्रैवर्सल विश्लेषण के लिए,…
 gmh5225/malicious-code-detection-bugu
AI-आधारित दुर्भावनापूर्ण कोड पहचान और अस्पष्टीकरण प्रणाली, जिसमें पहचान, पैकिंग और कोड कन्फ्यूज़न के लिए माइक्रोसर्विसेज़, साथ ही उपयोगकर्ता और…
 neurosaki987/qvm-tool
ACE .qvm0-संरक्षित PE इमेज के लिए स्थिर विश्लेषण और संरचना पुनर्प्राप्ति टूलकिट
 quarkslab/qsynthesis
ग्रेबॉक्स सिंथेसाइज़र जो असेंबली निर्देशों के डीऑबफस्केशन के लिए तैयार किया गया है।
 mouadk/cve-2024-38821
cve-2024-38821
 anchor0221/cve-2025-50460
CVE-2025-50460 के लिए तकनीकी विवरण और एक्सप्लॉइट