
 #1
दुर्भावनापूर्ण बाइनरी और कोड को निष्पादित किए बिना जांचने के उपकरण (जैसे डिससेम्बलर, अनपैकर)।
Kitploit अनुशंसित
 d0rb/cve-2024-4323
फ़्लूएंट बिट HTTP सर्वर के handle_trace_request और parse_trace_request फ़ंक्शन में महत्वपूर्ण हीप बफ़र ओवरफ़्लो भेद्यता।
 jvoisin/snuffleupagus
php7 और php8 के लिए सुरक्षा मॉड्यूल - बग वर्गों को खत्म करना और बाकी को वर्चुअल-पैच करना! https://snuffleupagus.rtfd.io
 xiaoqimikko/pac4j-check
org.pac4j:pac4j-jwt में CVE-2026-29000 (CVSS 10.0) के लिए ऑफ़लाइन स्कैनर। jars/fat-jars की सीधे जाँच करता है, इसलिए यह वहाँ भी काम करता है जहाँ mvn…
 pcmkuit/cve-2021-44228---log4shell-analysis
Apache Log4j2 JNDI इंजेक्शन कमजोरी का तकनीकी गहन अध्ययन। इसमें स्टैटिक कोड विश्लेषण, पैच तुलना, आक्रमण वैक्टर (LDAP/RMI/DNS), और उद्यम शमन मार्गदर्शन…
 horkimhab/cve-2026-442_
CVE-2026-44289, CVE-2026-44290, CVE-2026-44291, CVE-2026-44292, CVE-2026-44294, CVE-2026-44295 - protobuf.js
 tom025/ply_exploit_rejection
CVE-2025-56005 को अस्वीकार करने के तर्क
 tobyzxj/cve-2015-0235
glibc gethostbyname बग
 renewablehacking/cve-2020-7598
शैक्षिक लैब जो minimist में CVE-2020-7598 प्रोटोटाइप प्रदूषण को एक कमजोर Node.js/Express ऐप, एक्सप्लॉइट पेलोड, और सुरक्षा अनुसंधान के लिए प्रमाणीकरण…
 epicosy/xstream-1
XML क्रमांकन और विपरीत क्रमांकन के लिए जावा लाइब्रेरी, जिसमें CVE-2020-26217 शोषण पर ध्यान केंद्रित है। जावा वस्तुओं को XML और वापस में परिवर्तित…
 epicosy/vul4j-59
jsoup HTML पार्सर में प्रतिलिपि प्रस्तुत करने योग्य CVE-2015-6748 भेद्यता उदाहरण, सुरक्षा शिक्षा और परीक्षण के लिए XSS रोकथाम बाईपास और DOM-आधारित…
 dani33339/tough-cookie-v2.5.0-patched
पैच किया गया tough-cookie v2.5.0 जो MemoryCookieStore में Object.create(null) के साथ CVE-2023-26136 प्रोटोटाइप प्रदूषण भेद्यता को ठीक करता है, जिसमें…
 cuijiung/xstream-cve-2020-26259
CVE-2020-26259 के लिए एक्सप्लॉइट, XStream में एक डिसीरियलाइज़ेशन भेद्यता, जो क्राफ्टेड XML इनपुट के माध्यम से रिमोट कोड निष्पादन को सक्षम बनाती है।
 bioless/xz_cve-2024-3094_detection
CVE-2024-3094 का पता लगाने के लिए स्क्रिप्ट।
 trinadh465/platform_external_libvpx_v1.4.0_cve-2023-5217
VP8/VP9 वीडियो एन्कोडिंग और डिकोडिंग के लिए C लाइब्रेरी, CVE-2023-5217 के लिए सुरक्षा पैचिंग पर ध्यान केंद्रित करती है।
 trinadh465/platform_art_cve-2021-0394
CVE-2021-0394 एंड्रॉइड रनटाइम भेद्यता का विश्लेषण और प्रदर्शन करता है, जो सुरक्षा शोधकर्ताओं और डेवलपर्स के लिए कोड-स्तरीय अंतर्दृष्टि प्रदान करता है।
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - उच्च - स्थानीय - क्रैश - FTS5 secure-delete PutVarint फ़ुटर ओवररन
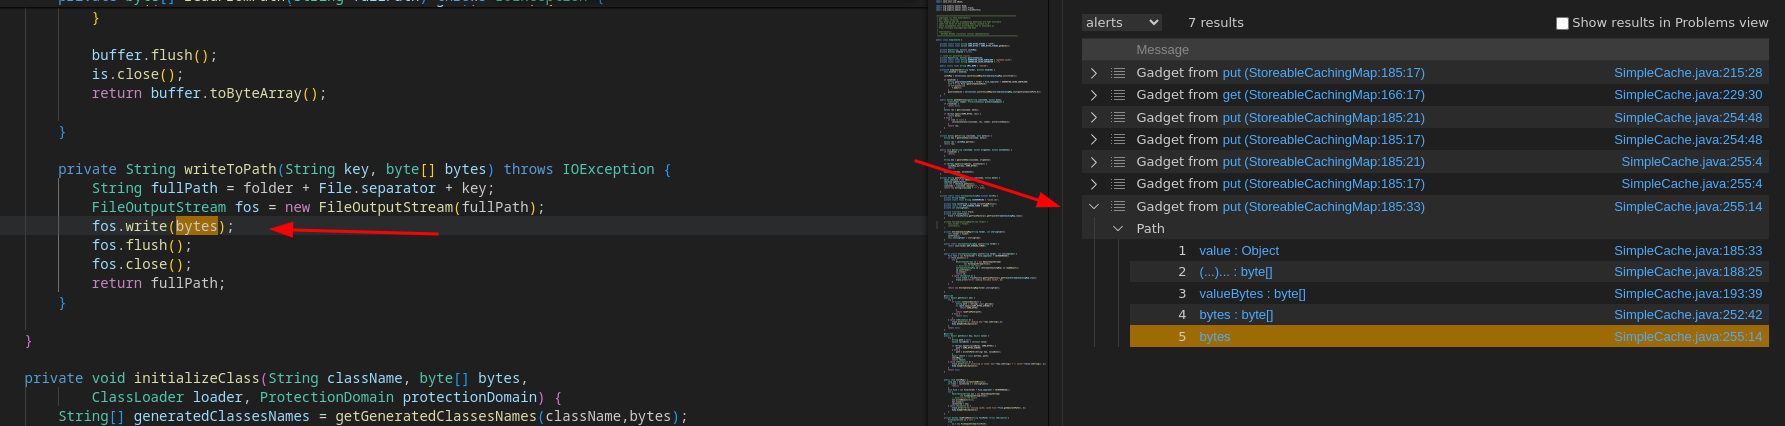 synacktiv/qlinspector
जावा/सी# गैजेट चेन CodeQL के साथ खोजना








