
 #1
मानव-आधारित हमलों (फ़िशिंग, प्रीटेक्स्टिंग, बेटिंग) का अनुकरण करने और सुरक्षा में मानवीय कारकों का परीक्षण करने के उपकरण।
Kitploit अनुशंसित
 section9labs/cartero
# Cartero - सोशल इंजीनियरिंग फ्रेमवर्क
 brmkit/toastnotify-bof
विंडोज टोस्ट नोटिफिकेशन का दुरुपयोग मज़े और उपयोगकर्ता हेरफेर के लिए
 corvralabs/evilneko
ब्राउज़र-इन-द-ब्राउज़र (BITB) फिशिंग हमलों के लिए स्वचालित कंटेनर ऑर्केस्ट्रेशन उपकरण, जो रेड टीमों को Docker, NGINX और WebRTC ब्राउज़र कंटेनरों के…
 chrismaddalena/cooper
एक Python उपकरण जो HTML को इन्जेस्ट करता है और फिशिंग अभियानों के लिए उपयुक्त HTML स्रोत उत्पन्न करता है।
 jh00nbr/phishruffus
बुद्धिमान खतरा शिकारी और फ़िशिंग सर्वर
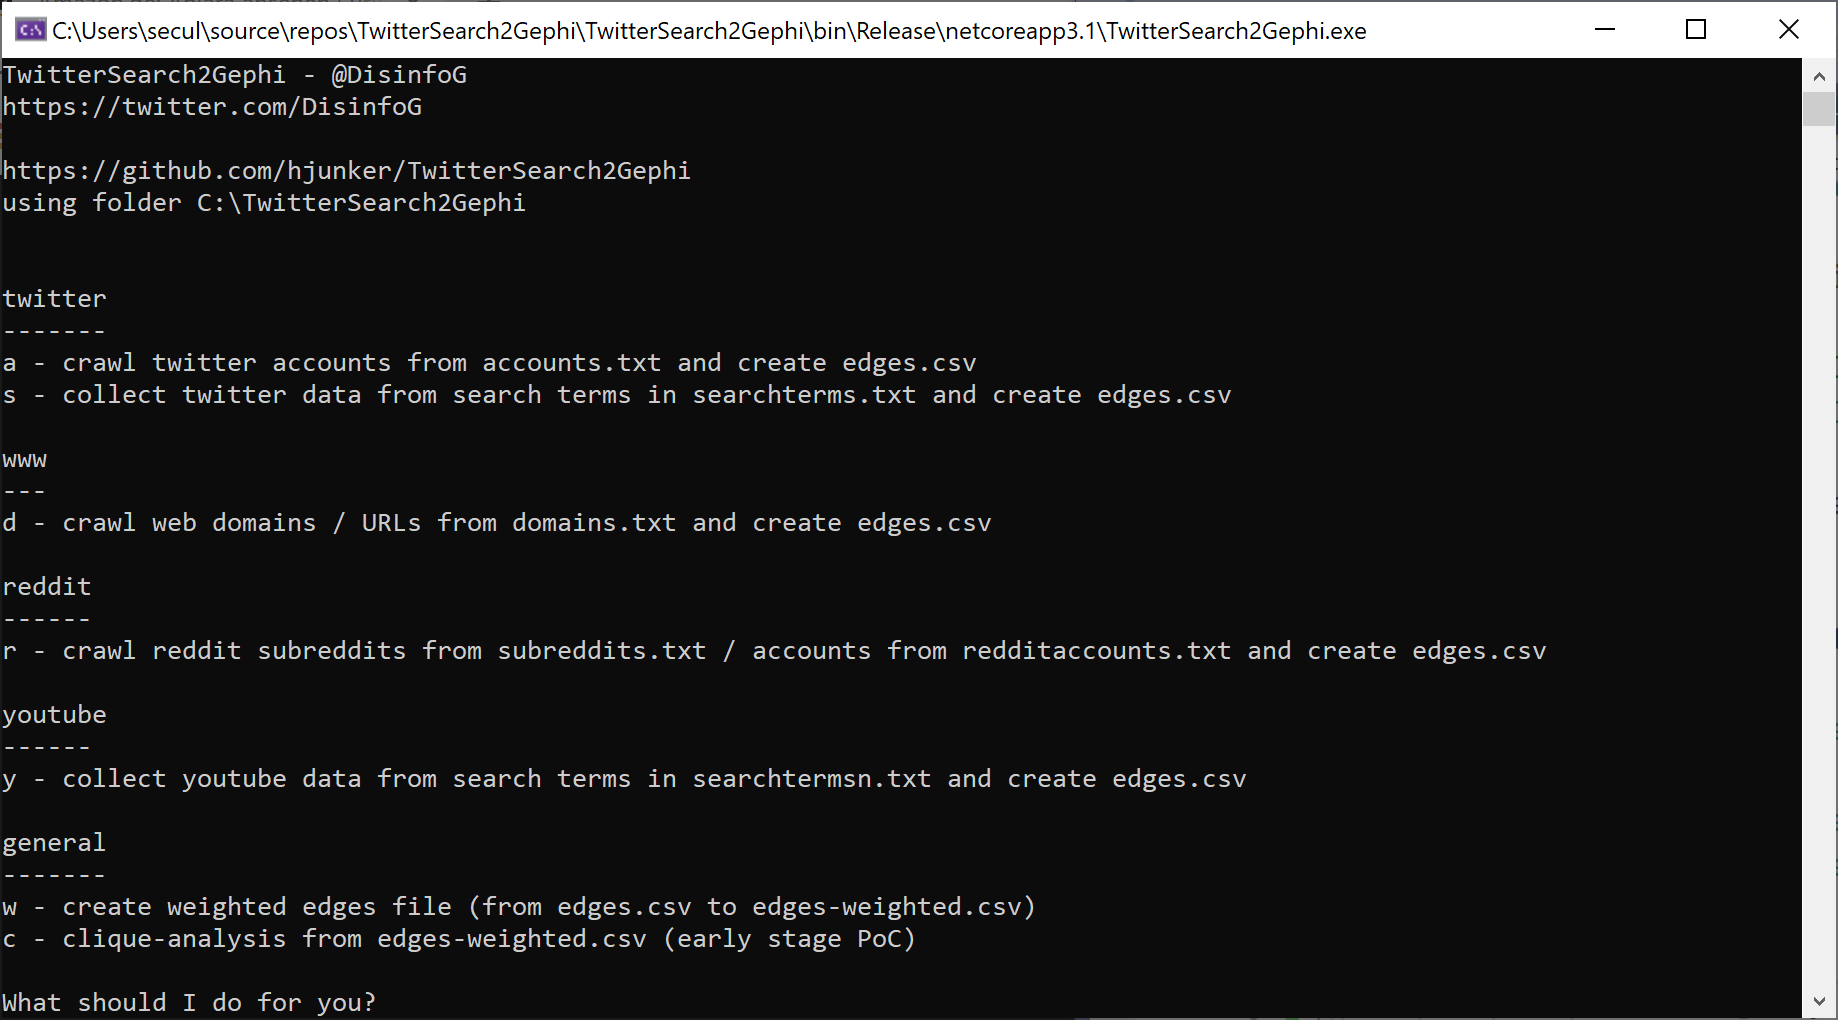 hjunker/twittersearch2gephi
यह विंडोज CLI ऐप आपको ट्विटर से REST API के माध्यम से डेटा एकत्र करने और इसे CSV डेटा सेट में बदलने की अनुमति देता है जिसे Gephi के साथ उपयोग किया जा…
 nxploited/cve-2025-1306
Newscrunch <= 1.8.4 - क्रॉस-साइट अनुरोध जालसाजी से मनमानी फ़ाइल अपलोड
 jasonjerry/whatsrce
यह CVE-2019-11932 (WhatsApp Remote Code Execution) के लिए एक Automated Generate Payload है।
 cesarbtakeda/7-zip-cve-2025-0411-poc
CVE-2025-0411 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो 7-Zip में Mark-of-the-Web बायपास को प्रदर्शित करता है, ताकि फ़िशिंग के माध्यम से वितरित किए गए…
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
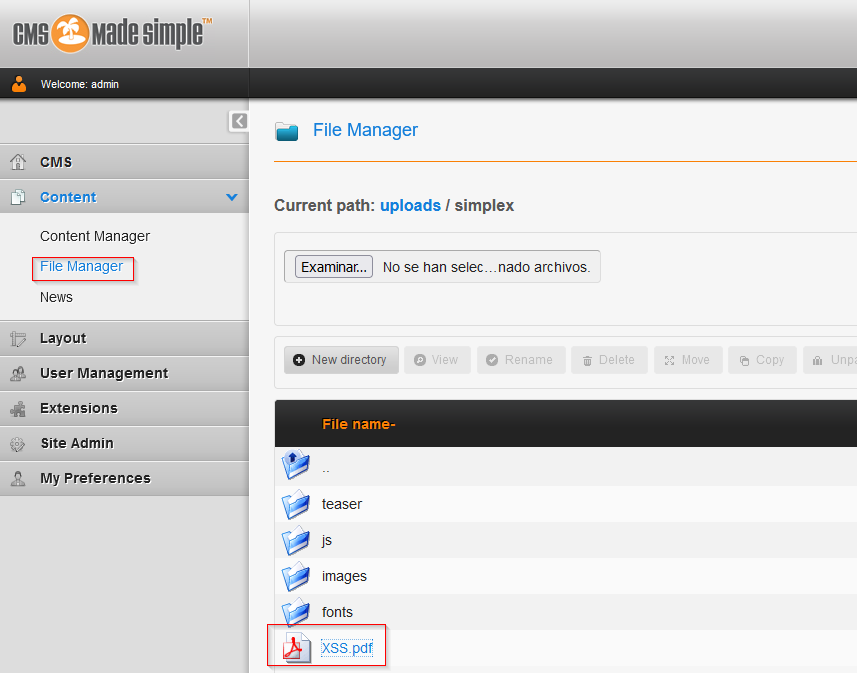 sromanhu/cve-2023-43872-cmsmadesimple-arbitrary-file-upload--xss---file-manager
CMSmadesimple 2.2.18 एक फ़ाइल अपलोड - XSS भेद्यता से प्रभावित है जो हमलावरों को एक छिपे हुए XSS के साथ PDF फ़ाइल अपलोड करने की अनुमति देता है, जो…
 fuckjsonp/fuckjsonp-rce-cve-2022-26809-sql-xss-fuckjsonp
लाल टीमों को लक्षित करने वाली एक नई ट्रेसिंग विधि से सावधान रहें!
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Maciej Pulikowski द्वारा रिपोर्ट की गई कमजोरियाँ | कुल बग बाउंटी पुरस्कार: $5.000 | CVE-2021-21123…
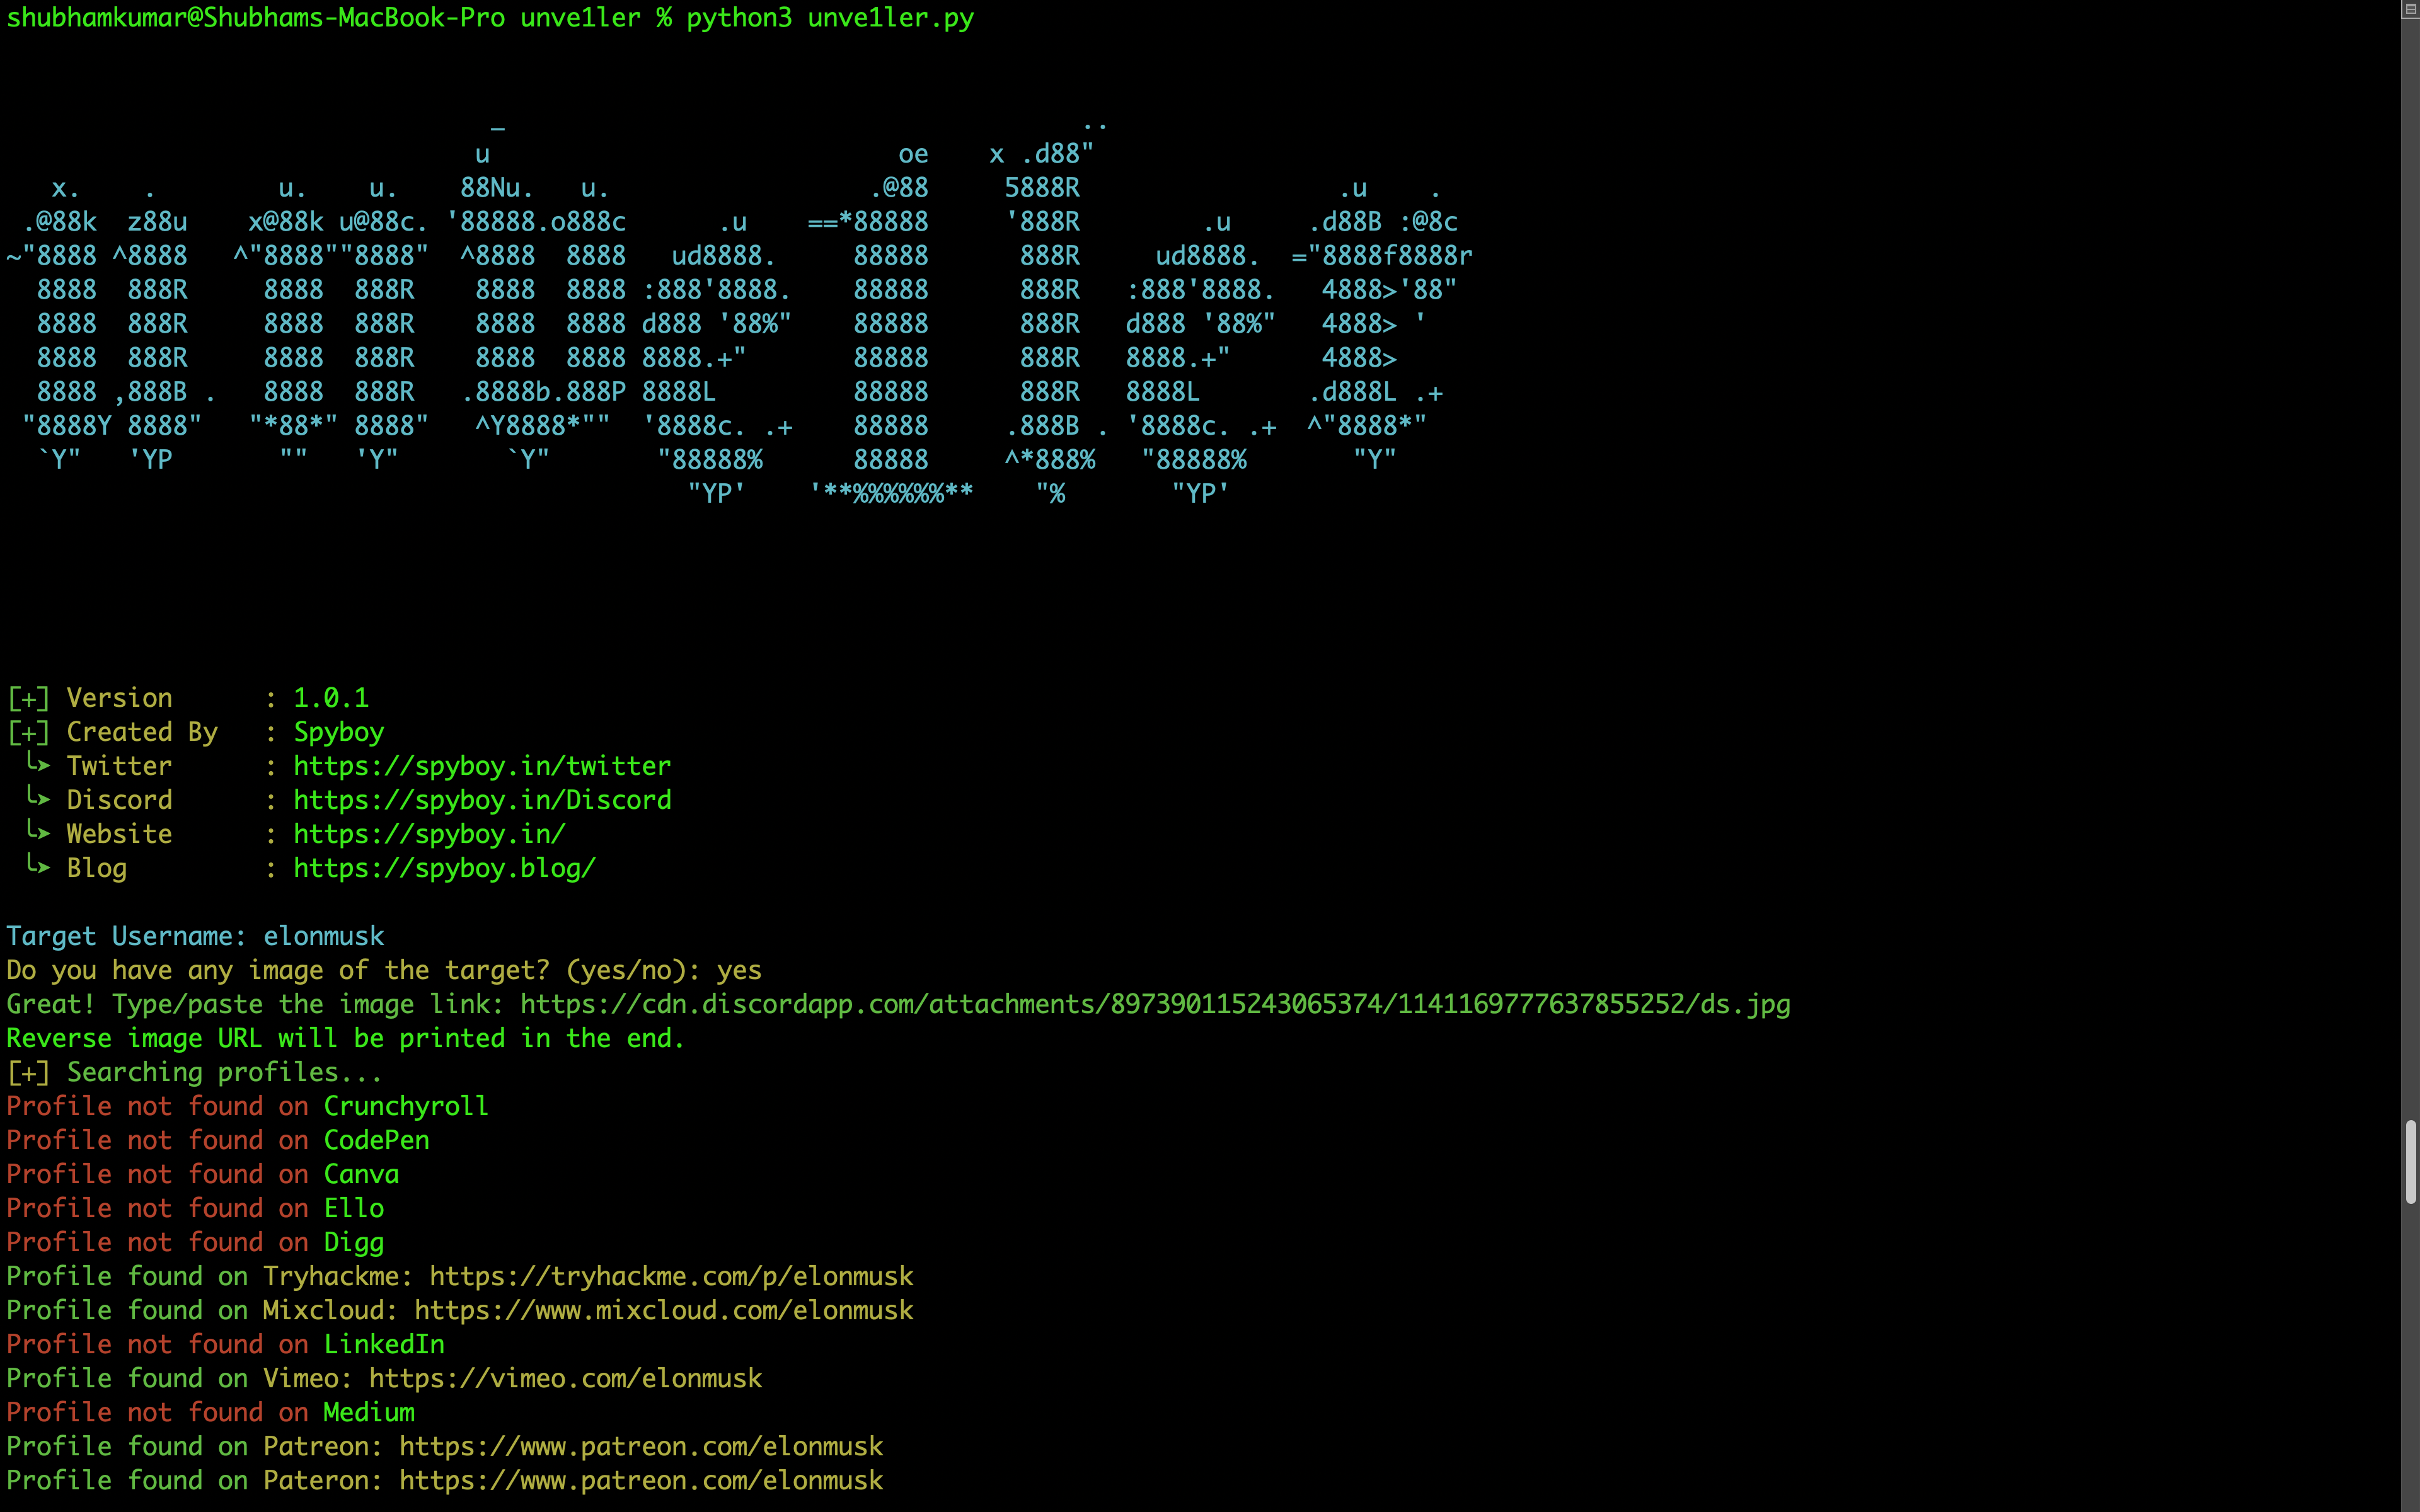 spyboy-productions/unve1ler
एक सोशल इंजीनियरिंग टूल जो यूज़रनेम का उपयोग करके प्रोफाइल्स को सहजता से ढूंढने के लिए डिज़ाइन किया गया है, साथ ही सुविधाजनक रिवर्स इमेज सर्च…
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
यह स्क्रिप्ट Microsoft Outlook में खोजी गई एक महत्वपूर्ण सुरक्षा भेद्यता CVE-2024-21413 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) प्रस्तुत करती है, जिसका…
 ttsite/cve-2019-0708-
धोखाधड़ी की घोषणा करता है
 oditynet/sleepall
trojan CVE-2024-28085 CVE 28085








