
 #1
मानव-आधारित हमलों (फ़िशिंग, प्रीटेक्स्टिंग, बेटिंग) का अनुकरण करने और सुरक्षा में मानवीय कारकों का परीक्षण करने के उपकरण।
Kitploit अनुशंसित
 bhatbhupendra/moniker-link--cve-2024-21413-
CVE-2024-21413, Outlook ज़ीरो-क्लिक Moniker Link कमजोरी, पर शैक्षिक मार्गदर्शिका, जिसमें हमले का प्रवाह, NTLM क्रेडेंशियल कैप्चर, YARA के साथ पहचान,…
 0x09al/raven
raven एक Linkedin सूचना संकलन उपकरण है जिसका उपयोग पेनटेस्टर्स किसी संगठन के कर्मचारियों के बारे में Linkedin का उपयोग करके जानकारी एकत्र करने के लिए…
 mzhmo/powershellkerberos
कुछ स्क्रिप्ट्स जो Powershell का उपयोग करके kerberos का दुरुपयोग करती हैं
 sowdust/tafferugli
ट्वीट्स को फ़िल्टर करने, एकत्र करने और विश्लेषण करने के लिए वेब-आधारित ढाँचा, जो समन्वित व्यवहार, स्वचालित पोस्टिंग और प्रचार अभियानों का पता लगाने…
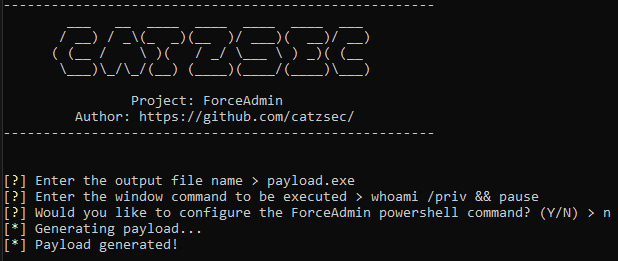 catzsec/forceadmin
⚡ अनंत UAC प्रॉम्प्ट बनाएं जो उपयोगकर्ता को व्यवस्थापक के रूप में चलाने के लिए मजबूर करें ⚡
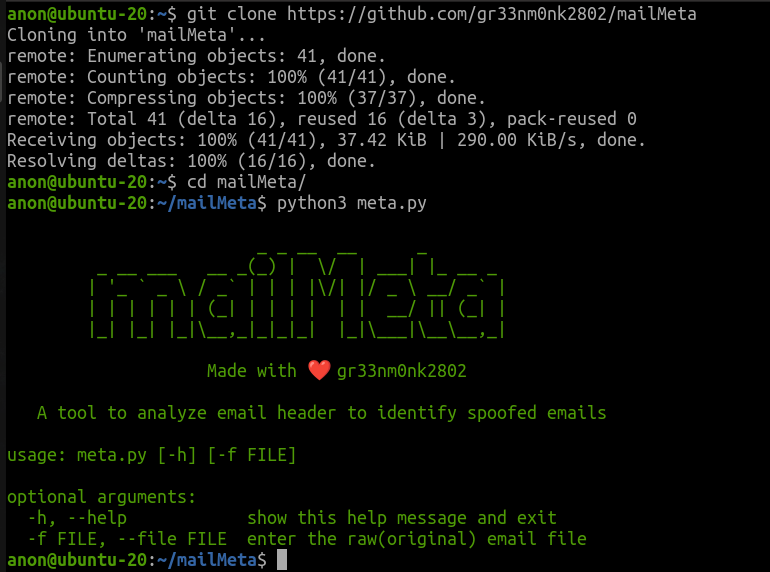 gr33nm0nk2802/mailmeta
स्पूफ़्ड ईमेल की जांच में ईमेल हेडर के आधार पर मदद करने वाला एक फोरेंसिक टूल।
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 प्रूफ ऑफ कॉन्सेप्ट (PoC)
 narimangharib/irgc-whatsapp-phishkit
राज्य-प्रायोजित WhatsApp फ़िशिंग बुनियादी ढाँचे का विश्लेषण, जिसमें रीयल-टाइम QR अपहरण और डिवाइस निगरानी शामिल है
 vr00mm/cve-2025-49144
PoC CVE-2025-49144
 bartfroklage/cve-2024-37383-poc
CVE-2024-37383 के लिए प्रूफ ऑफ कॉन्सेप्ट
 rootup/git-clean-filter
यह git के clean filter का दुरुपयोग करके IDEs और Sublime के विरुद्ध एक proof-of-work है।
 d0gukank/cve-2019-1218
Microsoft Outlook for iOS में क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता के लिए प्रमाण-की-अवधारणा शोषण, जो ईमेल-आधारित स्पूफिंग हमलों और तैयार संदेशों के…
 hunt-benito/cve-2026-41200-stig-manager-oidc-reflected-xss
STIG Manager OIDC प्रमाणीकरण में रिफ्लेक्टेड XSS के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जनरेटर, जो क्राफ्टेड कॉलबैक URL और फिशिंग HTML आउटपुट के माध्यम…
 gabrieledattile/cve-2025-23040
CVE-2025-23040 के लिए प्रमाण-अवधारणा शोषण जो GitHub Desktop (< 3.4.12) से दुर्भावनापूर्ण रिपॉजिटरी क्लोन URL के माध्यम से क्रेडेंशियल निकासी और OAuth…
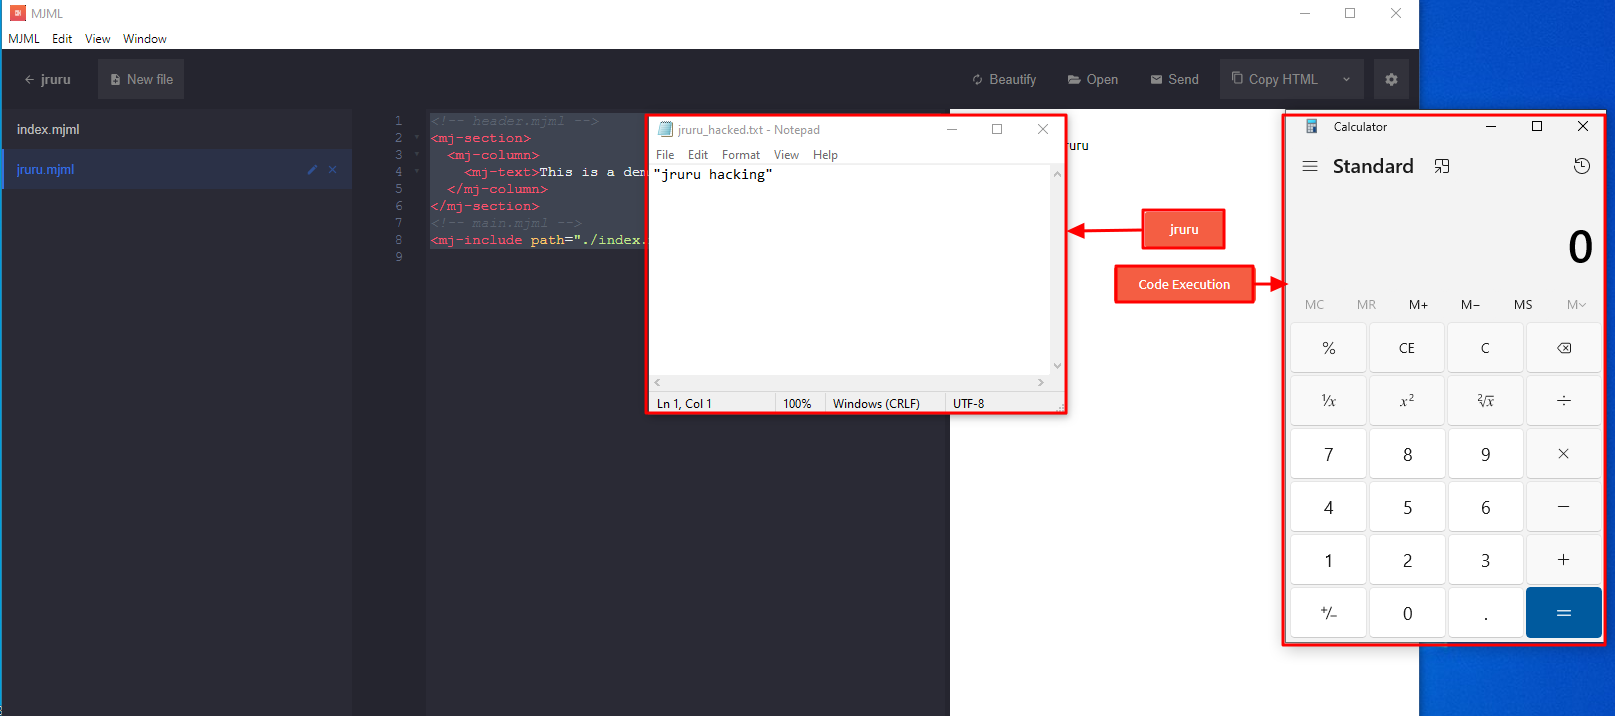 eqstlab/cve-2024-25293
mjml-app v3.0.4 और 3.1.0-beta RCE एक्सप्लॉइट
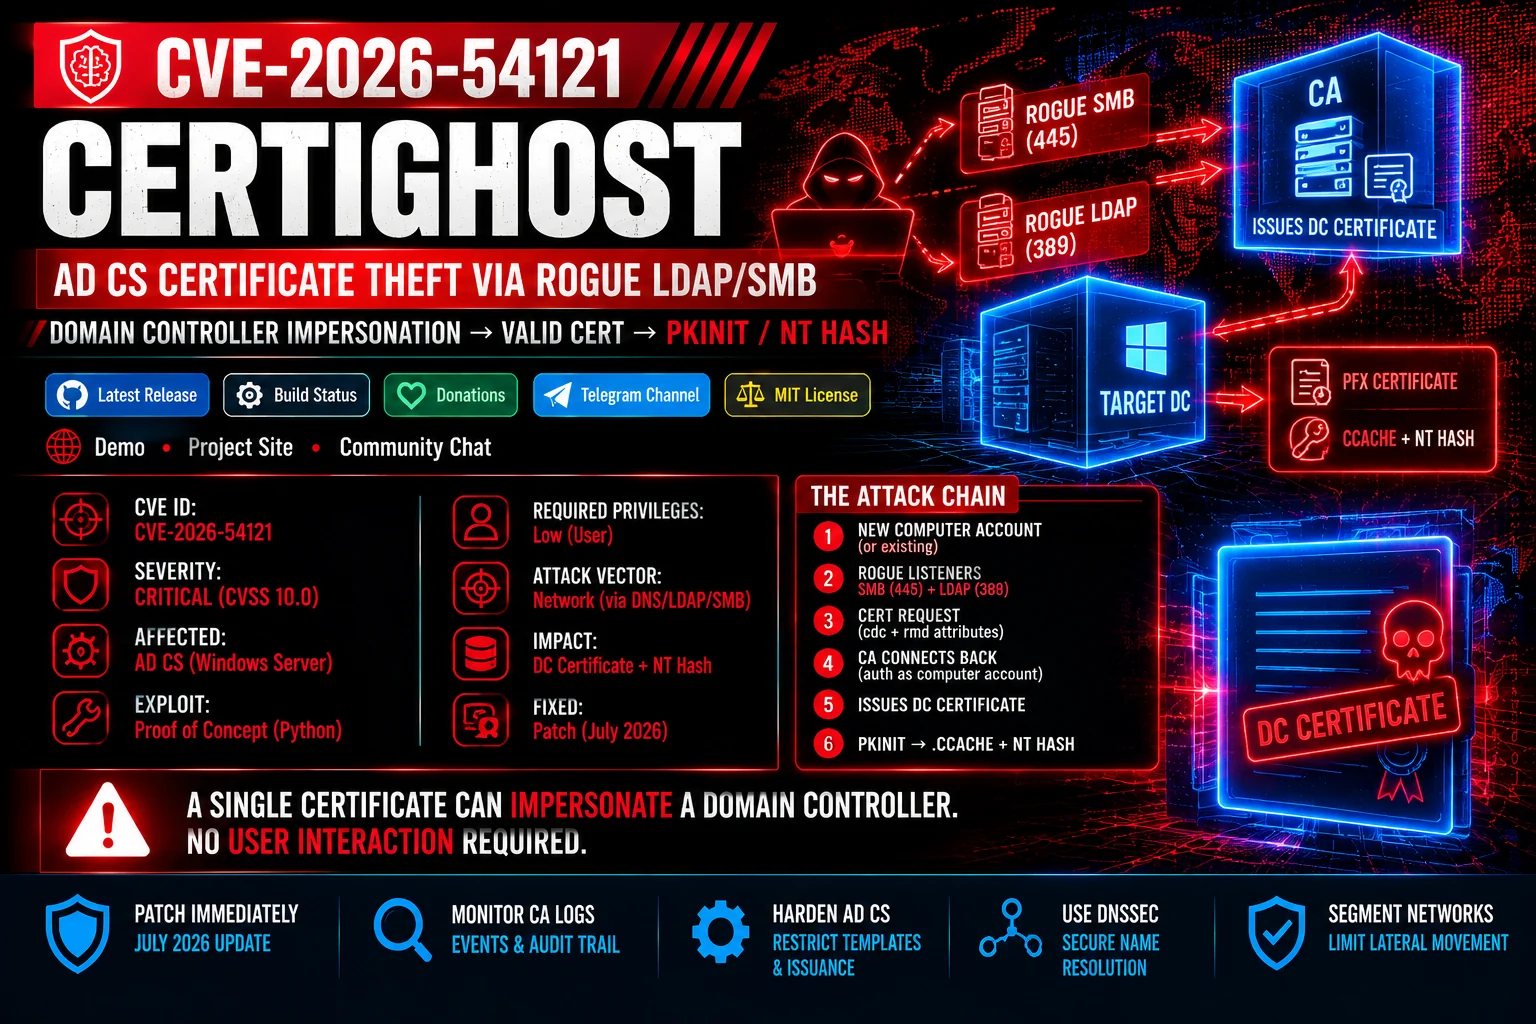 zerodayevil/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) के लिए प्रूफ-ऑफ-कॉन्सेप्ट मॉड्यूल, जो रोग LDAP/SMB लिसनर के माध्यम से AD CS नामांकन सत्यापन का शोषण करके Domain…
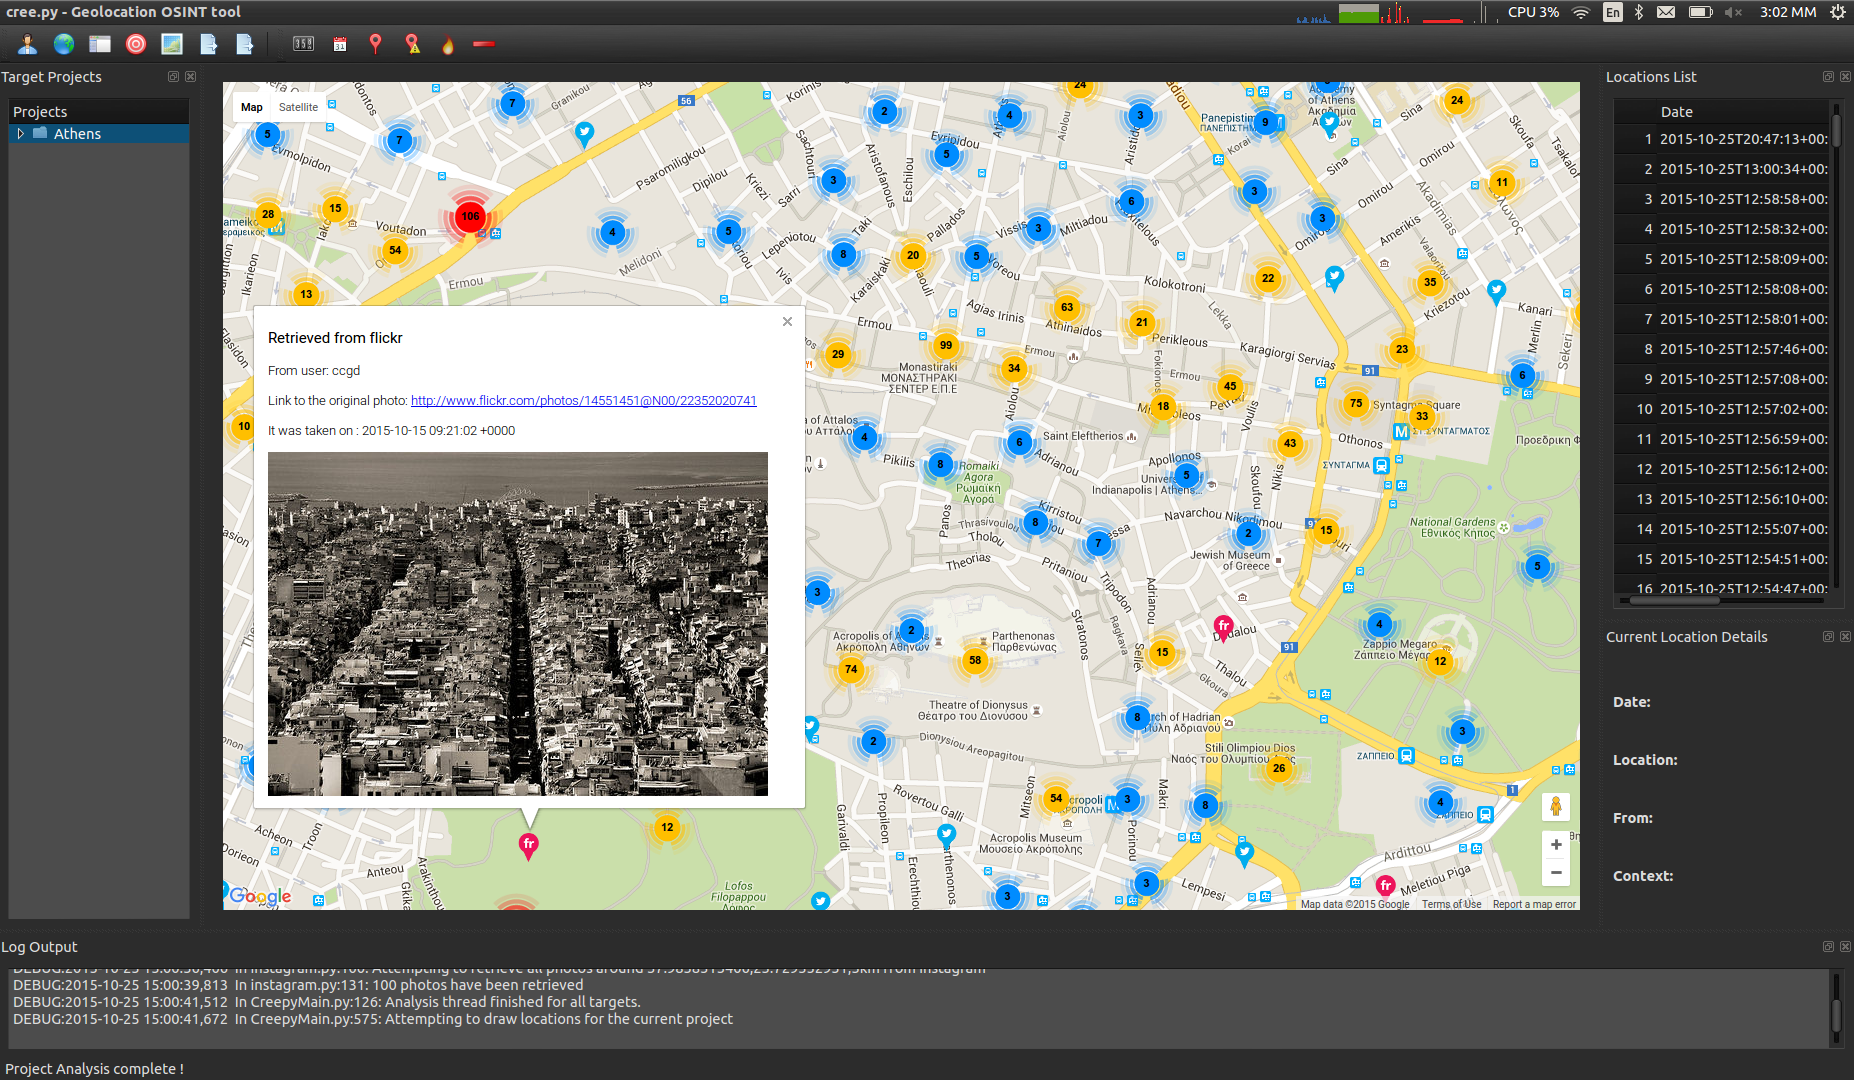 jkakavas/creepy
एक geolocation OSINT उपकरण। सोशल नेटवर्किंग प्लेटफार्मों के माध्यम से geolocation जानकारी एकत्र करने की सुविधा प्रदान करता है।








