
 #1
सफल शोषण के बाद निष्पादित निम्न-स्तरीय कोड को बनाने और हेरफेर करने के उपकरण।
Kitploit अनुशंसित

 capt-meelo/lazzzy
Direct syscall, IAT evasion, एन्क्रिप्टेड पेलोड, PPID स्पूफिंग, और स्पूफ किए गए प्रमाणपत्रों के साथ कोड साइनिंग सहित विंडोज x64 के लिए कई निष्पादन…
 plackyhacker/shellcode-encryptor
एक सरल शेल कोड एन्क्रिप्टर/डिक्रिप्टर/एक्ज़ीक्यूटर जो एंटी वायरस को बायपास करने के लिए है।
 mwemuorg/mwemu
Pure Rust x86 हार्डवेयर एमुलेटर और Windows प्रक्रिया सिम्युलेटर जो मैलवेयर विश्लेषण, शेलकोड एमुलेशन और पेलोड अनपैकिंग के लिए है। यह 32/64-bit PE…

 bw3ll/sharem
SHAREM एक शेलकोड विश्लेषण ढांचा है, जो 45,000 से अधिक WinAPIs और लगभग सभी Windows syscalls का अनुकरण करने में सक्षम है। इसमें अपना स्वयं का कस्टम…
 machine1337/gmailc2
एक पूरी तरह से अज्ञेय C2 सर्वर जो Google SMTP के माध्यम से संचार करता है ताकि एंटीवायरस सुरक्षा और नेटवर्क ट्रैफ़िक प्रतिबंधों से बच सके।
 4ndr34z/shells
revshells उत्पन्न करने की स्क्रिप्ट
 plackyhacker/shellcode-injection-techniques
C# में शेलकोड इंजेक्शन तकनीकों के कार्यान्वयन जिनमें क्लासिक इंजेक्शन, थ्रेड हाइजैकिंग, प्रोसेस हॉलोइंग और एटम बॉम्बिंग शामिल हैं, AV एवेज़न अनुसंधान…
 chvancooten/nimpackt-v1
Nim-आधारित असेंबली पैकर और शेलकोड लोडर opsec और लाभ के लिए
 wra7h/flavortown
शेलकोड निष्पादित करने के विभिन्न तरीके
 sh4hin/gopurple
एक और shellcode runner जो endpoint security solutions की detection capabilities का मूल्यांकन करने के लिए विभिन्न तकनीकों से बना है।
 peterferrie/win-exec-calc-shellcode
एक छोटा, null-मुक्त Windows shellcode जो calc.exe निष्पादित करता है (x86/x64, सभी OS/SPs)

 exploit-database/exploitdb
exploitdb // एक्सप्लॉइट-डेटाबेस की आधिकारिक रिपॉजिटरी
 smaash/quasibot
जटिल वेबशेल प्रबंधक, अर्ध-HTTP बॉटनेट।
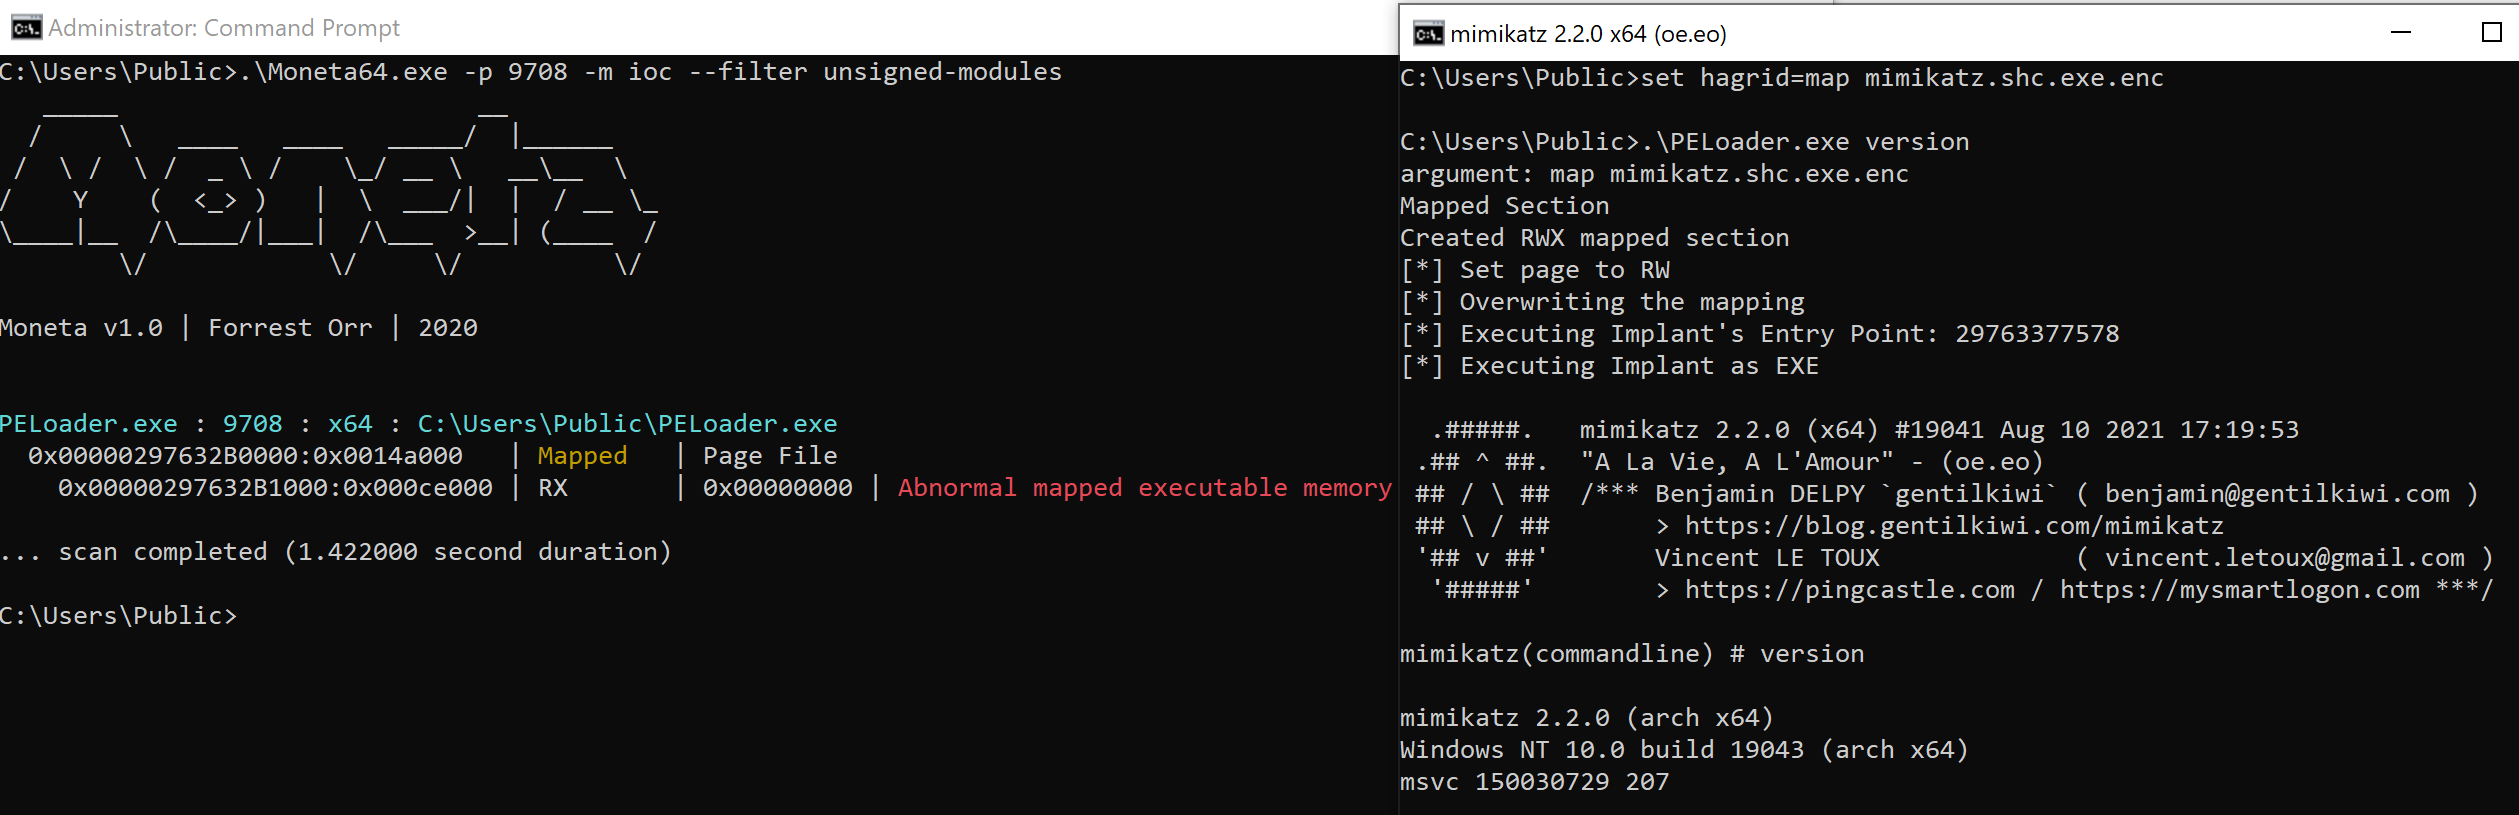 hagrid29/peloader
PE loader विभिन्न shellcode इंजेक्शन तकनीकों के साथ
 sslab-gatech/pwn2own2020
छह कमजोरियों को श्रृंखलित करके Safari के माध्यम से macOS Kernel से समझौता करना
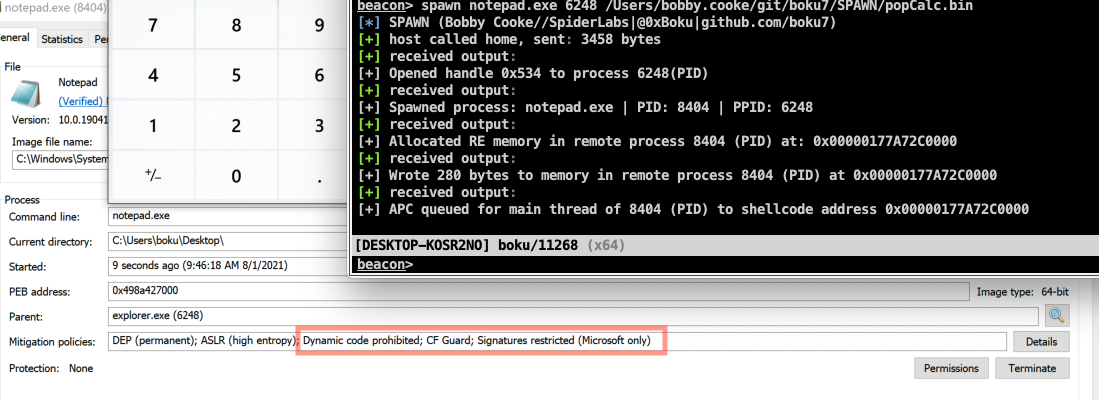 boku7/spawn
Cobalt Strike BOF जो एक बलिदान प्रक्रिया (sacrificial process) उत्पन्न करता है, उसमें शेलकोड इंजेक्ट करता है, और पेलोड निष्पादित करता है।…
 mythicagents/medusa
Mythic के लिए क्रॉस-प्लेटफ़ॉर्म C2 एजेंट जिसमें डायनेमिक फंक्शन लोडिंग, SOCKS5 प्रॉक्सी, फ़ाइल ऑपरेशन, शेलकोड इंजेक्शन, और macOS/Windows…








