
 #1
सुरक्षा कार्यों, कार्यप्रणालियों और कस्टम टूल विकास को स्वचालित करने के लिए उपकरण और पुस्तकालय।
Kitploit अनुशंसित

 silentmesh-systems/lure
ऐसे रोपित क्रेडेंशियल जो हमलावर का पर्दाफाश कर देते हैं। किसी भी नेटवर्क के लिए एक मुफ़्त सुरक्षा जाल: कंपनी IT, घर, कार्यालय, बैंक, अस्पताल,…
 farjadahmed/agentwatch
Claude Code के लिए एक मौन सत्र रिकॉर्डर जो प्रत्येक क्रिया को लॉग करता है, खतरनाक कमांड (rm -rf, sudo, curl|sh) को चिह्नित करता है, और समयरेखा…
 theqmaks/resolver
यह एक्सटेंशन लोकप्रिय CAPTCHA समाधान सेवाओं को BurpSuite में एकीकृत करता है ताकि विभिन्न प्रकार के CAPTCHA को बिना मैन्युअल हस्तक्षेप के संसाधित किया…
 5gstudent/cve-2021-22005-
CVE-2021-22005 बैच सत्यापन पायथन स्क्रिप्ट
 0sm0s1z/invoke-selfsignedwebrequest
यह रेपो PowerShell में .NET SSL/TLS प्रमाणपत्र सत्यापन को बायपास करने तथा हैक के साथ आगे बढ़ने के तरीकों और स्क्रिप्ट्स का एक जल्दबाज़ी में तैयार…
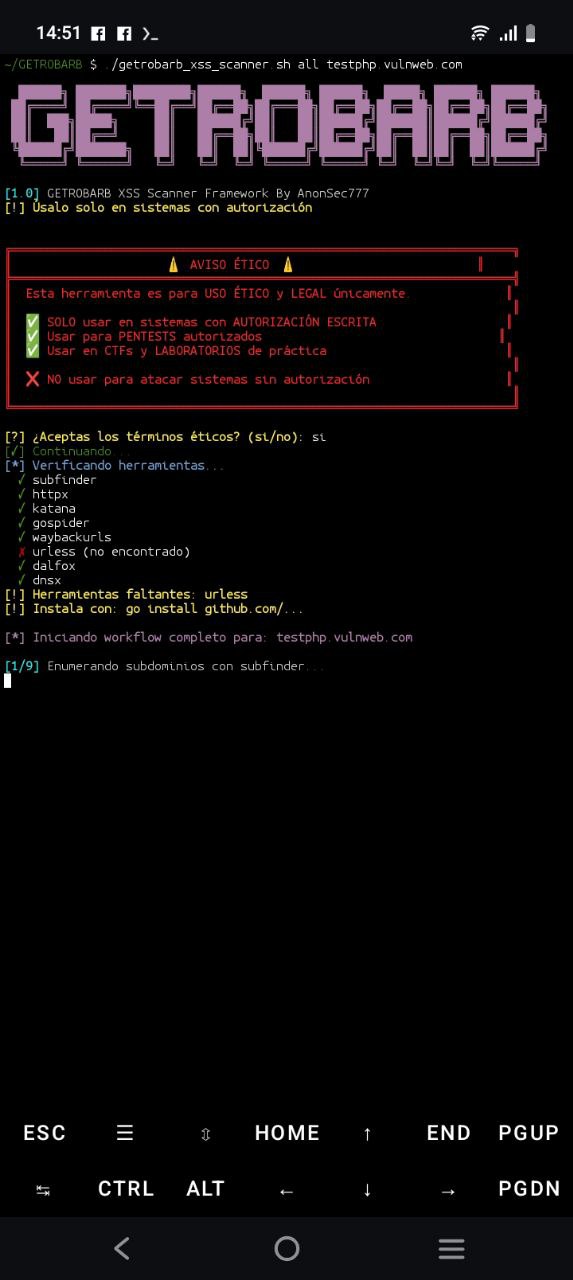 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 codesecurityteam/harbor
CVE-2022-46463 harbor सार्वजनिक इमेज की पूर्णतः स्वचालित डाउनलोड स्क्रिप्ट
 akefallonitis/larac2shell
क्रॉस-प्लेटफॉर्म इंटरैक्टिव शैल Microsoft Defender for Endpoint Live Response के लिए
 diegoalbuquerque/cve-2024-38063
सभी इंटरफेस के ipv6 को अक्षम करने वाली शमन स्क्रिप्ट
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
CVE-2025-55182 (React) और CVE-2025-66478 (Next.js) की त्वरित जाँच के लिए स्क्रिप्ट - React Server Components (RSC) “Flight” प्रोटोकॉल में महत्वपूर्ण…
 flex36ty/ps5-pihost
पीएस5 के यूएसबी पोर्ट से संचालित रास्पबेरी पाई पर पीएस5 एक्सप्लॉइट वेब सर्वर
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles Ansible Roles और playbooks का एक संग्रह है जो विभिन्न Corelight, Suricata और Zeek समाधानों को स्थापित, कॉन्फ़िगर, चलाता और…
 tarraschk/cve-2023-36884-checker
CVE-2023-36884 हार्डनिंग की जांच के लिए स्क्रिप्ट
 ustayready/physical-analyzer-scripts
Cellebrite Physical Analyzer पायथन स्क्रिप्ट्स जो विश्लेषकों को विस्तारित कार्यक्षमता के साथ सहायता करती हैं।
 nccgroup/lightweight_static_analysis
ओपन सोर्स टूल्स + आपके कोड के थोड़े से हिस्से का उपयोग करके उपयोगी, हल्के स्टैटिक एनालिसिस बनाएं
 bandrel/hashcatrosetta
Hashcat रूल विश्लेषक और इंटरप्रेटर - hashcat रूल सिंटैक्स को डिकोड करने के लिए एक Rosetta Stone
 cappricio-securities/burpflow
BurpFlow बग बाउंटी शिकारियों और पेनेट्रेशन टेस्टरों के लिए सबसे बेहतरीन Burp Suite स्वचालन टूलों में से एक है, जिसका व्यापक रूप से प्रॉक्सी के माध्यम…
 rvsh3ll/nxc-vulnscan
NetExec मॉड्यूल: सभी स्टॉक Windows vuln-check एक ही पास में चलाएँ (केवल-जाँच, कोई exploit नहीं)








