#1
सुरक्षा कार्यों, कार्यप्रणालियों और कस्टम टूल विकास को स्वचालित करने के लिए उपकरण और पुस्तकालय।
Kitploit अनुशंसित

 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 clausing/scripts
Python और Perl स्क्रिप्ट्स का संग्रह जो डिजिटल फोरेंसिक्स, इंसिडेंट रिस्पॉन्स, और नेटवर्क विश्लेषण के लिए है, जिसमें हैश सिग्नेचर टूलिंग और पैकेट…
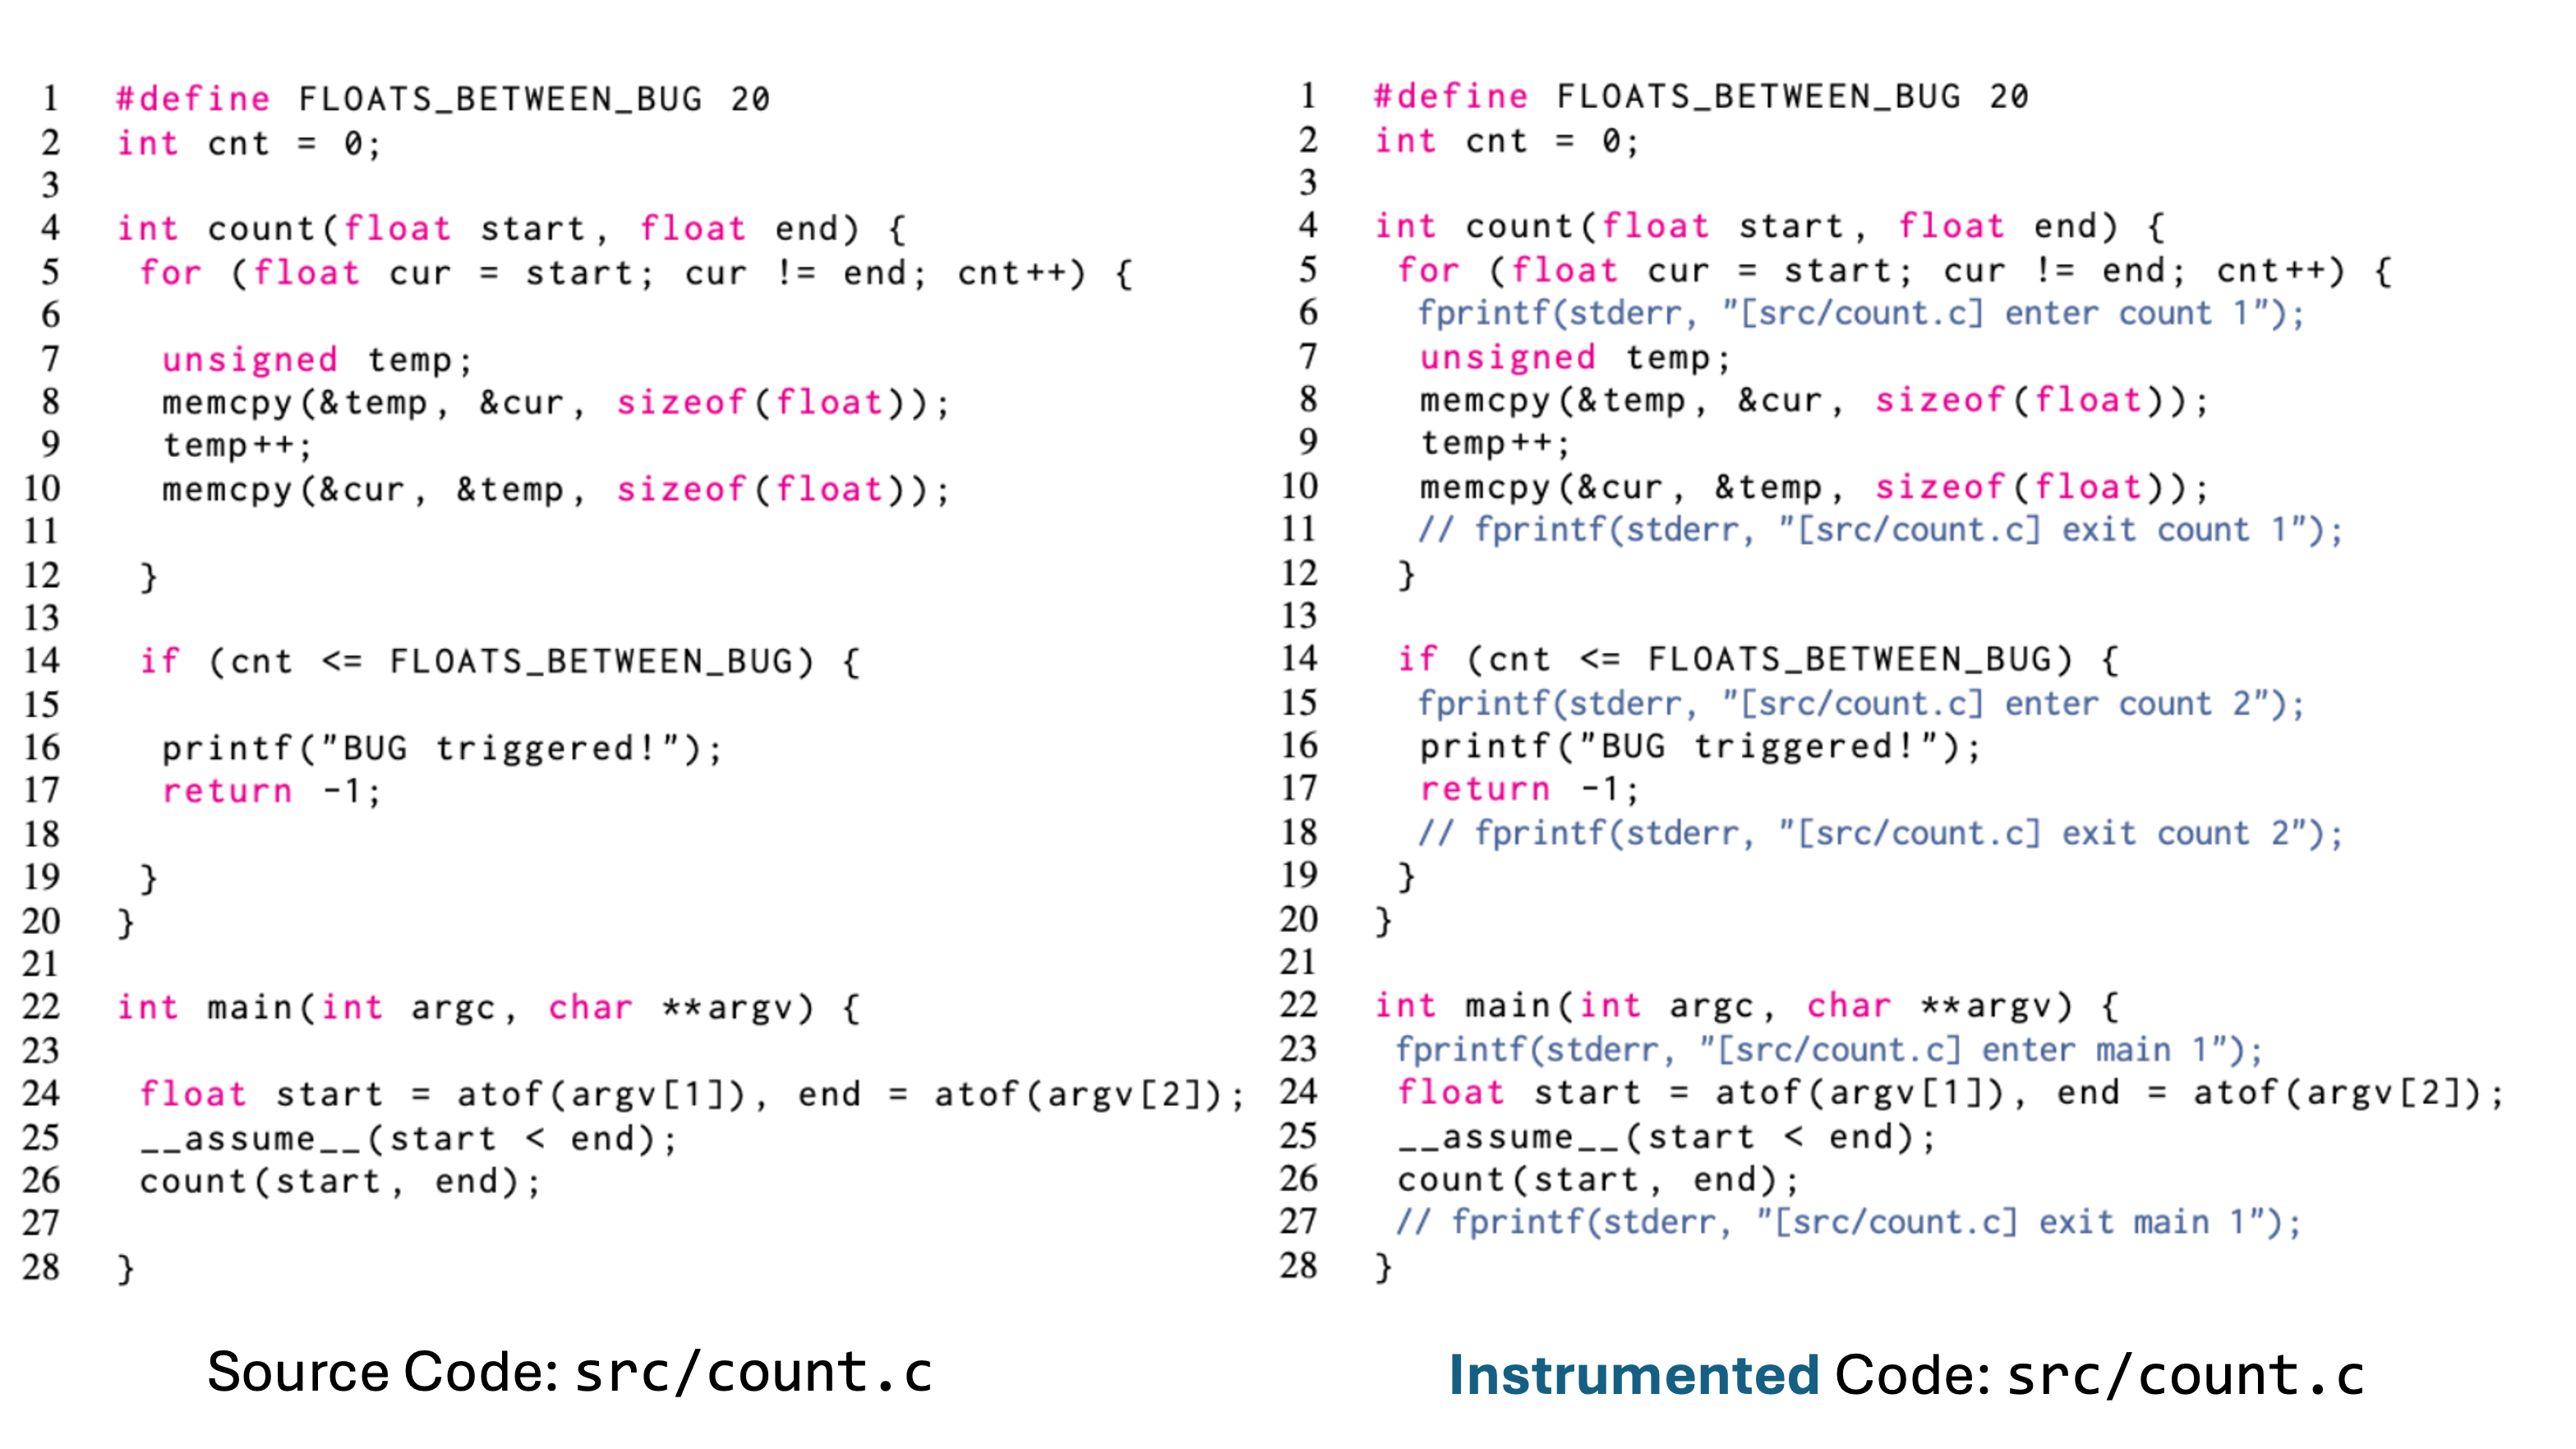 concollmic/concollmic
एक LLM-agent-powered concolic execution engine जो स्रोत कोड को इंस्ट्रूमेंट करता है, पथ बाधाओं को प्राकृतिक भाषा में सारांशित करता है, और किसी भी…
 jephthai/evilvm
Forth-आधारित कंपाइलर जिसे position-independent x86_64 shellcode के रूप में तैनात किया गया है, जो TCP, HTTP, ICMP, और SMB पर interactive REPL के साथ…
 jakehildreth/locksmith2
AD Admins, Defensive Security Professionals और Filthy Red Teamers के लिए एक AD CS टूलकिट
 bombadil-systems/zombie-zip
दूषित ZIP संग्रह जो Method=0 (stored) घोषित करके एंटीवायरस पहचान से बचता है, जबकि इसमें DEFLATE-संपीड़ित पेलोड होता है।
 shivamrai2003/reconky-automated_bash_script
Reconky एक बेहतरीन कंटेंट डिस्कवरी bash स्क्रिप्ट है जो बग बाउंटी हंटर्स के लिए है, जो बहुत सारे कार्यों को स्वचालित करती है और उन्हें अच्छी तरह से…
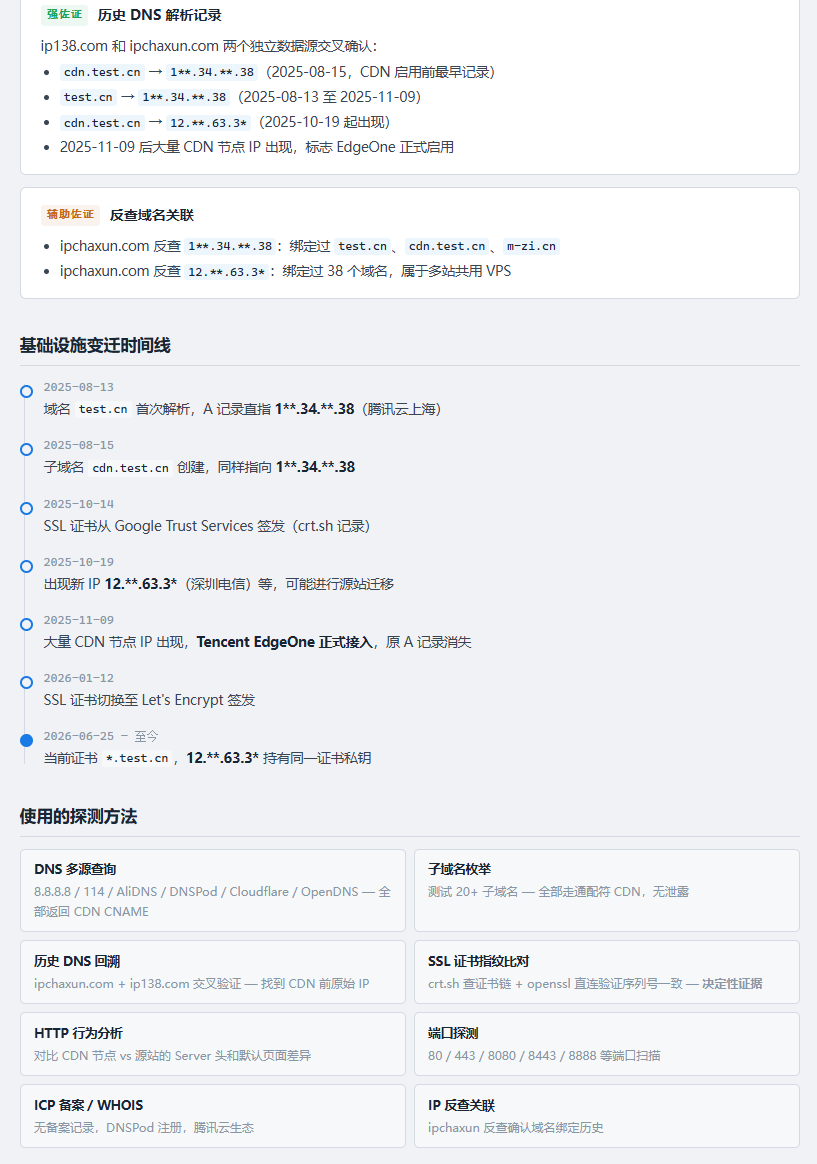 0xshe/fuck-cdn
Claude Code के लिए स्वचालित CDN origin-IP खोज कौशल जो 40+ प्राथमिकता-क्रमित OSINT विधियाँ चलाता है, SSL और HTTP व्यवहार के माध्यम से उम्मीदवारों को…
 google/safetext
सुरक्षित YAML और shell निर्माण के लिए Go लाइब्रेरी, जो सिंटैक्स-जागरूक टेम्पलेट्स का उपयोग करके भरोसेमंद डेटा के एनोटेशन के माध्यम से इंजेक्शन हमलों…
 m8sec/taser
सुरक्षा संबंधित उपकरण बनाने के लिए पायथन संसाधन पुस्तकालय
 stevenaldinger/decker
घोषणात्मक प्रवेश परीक्षण समन्वय ढांचा
 boratanrikulu/gobee
अपने BPF प्रोग्राम Go में लिखें, C में नहीं। gobee Go के एक उपसमुच्चय को BPF C में ट्रांसपाइल करता है और टाइप्ड cilium/ebpf बाइंडिंग उत्पन्न करता है।
 pownjs/pown
Pown.js एक सुरक्षा परीक्षण और शोषण टूलकिट है जो Node.js और NPM के ऊपर बनाया गया है।
 monad-developers/ultrafuzz
एंड-टू-एंड एजेंटिक स्मार्ट कॉन्ट्रैक्ट फ़ज़िंग और थ्रेट हंटिंग
 oldkingcone/byosi
EDR को चकमा देने का सरल तरीका, उन API को न छूना जिन्हें वे हुक करते हैं।
 iomoath/powershx
बिना सॉफ़्टवेयर प्रतिबंधों के Powershell चलाएं।
 amlalabs/amla-sandbox
AI एजेंट कोड के लिए क्षमता प्रवर्तन के साथ WASM सैंडबॉक्स। एजेंट केवल परिभाषित बाधाओं के साथ स्पष्ट रूप से प्रदान किए गए टूल को कॉल कर सकते हैं।…