
 #1
पर्यवेक्षी नियंत्रण और डेटा अधिग्रहण (SCADA) और औद्योगिक नियंत्रण प्रणालियों (ICS) का आकलन और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 sbaresearch/amlsec
AutomationML-आधारित इंजीनियरिंग डेटा का उपयोग करके स्वचालित सुरक्षा जोखिम पहचान
 sourceincite/randy
Inductive Automation Ignition के लिए एक बिना प्रमाणीकरण वाला RCE एक्सप्लॉइट
 gainsec/cve-2017-16744-and-cve-2017-16748-tridium-niagara
प्रूफ ऑफ कॉन्सेप्ट (PoC) के लिए CVE: 2017-16744 और 2017-16748
 corelight/ripple20
एक Zeek पैकेज जो Treck TCP/IP स्टैक में "Ripple20" कमजोरियों का निष्क्रिय पता लगाने के लिए है।
 momalab/icsfuzz
PLC-आधारित ICS नियंत्रण अनुप्रयोगों के लिए इंस्ट्रूमेंटेड फ़ज़र, जो Wago नियंत्रकों पर Codesys रनटाइम को लक्षित कर मेमोरी भ्रष्टाचार और क्रैश उत्पन्न…
 hev0x/cve-2021-31630-openplc_rce
OpenPLC v3 Webserver पर प्रमाणित रिमोट कोड निष्पादन के लिए एक्सप्लॉइट
 aau-network-security/hostage
निम्न अंतःक्रिया मोबाइल हनीपॉट
 hev0x/cve-2021-26828_scadabr_rce
CVE-2021-26828 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो JSP फ़ाइल अपलोड के ज़रिए ScadaBR SCADA सिस्टम पर प्रमाणित दूरस्थ कोड निष्पादन को सक्षम…

 d0ubl3g/industrial-security-auditing-framework
ISAF का उद्देश्य एक ऐसा फ्रेमवर्क होना है जो औद्योगिक (OT) वातावरणों के सही सुरक्षा ऑडिट के लिए आवश्यक उपकरण प्रदान करता है।
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
ICS/SCADA नेटवर्क में Network Mapper (NMAP) का उपयोग करके सक्रिय स्कैनिंग और सूचना संग्रह (तुर्की)
 murataydemir/purdue-model-for-industrial-control-system-environments
Purdue मॉडल फॉर इंडस्ट्रियल कंट्रोल सिस्टम (ICS) एनवायरनमेंट्स (तुर्की)
 sadfud/exploits
वास्तविक दुनिया और CTFs में web/binary POCs का शोषण करना।
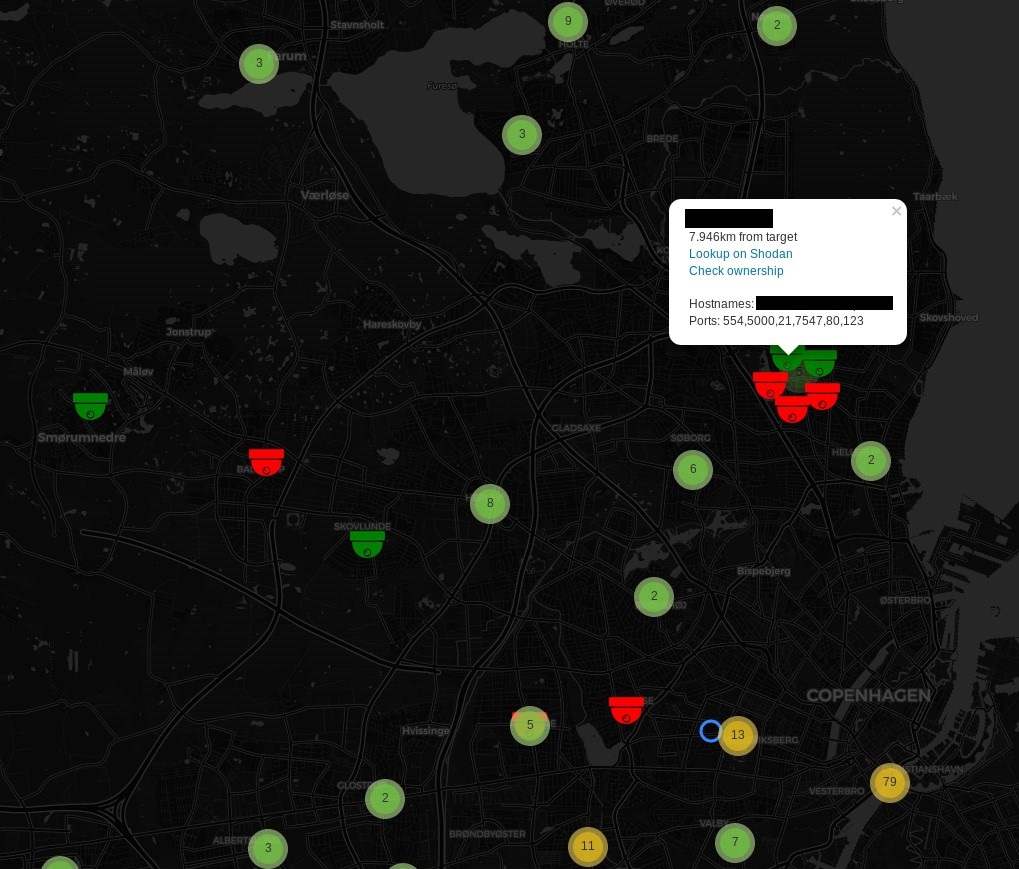 woj-ciech/kamerka
शोडन से कैमरों का इंटरैक्टिव मानचित्र बनाएं
 certcc/trommel
TROMMEL: एम्बेडेड डिवाइस फ़ाइलों को छानकर संभावित कमजोर संकेतकों की पहचान करें
 kevinherron/stack-overflow-poc
विभिन्न OPC UA स्टैक्स को प्रभावित करने वाले CVE-2018-12086 के लिए PoC
 pmaynard/ics-testbed-framework
यथार्थवादी वर्चुअल SCADA/ICS टेस्टबेड तैनात करता है, जिसमें IEC 60870-5-104 और OPC-UA नोड्स शामिल हैं, जो हमले के सिमुलेशन, वैध पैकेट जनरेशन और…
 can/cve-2015-5374-dos-poc
Siemens SIPROTEC 4 और कॉम्पैक्ट EN100 ईथरनेट मॉड्यूल को लक्षित करने वाला CVE-2015-5374 के लिए DoS एक्सप्लॉइट, पोर्ट 50000 पर एक क्राफ्टेड UDP पैकेट…
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 हार्डकोडेड FTP उपयोगकर्ता नाम और पासवर्ड भेद्यता






