
 #1
पर्यवेक्षी नियंत्रण और डेटा अधिग्रहण (SCADA) और औद्योगिक नियंत्रण प्रणालियों (ICS) का आकलन और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 qflksheep/cve-2026-67687-ics-park-smart-park-management-system-v2.0
ICS-Park स्मार्ट पार्क प्रबंधन प्रणाली v2.0
 if-forget/cve-2026-52134-libiec61850
libiec61850 v1.6 में GOOSE रीप्ले हैंडलिंग को प्रभावित करने वाले CVE-2026-52134 के लिए सार्वजनिक तकनीकी एडवाइज़री और पुनरुत्पादन साक्ष्य।
 shipcod3/cve-2025-48466
Advantech WISE 4060LAN / IoT गेटवे पर दरवाज़ा नियंत्रण के लिए Modbus पैकेट इंजेक्शन
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - गंभीर प्रमाणीकरण बाईपास
 nullbyte8080/cve-2026-36226
# CVE-2026-36226 के लिए सौम्य प्रूफ-ऑफ-कॉन्सेप्ट Advantech WebAccess/SCADA 8.0-2015.08.16 के एडमिन डैशबोर्ड क्रिएट न्यू प्रोजेक्ट यूज़र घटक में…
 z3usx01/cve-2024-8232
SpiderControl SCADA वेब सर्वर फ़ाइल अपलोड भेद्यता
 mind2hex/cve-2021-31630-openplc-3-authenticated-rce
OpenPLC 3 वेबसर्वर प्रमाणित रिमोट कोड निष्पादन।
 mbanyamer/cve-2021-41579-lcds-laquis-scada-4.3.1.1085-arbitrary-file-write
CVE-2021-41579 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण जो LAquis SCADA ≤4.3.1.1085 में दुर्भावनापूर्ण .els प्रोजेक्ट फ़ाइल के माध्यम से मनमानी फ़ाइल…
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) औद्योगिक प्रोटोकॉल कार्यान्वयन और उपकरणों के लिए एक परीक्षण फ्रेमवर्क है।
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
FUXA वेब-आधारित प्रोसेस विज़ुअलाइज़ेशन (SCADA/HMI/Dashboard) सॉफ़्टवेयर को प्रभावित करने वाले CVE-2023-33831 का विवरण और एक्सप्लॉइट।
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 हार्डकोडेड FTP उपयोगकर्ता नाम और पासवर्ड भेद्यता
 yanissec/cve-2018-7845
CVE-2018-7845
 eyodav/cve-2025-54962
प्रमाणित उपयोगकर्ता OpenPLC Runtime में प्रोफ़ाइल छवियों के रूप में मनमानी फ़ाइलें (जैसे .html, .svg) अपलोड कर सकते हैं। ये फ़ाइलें बिना प्रमाणीकरण…
 yanissec/cve-2018-7848
CVE-2018-7848
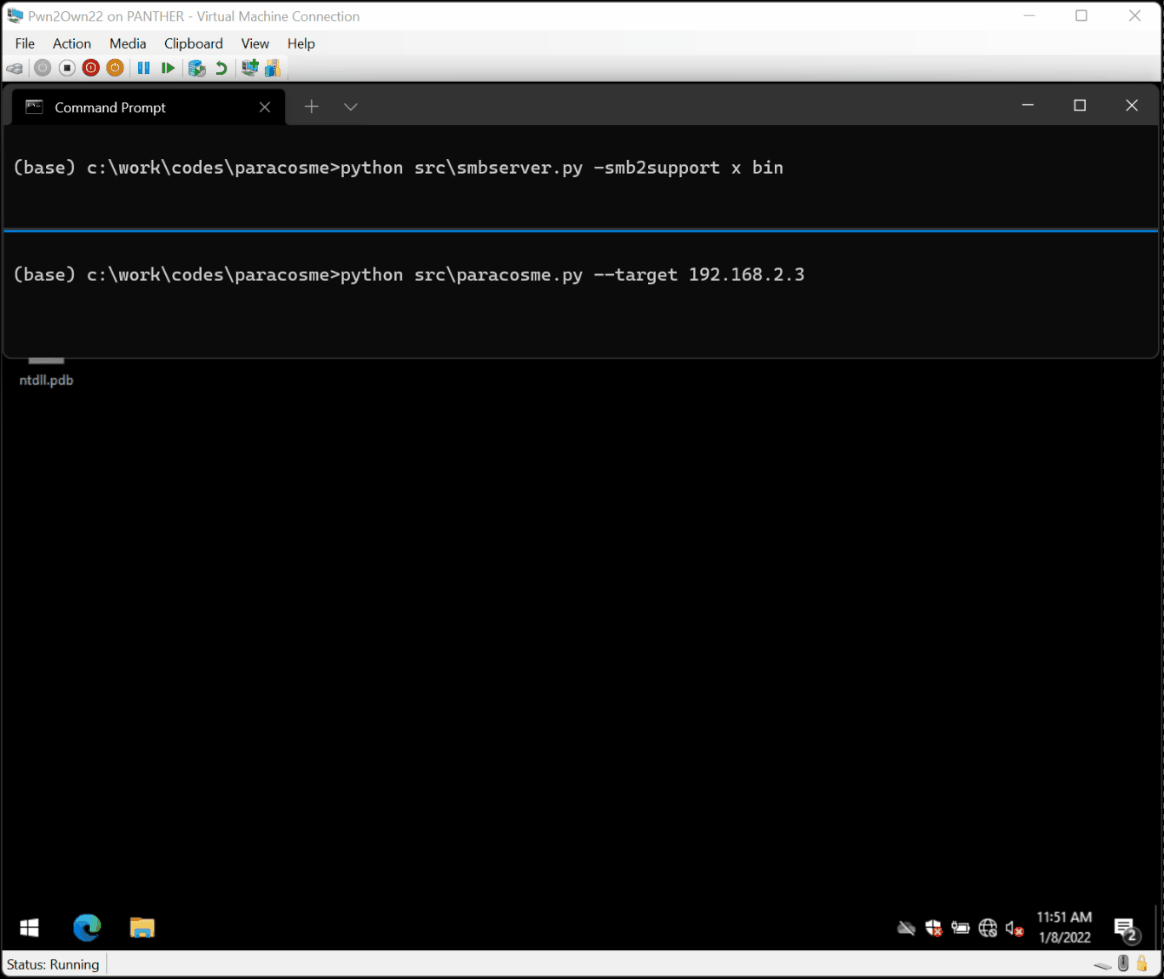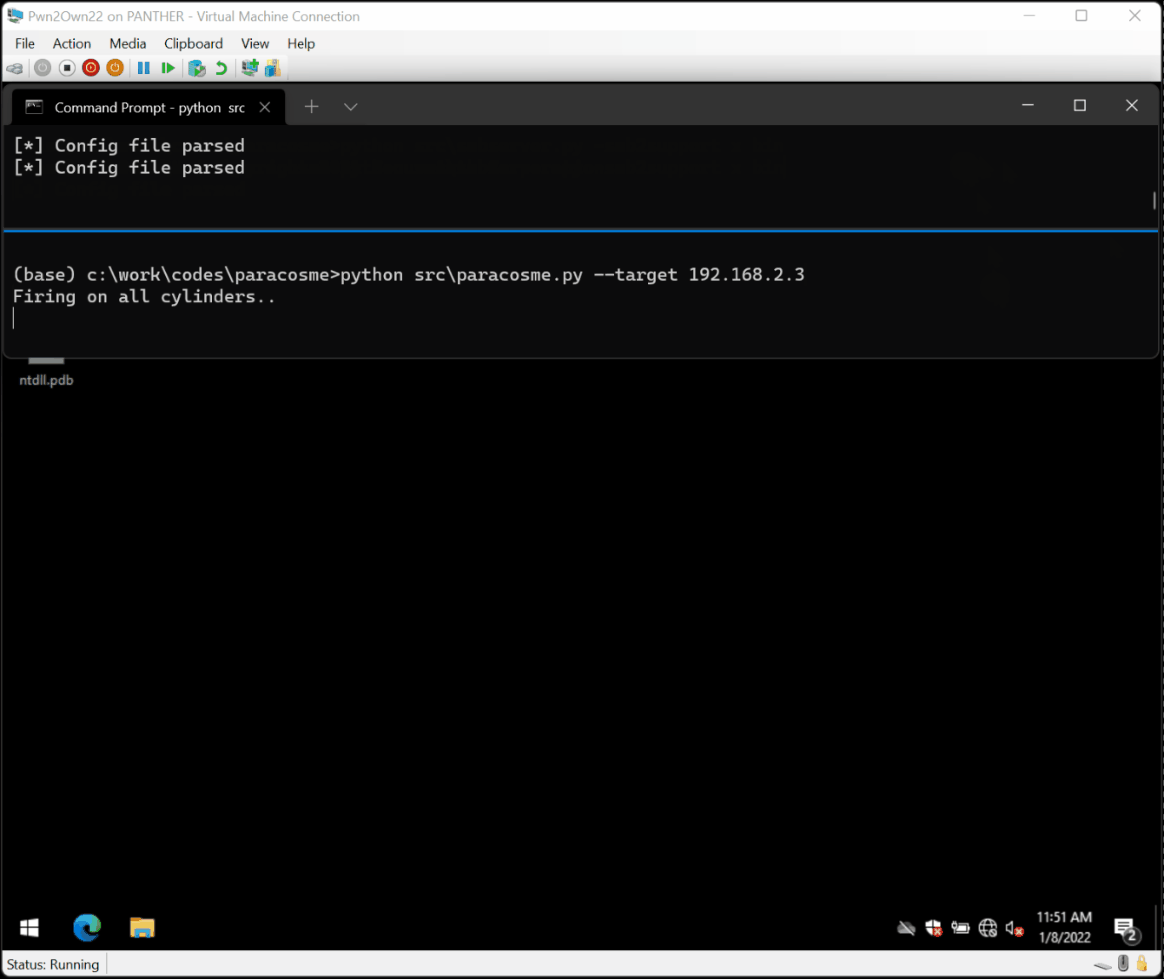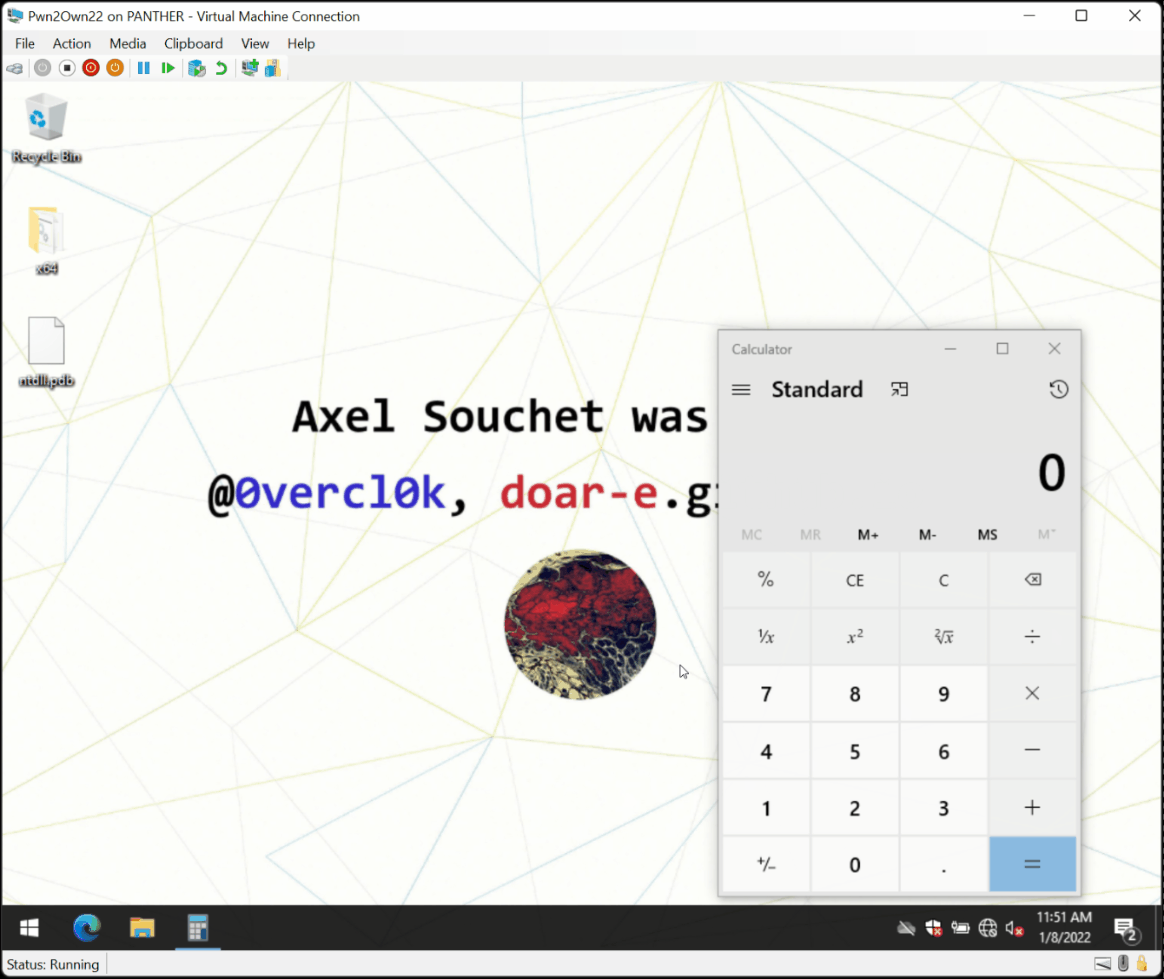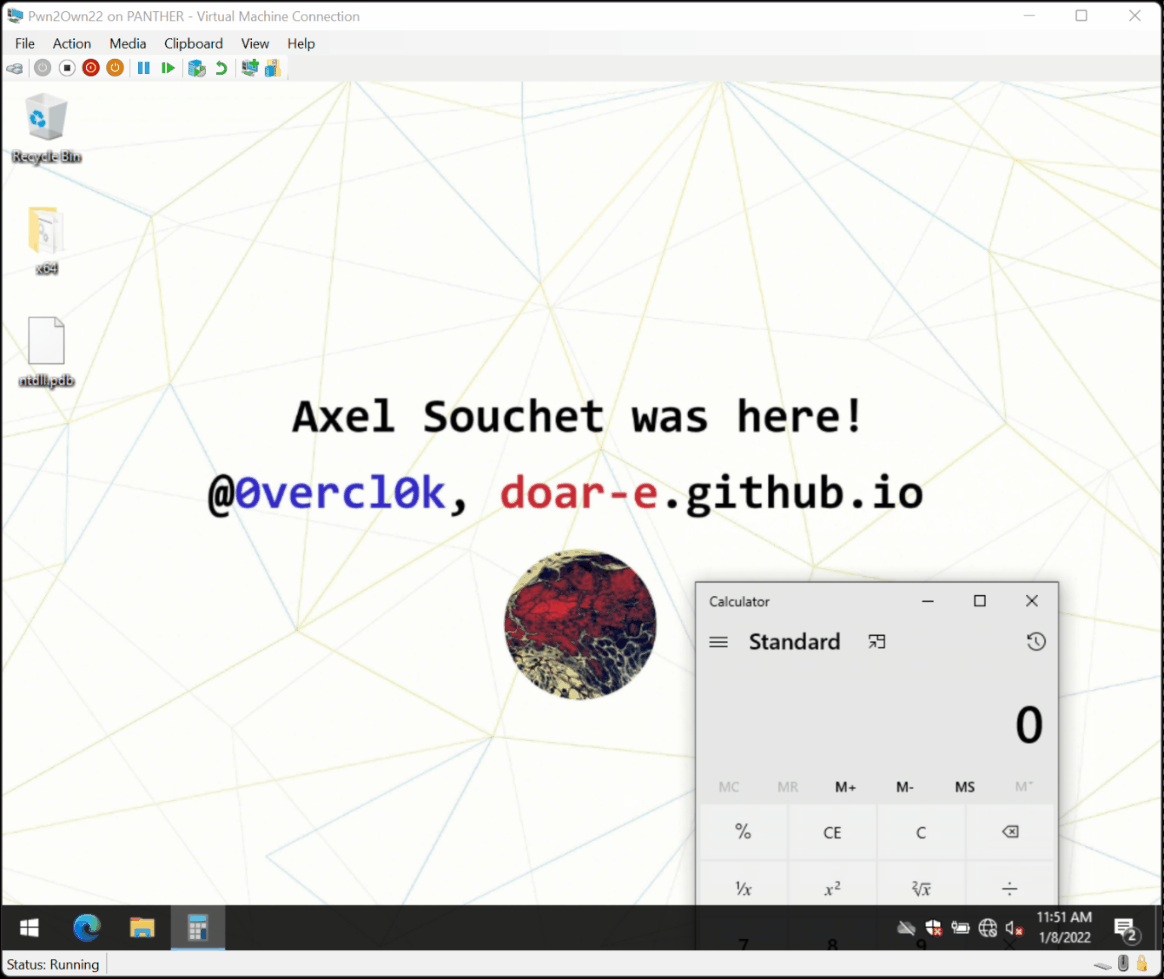 0vercl0k/paracosme
Paracosme एक ज़ीरो-क्लिक रिमोट मेमोरी भ्रष्टाचार एक्सप्लॉइट है जो ICONICS Genesis64 से समझौता करता है, जिसे Pwn2Own Miami 2022 प्रतियोगिता के दौरान…
 finngineering/apxutil
Schneider Electric PLC संग्रह फ़ाइलों में हेरफेर करने के लिए एक उपकरण
 hev0x/cve-2021-26828_scadabr_rce
CVE-2021-26828 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो JSP फ़ाइल अपलोड के ज़रिए ScadaBR SCADA सिस्टम पर प्रमाणित दूरस्थ कोड निष्पादन को सक्षम…
 seifallahhomrani1/cve-2023-0861-poc
नेटमॉड्यूल राउटर में कमांड इंजेक्शन भेद्यता (CVE-2023-0861) का विश्लेषण और पुनरुत्पादन








