
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
रिवर्स इंजीनियरिंग — पृष्ठ 71 | Kitploit
श्रेणियाँ

रिवर्स इंजीनियरिंग

दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k3 दिन पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k3घं 33मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k12घं 58मि पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3 महीने पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k4 दिन पहले
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k25 दिन पहले
angr preview#7

angr

GitHubangr/angr
9.0k3घं 23मि पहले
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k8 महीने पहले
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k3घं 15मि पहले
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k3 महीने पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1835 परिणाम
CVE-2026-25243 preview

CVE-2026-25243

GitHubdinosn/cve-2026-25243

CVE-2026-25243 — Redis RESTORE zipmap double-free → रिमोट कोड निष्पादन (ASLR चालू)
memory-forensicsvulnerability-analysisexploitation+5
134 महीने पहले
POCO-M7-Plus-Jailbreak preview

POCO-M7-Plus-Jailbreak

GitHubaniketlab/poco-m7-plus-jailbreak

Poco M7 Plus (SM6375) पर Qualcomm GBL Exploit (CVE-2026-24088) के माध्यम से Temporary Root Research + GhostLock Kernel Analysis (CVE-2026-43499)

android-securityprivilege-escalationvulnerability-analysis+7
424 दिन पहले
bcm4360-wpa3 preview

bcm4360-wpa3

GitHubunsignedchad/bcm4360-wpa3

2014 मैकबुक प्रो में वाईफाई चिप के लिए wpa3 कार्यक्षमता

wi-fi-auditingreverse-engineeringwireless-security+3
54 महीने पहले
badbox-h713-projector preview

badbox-h713-projector

GitHubflorentineprinzessinzusachsen/badbox-h713-projector

Allwinner H713 Android प्रोजेक्टर पर BadBox मैलवेयर के लिए विश्लेषण और सफाई गाइड: ADB एक्सेस, संक्रमण प्रमाण, फर्मवेयर बैकअप, ड्रॉपर हटाना, और…
android-securityembedded-systems-securityiot-security+8
31 महीना पहले
vivo_iqoo_neo_9_root_research_on_CVE-2025-21479 preview

vivo_iqoo_neo_9_root_research_on_CVE-2025-21479

GitHubreaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479

iQOO Neo9 (PD2338C) बिना अनलॉक वाला Caps-Root टूल** — CVE-2025-21479 (Adreno GPU SDS) पर आधारित मनमाना फिजिकल-राइट विशेषाधिकार वृद्धि समाधान

android-securityprivilege-escalationvulnerability-analysis+4
42 महीने पहले
CVE-2024-20696 preview

CVE-2024-20696

GitHubclearbluejar/cve-2024-20696

CVE-2024-20696 Windows libarchive RCE कमजोरी के लिए परीक्षण हार्नेस, जो कस्टम आर्काइव के साथ archiveint.dll के बाइनरी विश्लेषण और शोषण परीक्षण को…
vulnerability-analysisexploitationreverse-engineering+3
82 साल पहले
MOEW preview

MOEW

GitHubharryeetsource/moew

श्वेतपत्र

defensive-toolsexploitationreverse-engineering+4
1611 महीने पहले
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

अहस्ताक्षरित कर्नेल मोड ड्राइवर जो मेमोरी संशोधन करता है

general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
114 साल पहले
MalConfig preview

MalConfig

GitHubjacobsoo/malconfig

यह उस फ्रेमवर्क के लिए एक मॉड्यूल का हिस्सा है जिसे मैं लगातार विकसित कर रहा हूं। वर्तमान में यहाँ केवल C2 की जानकारी का खुलासा किया गया है।
android-securityreverse-engineeringinformation-gathering+3
77 साल पहले
pe-signgen preview

pe-signgen

GitHubforentfraps/pe-signgen

Winbindex का उपयोग करके सभी Windows Builds से किसी भी सिस्टम फ़ंक्शन के लिए यूनिवर्सल सिग्नेचर जनरेशन
static-analysisvulnerability-analysisreverse-engineering+3
2010 महीने पहले
Google-Tensor-Chips preview

Google-Tensor-Chips

GitHubqbnasasn/google-tensor-chips

Google Tensor Cracks
android-securityembedded-systems-securityreverse-engineering+5
64 महीने पहले
DsArk64 preview

DsArk64

GitHubgmh5225/dsark64

WHQL-हस्ताक्षरित DsArk64.sys ड्राइवर का दुरुपयोग करते हुए ring-0 प्रक्रिया समाप्ति और एन्क्रिप्टेड IOCTLs तथा process hollowing के माध्यम से kernel…

defensive-toolsprivilege-escalationvulnerability-analysis+6
136 महीने पहले
Vidar-Stealer-Chrome-Injection-Malicious-JS-Targeting-Google-Reddit-Sessions-Analysis preview

Vidar-Stealer-Chrome-Injection-Malicious-JS-Targeting-Google-Reddit-Sessions-Analysis

GitHubkaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis

Vidar Stealer का रिवर्स इंजीनियरिंग: अस्पष्ट मेमोरी स्ट्रिंग्स से लेकर Chrome प्रोसेस इंजेक्शन, दुर्भावनापूर्ण JS निष्पादन, और Google व Reddit पर…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+6
59 दिन पहले
lg-webos-kexec preview

lg-webos-kexec

GitHubggfuchsi-oss/lg-webos-kexec

रूट किए गए LG webOS TVs पर kexec के माध्यम से एक कस्टम Linux कर्नेल बूट करता है, साथ ही रिवर्स-इंजीनियर्ड SoC वॉचडॉग समर्थन, फ्रेमबफर पेलोड और एक…

embedded-systems-securityreverse-engineeringhardware-hacking+2
92 महीने पहले
Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis preview

Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis

GitHubkaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis

x64dbg के साथ Amadey Loader का रिवर्स इंजीनियरिंग: डायनामिक API रिज़ॉल्यूशन, टोकन विशेषाधिकार वृद्धि, कीलॉगर हुक, क्लिपबोर्ड कैप्चर, और स्टीलर…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
516 दिन पहले
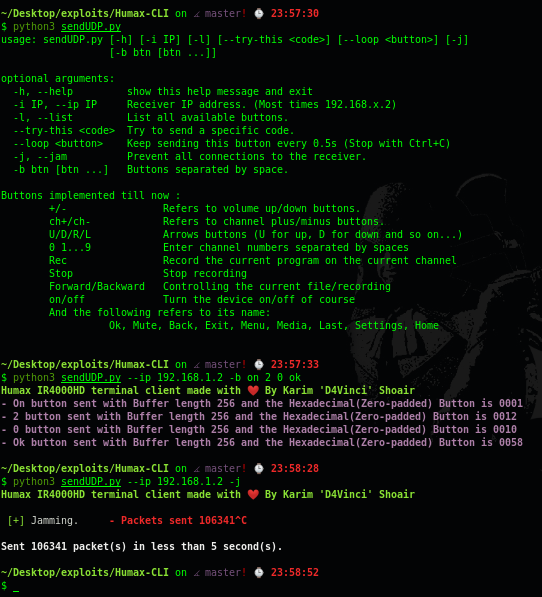
Humax-CLI preview

Humax-CLI

GitHubd4vinci/humax-cli

उन्नत सुविधाओं के साथ एक अनौपचारिक Humax IR4000HD टर्मिनल क्लाइंट।
reverse-engineeringscripting-automationnetwork-security+2
107 साल पहले
qvm-tool preview

qvm-tool

GitHubneurosaki987/qvm-tool

ACE .qvm0-संरक्षित PE इमेज के लिए स्थिर विश्लेषण और संरचना पुनर्प्राप्ति टूलकिट

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
425 दिन पहले
smoke_conf_extract preview

smoke_conf_extract

GitHubmyrtus0x0/smoke_conf_extract

SmokeLoader सैंपल्स के लिए स्टैटिक कॉन्फ़िग एक्सट्रैक्टर, जो अंतिम-चरण C2 सेटिंग्स को पुनर्प्राप्त करने के लिए संरक्षित रूटीन्स को डीऑबफस्केट, अनपैक…


static-analysisdynamic-analysis-sandboxingreverse-engineering+2
134 साल पहले
पिछला1…707172…100अगला







