
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 aancw/sslpindetect
SSLPinDetect एक उपकरण है जो एंड्रॉइड APK का विश्लेषण करके SSL पिनिंग कार्यान्वयन का पता लगाने के लिए है, जो डीकंपाइल कोड में ज्ञात पैटर्न की स्कैनिंग…
 malpedia/malpedia-flossed
FLARE floss को Malpedia में सभी unpacked+dumped नमूनों पर लागू किया गया, pre-processed आगे उपयोग के लिए।
 synacktiv/samsung-q60t-exploit
टाइज़ेन-आधारित सैमसंग Q60T टीवी को लक्षित करने वाला एक्सप्लॉइट सूट, जिसमें v8 और कर्नेल एक्सप्लॉइट, फ़र्मवेयर डिक्रिप्शन, और पेलोड डिलीवरी के माध्यम…
 crissyfield/super-trouper
MCP सर्वर जो Frida इंस्ट्रुमेंटेशन को टूल्स के रूप में उजागर करता है ताकि कोडिंग एजेंट डिवाइस से कनेक्ट कर सकें, प्रोसेस का निरीक्षण कर सकें, सेशन…
 mainframed/dc30_workshop
DEFCON 30 मेनफ्रेम बफर ओवरफ्लो कार्यशाला कंटेनर
 jir4vv1t/cve-2025-43529
CVE-2025-43529 के लिए तकनीकी एक्सप्लॉइट, WebKit DFG JIT कंपाइलर भेद्यता जो समवर्ती GC में लापता स्टोर बैरियर के माध्यम से उपयोग-के-बाद-मुक्त सक्षम…
 1rhino2/fnprint
बाइनरी में फ़ंक्शन का मिलान उनके कार्य के आधार पर करें, न कि उनके बाइट्स की संरचना के आधार पर। माइक्रोएक्ज़ीक्यूशन के माध्यम से व्यवहार-आधारित…
 x86byte/sbox
C++ के लिए कंपाइल-टाइम AES स्ट्रिंग ऑब्फ़स्केशन
 lunixbochs/revsync
रियल-टाइम क्रॉस-टूल सहयोगात्मक रिवर्स इंजीनियरिंग
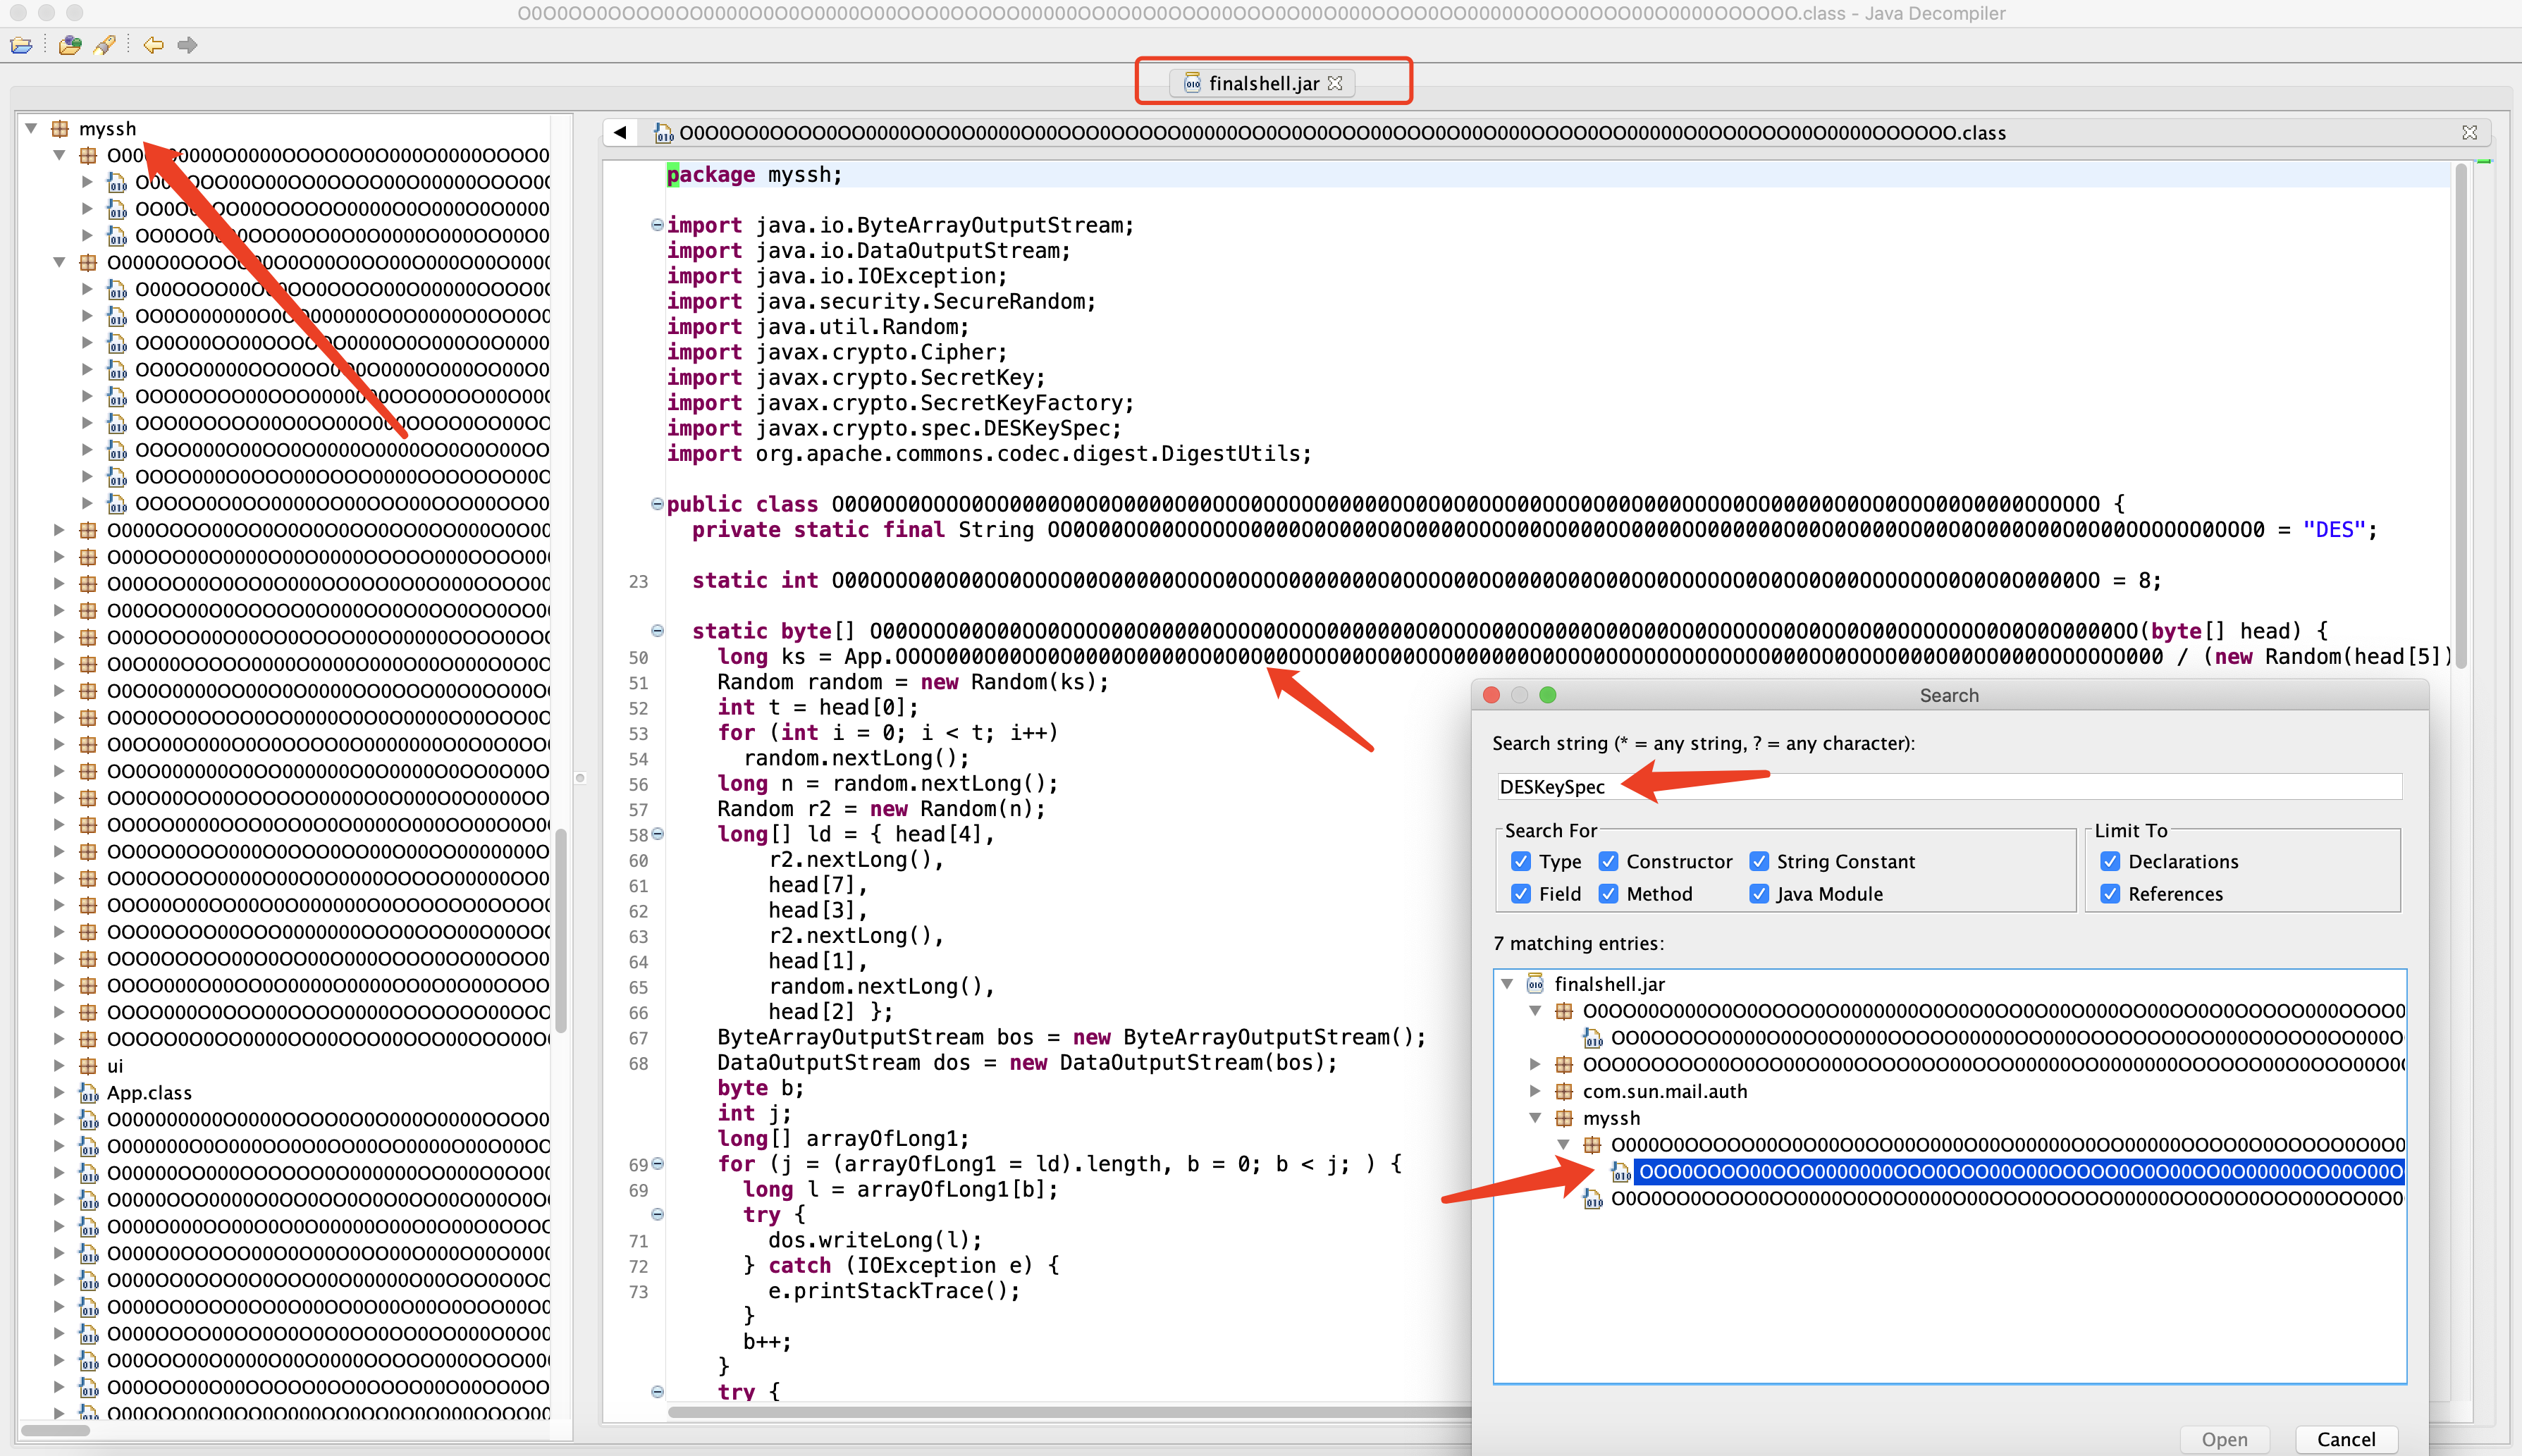 jas502n/finalshelldecodepass
FinalShellDecodePass 加密解密
 cdong1012/idapython-malware-scripts
IDA Pro में मैलवेयर विश्लेषण और रिवर्स इंजीनियरिंग वर्कफ़्लो को स्वचालित करने के लिए स्क्रिप्ट्स, जो बाइनरी निरीक्षण, स्थैतिक विश्लेषण और कोड…
 dr4k0nia/xorstringsnet
NET आधारित बाइनरी के लिए आसान XOR स्ट्रिंग एन्क्रिप्शन
 stefan2200/aparoid
Android अनुप्रयोग सुरक्षा का स्थैतिक और गतिशील विश्लेषण
 cq674350529/pocs_slides
IoT/प्रोटोकॉल सुरक्षा से संबंधित मेरे एडवाइज़री, PoC, स्लाइड्स और स्क्रिप्ट्स
 brnpl/flutter-reverse-engineering-labs
हाथों-हाथ अभ्यास चुनौतियाँ Flutter अनुप्रयोगों को रिवर्स इंजीनियर करना सीखने के लिए।
 binsec/xyntia
ज़ाइंटिया, ब्लैक-बॉक्स डिओबफसकेटर
 akatorich/kernelflirt
Windows kernel-level डीबगर OllyDbg/IDA-शैली UI, सॉफ़्टवेयर और हार्डवेयर ब्रेकपॉइंट, PDB प्रतीक, डीकंपाइलर, और VMs में रिवर्स इंजीनियरिंग और मैलवेयर…
 trou/cpu_rec_rs
निर्धारित करें कि बाइनरी फ़ाइल में कौन सा CPU आर्किटेक्चर उपयोग किया गया है।








