
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 tanprathan/mobileapp-pentest-cheatsheet
मोबाइल ऐप पेंटेस्ट चीट शीट विशिष्ट मोबाइल एप्लिकेशन पेनेट्रेशन टेस्टिंग विषयों पर उच्च-मूल्य वाली जानकारी का संक्षिप्त संग्रह प्रदान करने के लिए बनाई…
 avast/retdec
RetDec एक पुनर्लक्ष्यीकरणीय मशीन-कोड डीकम्पाइलर है जो LLVM पर आधारित है।
 unicorn-engine/unicorn
Unicorn CPU एमुलेटर फ्रेमवर्क (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
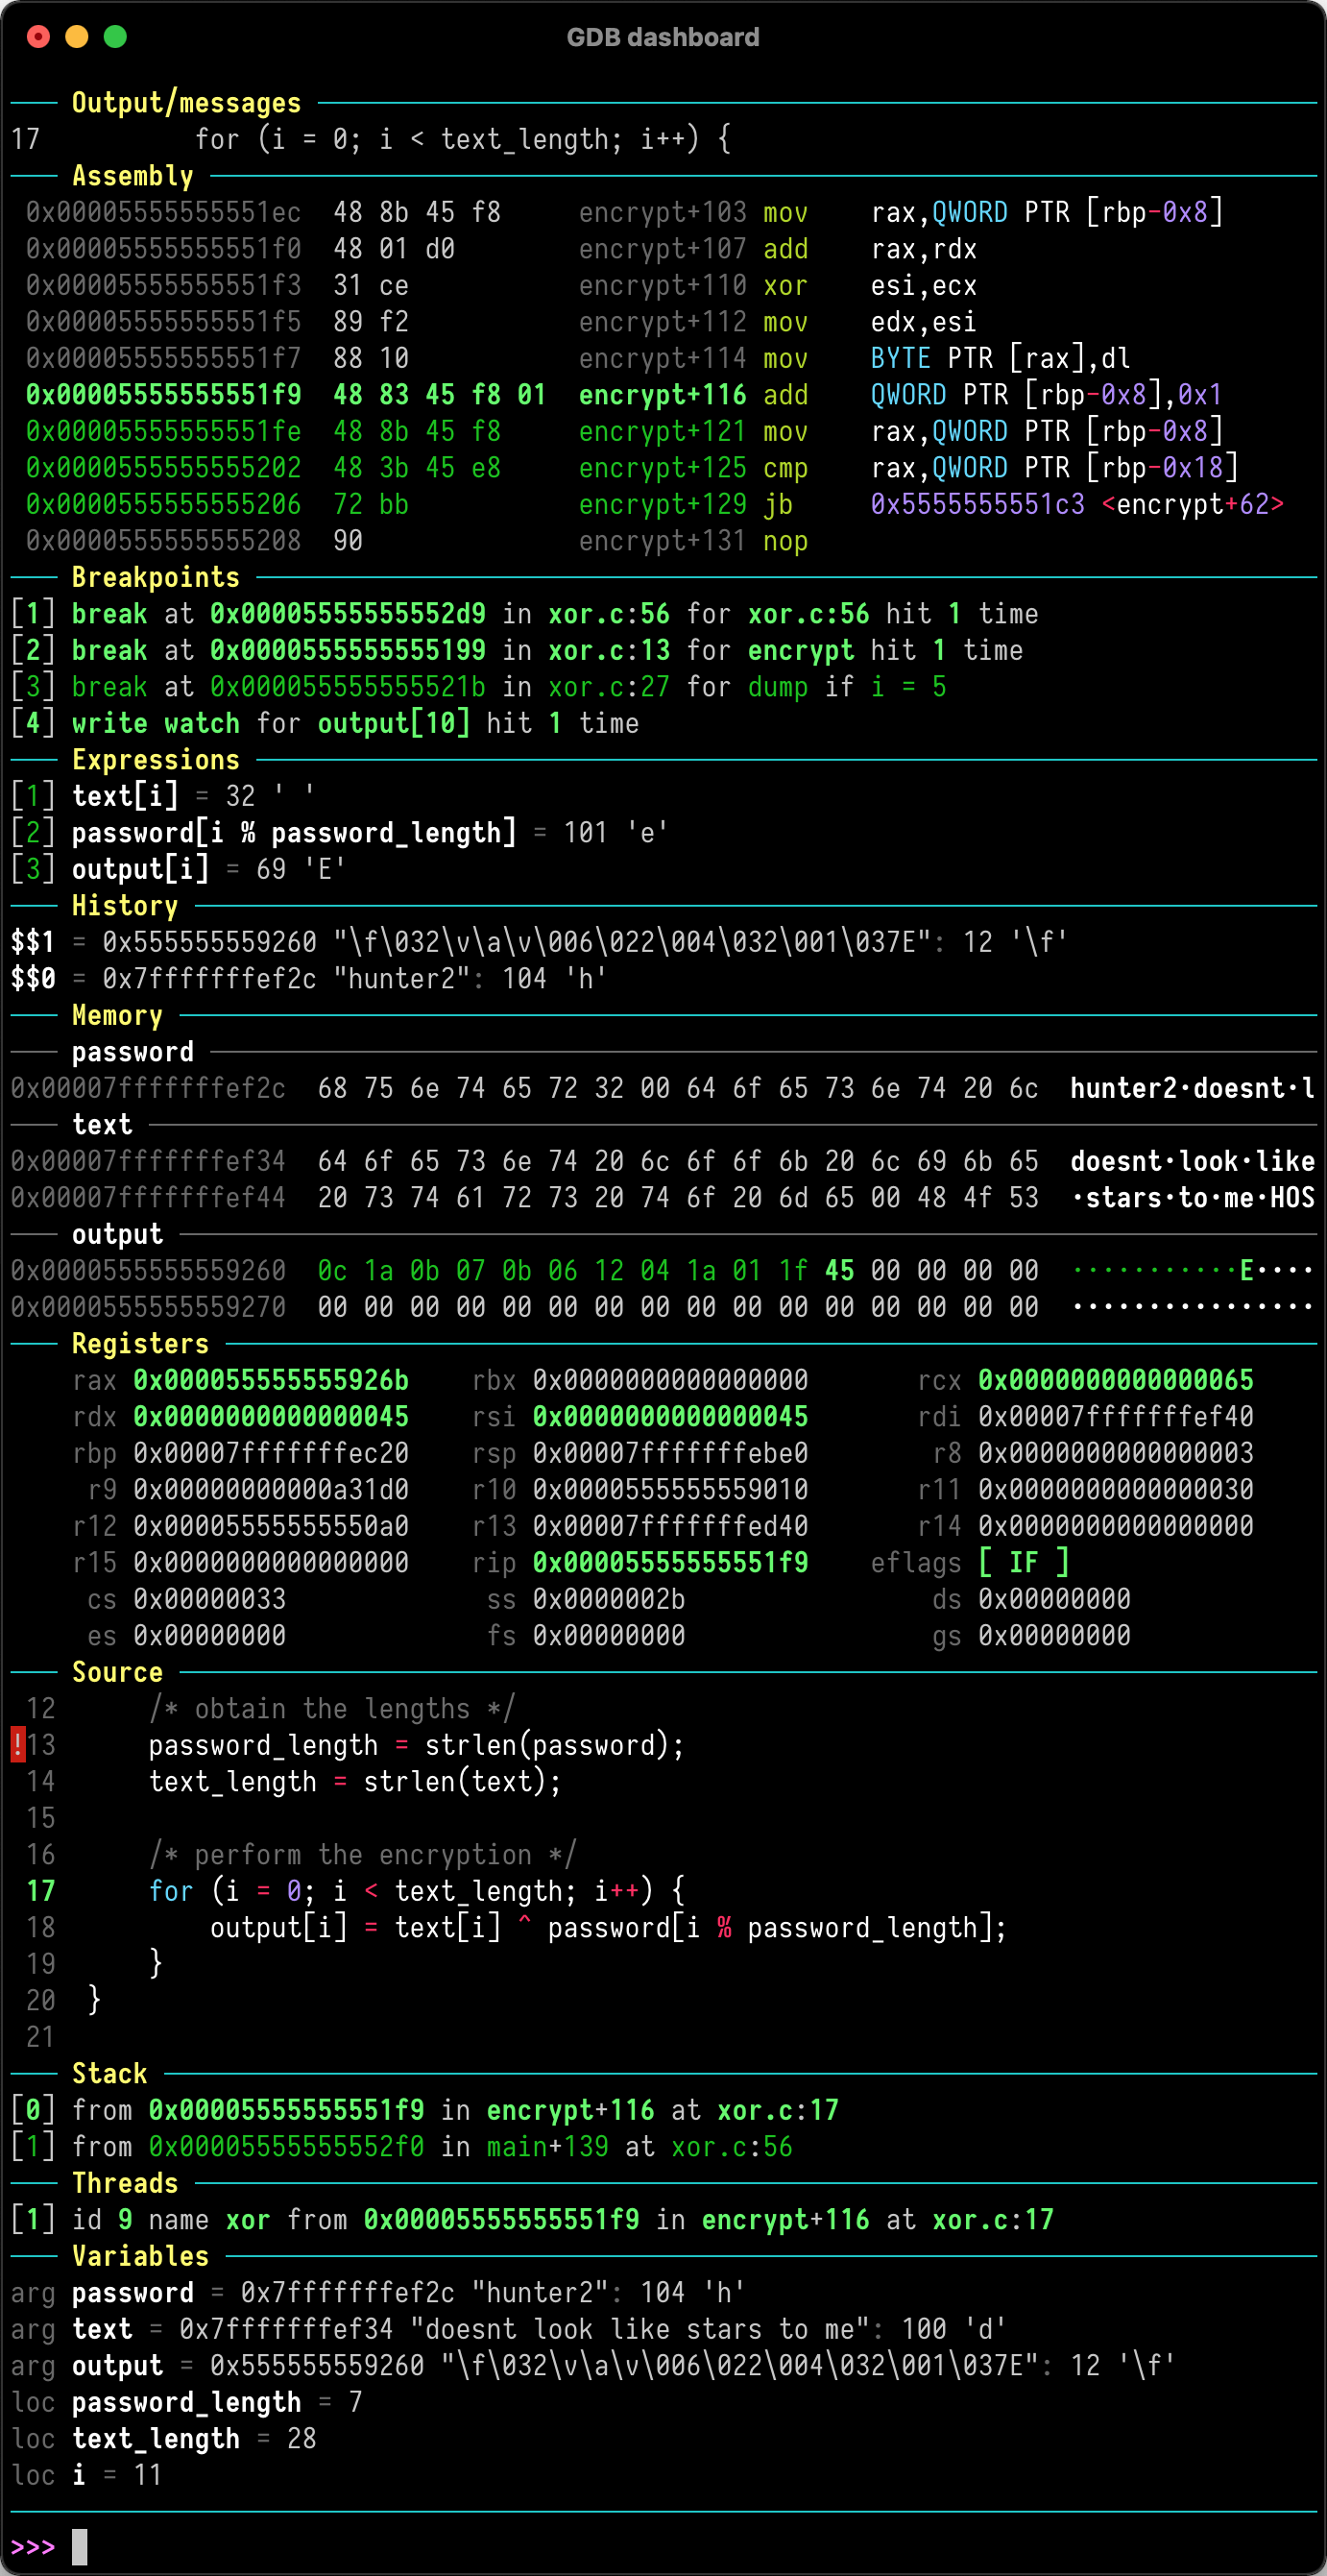 cyrus-and/gdb-dashboard
एक मॉड्यूलर GDB इंटरफ़ेस जो डीबगिंग सत्रों के दौरान रजिस्टरों, स्रोत कोड, असेंबली और प्रोग्राम स्थिति का निरीक्षण करने के लिए अनुकूलन योग्य पैनलों के…
 qilingframework/qiling
एक सच्चा इंस्ट्रुमेंटेबल बाइनरी एमुलेशन फ्रेमवर्क
 ffffffff0x/1earn
ffffffff0x टीम द्वारा अनुरक्षित सुरक्षा ज्ञान ढांचा, जिसमें वेब सुरक्षा, औद्योगिक नियंत्रण सुरक्षा, फोरेंसिक, आपातकालीन प्रतिक्रिया, ब्लू टीम…
 zrax/pycdc
C++ python बाइटकोड डिसएसेम्बलर और डीकम्पाइलर
 idoka/awesome-canbus
:articulated_lorry: साइबर सुरक्षा शोधकर्ताओं, रिवर्स इंजीनियर्स और ऑटोमोटिव इलेक्ट्रॉनिक्स उत्साही लोगों के लिए कमाल के CAN बस उपकरण, हार्डवेयर और…
 rizinorg/rizin
UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट।
 mandiant/flare-floss
FLARE Obfuscated String Solver - मैलवेयर से अस्पष्ट स्ट्रिंग्स को स्वचालित रूप से निकालें।
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 riscv-software-src/riscv-isa-sim
कार्यात्मक RISC-V ISA सिम्युलेटर जो एकाधिक एक्सटेंशन (RV32/64, V, cryptography) का समर्थन करता है, जिसमें इंटरैक्टिव डिबग मोड, GDB एकीकरण, और…

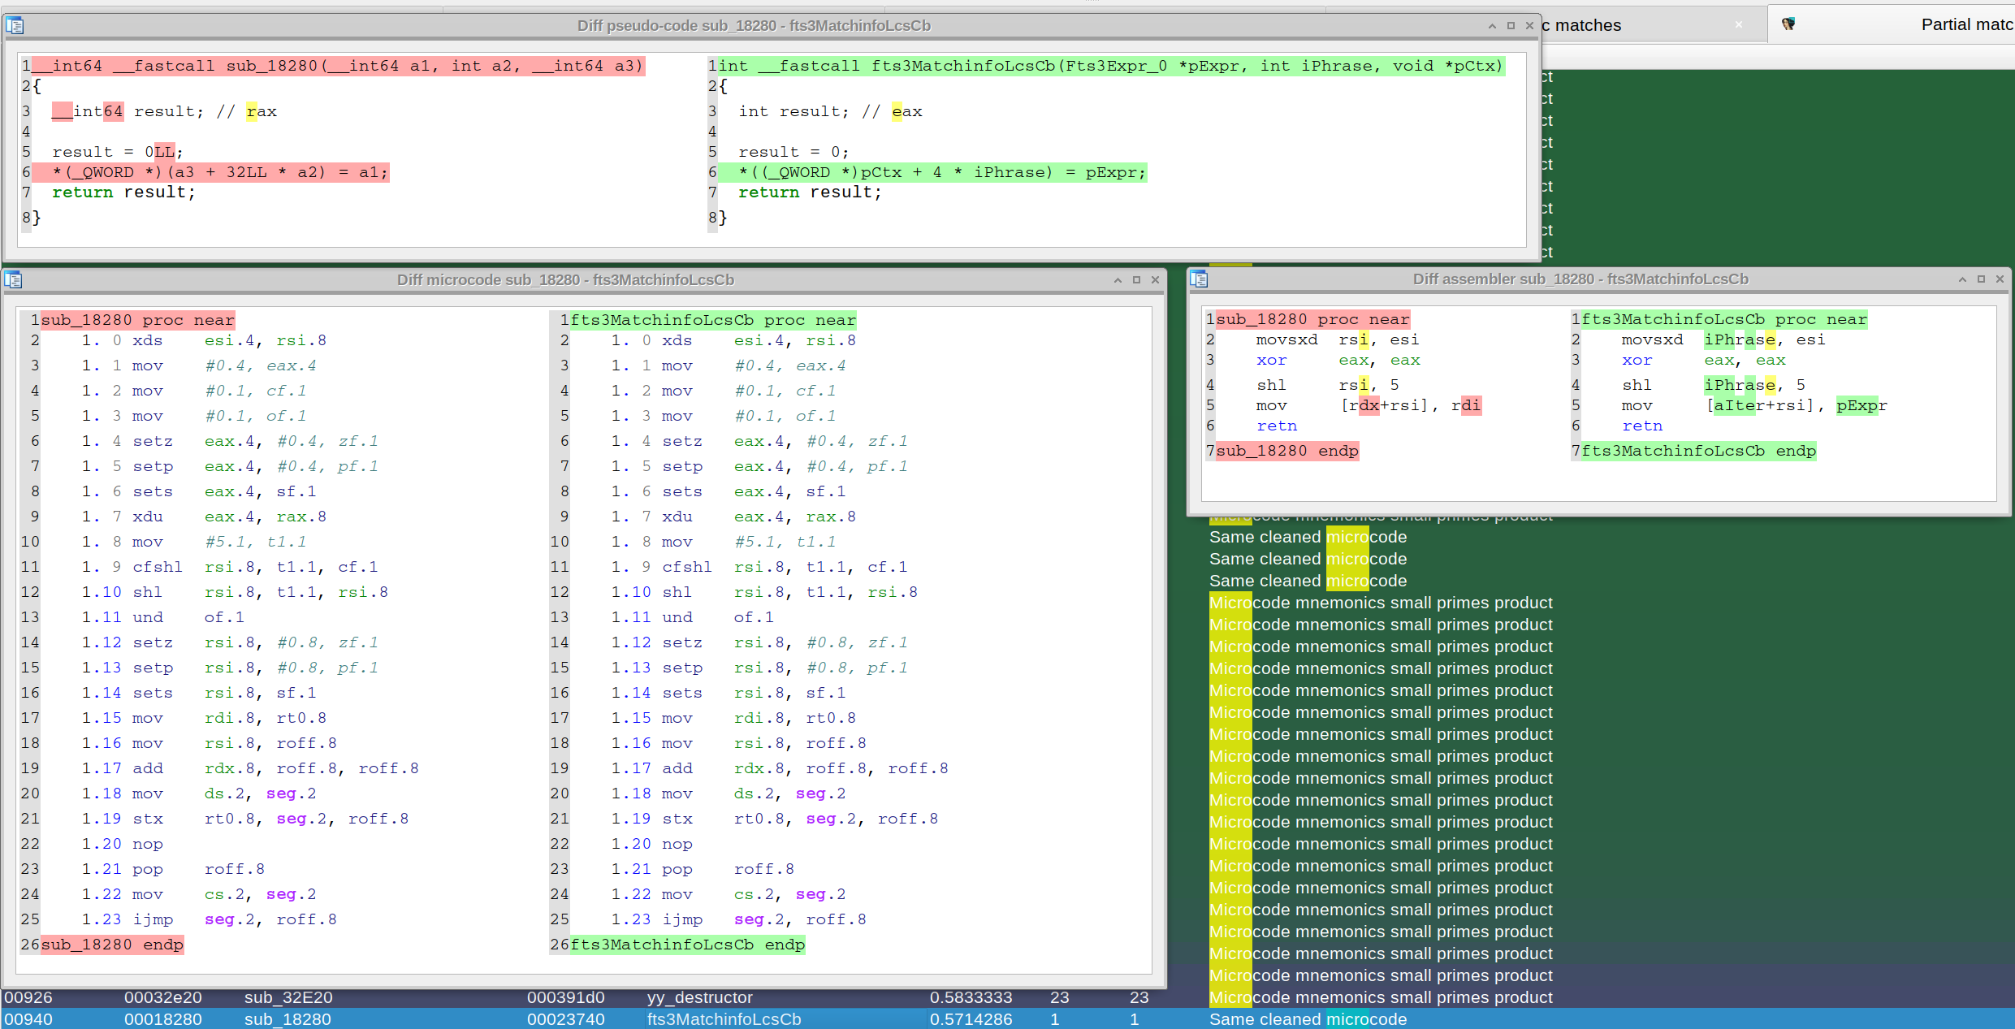 joxeankoret/diaphora
Diaphora, the most advanced Free and Open Source program diffing tool.
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
 rocky/python-uncompyle6
एक क्रॉस-वर्जन पाइथन बाइटकोड डीकंपाइलर
 dynamorio/dynamorio
रनटाइम इंस्ट्रूमेंटेशन फ्रेमवर्क जो डायनामिक विश्लेषण उपकरण बनाने के लिए है: ट्रेसिंग, प्रोफाइलिंग, कोड कवरेज, मेमोरी डिबगिंग, फज़िंग, और डिसअसेंबली…






