
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 cxiao/rust-reversing-workshop-recon-2024
REcon 2024 में 28 जून, 2024 को प्रस्तुत 'Reversing Rust Binaries: One step beyond strings' कार्यशाला के स्लाइड्स और फ़ाइलें।
 airbus-cert/ttddbg
समय यात्रा डिबगिंग IDA प्लगइन
 flopz-project/flopz
शुद्ध पायथन असेंबलर टूलकिट जो ARM, PPC, RISC-V, और IA-32 आर्किटेक्चर पर shellcode बनाने, बाइनरी को गतिशील रूप से पैच करने, और डिबगिंग और फजिंग के लिए…
 a0rtega/pafish
Pafish एक परीक्षण उपकरण है जो विभिन्न तकनीकों का उपयोग करके वर्चुअल मशीनों और मैलवेयर विश्लेषण वातावरणों का पता लगाता है, उसी तरह जैसे मैलवेयर परिवार…
 thesecretclub/riscy-business
RISC-V वर्चुअल मशीन
 gmh5225/hooktools
वेवेसिव मैलवेयर के व्यवहार का विश्लेषण करने के लिए बेसिक इंजेक्टेबल
 gmh5225/eac
EAC और EOC एंटी-चीट SDKs, रिवर्सिंग रिसर्च, और कोड संसाधनों को संकलित करता है ताकि यह अध्ययन किया जा सके कि गेम एंटी-चीट सिस्टम कैसे एकीकृत होते हैं…
 ffffffff0x/1earn
ffffffff0x टीम द्वारा अनुरक्षित सुरक्षा ज्ञान ढांचा, जिसमें वेब सुरक्षा, औद्योगिक नियंत्रण सुरक्षा, फोरेंसिक, आपातकालीन प्रतिक्रिया, ब्लू टीम…
 dump-guy/malware-analysis-and-reverse-engineering
मेरा कुछ सार्वजनिक रूप से उपलब्ध मैलवेयर विश्लेषण और रिवर्स इंजीनियरिंग।
 zznop/bn-uefi-helper
UEFI फर्मवेयर के विश्लेषण के लिए सहायक प्लगइन
 zznop/drow
पोस्ट-बिल्ड में ELF एक्जीक्यूटेबल्स में कोड इंजेक्ट करता है।
 stefan2200/aparoid
Android अनुप्रयोग सुरक्षा का स्थैतिक और गतिशील विश्लेषण
 rshipp/awesome-malware-analysis
Defund the Police.
 wechicken456/cve-2021-4034-ctf-writeup
सीटीएफ पीडब्ल्यूएन चैलेंज राइटअप जो CVE-2021-4034 (pkexec) का हीप मैनिपुलेशन के माध्यम से शोषण करता है, जिसमें घिद्रा-आधारित रिवर्स इंजीनियरिंग और एक…
 igio90/dwarf
पूरी सुविधाओं वाला एकाधिक आर्किटेक्चर/OS डीबगर जो PyQt5 और frida पर आधारित है।
 keensecuritylab/binabsinspector
Ghidra Pcode पर अमूर्त व्याख्या (abstract interpretation) का उपयोग करने वाला स्थिर बाइनरी भेद्यता स्कैनर। Z3 के साथ प्रतीकात्मक निष्पादन (symbolic…
 ropfuscator/ropfuscator
ROPfuscator C/C++ प्रोग्रामों के लिए ROP (रिटर्न-ओरिएंटेड प्रोग्रामिंग) का उपयोग करके एक बारीक-दानेदार कोड अस्पष्टीकरण (code obfuscation) फ्रेमवर्क…
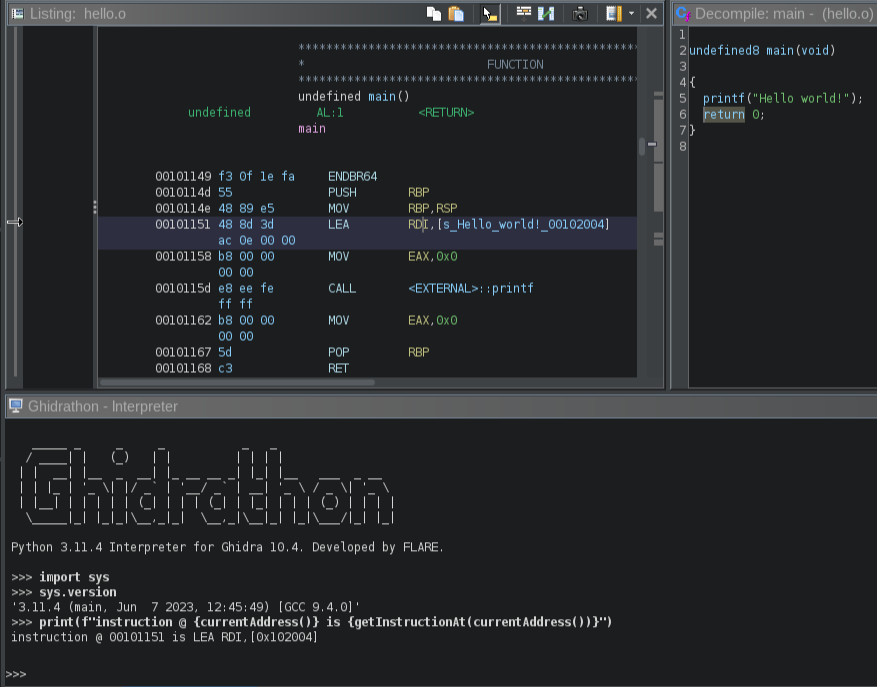 mandiant/ghidrathon
Ghidra में Python 3 स्क्रिप्टिंग जोड़ने के लिए FLARE टीम का ओपन-सोर्स एक्सटेंशन।








