
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 shemesh999/oregami
रजिस्टर उपयोग फ्रेम के विश्लेषण के लिए IDA प्लगइन और स्क्रिप्ट
 adityatelange/frida-ui
अपने ब्राउज़र से सीधे Frida उपकरणों, प्रक्रियाओं और स्क्रिप्ट के साथ इंटरैक्ट करें।
 gmh5225/keypatchx
KeyPatch Enhanced — Keystone Engine द्वारा संचालित, symbol-aware x86/x64 assembly patching के लिए IDA Pro plugin। स्वचालित IDA symbol resolution,…
 nazywam/autoit-ripper
PE बाइनरी में एम्बेडेड AutoIt स्क्रिप्ट निकालें
 seekbytes/ptxninja
CUDA-आधारित GPU के वर्चुअल इंस्ट्रक्शन सेट आर्किटेक्चर PTX को रिवर्स इंजीनियर करने के लिए Binary Ninja प्लगइन।
 yonathanpy/cve-2025-65320
CVE-2025-65320 का प्रूफ-ऑफ-कॉन्सेप्ट जो डीबगर अटैचमेंट के माध्यम से प्रक्रिया मेमोरी से स्पष्ट पाठ लाइसेंस कुंजी निकालने का प्रदर्शन करता है, जिससे…
 sandesh9978/cve-2021-3490-ebpf-analysis
शोध कार्यान्वयन जो Linux eBPF उपप्रणाली के साथ अंतःक्रिया को प्रदर्शित करता है, जो CVE-2021-3490 से संबंधित है। इसमें BPF मैप निर्माण, syscall रैपर,…
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
CVE-2025-24132 (AirBourne) के लिए POC। वर्तमान में केवल ओवरफ्लो को ट्रिगर करता है और क्रैश का कारण बनता है।
 sensepost/dotnethookertoolkit
Frida-आधारित .NET Framework injector और managed method hooking toolkit runtime tracing, native entrypoint resolution, और Windows processes के dynamic…
 hahwul/mobilehackersweapons
मोबाइल हैकर्स के हथियार / मोबाइल हैकर्स द्वारा उपयोग किए जाने वाले शानदार टूल्स का संग्रह। हैप्पी हैकिंग , हैप्पी बग-हंटिंग
 splintersfury/autopiff
विंडोज कर्नेल ड्राइवर पैच में सुरक्षा कमजोरियों के समाधान का पता लगाने के लिए सिमैंटिक विश्लेषण इंजन — 58 YAML नियम, Ghidra डिकंपाइलेशन,…
 spiralbl0ck/cve-2022-3653
CVE-2022-3653 Vulkan में केवल c++ घटक, बाद में अध्ययन के लिए
 guiimoraes/cve-2025-15467
OpenSSL स्टैक बफर ओवरफ्लो CVE-2025-15467 के लिए कमांड निष्पादन PoC
 wh1te4ever/super-tart-vphone-writeup
Apple के PCC फर्मवेयर से VPHONE600AP घटकों का उपयोग करके एक वर्चुअल iPhone बनाने की मार्गदर्शिका, जिसमें फर्मवेयर पैचिंग, बूटचेन संशोधन और iOS…
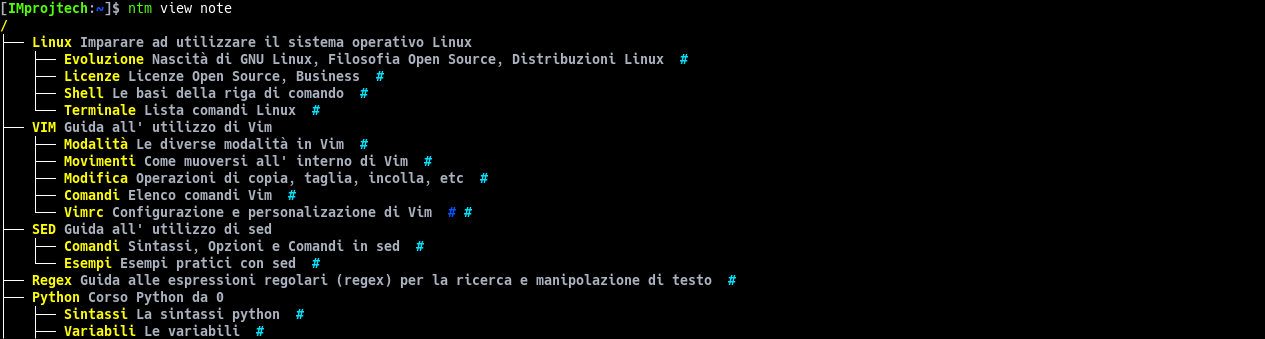 improjtech/notamy
टर्मिनल-आधारित नोट प्रबंधक जिसमें पदानुक्रमित टैगिंग और फ़ाइल लिंकिंग है
 dere-ad2001/frida-labs
इस रिपॉजिटरी में Android एक्सप्लॉइटेशन के लिए Frida सीखने हेतु चुनौतियों की एक श्रृंखला है।
 illegal-instruction-co/processhacker-mcp
AI एजेंटों के लिए रनटाइम प्रक्रिया विश्लेषण और मेमोरी हैकिंग MCP सर्वर। डायनेमिक एक्सटेंशन लोडिंग, रीड-ओनली मोड, ऑडिट लॉगिंग, और कस्टम बाईपास के लिए…
 fr0gger/awesome-ida-x64-olly-plugin
IDA x64DBG, Ghidra और OllyDBG प्लगइन्स की एक क्यूरेटेड सूची।








