
 #1

 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 b2r2-org/b2r2
B2R2 is a fully managed binary analysis framework written in F#. It provides a rich set of algorithms, functions, and tools for reverse engineering,…
 dynamorio/dynamorio
रनटाइम इंस्ट्रूमेंटेशन फ्रेमवर्क जो डायनामिक विश्लेषण उपकरण बनाने के लिए है: ट्रेसिंग, प्रोफाइलिंग, कोड कवरेज, मेमोरी डिबगिंग, फज़िंग, और डिसअसेंबली…
 zhkl0228/unidbg
आपको Android native library का अनुकरण करने की अनुमति देता है, और एक प्रायोगिक iOS अनुकरण
 ricardoquesada/regenerator2000
An interactive disassembler for the CPU 6502, focused on Commodore 8-bit computers. Features a TUI with modern features like x-ref, undo/redo, flow…
 pwndbg/pwndbg
GDB और LLDB के साथ एक्सप्लॉइट डेवलपमेंट और रिवर्स इंजीनियरिंग को आसान बनाया गया
 ashishb/android-security-awesome
A collection of android security related resources
 trailofbits/maat
गतिशील प्रतीकात्मक निष्पादन और बाइनरी विश्लेषण ढांचा जिसमें टेंट विश्लेषण, बाधा समाधान, Ghidra के Sleigh के माध्यम से बहु-आर्किटेक्चर अनुकरण, और…
 kdbugk/game-of-kingshot-re
एक Unity/IL2CPP Android गेम का शैक्षिक रिवर्स इंजीनियरिंग अध्ययन। गेटवे प्रोटोकॉल डिकोडिंग, नेटिव एंटी-टैम्परिंग SDK विश्लेषण, SSL पिनिंग बाईपास, और…
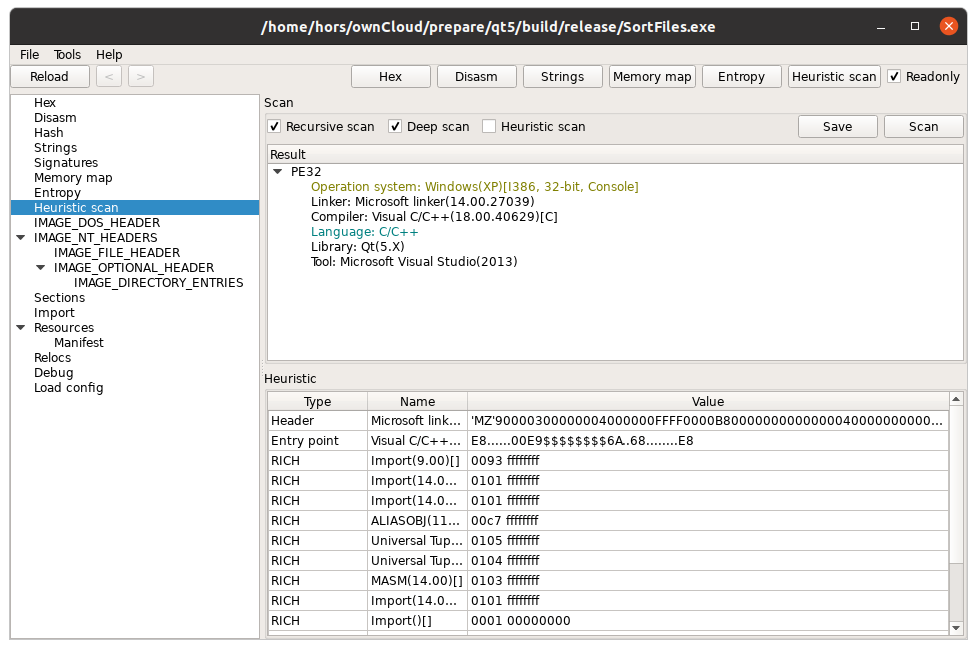 horsicq/xpeviewer
Windows, Linux और MacOS के लिए PE फ़ाइल दर्शक/संपादक।
 horsicq/xmachoviewer
XMachOViewer विंडोज़, लिनक्स और मैकओएस के लिए एक Mach-O व्यूअर है।
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 upx/upx
UPX - एक्ज़ीक्यूटेबल्स के लिए अल्टीमेट पैकर
 skylot/jadx
Android Dex और APK फ़ाइलों को पढ़ने योग्य Java स्रोत कोड में डिकम्पाइल करने, संसाधन डिकोडिंग, डीऑबफस्केशन और Smali डिबगिंग क्षमताओं के साथ कमांड-लाइन…
 capstone-engine/capstone
मल्टी-आर्किटेक्चर डिसअसेंबली फ्रेमवर्क जो 20+ हार्डवेयर आर्किटेक्चर में बाइनरी विश्लेषण, रिवर्स इंजीनियरिंग और मैलवेयर अनुसंधान के लिए एक हल्का,…
 0xax/linux-insides
लिनक्स कर्नेल और उसके अंदरूनी हिस्सों के बारे में एक प्रगति-अधीन पुस्तक।
 kevoreilly/capev2
मैलवेयर कॉन्फ़िगरेशन और पेलोड निष्कर्षण
 bethington/ghidra-mcp
एमसीपी सर्वर जो घिड्रा के रिवर्स इंजीनियरिंग को एआई उपकरणों से जोड़ता है: डिकंपाइलेशन, पी-कोड एमुलेशन, लाइव डिबगिंग, डेटा प्रवाह विश्लेषण, बैच संचालन…







