
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 arthastang/iot-implant-toolkit
IoT उपकरणों पर इम्प्लांट हमले के लिए टूलकिट
 netzob/netzob
संचार प्रोटोकॉल के रिवर्स इंजीनियरिंग, मॉडलिंग और फ़ज़िंग के लिए ओपन-सोर्स टूलकिट। यथार्थवादी ट्रैफ़िक और अनुकूलित परीक्षण मामले उत्पन्न करने के लिए…
 nowsecure/fsmon
Linux/Android iOS/macOS के लिए फ़ाइलसिस्टम मॉनिटर टूल
 v-p-b/pecloakcapstone
प्लेटफ़ॉर्म-स्वतंत्र peCloak फ़ोर्क Capstone पर आधारित
 b2r2-org/b2r2
B2R2 is a fully managed binary analysis framework written in F#. It provides a rich set of algorithms, functions, and tools for reverse engineering,…
 0xgalz/virtuailor
IDA Pro में स्वचालित C++ वर्चुअल टेबल बनाने का IDAPython उपकरण
 invictus1306/functrace
एक फ़ंक्शन ट्रेसर
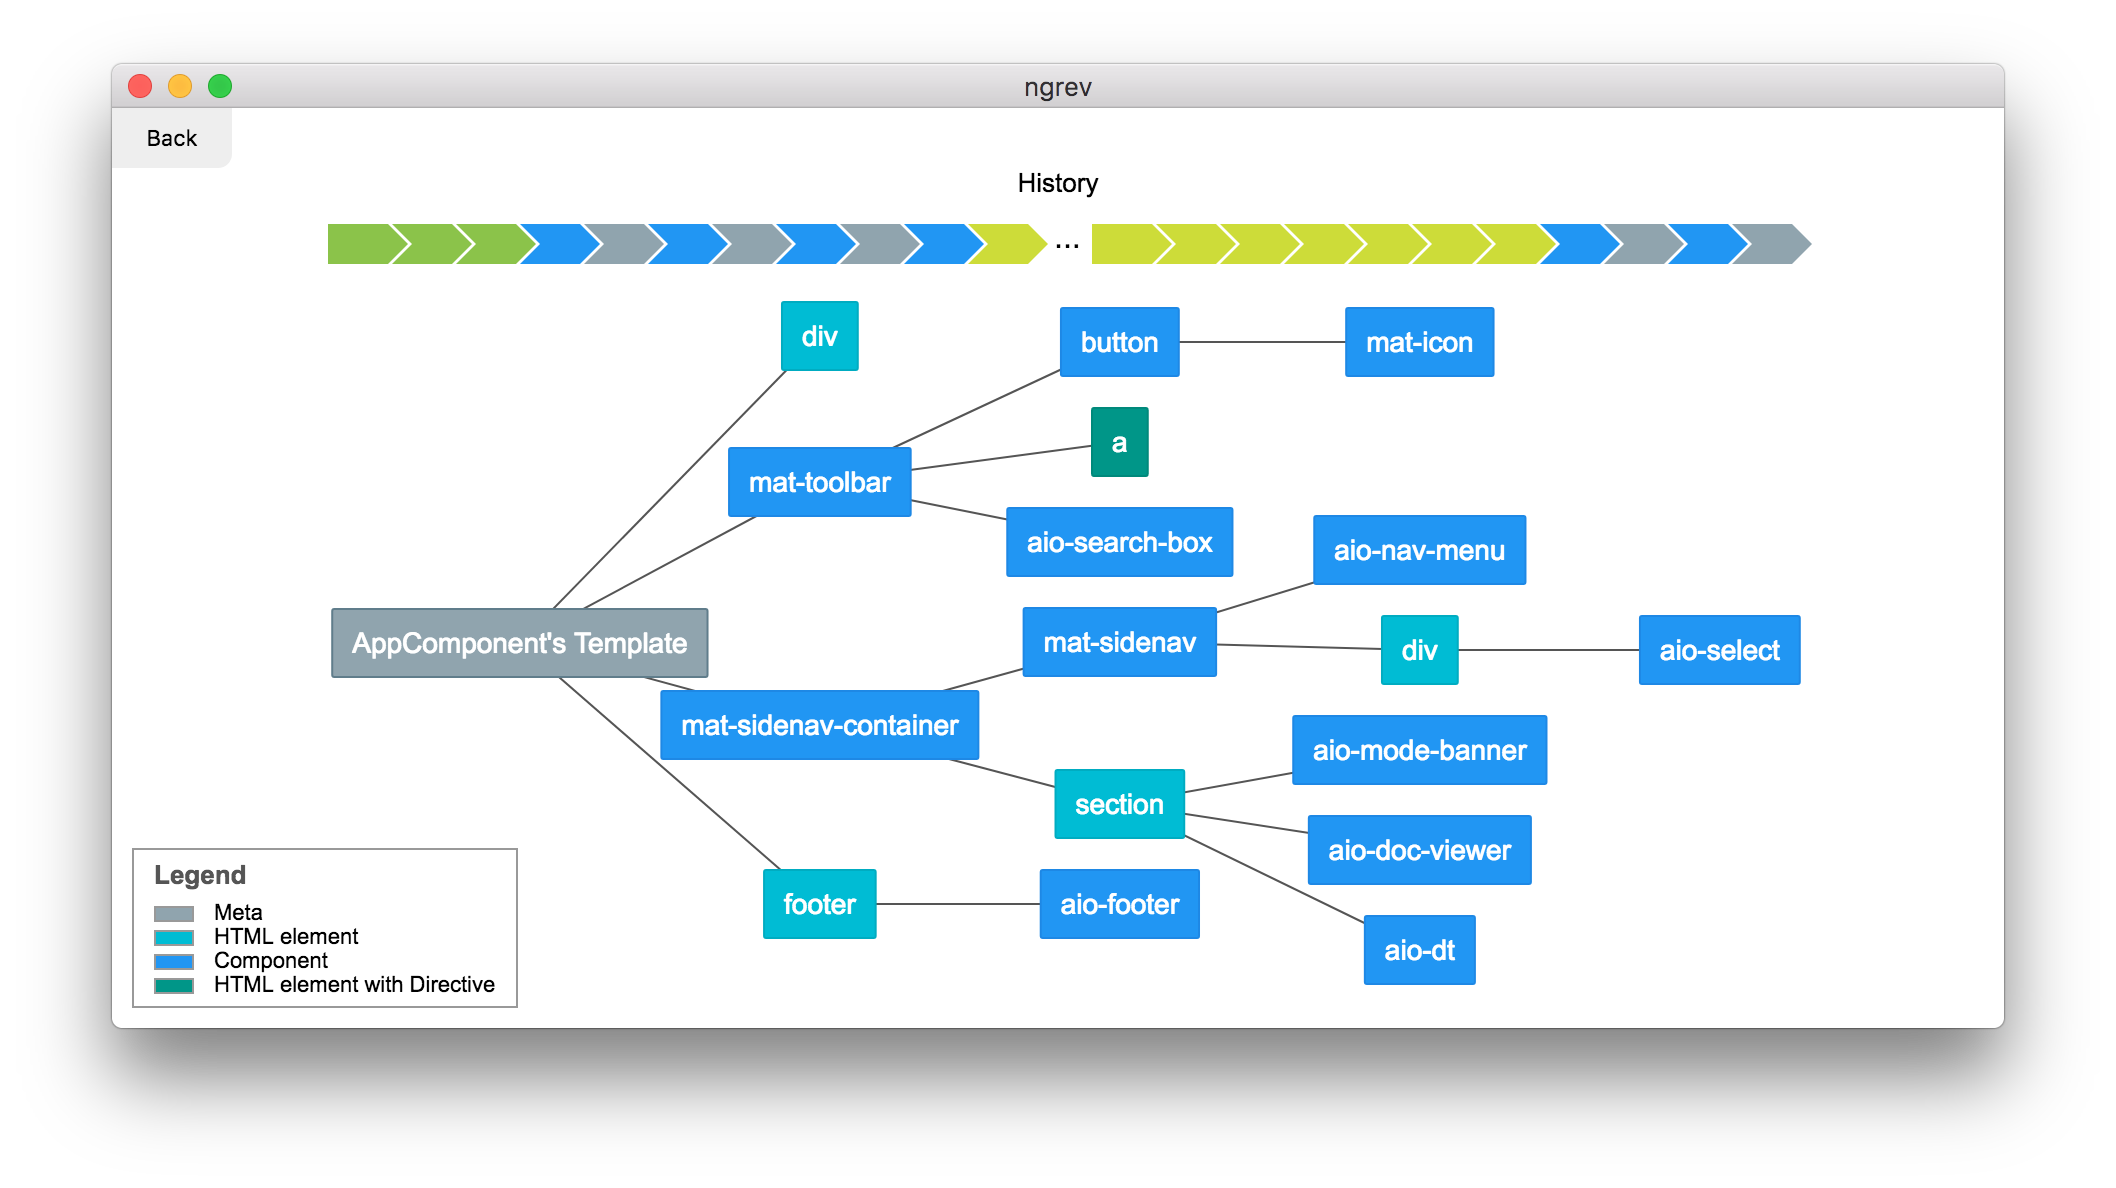 mgechev/ngrev
एंगुलर अनुप्रयोगों के रिवर्स इंजीनियरिंग के लिए उपकरण

 ctxis/cape
मैलवेयर कॉन्फ़िगरेशन और पेलोड निष्कर्षण
 m4b/goblin
एक शरारती, क्रॉस-प्लेटफॉर्म बाइनरी पार्सिंग क्रेट, रस्ट में लिखा गया
 avast/retdec
RetDec एक पुनर्लक्ष्यीकरणीय मशीन-कोड डीकम्पाइलर है जो LLVM पर आधारित है।
 patois/dsync
IDAPython प्लगइन जो डिस्सेम्बलर और डीकंपाइलर व्यू को सिंक्रोनाइज़ करता है
 secdevops-cuse/cyberrange
ओपन-सोर्स AWS साइबर रेंज
 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
 nteseyes/pylane
gdb पर आधारित डिबग उपकरणों के साथ एक पायथन vm इंजेक्टर।
 marin-m/pbtk
प्रोटोबफ-आधारित ऐप्स के रिवर्स इंजीनियरिंग और फज़िंग के लिए एक टूलसेट
 takahiroharuyama/ida_haru
IDA Pro के लिए scripts/plugins







