
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित
 webraybtl/cve-2023-40031
notepad++ हीप बफर ओवरफ्लो भेद्यता CVE-2023-40031 - विश्लेषण और पुनरुत्पादन
 stationedk-06/darksword_analysis
DarkSword iOS WebKit एक्सप्लॉइट श्रृंखला का स्थैतिक विश्लेषण — वितरण, स्टेजिंग, और CVE विवरण (CVE-2025-31277, CVE-2025-43529)
 j4ck3lsyn-gen2/cve-2026-6307-longinus
CVE-2026-6307 PoC: लॉन्गिनस - एक बग में दो सीमाएँ https://nebusec.ai/research/v8-cve-2026-6307-writeup/)
 maherazzouzi/cve-2022-37706-lpe-exploit
रूट तक विशेषाधिकार बढ़ाने के लिए एक विश्वसनीय एक्सप्लॉइट + राइट-अप। (Ubuntu 22.04 पर परीक्षित)
 manouchehri/cve-2016-1734
AppleUSBNetworking.kext के लिए बाइनरी अंतर और विश्लेषण, CVE-2016-1734, एक macOS कर्नेल USB नेटवर्किंग कमजोरी। इसमें पैच सत्यापन और एक्सप्लॉइट…
 redteamfortress/cve-2026-36425
CVE-2026-36425 OPSWAT AppRemover (ardrv.sys) अनुचित अभिगम नियंत्रण सलाह
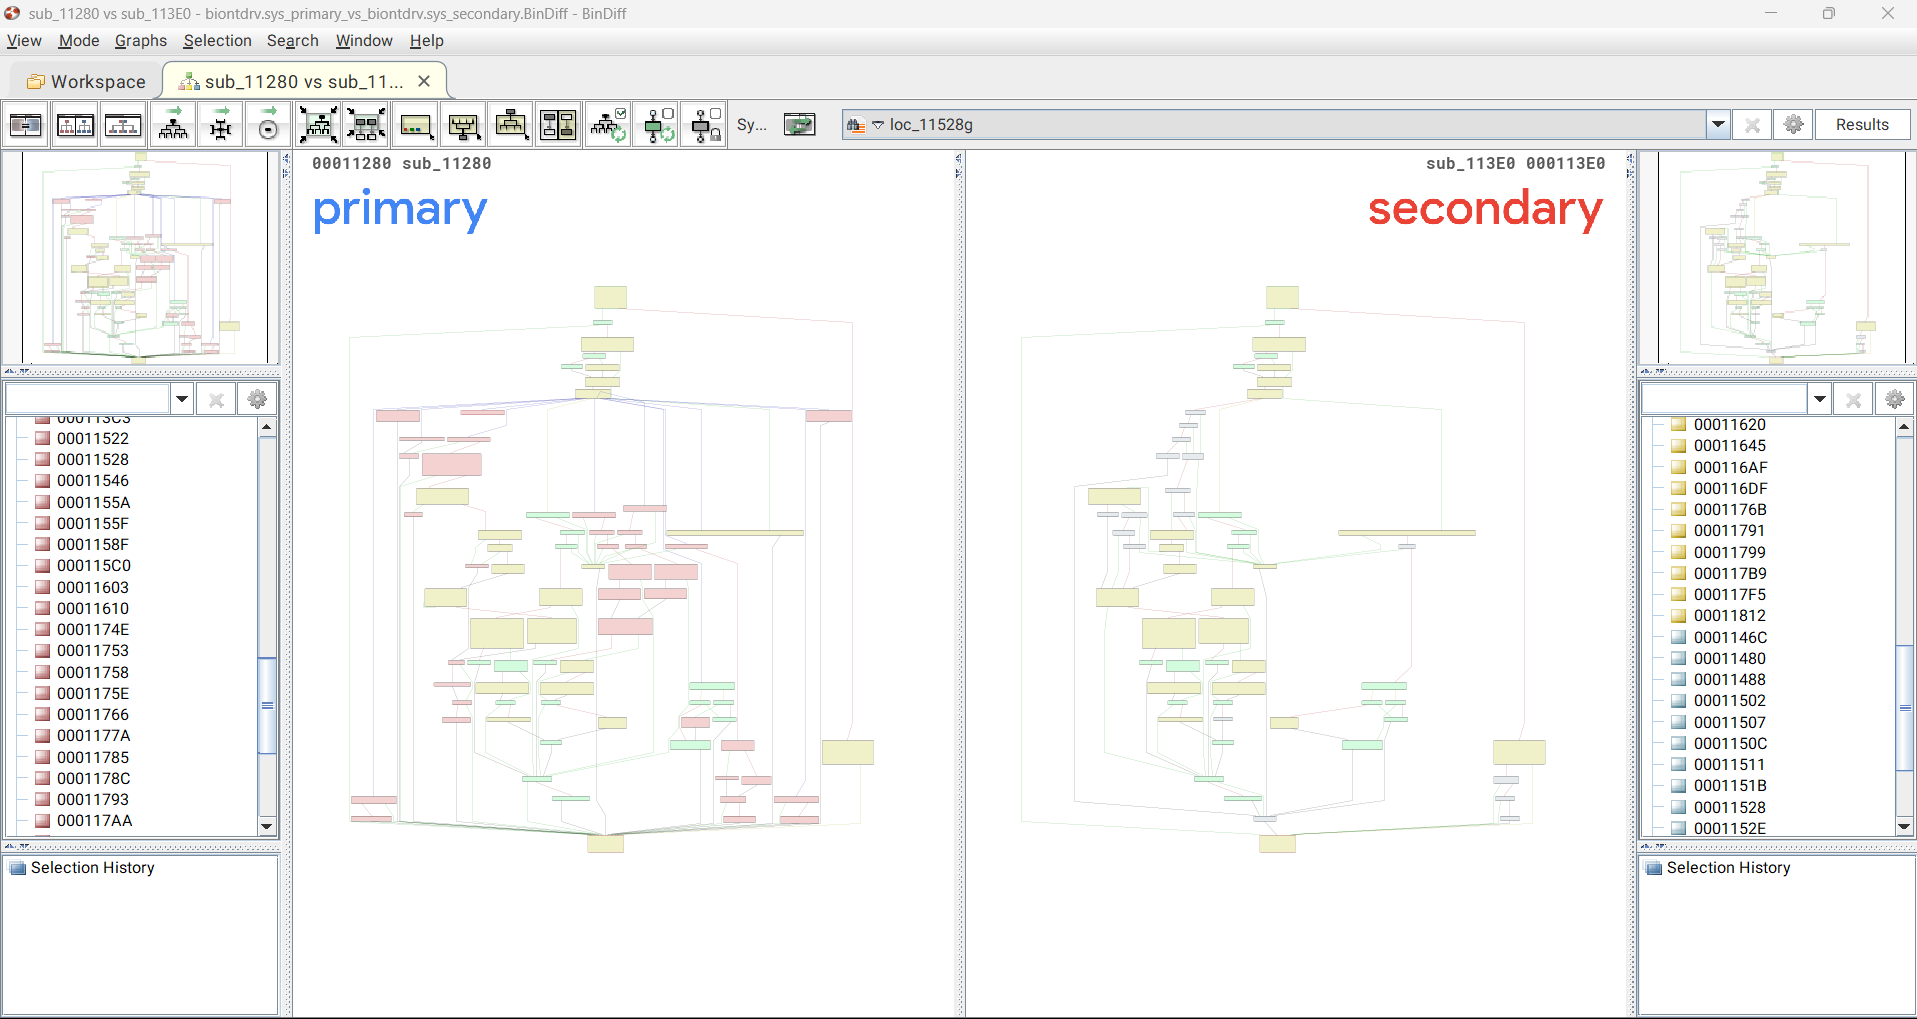 meisameb/cve-2025-0288
इस रिपॉजिटरी में एक विंडोज कर्नेल ड्राइवर और एक PoC शामिल है।
 fm0ss/cve-2025-9951-ffmpeg-jp2-poc
CVE-2025-9951 के लिए प्रमाण-अवधारणा जो FFmpeg में JPEG 2000 घटक-मैपिंग बेमेल के माध्यम से नियंत्रित कॉलबैक निष्पादन प्रदर्शित करता है। इसमें विवरण,…
 namaek2/cve-2025-70962
CVE-2025-70962 PoC
 yonathanpy/cve-2025-65320
CVE-2025-65320 का प्रूफ-ऑफ-कॉन्सेप्ट जो डीबगर अटैचमेंट के माध्यम से प्रक्रिया मेमोरी से स्पष्ट पाठ लाइसेंस कुंजी निकालने का प्रदर्शन करता है, जिससे…
 uky007/cve-2025-62215_analysis
Claude Code Agent Team का उपयोग करके CVE-2025-62215 एक्सप्लॉइट विकास
 k0n9-log/cve-2025-60854
D-link AX1500 भेद्यता
 x3nt4ur0/cve-2025-5548
CVE-2025-5548 के विश्लेषण और शोषण के लिए प्रयोगशाला
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
NiceHash QuickMiner अपडेट तंत्र (CVE-2025-56513) पर महत्वपूर्ण आपूर्ति-श्रृंखला भेद्यता अनुसंधान। इसमें तकनीकी विश्लेषण, हमले के परिदृश्य, प्रभाव…
 terribledactyl/cve-2025-55891
CVE-2025-55891 के लिए प्रूफ-ऑफ-कॉनसेप्ट: TIFFCP.EXE में हीप कॉरप्शन खराब TIFF फ़ाइल के माध्यम से, libtiff 3.5.7 में LZW डीकंप्रेशन के दौरान…
 raulsineiro/cve-2025-5548
बाइनरी शोषण प्रयोगशाला: CVE-2025-5548 का Ghidra, Immunity Debugger और Python का उपयोग करके शोषण करने हेतु पर्यावरण सेटअप और चरण-दर-चरण वॉकथ्रू।
 popclom/cve-2025-5548
FreeFloat FTP सर्वर में बफर ओवरफ़्लो का शोषण करने के लिए चरण-दर-चरण मार्गदर्शिका: Python फ़ज़िंग, mona.py के साथ Immunity Debugger, और बाइनरी…
 majdae/cve-2025-47812-research
शैक्षणिक अनुसंधान भंडार CVE-2025-47812, Wing FTP Server में Lua इंजेक्शन के माध्यम से एक महत्वपूर्ण RCE कमज़ोरी का विश्लेषण करता है, जिसमें…








