
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 alvarosr/cve-2025-5548
CVE-2025-5548 का FreeFloat FTP सर्वर में प्रलेखित तकनीकी विश्लेषण और नियंत्रित शोषण, जिसमें लैब सेटअप, स्थैतिक/गतिशील बाइनरी विश्लेषण, भेद्यता…
 xernary/cve-2026-82539
TOTOLINK a720r बफर ओवरफ्लो भेद्यता के लिए सुरक्षा सलाह
 rebilibin/ghostlock-oppo-watch3pro
# CVE-2026-43499 (GhostLock) पर OPPO Watch 3 Pro के लिए पूर्ण एक्सप्लॉइट अनुसंधान, जिसमें कर्नेल UAF विश्लेषण, डिसअसेंबली, और विस्तृत रिपोर्टों के…
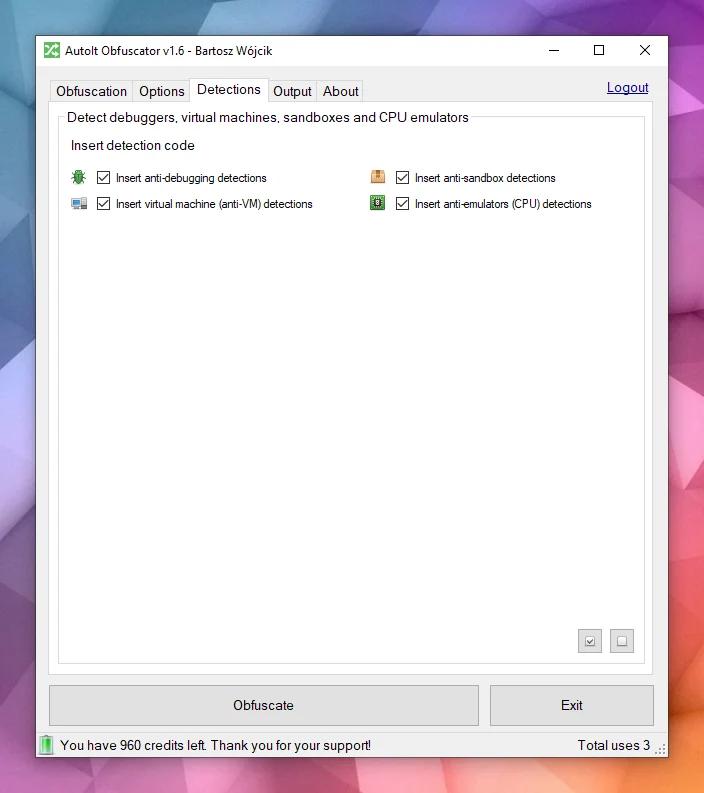 pelock/autoit-obfuscator
AutoIt स्क्रिप्ट्स को अस्पष्ट (obfuscate) करता है ताकि उन्नत अस्पष्टीकरण और पॉलीमॉर्फिक एन्क्रिप्शन का उपयोग करके स्रोत कोड को विश्लेषण, रिवर्स…
 idamcp/idamcp
MCP server integrating IDA Pro with AI agents, featuring a stateless gateway for multi-session management, a relational SQL query engine for binary…
 misterdengi/cve-2026-1801c
सोर्स 2 इंजन में मूवमेंट इनपुट ह्यूरिस्टिक्स का स्थैतिक रिवर्स-इंजीनियरिंग विश्लेषण, जो इनपुट ऑटोमेशन और जंप रेट लिमिटिंग रूटीन में संरचनात्मक एज केस…
 pelock/crackmez3s-ctf-crackme-tutorial
CTF प्रतियोगिता के लिए CrackMe कैसे लिखें। स्रोत कोड, तकनीकी व्याख्या, एंटी-डिबगिंग और एंटी रिवर्स-इंजीनियरिंग ट्रिक्स।
 pelock/simple-polymorphic-engine-spe32
डेटा एन्क्रिप्ट करने के लिए अद्वितीय पॉलीमॉर्फिक डिक्रिप्शन कोड उत्पन्न करता है, जिसमें यादृच्छिक रूप से चयनित निर्देश और कुंजियाँ उपयोग होती हैं,…
 gadorach/vankyo-s30-bootloader-unlock
Vankyo MatrixPad S30 (Unisoc SC9863A) — CVE-2022-38694 FDL1 विधि के माध्यम से बूटलोडर अनलॉक
 r3n3r0/cve-2026-27280
CVE-2026-27280 का गहन विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट, जो Adobe DNG SDK के dng_render_task::ProcessArea में एक आउट-ऑफ-बाउंड राइट है, जो Android के…
 anpa1200/aidebug
साक्ष्य-केंद्रित मैलवेयर रिवर्स इंजीनियरिंग जिसमें गहन PE/.NET निरीक्षण, Ghidra पुनर्निर्माण, AI क्रॉस-चेक, YARA, और ELF डिबगिंग शामिल है
 nirvanaon/own-defender
शोध परियोजना जो Windows Security Center COM इंटरफेस को रिवर्स-इंजीनियर करती है, ताकि ATL, vtable, WSCAPI और RPC के माध्यम से AV पंजीकरण का पता लगाया…
 minanagehsalalma/zyxel-wax650s-research-notebook-public
ज़ीक्सेल WAX650S फर्मवेयर एमुलेशन और भेद्यता विश्लेषण के लिए विकी-शैली शोध नोटबुक
 karankantaria/binviz
बाइनरी विज़ुअलाइज़र और ट्राइएज टूल — एक साझा एड्रेस-स्पेस मॉडल पर एन्ट्रॉपी, बाइट-क्लास और हिल्बर्ट सतहें, डॉट प्लॉट और कंट्रोल-फ्लो ग्राफ़।
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 hackyangwen-lgtm/rmg-s9180-fzg1
# रूट माई गैलेक्सी SM-S9180 (dm3q) S9180ZHS8FZG1 पेलोड पोर्ट - CVE-2026-43499 + KernelSU LKM
 gmh5225/cheat-engine-undetectable
शैक्षणिक अनुसंधान संस्करण - T1: यूज़र-मोड एवेज़न (ऑब्स्क्यूरेशन + सिस्कॉल गेटवे), T2: BYOVD कर्नेल ब्रिज, T3: DMA हार्डवेयर (भविष्य का कार्य)।
 airbus-cert/ditto
PowerShell और JavaScript स्क्रिप्ट्स को tree-sitter-आधारित पार्सिंग का उपयोग करके अस्पष्ट (obfuscate) करता है, जिसमें चुपके (stealth), आकार (size),…








