
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 yeet-src/usbsnoop
लाइव, सिस्टम-व्यापी USB ट्रांसफर स्निफर eBPF में — दो यूनिवर्सल URB हुक से इनलाइन USB ट्रैफिक (कंट्रोल SETUP, SCSI, HID) को डिकोड करता है। कोई usbmon…
 nccgroup/asadbg
asadbg उपकरणों का एक ढांचा है जो Cisco ASA डिवाइसों के लाइव डिबगिंग को स्वचालित करने में सहायता करता है।
 kashithecomfy/comfyengine
ComfyEngine एक मेमोरी एक्सप्लोरेशन टूलकिट है जो उन लोगों के लिए बनाया गया है जिन्हें चल रही प्रक्रिया की निगरानी, पैच और स्क्रिप्ट करने की आवश्यकता…
 eset/wslink-vm-analyzer
WslinkVMAnalyzer एक टूल है जो Wslink मैलवेयर में मौजूद वर्चुअल मशीन द्वारा संरक्षित कोड के विश्लेषण को सुगम बनाता है।
 uoftctf/uoftctf-2025-chals-public
UofTCTF 2025 के लिए चैलेंज हैंडआउट, स्रोत कोड और समाधान
 synacktiv/canon-mf644
Canon MF644 प्रिंटर कमजोरियों के लिए एक्सप्लॉइट और फ़र्मवेयर विश्लेषण टूलकिट, जिसमें Python एक्सप्लॉइट, ARM शेलकोड और स्थैतिक विश्लेषण के लिए IDA Pro…
 frida/aurora
Frida के ऊपर निर्मित प्रूफ-ऑफ-कॉन्सेप्ट वेब एप्लिकेशन
 nccgroup/binja_dynamics
Binary Ninja के लिए binjatron प्लगइन का एक PyQt5 फ्रंटएंड, जिसमें हाइलाइटिंग सुविधाएँ शामिल हैं जिनका उद्देश्य शुरुआती लोगों के लिए रिवर्स…
 pandare9x/nop_plugin
IDA में NOPing निर्देशों के लिए प्लगइन
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus चैलेंज स्टेज 2 बूटकिट-रूटकिट विश्लेषण
 binref/agent
बाइनरी रिफाइनरी के लिए भाषा मॉडल एजेंट निर्देश
 nccgroup/libmempool
मेमपूल के लिए हीप विश्लेषण टूलिंग
 chenaotian/cve-2021-3156
CVE-2021-3156 POC और Docker और विश्लेषण लेख
 clearbluejar/cve-2024-20696
CVE-2024-20696 Windows libarchive RCE कमजोरी के लिए परीक्षण हार्नेस, जो कस्टम आर्काइव के साथ archiveint.dll के बाइनरी विश्लेषण और शोषण परीक्षण को…
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
CVE-2025-24132 (AirBourne) के लिए POC। वर्तमान में केवल ओवरफ्लो को ट्रिगर करता है और क्रैश का कारण बनता है।
 velteyn/unbattletech
BattleTech: The Crescent Hawk's Inception रिवर्स इंजीनियरिंग
 wechicken456/cve-2021-4034-ctf-writeup
सीटीएफ पीडब्ल्यूएन चैलेंज राइटअप जो CVE-2021-4034 (pkexec) का हीप मैनिपुलेशन के माध्यम से शोषण करता है, जिसमें घिद्रा-आधारित रिवर्स इंजीनियरिंग और एक…
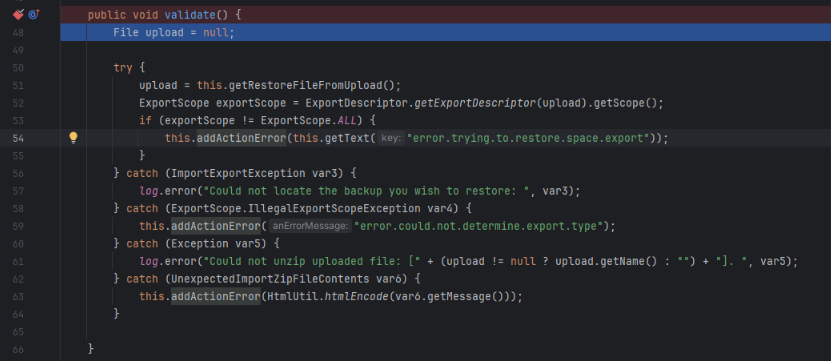 d3ckkno0b/analyze-exploit-cve-2023-22518-confluence
CVE-2023-22518 Atlassian Confluence Server के लिए एक्सप्लॉइट विश्लेषण, जिसमें सेटअप, JAR डिफिंग, मूल कारण, और एडमिन पहुँच पुनः प्राप्त करने के लिए…








