
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित
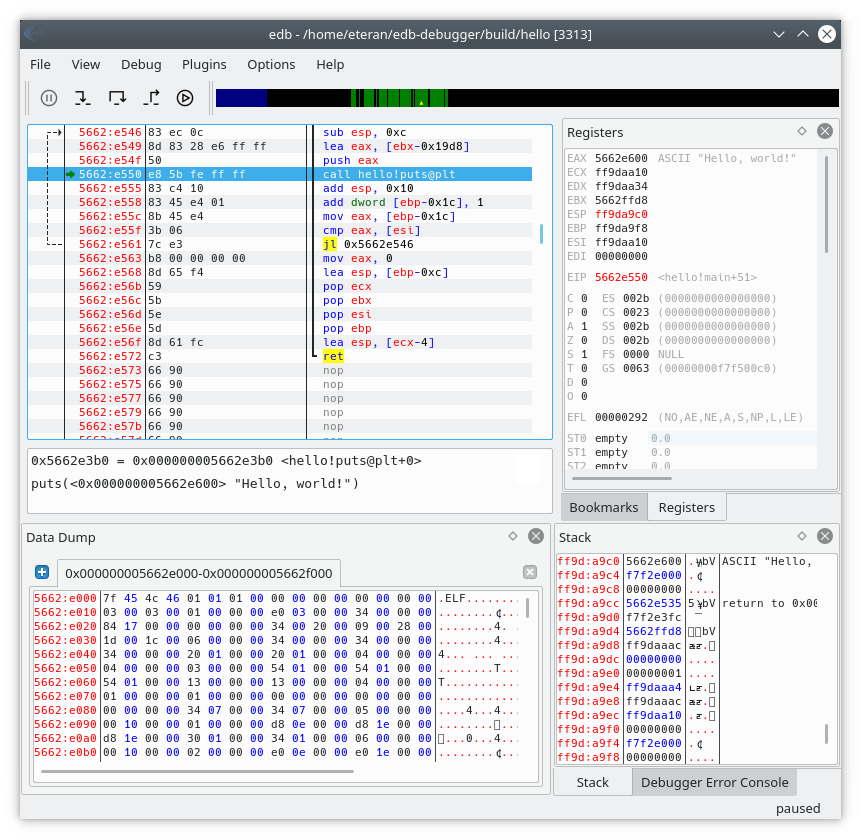
 eteran/edb-debugger
edb एक क्रॉस-प्लेटफ़ॉर्म AArch32/x86/x86-64 डीबगर है।
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
RedLine Stealer का रिवर्स इंजीनियरिंग विश्लेषण, एक .NET-आधारित इन्फो-स्टीलर जो C2 डोमेन (198.46.86.63, tempuri.org), Windows Defender बाईपास और 7200…
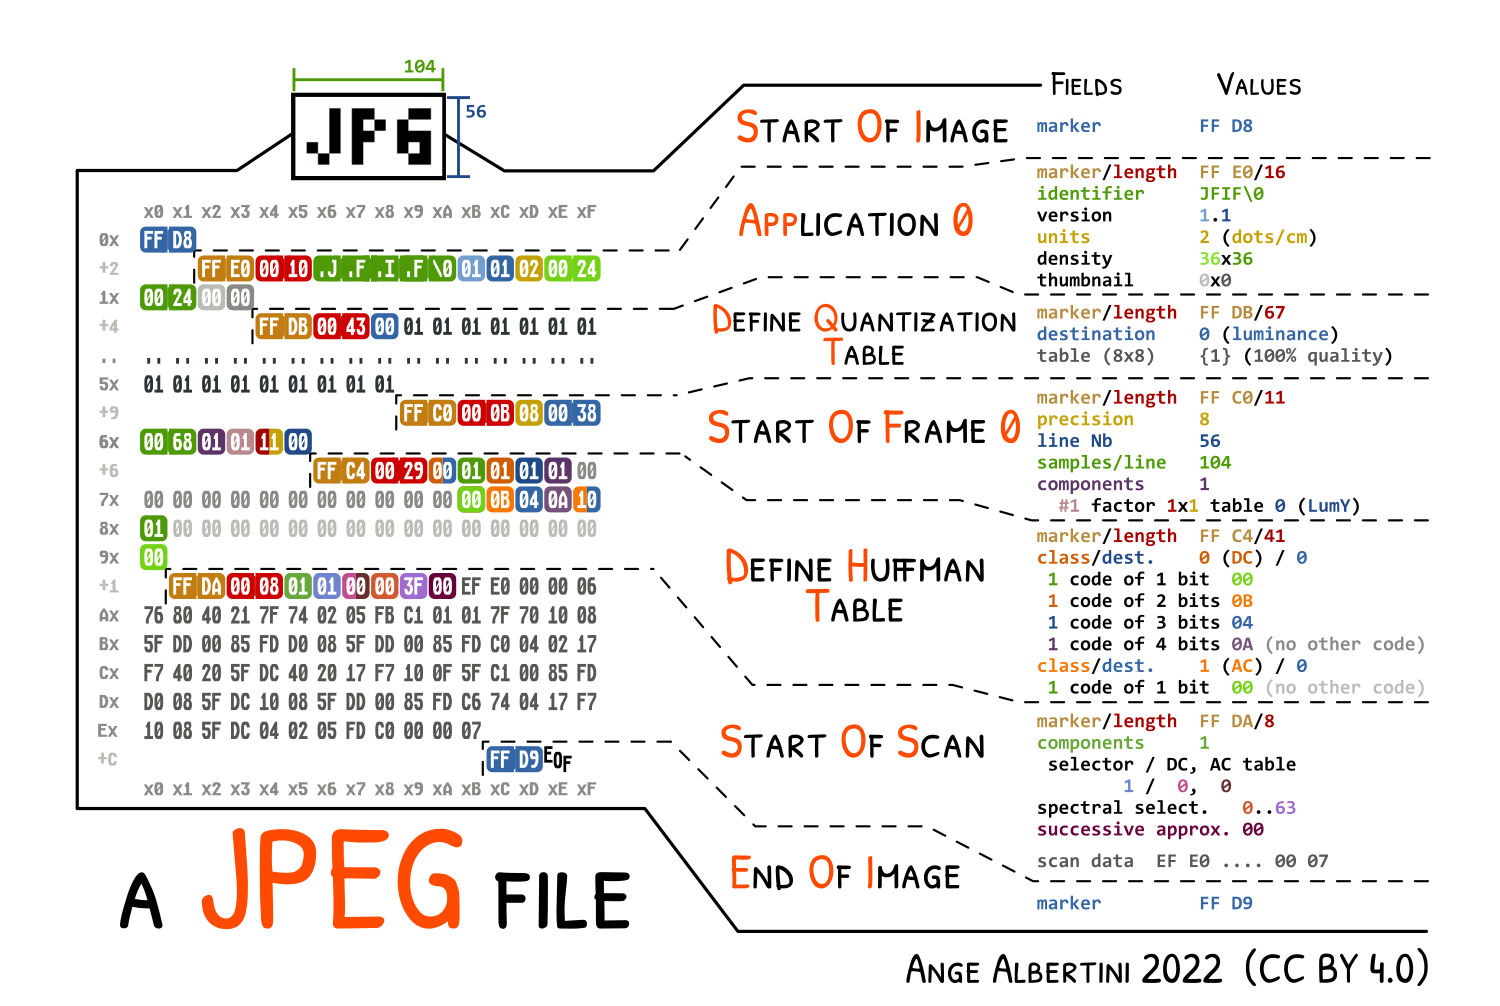 corkami/pics
फ़ाइल प्रारूप विच्छेदन और भी बहुत कुछ...
 google/android-classyshark
Android और Java बाइटकोड व्यूअर
 ioncodes/idacode
IDA और VS Code के लिए एक एकीकरण जो दोनों को जोड़ता है ताकि IDAPython स्क्रिप्ट्स को आसानी से निष्पादित और डीबग किया जा सके।
 fuzzysecurity/fermion
फर्मियन, फ्रिडा और मोनाको के लिए एक इलेक्ट्रॉन रैपर।
 fuzzinglabs/octopus
वेबअसेंबली मॉड्यूल (wasm) और ब्लॉकचेन स्मार्ट कॉन्ट्रैक्ट्स (BTC/ETH/NEO/EOS) के लिए सुरक्षा विश्लेषण उपकरण
 rogerorr/nttrace
Windows 'native' API के लिए एक strace-जैसा प्रोग्राम
 0xm3r/cgpwn
हार्डवेयर हैकिंग, रिवर्स इंजीनियरिंग (फज़िंग, सिम्बोलिक एक्ज़ीक्यूशन, एक्सप्लॉइटिंग आदि) और वॉरगेमिंग कार्यों के लिए एक हल्का वर्चुअल मशीन (VM)
 mwemuorg/mwemu
Pure Rust x86 हार्डवेयर एमुलेटर और Windows प्रक्रिया सिम्युलेटर जो मैलवेयर विश्लेषण, शेलकोड एमुलेशन और पेलोड अनपैकिंग के लिए है। यह 32/64-bit PE…
 netspooky/scare
आपकी कमांड लाइन के लिए एक मल्टी-आर्क असेंबली REPL और इम्यूलेटर।
 coldzer0/cmulator
Cmulator ( x86 - x64 ) शेलकोड और PE बाइनरी के लिए एक स्क्रिप्टेबल रिवर्स इंजीनियरिंग सैंडबॉक्स एमुलेटर है। यह Unicorn और Zydis Engine और javascript…
 nozominetworks/upx-recovery-tool
ELF बाइनरी में दोषपूर्ण UPX हेडर की मरम्मत को स्वचालित करता है, magic, filesize, blocksize, और overlay फ़ील्ड को पुनर्स्थापित करता है ताकि मानक…
 reverseclabs/gwtmap
GWT अनुप्रयोगों के आक्रमण सतह को मैप करता है, अस्पष्ट RPC एंडपॉइंट्स निकालता है और सुरक्षा परीक्षण के लिए क्रमबद्ध अनुरोध पेलोड उत्पन्न करता है।
 v-p-b/pecloakcapstone
प्लेटफ़ॉर्म-स्वतंत्र peCloak फ़ोर्क Capstone पर आधारित
 reveng007/amsi-patches-learned-till-now
मैंने अब तक सीखे गए सभी AMSI पैच का दस्तावेज़ीकरण किया है।
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) इंडोनेशिया से लिनक्स ऑपरेटिंग सिस्टम है
 ic3-512/linux-root-kit
पायथन डिपेंडेंसी कंफ्यूजन हमले, sudo विशेषाधिकार वृद्धि (CVE-2025-32463), और रूटकिट-आधारित स्थिरता का एंड-टू-एंड सिमुलेशन - पूर्ण मेमोरी और नेटवर्क…








