
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 apklab/apklab
VS Code के लिए Android रिवर्स-इंजीनियरिंग वर्कबेंच
 theopolis/uefi-firmware-parser
BIOS/Intel ME/UEFI फर्मवेयर से संबंधित संरचनाओं को पार्स करें: Volumes, FileSystems, Files, आदि
 schutzwerk/canalyzat0r
मालिकाना कार प्रोटोकॉल के लिए सुरक्षा विश्लेषण टूलकिट
 indalok/rzweb
एक पूर्ण ब्राउज़र-आधारित रिवर्स इंजीनियरिंग प्लेटफ़ॉर्म, जो Rizin पर निर्मित है और WebAssembly के माध्यम से पूरी तरह से क्लाइंट-साइड चलता है।
 pandaadir05/ghost
मैलवेयर द्वारा उपयोग किए जाने वाले प्रोसेस इंजेक्शन और मेमोरी मैनिपुलेशन का पता लगाता है। RWX क्षेत्रों, शेलकोड पैटर्न, API हुक, थ्रेड हाइजैकिंग और…
 cryptax/droidlysis
Android ऐप्स के लिए स्वचालित पूर्व-विश्लेषण उपकरण जो नमूनों को विघटित करता है, कॉन्फ़िगरेबल पैटर्न मिलान के माध्यम से गुण निकालता है, और त्वरित…
 deemoun/pulseapk
PulseAPK, apktool और uber-signer के लिए एक WPF फ्रंटएंड है जिसमें ड्रैग-एंड-ड्रॉप समर्थन, लाइव डीकंपाइलेशन आउटपुट, स्माली विश्लेषण, और एकीकृत APK…
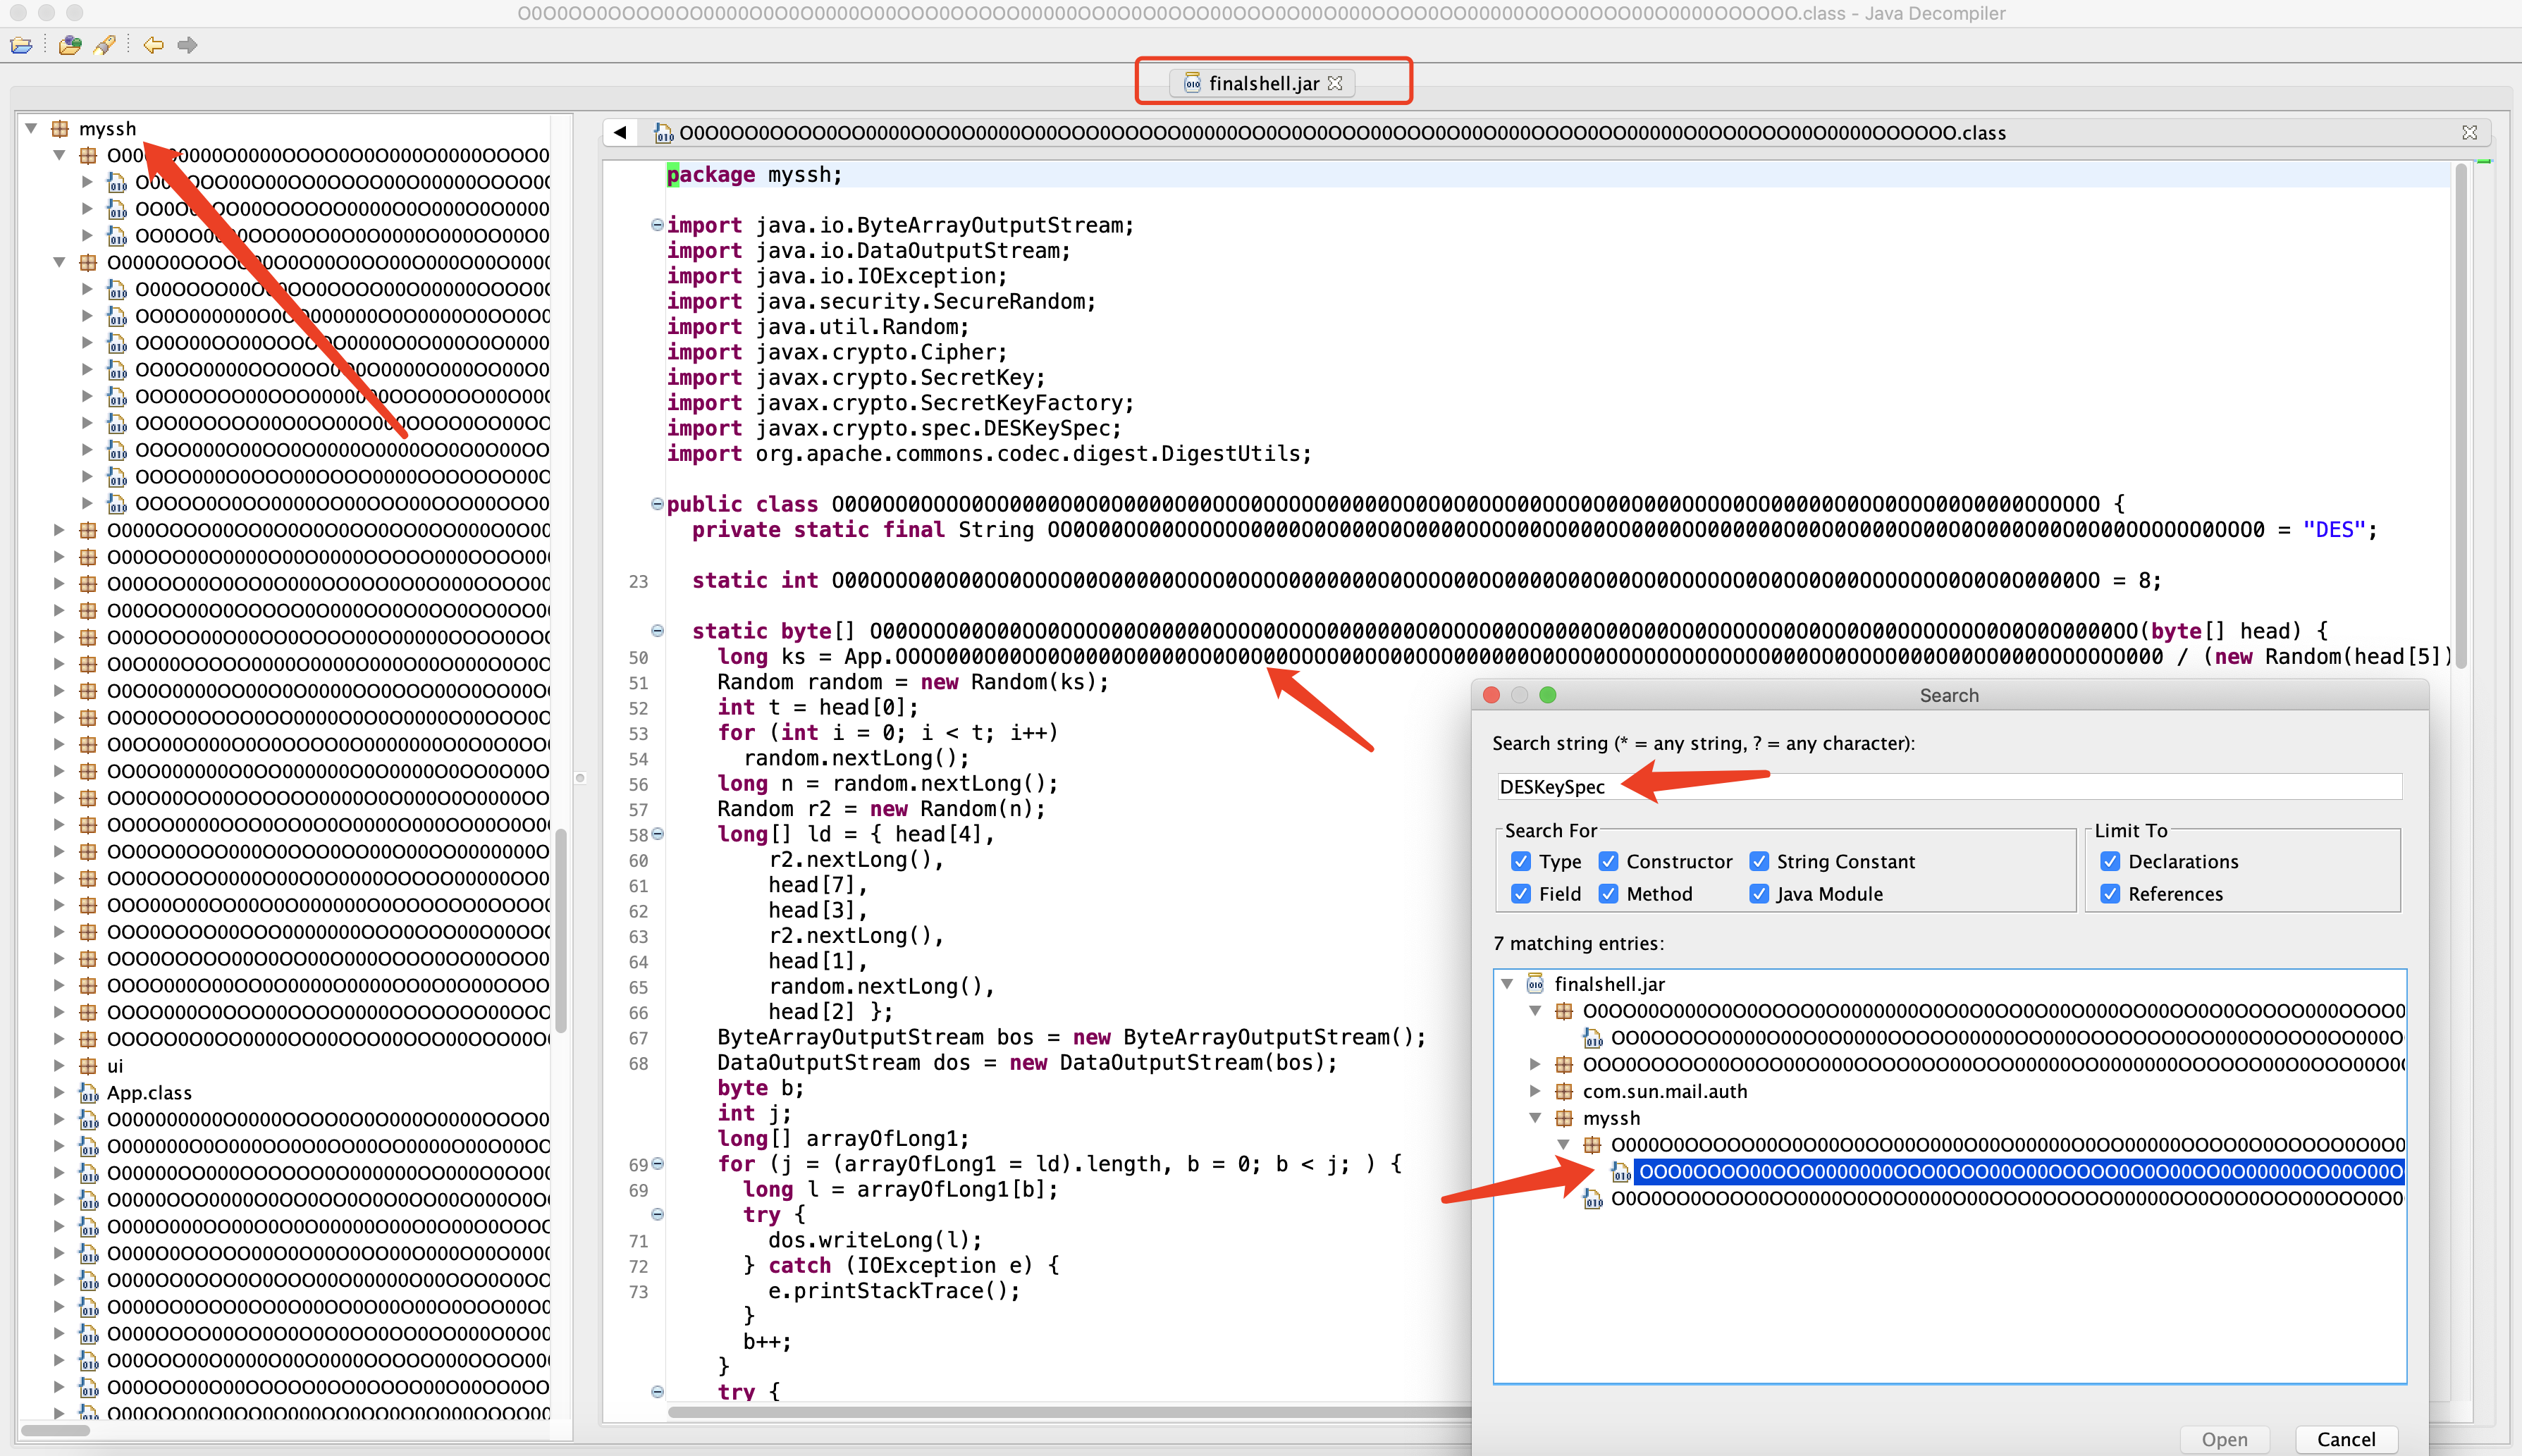 jas502n/finalshelldecodepass
FinalShellDecodePass 加密解密
 therealdreg/hcon2026hwctf
हार्डवेयर हैकिंग CTF hcon2026hwctf - RISCV Hazard3 (@Wren6991) @b1n4ri0 @antoniovazquezblanco और @therealdreg द्वारा शोषण
 saimanish1/logitech-ipc-protocol
लॉजी ऑप्शन्स+ एजेंट IPC प्रोटोकॉल का रिवर्स-इंजीनियर्ड संस्करण। यूनिक्स सॉकेट (macOS) या नेम्ड पाइप (Windows) के माध्यम से प्रोग्रामेटिक रूप से…
 tobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research
GIGABYTE H510M K V2 (`H510MKV2.F3`) BIOS छवि का स्थैतिक रिवर्स-इंजीनियरिंग: PI-स्पेक SMM Core मेमोरी आवंटक का पूर्ण UEFI फर्मवेयर-वॉल्यूम निष्कर्षण…
 themalwareguardian/cve-2025-4275
CVE-2025-4275 (Hydr0ph0bia) का विश्लेषण और शोषण, एक Secure Boot ट्रस्ट-चेन कमजोरी जहाँ फर्मवेयर वेरिएबल्स का उपयोग आक्रमणकारी-नियंत्रित प्रमाणपत्रों…

 lycis/cawdog
CAWODOG एक proof-of-concept परियोजना है जो दर्शाती है कि ऑफ़लाइन औद्योगिक मशीनों पर तैनात Python-आधारित AI मॉडलों की सुरक्षा कैसे की जाए। तीन क्रमिक…
 openocd-org/openocd
आधिकारिक OpenOCD केवल-पढ़ने योग्य मिरर (कोई पुल अनुरोध नहीं)
 redballoonsecurity/ofrak
बाइनरी विश्लेषण और संशोधन प्लेटफॉर्म: फर्मवेयर और निष्पादन योग्य प्रारूपों को अनपैक करने, विश्लेषण करने, संशोधित करने और पुनः पैक करने के लिए GUI और…

 loerting/threadtear
बहु-कार्यात्मक Java deobfuscation टूल सूट
 checkpointsw/karta
IDA Python प्लगइन जो बाइनरीज में ओपन-सोर्स लाइब्रेरी प्रतीकों के तेज, स्थान-आधारित मिलान के लिए है, जो बड़े फर्मवेयर और मैलवेयर के कुशल रिवर्स…








