
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 aloshdenny/reverse-synthid-text
पाठ के लिए SynthID की रिवर्स इंजीनियरिंग
 lauriewired/jadxecute
JADX-gui स्क्रिप्टिंग प्लगइन गतिशील डीकंपाइलर हेरफेर के लिए
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 zydak/leetobfuscator
LLVM पासों के माध्यम से C/C++ को ओबफस्केट करता है: स्ट्रिंग एन्क्रिप्शन, कंट्रोल-फ्लो फ्लैटनिंग, MBA रीराइटिंग और एंटी-विश्लेषण, ताकि रिवर्स…

 hasherezade/tiny_tracer
Intel Pin-आधारित ट्रेसर जो API कॉल, सिस्कॉल और निर्देशों को ट्रैक करता है, एंटी-डीबग एवेज़न के साथ, पैक्ड बाइनरीज़ के मैलवेयर विश्लेषण और रिवर्स…
 mandiant/flare-learning-hub
FLARE टीम द्वारा रिवर्स इंजीनियरिंग और मैलवेयर विश्लेषण पर मुफ्त शैक्षिक सामग्री
 theos/sdks
पैच किए गए sdks जिनमें निजी framework tbds शामिल हैं
 yeggor/uefi_retool
UEFI फर्मवेयर रिवर्स इंजीनियरिंग के लिए एक उपकरण
 symgraph/idassistmcp
IDA Pro के लिए स्वतंत्र MCP सर्वर प्लगइन।
 e-gleba/world_conqueror_4_ru
World Conqueror 4 (RU) के लिए अनुवादित स्ट्रिंग्स
 jinxhy/awesome-moai-security
मोबाइल ऑन-डिवाइस AI सिस्टम के लिए आक्रमण और रक्षा अनुसंधान की सुव्यवस्थित पठन सूची और वर्गीकरण, जिसमें एडवर्सेरियल, बैकडोर, मॉडल चोरी, और…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT का पूर्ण स्थिर और मेमोरी विश्लेषण: Go एजेंट आर्किटेक्चर, HTTP/2 + WebSocket C2, रिफ्लेक्टिव DLL इंजेक्शन, ब्राउज़र कीलॉगिंग, और IOC। एक…
 abraxas/cve-2025-38502-linux-lpe
CVE-2025-38502 के लिए शोध रिपॉज़िटरी, जो Linux kernel BPF cgroup local storage में tail calls के माध्यम से out-of-bounds access को सक्षम बनाता है,…
 pelock/jobfuscator
जावा सोर्स कोड को ऑब्फस्केट करता है ताकि रिवर्स इंजीनियरिंग, डीकंपाइलेशन और आईपी चोरी से सुरक्षा मिल सके। वेरिएबल्स/मेथड्स का नाम बदलता है,…
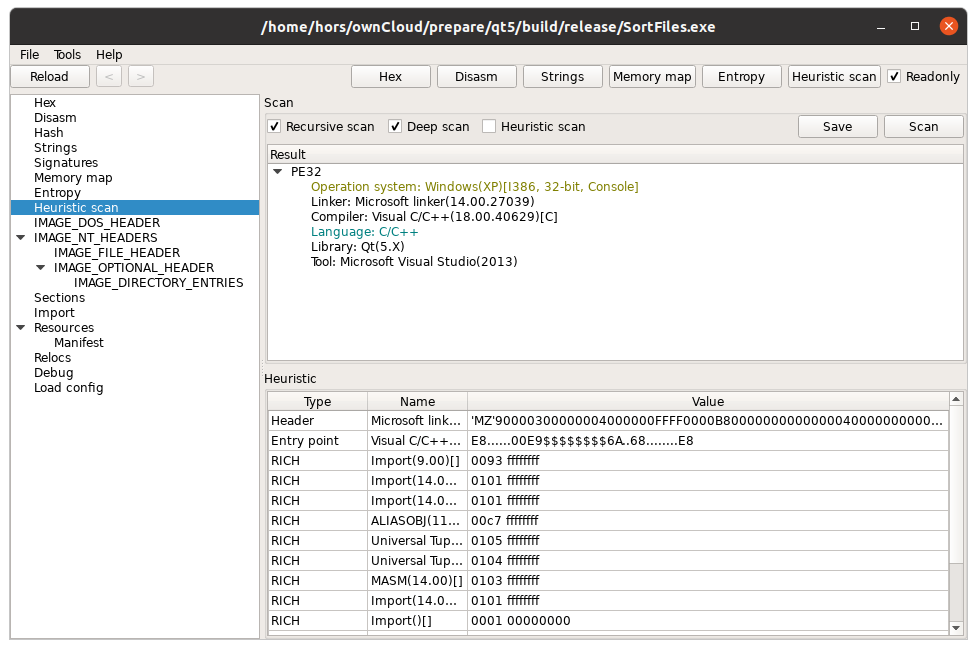 horsicq/xpeviewer
Windows, Linux और MacOS के लिए PE फ़ाइल दर्शक/संपादक।
 dynamorio/dynamorio
रनटाइम इंस्ट्रूमेंटेशन फ्रेमवर्क जो डायनामिक विश्लेषण उपकरण बनाने के लिए है: ट्रेसिंग, प्रोफाइलिंग, कोड कवरेज, मेमोरी डिबगिंग, फज़िंग, और डिसअसेंबली…
 calebfenton/simplify
एंड्रॉइड वर्चुअल मशीन और डीओबफसकेटर








