
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 xkiian/datadome-vm
नए Datadome VM का रिवर्स इंजीनियरिंग 🔥
 themalwareguardian/cve-2026-33439
CVE-2026-33439 (jato.clientSession डिसीरियलाइज़ेशन के माध्यम से OpenAM प्री-ऑथ RCE) के लिए पहला सार्वजनिक रूप से साझा किया गया एक्सप्लॉइट…
 doctormord/philips-pm-5139-5138a-5136-firmware-project
फिलिप्स PM5139 / PM5138A / PM5136 फंक्शन जनरेटर की फर्मवेयर रिवर्स इंजीनियरिंग: मापक यंत्रों के रूप में उपयोग किए जाने वाले 8051 एमुलेटर, प्रलेखित…
 416rehman/razer-lycosa-kernel-lpe-byovd-vulnerability-poc
Razer Lycosa.sys में दो kernel vulnerabilities (CWE-125 memory disclosure + CWE-121 stack overflow) को local privilege escalation के लिए chained किया…
 sys-dissect/jiopc-architecture-whitepaper
जियोपीसी क्लाउड वीडीआई आर्किटेक्चर का विश्लेषण करने वाला तकनीकी श्वेतपत्र, जिसमें हार्डवेयर विनिर्देश, सत्र समाप्ति तंत्र और सुरक्षा सीमाएँ शामिल…
 keystone-engine/keystone
बहु-आर्किटेक्चर असेंबलर फ्रेमवर्क जो असेंबली स्रोत को Arm, x86, MIPS, PowerPC, RISC-V और अन्य के लिए मशीन कोड में परिवर्तित करता है, एक हल्के कोर तथा…
 bignerd95/chimay-red
Mikrotik एक्सप्लॉइट का कार्यशील POC Vault 7 CIA Leaks से
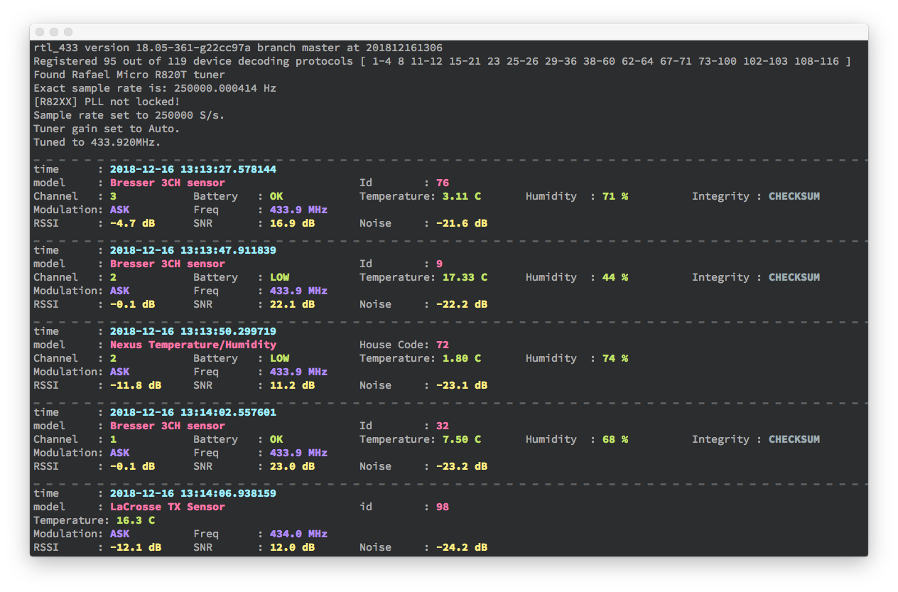 merbanan/rtl_433
ISM बैंड (और अन्य आवृत्तियों) पर उपकरणों से रेडियो संचरण को डिकोड करने का प्रोग्राम
 x-3306/project-onyx
AI टेलीमेट्री स्पूफिंग और WASM सैंडबॉक्सिंग के माध्यम से उन्नत EDR चोरी। प्रोजेक्ट Onyx एक PoC रेड टीम पाइपलाइन है जिसे आधुनिक EDR सिस्टम के खिलाफ…
 kernullist/windbg-decompile-ext
WinDbg x64 एक्सटेंशन जो लाइव फ़ंक्शंस को डिसअसेंबल करता है और सत्यापित स्यूडोकोड उत्पन्न करने के लिए LLM का उपयोग करता है।
 carpedm20/awesome-hacking
हैकिंग ट्यूटोरियल्स, टूल्स और संसाधनों की एक बेहतरीन चुनिंदा सूची
 refirmlabs/binwalk
फर्मवेयर विश्लेषण उपकरण
 google/bindiff
डिसअसेंबल किए गए कोड में अंतर और समानताएं जल्दी से खोजें
 m4b/goblin
एक शरारती, क्रॉस-प्लेटफॉर्म बाइनरी पार्सिंग क्रेट, रस्ट में लिखा गया
 cert-polska/drakvuf-sandbox
एजेंटलेस गेस्ट इंट्रोस्पेक्शन, वेब-आधारित परिणाम अन्वेषण और उत्पादन तैनाती के लिए निर्देशित इंस्टॉलर से सुसज्जित स्वचालित हाइपरवाइज़र-स्तरीय मैलवेयर…
 4w4k3/repy2exe
py2exe अनुप्रयोगों के लिए एक रिवर्स इंजीनियरिंग उपकरण।
 rhacknarok/hacksguard
Rust में निर्मित एक अत्यंत तेज़, मल्टी-थ्रेडेड TUI मैलवेयर विश्लेषण उपकरण। इसमें गहन PE पार्सिंग, YARA स्कैनिंग और ह्यूरिस्टिक जोखिम स्कोरिंग की…
 ericlewis/libpo32
Freestanding C99 library for Pocket Operator data transfers and instrument synthesis. Supports PO-32, PO-33, PO-35, PO-133, PO-137.







