

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

रिवर्स इंजीनियरिंग

दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 दिन पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k21घं 5मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k6 दिन पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k1 दिन पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1 दिन पहले
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k4 दिन पहले
angr preview#7

angr

GitHubangr/angr
9.0k1 दिन पहले
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k9 महीने पहले
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k1घं 27मि पहले
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k4 महीने पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1928 परिणाम
apk.sh preview

apk.sh

GitHubax/apk.sh

एंड्रॉइड ऐप्स के रिवर्स इंजीनियरिंग को आसान बनाता है, APK को खींचने, डिकोड करने, पुनर्निर्माण करने और पैच करने जैसे दोहराए जाने वाले कार्यों को…

android-securitydynamic-analysis-sandboxingpayload-generation+3
3.8k9 महीने पहले
frida-scripts preview

frida-scripts

GitHub0xdea/frida-scripts

मेरे Frida इंस्ट्रुमेंटेशन स्क्रिप्ट्स का संग्रह, जो मोबाइल ऐप्स और अन्य चीज़ों का रिवर्स इंजीनियरिंग करने के लिए है।

android-securityios-securitydynamic-code-analysis+3
1.6k4 दिन पहले
KsDumper preview

KsDumper

GitHubequifox/ksdumper

कर्नेल स्पेस की शक्ति का उपयोग करके प्रक्रियाओं को डंप करना!

memory-forensicsexploitationreverse-engineering+2
1.1k3 साल पहले
pass-ta-key preview

pass-ta-key

GitHub0rcruxe/pass-ta-key

PoC that extracts the Google Password Manager Security Domain Secret from Chrome process memory and decrypts synced GPM passkey ECDSA P-256 private…

password-crackingencryption-decryption-toolsmemory-forensics+3
629 दिन पहले
KEPaboo preview

KEPaboo

GitHub0vercl0k/kepaboo

KEPServerEX की एंटी-डीबगिंग तकनीकों को निष्क्रिय करें

dynamic-analysis-sandboxingreverse-engineeringscada-ics-security+5
333 साल पहले
Enigma preview

Enigma

GitHubbunnybuzz/enigma

नेटिव C++ रिवर्स-इंजीनियरिंग इंजन जिसमें PE/ELF बाइनरी के लिए डिसअसेंबली, डीकंपाइलेशन और विश्लेषण पाइपलाइन शामिल है, जिसमें इंटरैक्टिव GUI और…

static-analysisreverse-engineeringdebuggers+3
665 दिन पहले
icicle-python preview

icicle-python

GitHubicicle-emu/icicle-python

Icicle एमुलेटर के लिए Python बाइंडिंग्स, जो x64 और ARM64 टारगेट्स पर ग्रे-बॉक्स फर्मवेयर फ़ज़िंग, बाइनरी एमुलेशन और रिवर्स-इंजीनियरिंग वर्कफ़्लो को…

dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
431 साल पहले
ABrake27 preview

ABrake27

GitHubvvirei333/abrake27

iOS 27 kernelcache RE: SEP डिस्पैच मैप, AMFI अंतर, Ghidra वर्कफ़्लो।

ios-securityvulnerability-analysisexploitation+8
1011 दिन पहले
infected-drones preview

infected-drones

GitHubnicholasaleks/infected-drones

आधुनिक GCS के विरुद्ध कमज़ोरियों और एक्सप्लॉइट्स का एक संग्रह

embedded-systems-securityvulnerability-analysisexploitation+5
282 महीने पहले
rizin preview

rizin

GitHubrizinorg/rizin

UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट।
embedded-systems-securitystatic-analysisexploitation+7
4.2k1 दिन पहले
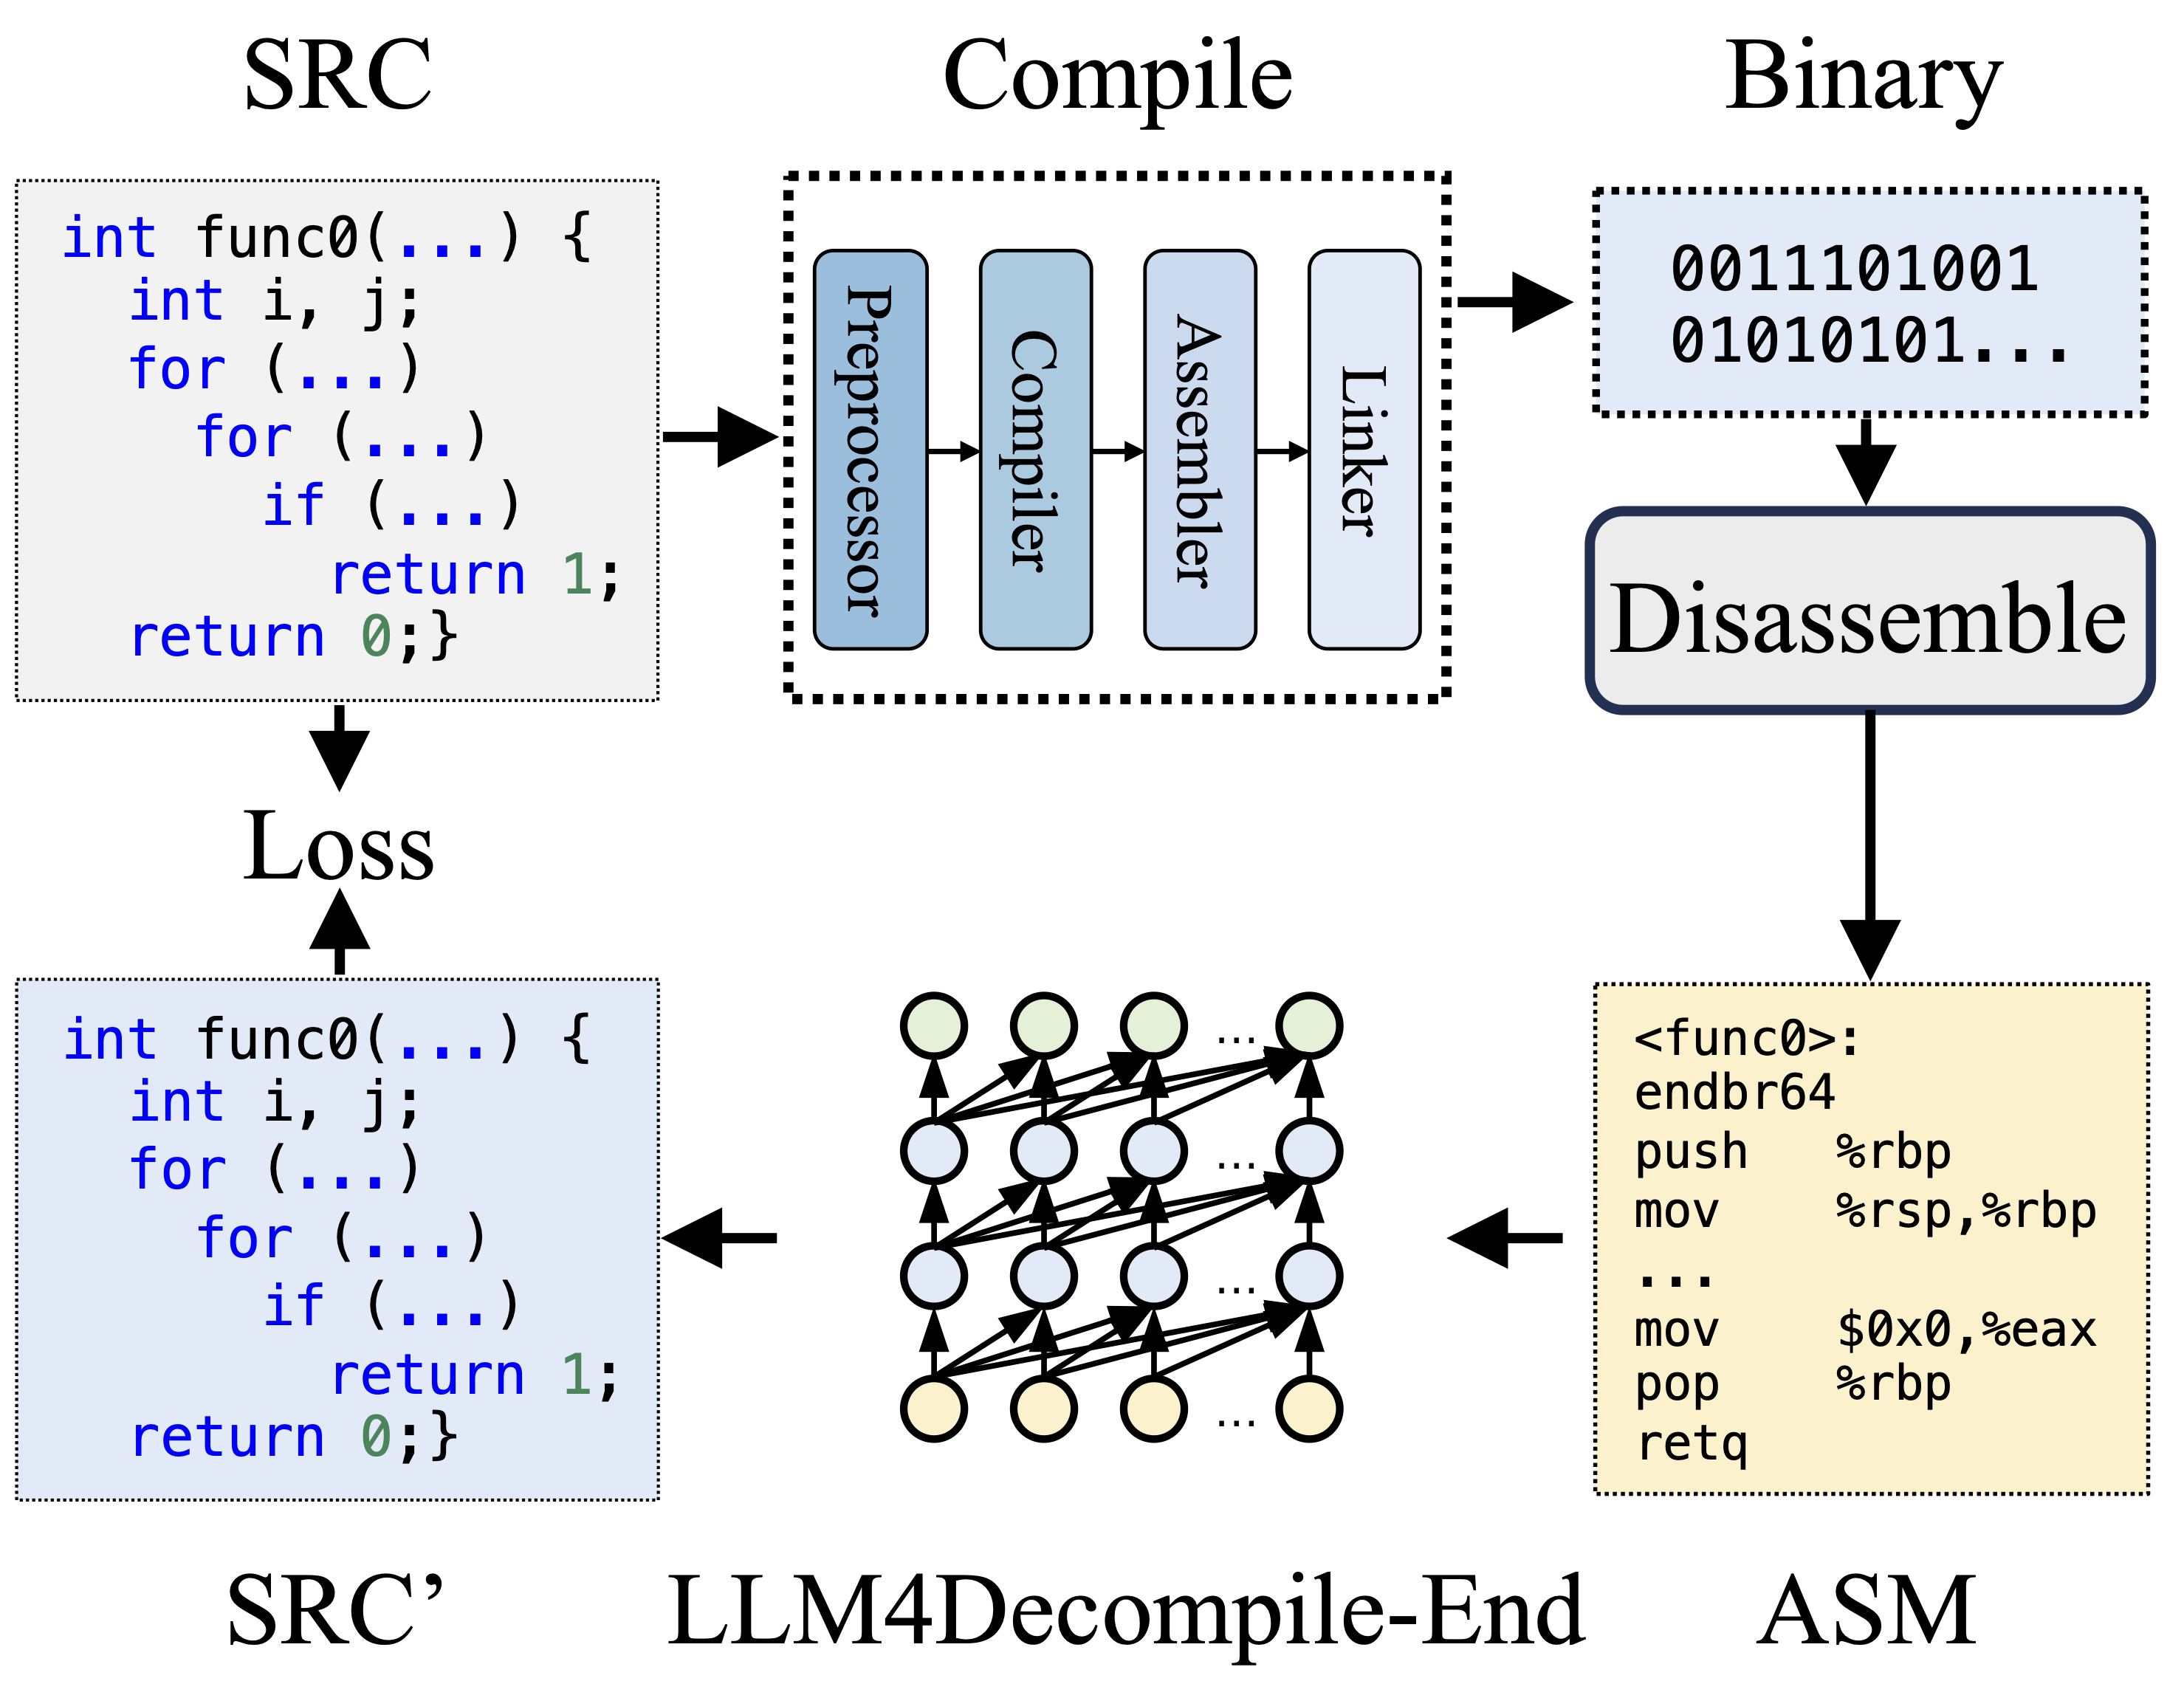
LLM4Decompile preview

LLM4Decompile

GitHubalbertan017/llm4decompile

रिवर्स इंजीनियरिंग: बड़े भाषा मॉडलों के साथ बाइनरी कोड को डीकंपाइल करना

reverse-engineeringbinary-analysismachine-learning+1
7.0k9 महीने पहले
Veridiff preview

Veridiff

GitHubveridiff/veridiff

नेटिव कोड के लिए डायनामिक ब्रांच-डाइवर्जेंस फाइंडर -- दो Frida निष्पादनों को ट्रेस करता है और वह सटीक निर्देश ढूंढता है जहाँ वे विचलित होते हैं।

dynamic-analysis-sandboxingcode-analysisdynamic-code-analysis+7
81 महीना पहले
MSRMapper preview

MSRMapper

GitHubull0a/msrmapper

Windows x64 के लिए मैनुअल kernel driver mapper जो Lenovo के LnvMSRIO.sys में CVE-2025-8061 का दुरुपयोग करके BYOVD हमला करता है, PE64 drivers को ring…

privilege-escalationmemory-forensicsexploitation+6
82 महीने पहले
CVE-2026-3227-TP-Link-authenticated-RCE preview

CVE-2026-3227-TP-Link-authenticated-RCE

GitHubdo4choo/cve-2026-3227-tp-link-authenticated-rce

प्रमाण-अवधारणा (Proof-of-concept) TP-Link राउटर फर्मवेयर में प्रमाणित OS कमांड इंजेक्शन के लिए। इसमें डिक्रिप्शन, QEMU-आधारित एन्क्रिप्शन हुक, और…

iot-securityvulnerability-analysisexploitation+6
424 महीने पहले
retrokit preview

retrokit

GitHubnautilusbits/retrokit

32-बिट DOS और Win32 गेम्स (1993-2010) की रिवर्स इंजीनियरिंग के लिए Headless-Ghidra टूलकिट: स्वयं का LE/LX लोडर, Watcom कॉलिंग कन्वेंशन, लाइब्रेरी…

static-analysisreverse-engineeringscripting-automation+4
5123 दिन पहले
Jackalope preview

Jackalope

GitHubgoogleprojectzero/jackalope

Windows, macOS, Linux और Android के लिए बाइनरी, कवरेज-गाइडेड फ़ज़र

dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+6
1.4k2 महीने पहले
Awesome-Hacking-Resources preview

Awesome-Hacking-Resources

GitHubvitalysim/awesome-hacking-resources

आपको बेहतर बनाने के लिए हैकिंग / पेनिट्रेशन परीक्षण संसाधनों का एक संग्रह!

osintprivilege-escalationvulnerability-analysis+9
17.3k6 महीने पहले
BinAbsInspector preview

BinAbsInspector

GitHubkeensecuritylab/binabsinspector

Ghidra Pcode पर अमूर्त व्याख्या (abstract interpretation) का उपयोग करने वाला स्थिर बाइनरी भेद्यता स्कैनर। Z3 के साथ प्रतीकात्मक निष्पादन (symbolic…


static-analysisvulnerability-scannersreverse-engineering+2
1.7k2 साल पहले
पिछला1…141516…100अगला






