

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

रेड टीमिंग

विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7k3 दिन पहले
metasploit-framework preview#2

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k17घं 22मि पहले
Empire preview#3

Empire

GitHubbc-security/empire
5.2k1 दिन पहले
Mythic preview#4

Mythic

GitHubits-a-feature/mythic
4.7k1 महीना पहले
NetExec preview#7

NetExec

GitHubpennyw0rth/netexec
5.8k2 दिन पहले
impacket preview#8

impacket

GitHubfortra/impacket
16.0k1 दिन पहले
BloodHound-Legacy preview#9

BloodHound-Legacy

GitHubspecterops/bloodhound-legacy
10.6k8 महीने पहले
mimikatz preview#10

mimikatz

GitHubgentilkiwi/mimikatz
21.8k21 दिन पहले
Rubeus preview#11

Rubeus

GitHubghostpack/rubeus
5.1k1 साल पहले
PEASS-ng preview#12

PEASS-ng

GitHubpeass-ng/peass-ng
20.3k3 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
5515 परिणाम
PyHook preview

PyHook

GitHubilankalendarov/pyhook

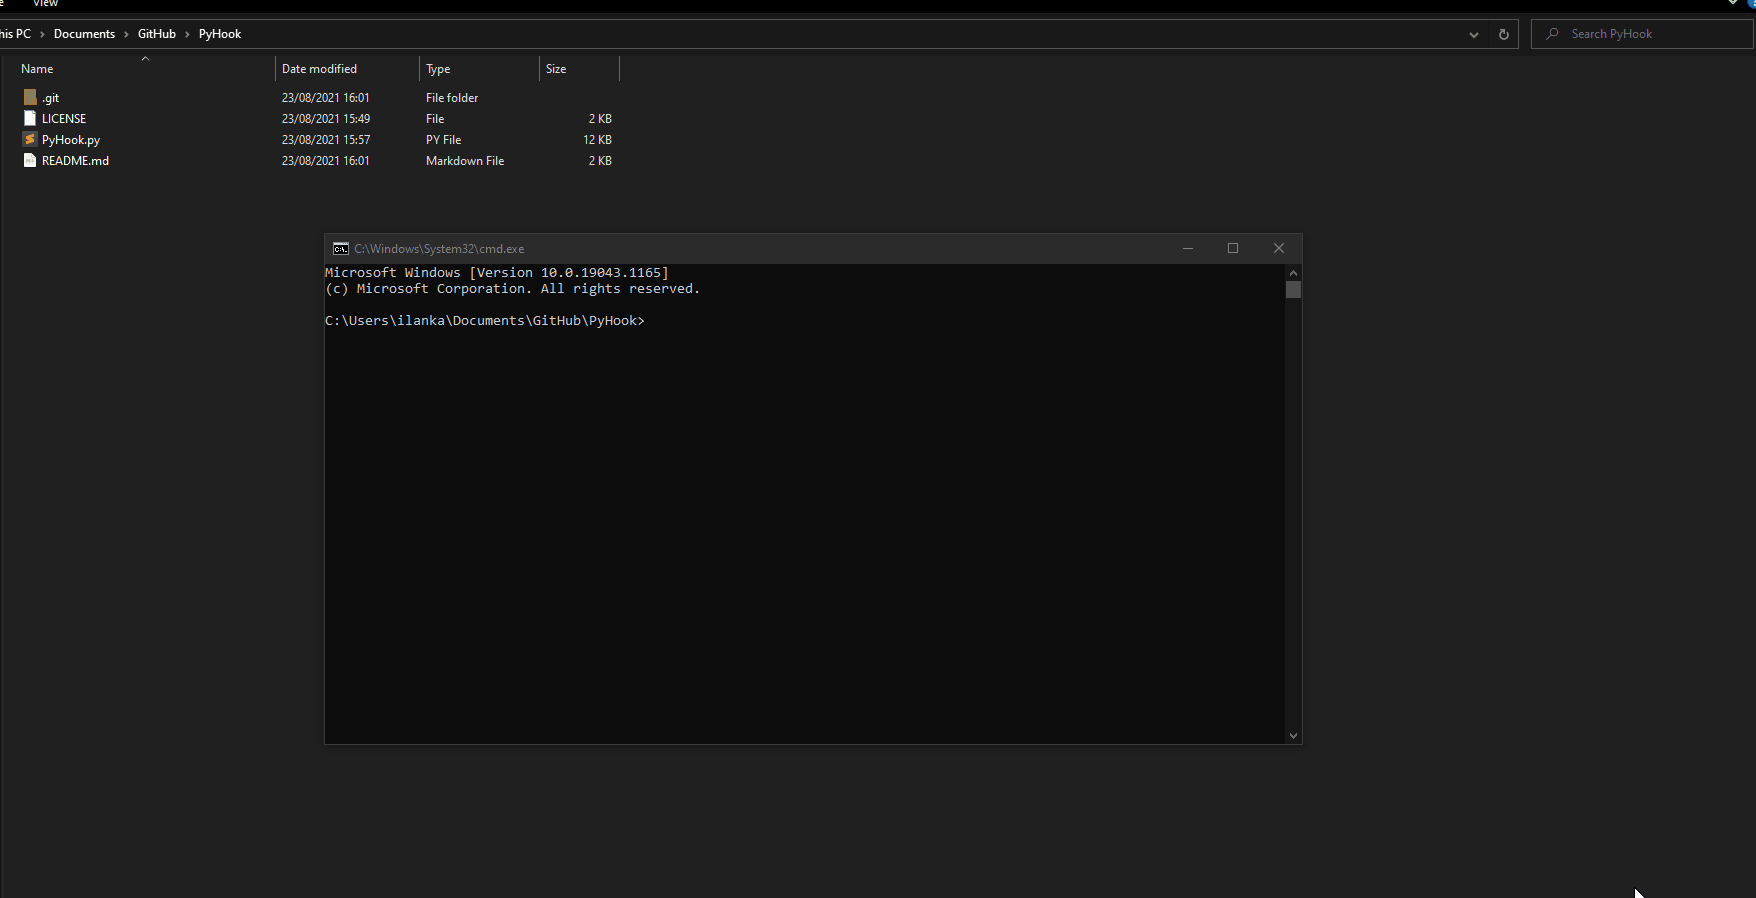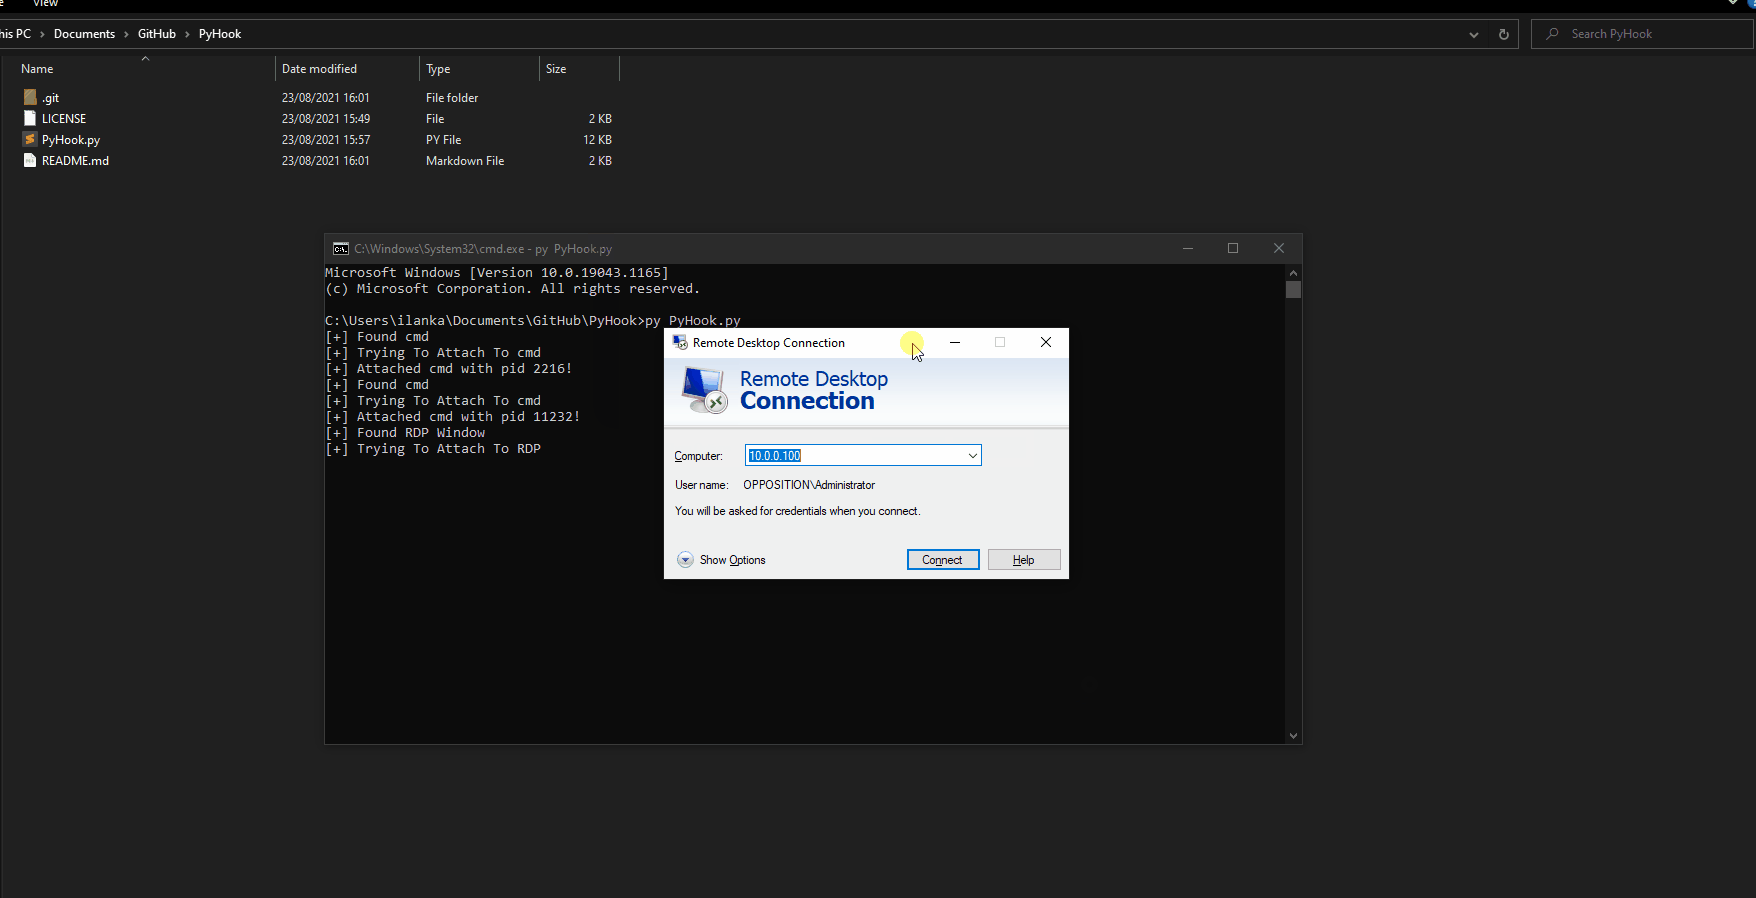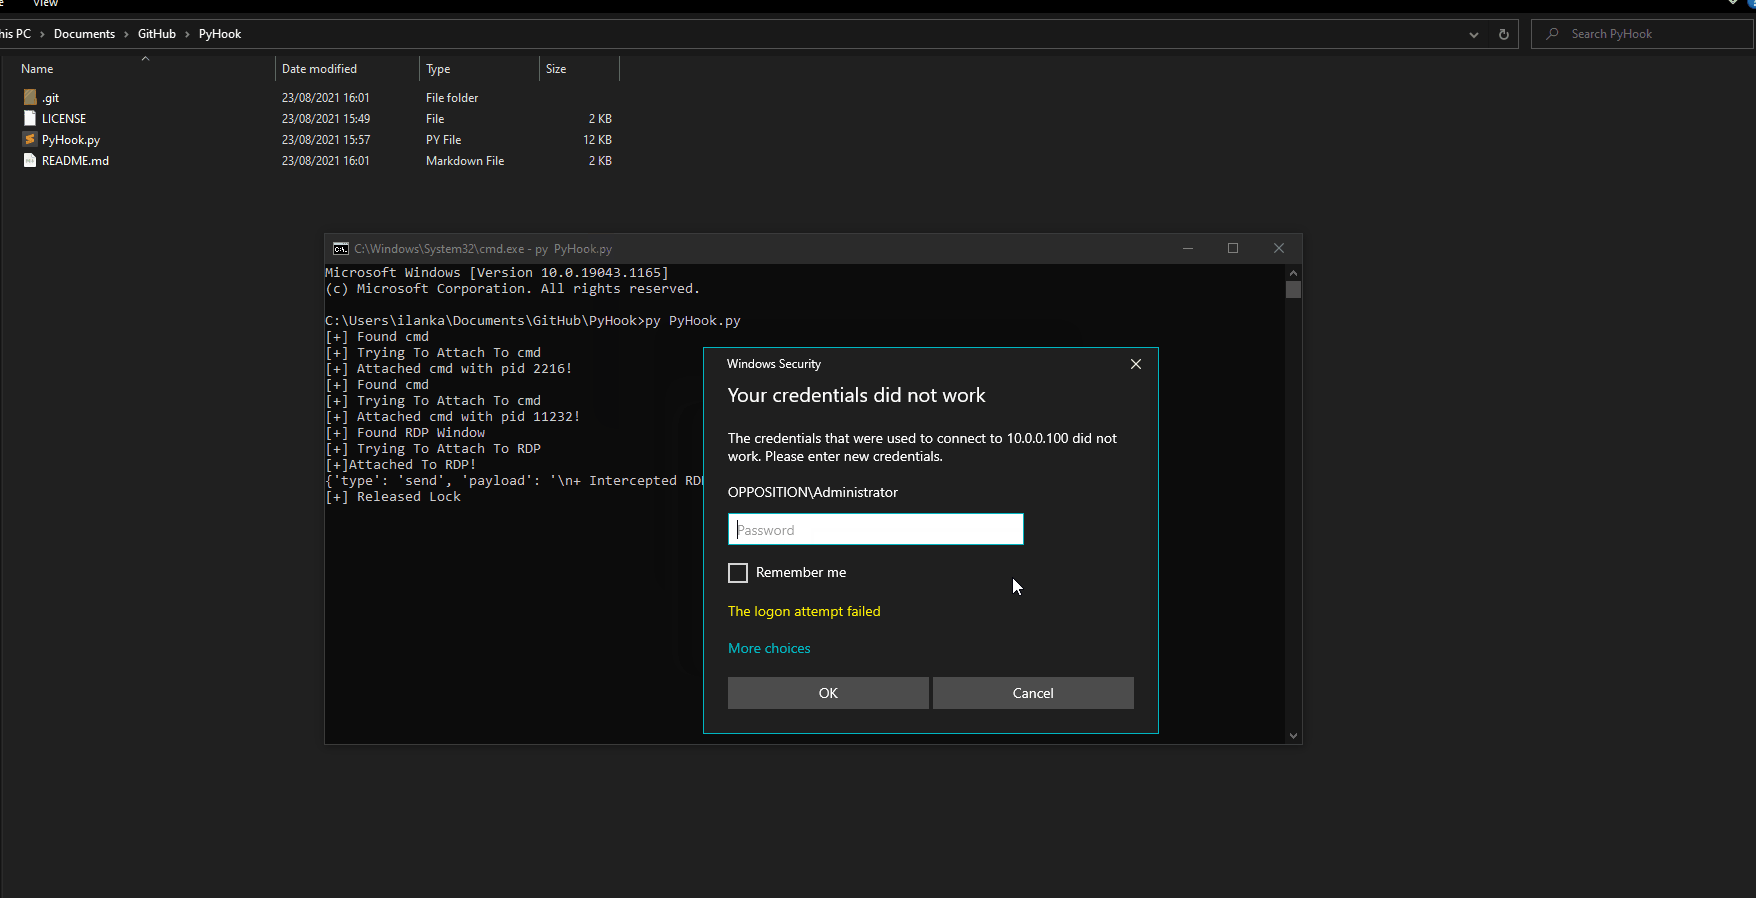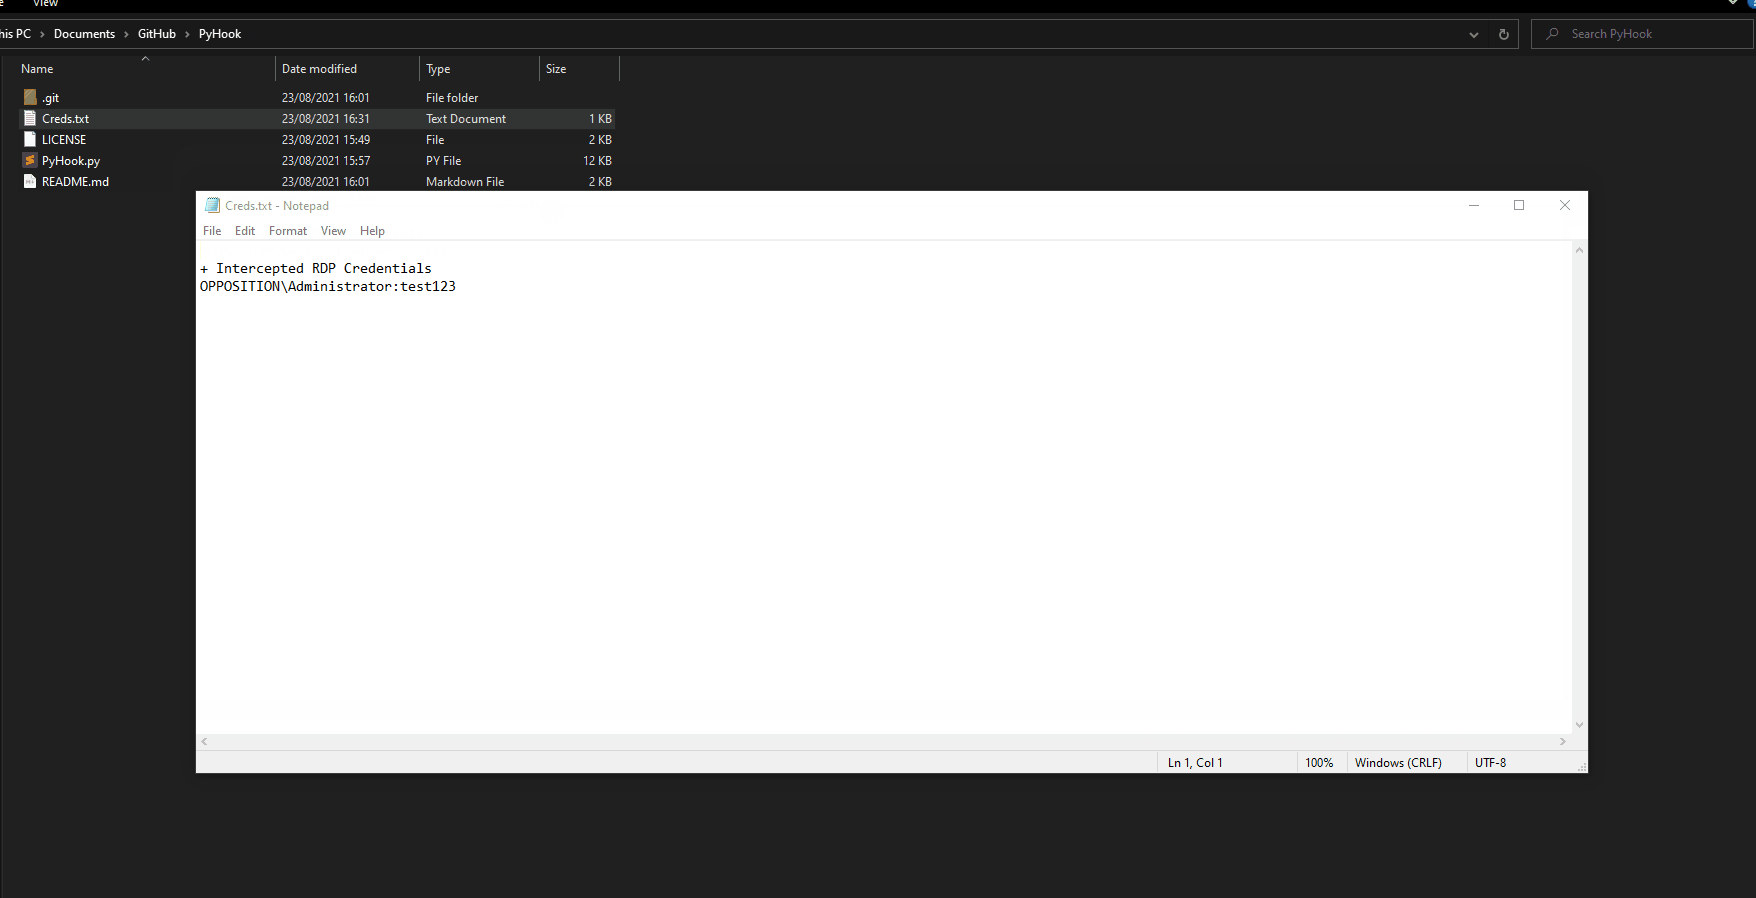
Frida का उपयोग करके विंडोज API कॉल को इंटरसेप्ट करने और mstsc, runas, PowerShell, cmd, MobaXterm, और UAC प्रॉम्प्ट जैसी प्रक्रियाओं से क्रेडेंशियल…

red-teaming
1913 साल पहले
electroniz3r preview

electroniz3r

GitHubr3ggi/electroniz3r

macOS Electron ऐप्स के TCC अनुमतियों पर कब्ज़ा करें

privilege-escalationexploitationpost-exploitation+1
2243 साल पहले
sshprank preview

sshprank

GitHubnoptrix/sshprank

एक तेज़ SSH मास-स्कैनर, लॉगिन क्रैकर, बैनर ग्रैबर और पासवर्ड ऑथ चेकर टूल जो python-masscan और shodan मॉड्यूल का उपयोग करता है।

password-attacksinformation-gatheringnetwork-security+2
1806 महीने पहले
airstrike preview

airstrike

GitHubsmokeme/airstrike

अनुकूलन योग्य Stage0 C2 फ्रेमवर्क जिसमें C और Rust एजेंट टेम्पलेट, Flask बैकएंड, और अपने स्वयं के C2 एजेंट बनाने और संचालित करने के लिए React…

post-exploitationcommand-and-controleducation+2
1742 साल पहले
nuguard preview

nuguard

GitHubnuguardai/nuguard

opensource repo for validating agentic AI applications: redteam, behavior, supply-chain, static analysis एजेंटिक AI अनुप्रयोगों को मान्य करने के लिए…

static-analysisvulnerability-scannersdynamic-analysis-sandboxing+8
213 दिन पहले
Invoke-SessionHunter preview

Invoke-SessionHunter

GitHubleo4j/invoke-sessionhunter

दूरस्थ कंप्यूटरों पर सक्रिय उपयोगकर्ता सत्रों के बारे में जानकारी प्राप्त करें और प्रदर्शित करें। किसी व्यवस्थापक विशेषाधिकार की आवश्यकता नहीं है।

reconnaissancelateral-movementinformation-gathering+2
2112 साल पहले
WTSRM2 preview

WTSRM2

GitHubrad9800/wtsrm2

चोरी-छिपे Windows विकास के लिए हेडर-ओनली C++17 लाइब्रेरी: कंपाइल-टाइम API हैशिंग, DLL अनहुकिंग, हार्डवेयर ब्रेकपॉइंट क्लियरिंग, VEH निष्कासन, और EDR…

ids-ips-evasionred-teamingpayload-development
1643 साल पहले
EchoDrv preview

EchoDrv

GitHubyolop0wn/echodrv

शोषण echo_driver.sys

privilege-escalationexploitationids-ips-evasion+2
1703 साल पहले
BSF preview

BSF

GitHubtklab-tud/bsf

बॉटनेट सिमुलेशन फ्रेमवर्क

network-securitymalware-analysispenetration-testing+3
806 साल पहले
EvilMist preview

EvilMist

GitHublogisek/evilmist

EvilMist क्लाउड पैठ परीक्षण और रेड टीमिंग का समर्थन करने के लिए डिज़ाइन की गई स्क्रिप्ट और उपयोगिताओं का एक संग्रह है। टूलकिट गलत कॉन्फ़िगरेशन की…

privilege-escalationreconnaissancevulnerability-analysis+7
1618 महीने पहले
mcreator preview

mcreator

GitHubblacknbunny/mcreator

एन्कोडेड रिवर्स शेल जनरेटर जिसमें एंटीवायरस को बाईपास करने की तकनीकें हैं

payload-generationexploitationshellcode+6
1446 साल पहले
Agentic-SOC-Simulation preview

Agentic-SOC-Simulation

GitHubsafelineman/agentic-soc-simulation

एआई-संचालित SOC अनुकरण प्लेटफ़ॉर्म

penetration-testing-frameworksvulnerability-analysisforensics+8
16610 महीने पहले
PowerSploit preview

PowerSploit

GitHubzerodaylab/powersploit

PowerSploit - एक PowerShell पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क

penetration-testing-frameworksprivilege-escalationreconnaissance+7
2394 साल पहले
rules preview

rules

GitHubibnaleem/rules

बेंचमार्क डेटा के साथ Hashcat पासवर्ड-क्रैकिंग नियमों का चयनित संग्रह, जिसे रेड टीमों और पेनेट्रेशन टेस्टर्स को जटिल पासवर्ड कुशलतापूर्वक क्रैक करने…

password-crackingpassword-attackspenetration-testing+2
7329 दिन पहले
Codecepticon preview

Codecepticon

GitHubsadreck/codecepticon

.NET/PowerShell/VBA आक्रामक सुरक्षा ऑब्फस्केटर
defensive-toolsstatic-analysiscode-analysis+5
2312 साल पहले
Converto preview

Converto

GitHubdeveloperkunal/converto

VPS सर्वर पर Kali Linux स्थापित करना

scripting-automationpenetration-testingred-teaming+1
1177 साल पहले
dropengine preview

dropengine

GitHubs0lst1c3/dropengine

DropEngine एक लचीला फ्रेमवर्क प्रदान करता है जो शेलकोड रनर बनाने के लिए है, जिससे ऑपरेटर विभिन्न घटकों में से चुन सकते हैं और उन्हें मिलाकर सेकंडों…

defensive-toolspenetration-testing-frameworksexploit-frameworks+5
2125 साल पहले
amd-ryzen-master-driver-v17-exploit preview

amd-ryzen-master-driver-v17-exploit

GitHubtijme/amd-ryzen-master-driver-v17-exploit

Cobalt Strike (CS) Beacon Object File (BOF) जो AMD के Ryzen Master Driver (संस्करण 17) का उपयोग करके कर्नेल शोषण (kernel exploitation) के लिए है।


privilege-escalationexploit-frameworksexploitation+4
1603 साल पहले
पिछला1…848586…100अगला






