
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 0xsteph/pentest-ai-agents
Claude Code को अपने आक्रामक सुरक्षा अनुसंधान सहायक में बदलें। अधिकृत पैठ परीक्षण के लिए विशेष AI सबएजेंट अभियानों की योजना बनाते हैं, रिकॉन का…
 pedrib/poc
एडवाइजरी, प्रूफ ऑफ कॉन्सेप्ट फाइलें और एक्सप्लॉइट्स जो @pedrib द्वारा सार्वजनिक किए गए हैं।
 jthuraisamy/syswhispers
AV/EDR evasion via direct system calls.
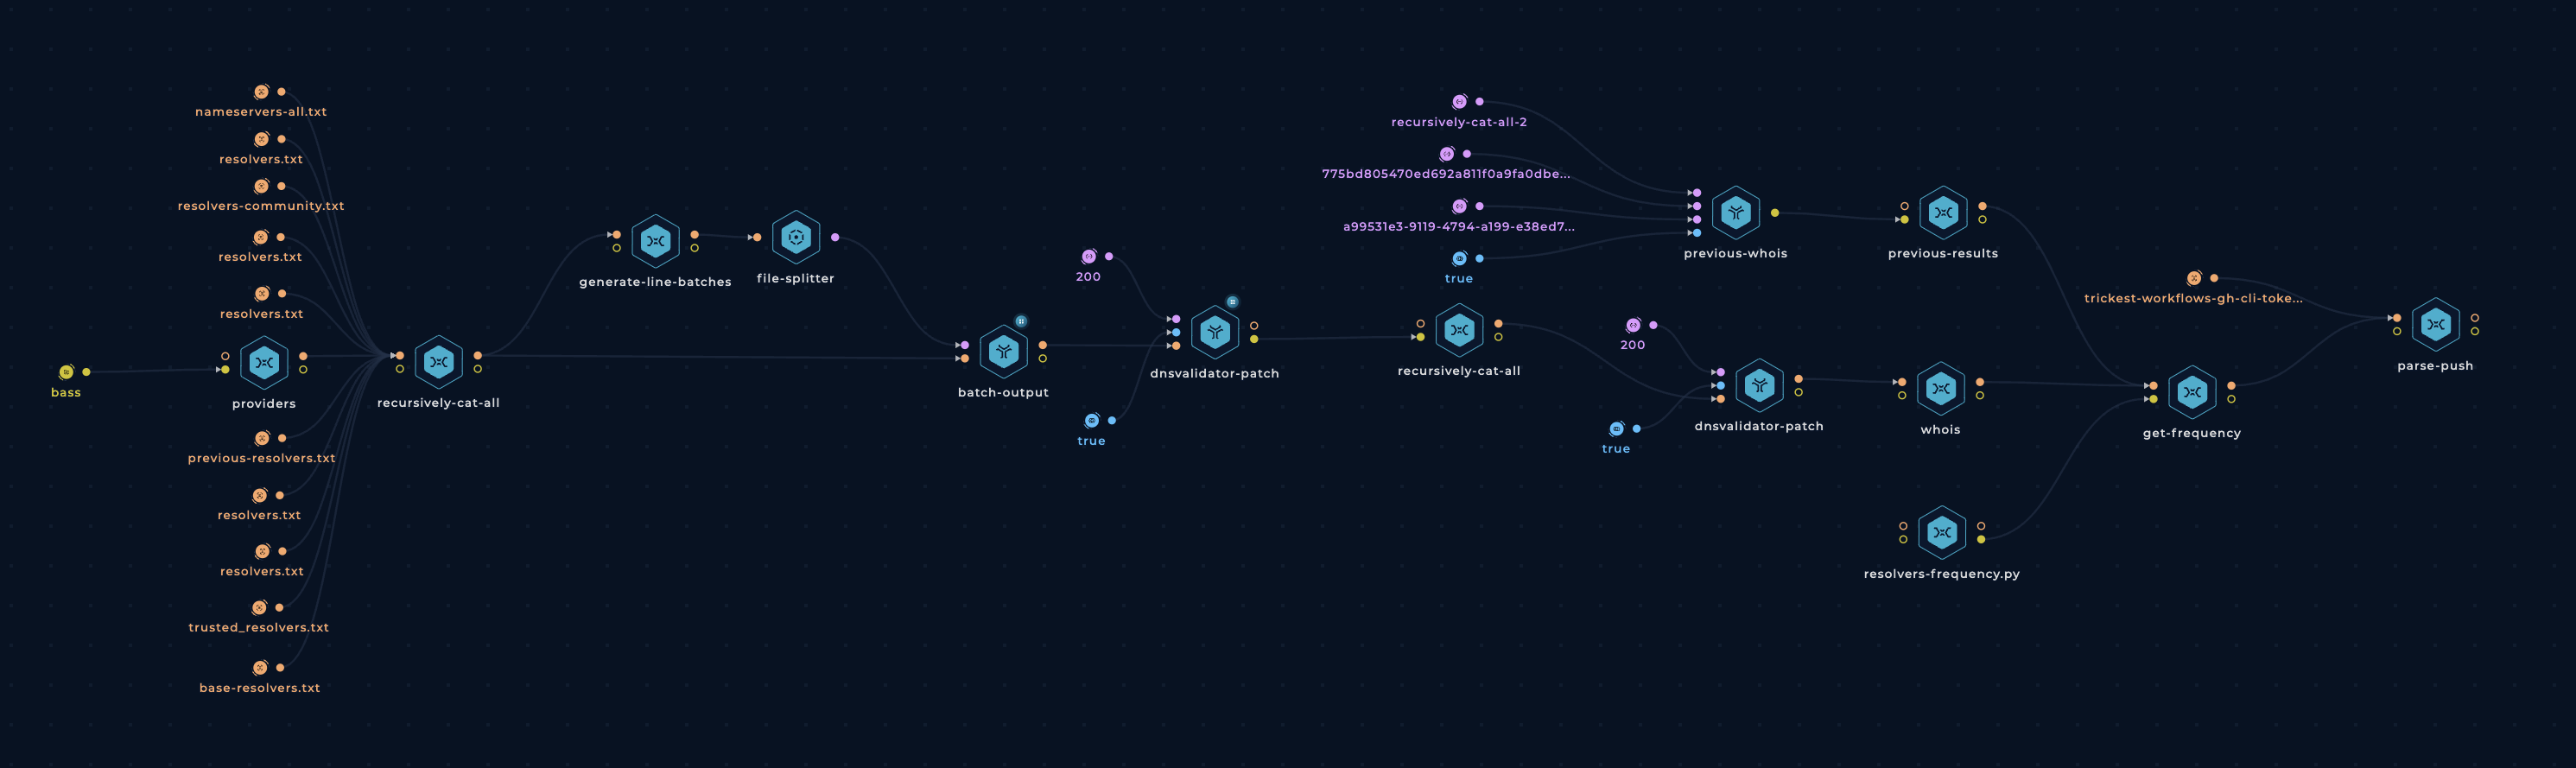 trickest/resolvers
सबसे विस्तृत सूची विश्वसनीय DNS रिज़ॉल्वरों की।
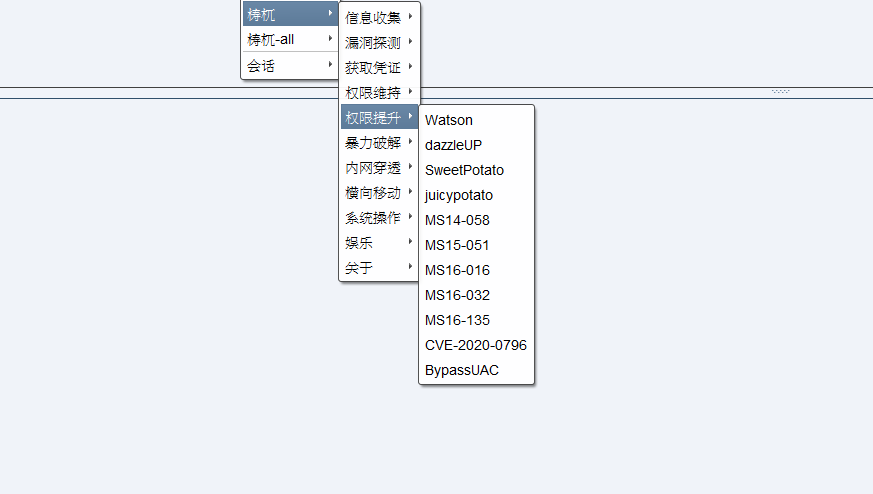 pandasec888/taowu-cobalt_strike
रेड टीम ऑटोमेशन फ्रेमवर्क जो कोबाल्ट स्ट्राइक पर आधारित है, इसमें एक्सप्लॉइट मॉड्यूल, पोस्ट-एक्सप्लॉइटेशन टूल्स और लेटरल मूवमेंट क्षमताओं को एकीकृत…
 specterops/sharphound
सुरक्षा मूल्यांकन के लिए BloodHound हमले-पथ मैपिंग को फीड करने हेतु Active Directory ऑब्जेक्ट मेटाडेटा, समूह सदस्यता, सत्र, ACL और ट्रस्ट एकत्र करता…
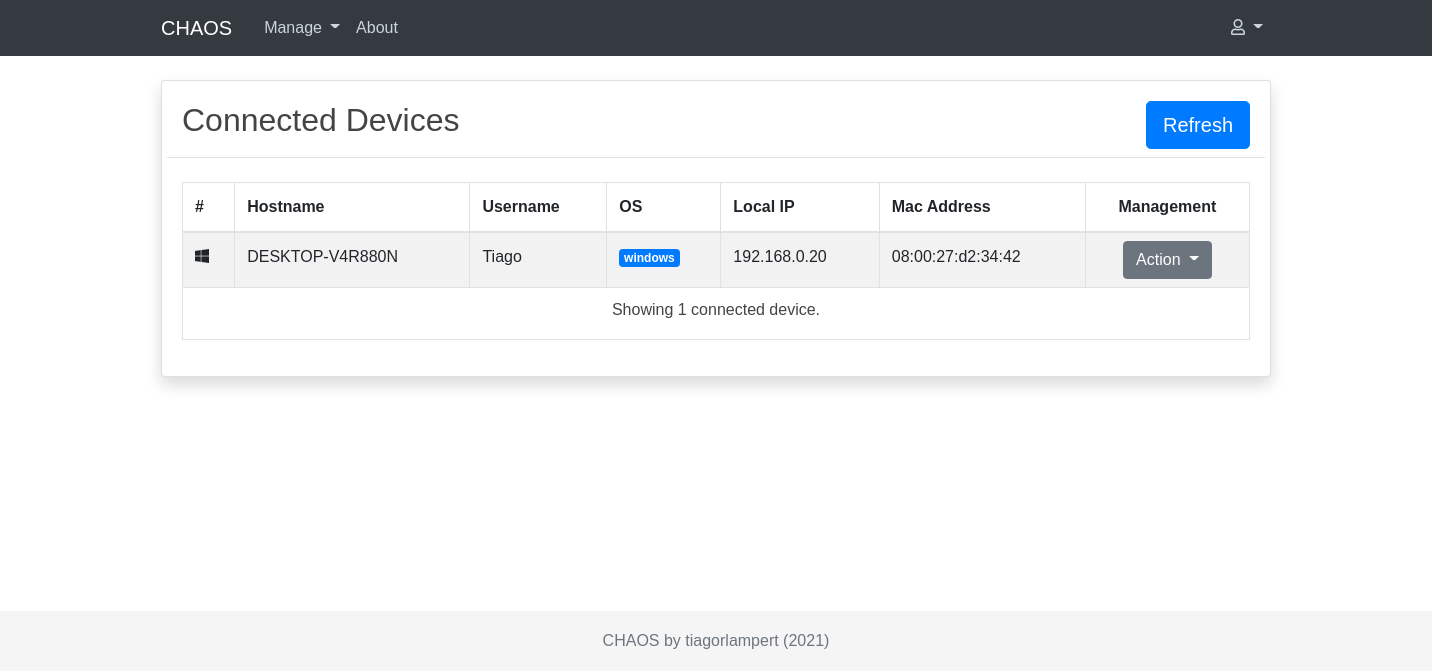 tiagorlampert/chaos
🔥 CHAOS एक मुफ्त और खुला-स्रोत रिमोट प्रशासन उपकरण है जो रिमोट ऑपरेटिंग सिस्टम को नियंत्रित करने के लिए बाइनरी जनरेट करने की अनुमति देता है।
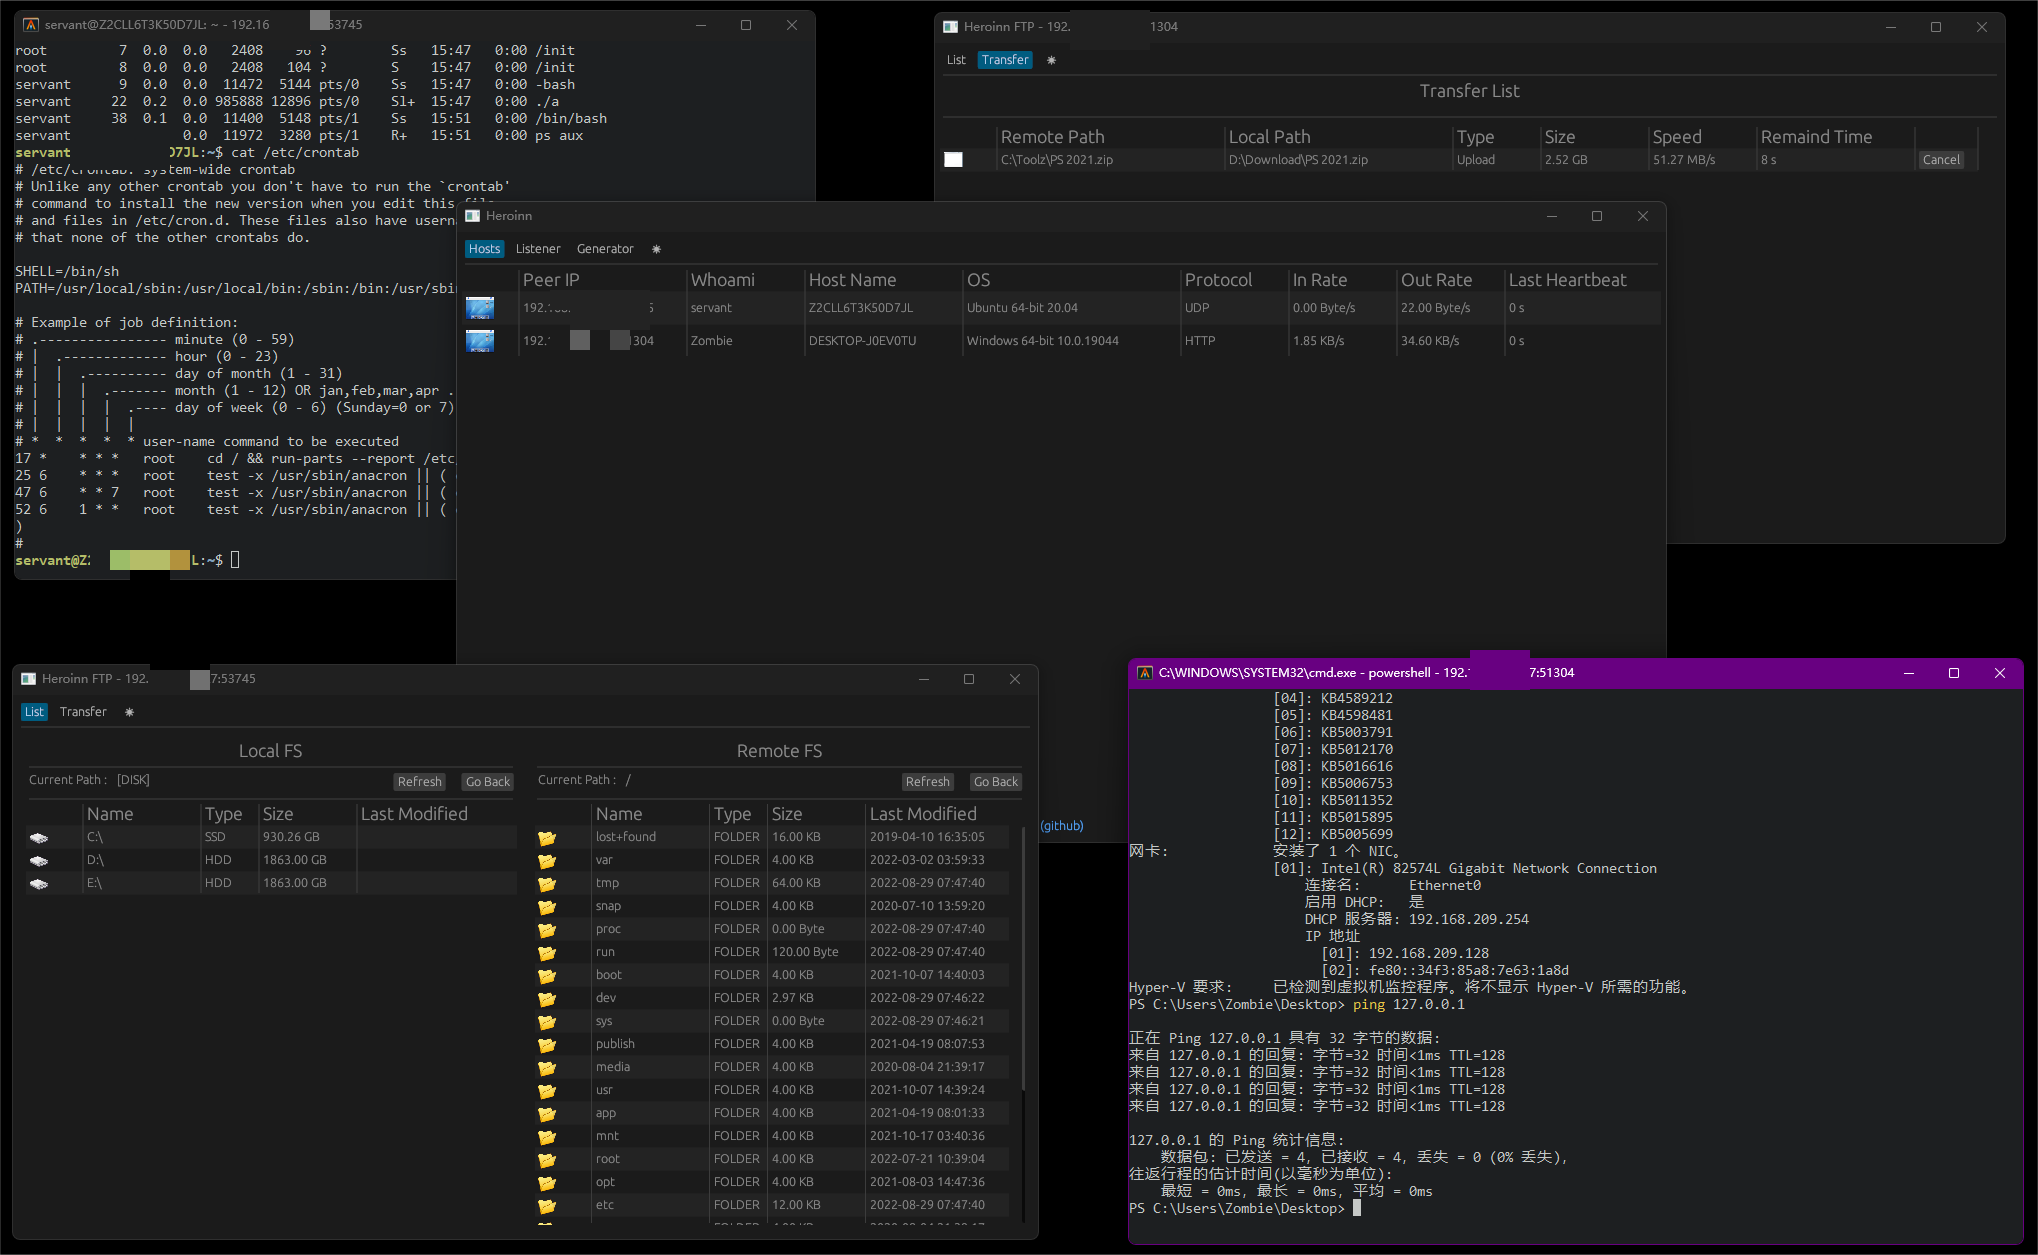 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 bushidouk/ransomware-tool-matrix
एक संसाधन जिसमें प्रत्येक रैंसमवेयर गिरोह द्वारा उपयोग किए जाने वाले सभी उपकरण शामिल हैं
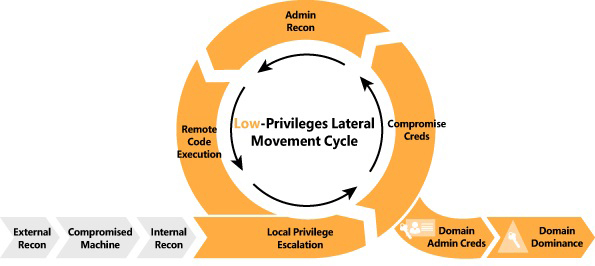 ihebski/a-red-teamer-diaries
RedTeam/Pentest नोट्स और प्रयोग जो पेशेवर कार्यों से संबंधित कई बुनियादी ढांचों पर परीक्षण किए गए।
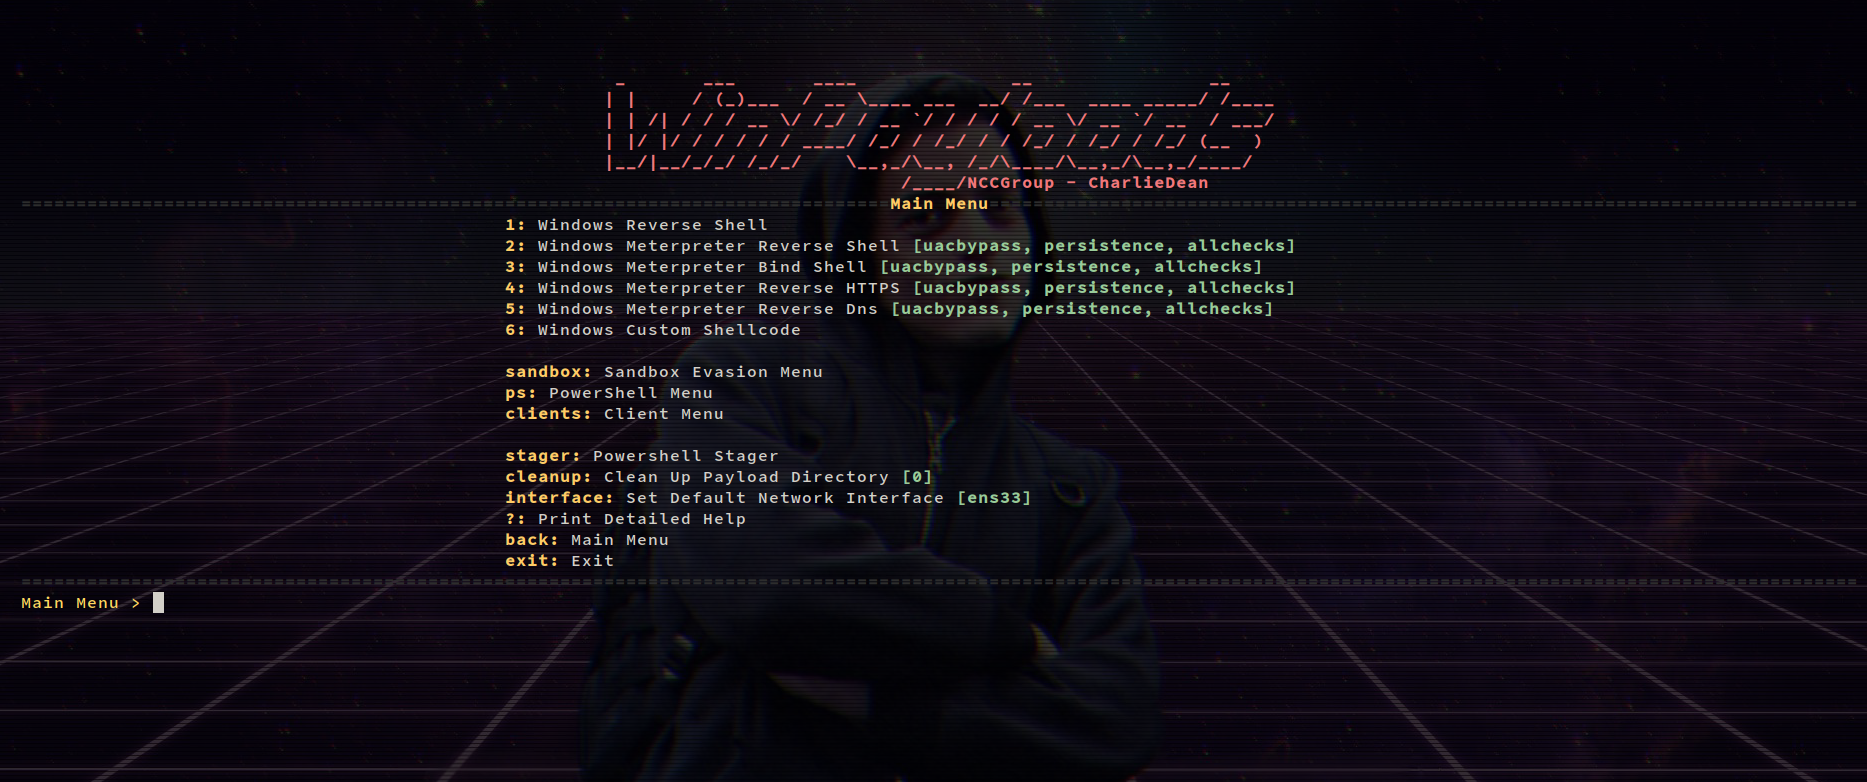 nccgroup/winpayloads
अज्ञेय विंडोज़ पेलोड जनरेशन
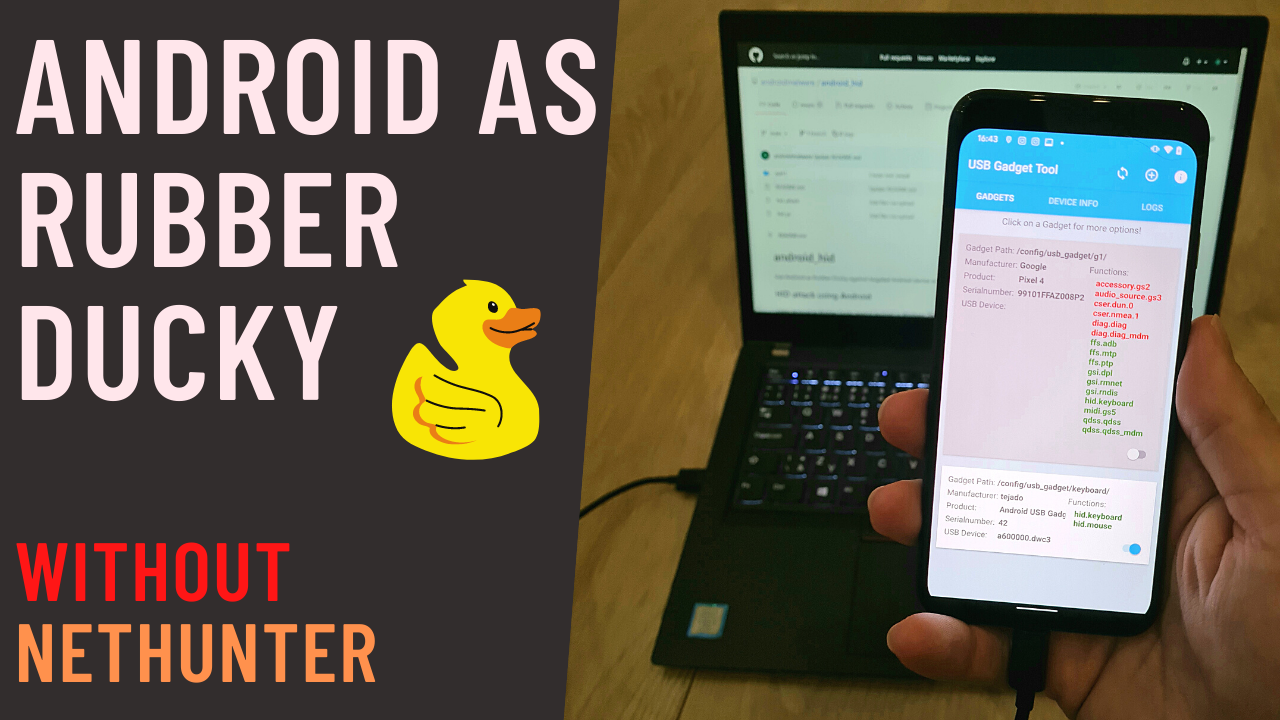 androidmalware/android_hid
एक Android डिवाइस को दूसरे Android डिवाइस के विरुद्ध Rubber Ducky के रूप में उपयोग करें
 s3cur3th1ssh1t/amsi-bypass-powershell
इस रिपॉजिटरी में कुछ Amsi Bypass विधियाँ हैं जो मुझे विभिन्न ब्लॉग पोस्टों पर मिलीं।
 ph4ntonn/stowaway
पेंटेस्टर्स के लिए मल्टी-हॉप प्रॉक्सी टूल जो कई नोड्स के माध्यम से ट्रैफिक रूटिंग, SOCKS5/SSH टनलिंग, पोर्ट फॉरवर्डिंग, रिमोट शेल और एन्क्रिप्टेड नोड…
 wavestone-cdt/edrsandblast
यह कमजोर हस्ताक्षरित ड्राइवरों को हथियार बनाता है ताकि EDR कर्नेल कॉलबैक, ऑब्जेक्ट कॉलबैक, ETW TI प्रदाता, और यूज़रलैंड हुक्स को बायपास कर LSASS…
 klezvirus/inceptor
टेम्पलेट-संचालित AV/EDR चोरी-छिपे रहने का ढाँचा
 meridianlabs-ai/inspect_petri
एक संरेखण ऑडिटिंग एजेंट जो संरेखण परिकल्पना को तेजी से खोजने में सक्षम है
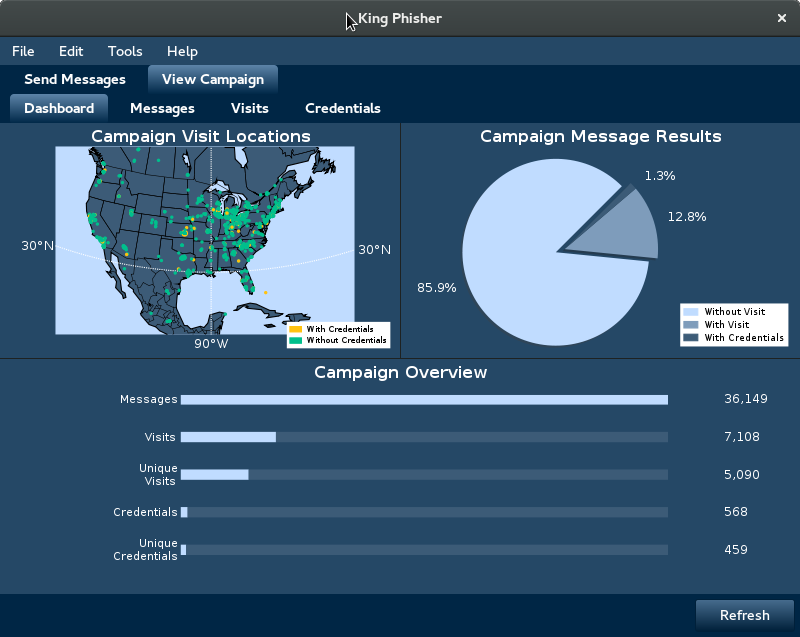 crimsonforge-io/king-phisher
सुरक्षा जागरूकता प्रशिक्षण और अधिकृत पेनिट्रेशन परीक्षण के लिए क्रेडेंशियल हार्वेस्टिंग, ईमेल ट्रैकिंग और लैंडिंग पेज क्लोनिंग के साथ यथार्थवादी…








