
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित
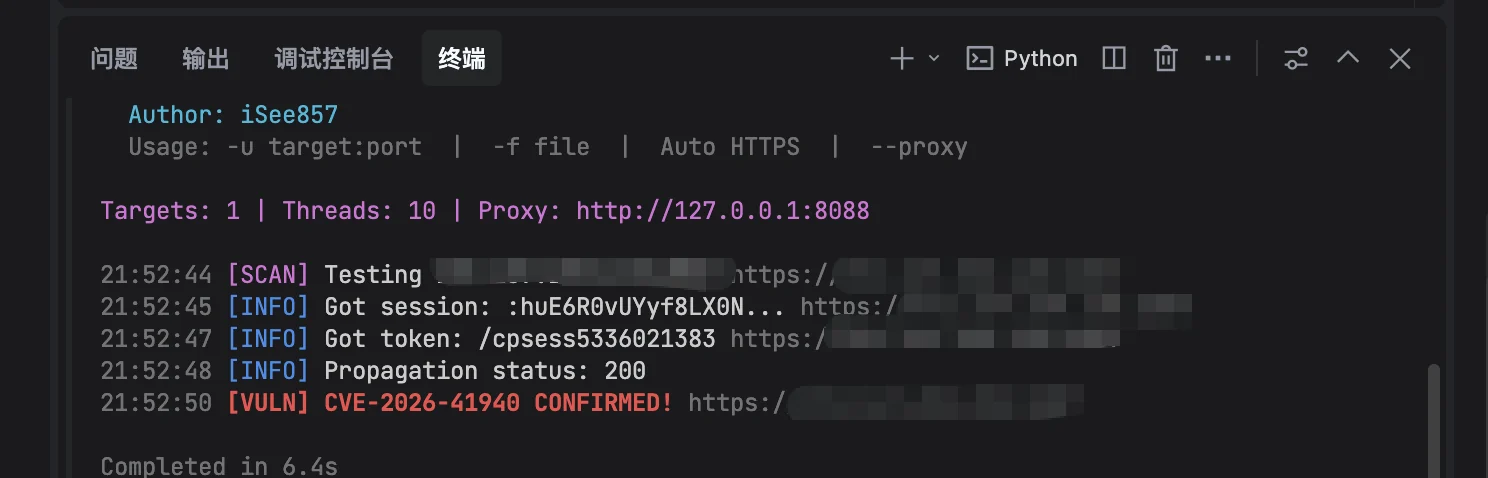
 isee857/cpanel-whm-cve-2026-41940-authbypass
cPanel और WHM प्रमाणीकरण बाईपास (CVE-2026-41940) के लिए स्कैनर जो CRLF इंजेक्शन और सत्र हेरफेर के माध्यम से कमजोर संस्करणों का पता लगाता है, जिसमें…
 blacksnufkin/cheshire
Adaptix C2 सेवा प्लगइन जो ऑपरेटर UI से LitterBox पेलोड विश्लेषण को संचालित करता है।
 mbanyamer/rtos-f-16-exploit---cve-2019-7711
CVE-2019-7711 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Green Hills INTEGRITY RTOS में एक फॉर्मेट स्ट्रिंग कमजोरी है। F-16 एवियोनिक्स ग्राउंड…
 mfloresdacunha/cve-2026-31431
CVE-2026-31431 के लिए Linux कर्नेल के algif_aead में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) शोषण, जो page cache को अधिलेखित…
 kaleth4/cve-2025-69985
CVE-2025-69985 के लिए PoC शोषण: FUXA SCADA ≤1.2.8 में प्रमाणीकरण बाईपास जो RCE की ओर ले जाता है। इसमें एक मॉड्यूलर पायथन शोषण शामिल है जिसमें…
 kaleth4/cve-2026-42167
CVE-2026-42167 के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट, जो ProFTPD mod_sql में एक गंभीर SQL इंजेक्शन है, जो प्रमाणीकरण बायपास, बैकडोर उपयोगकर्ता…
 kyllr-qwen/fufu-sec
अनचाही आवृत्ति उपयोग के लिए ढांचा
 noptrix/sshprank
एक तेज़ SSH मास-स्कैनर, लॉगिन क्रैकर, बैनर ग्रैबर और पासवर्ड ऑथ चेकर टूल जो python-masscan और shodan मॉड्यूल का उपयोग करता है।
 danimrtzp/cve-2026-31431-revshell
हथियारबंद Python एक्सप्लॉइट CVE-2026-31431 के लिए, Linux कर्नेल विशेषाधिकार वृद्धि को एक डेमॉनाइज़्ड रूट रिवर्स शेल के साथ जोड़ता है, जिसमें पूर्ण…
 ishanoshada/cve-2026-41940-exploit-poc
CVE-2026-41940 के लिए एक्सप्लॉइट PoC, जो CRLF इंजेक्शन के माध्यम से cPanel और WHM प्रमाणीकरण बायपास है। इसमें मास स्कैनिंग, पोस्ट-एक्सप्लॉइटेशन…
 jakubie07/cve-2026-1731
CVE-2026-1731 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, BeyondTrust Privileged Remote Access और Remote Support में एक ब्लाइंड RCE, जो कमजोर संस्करणों पर…
 capture0x/aws-pentest
AWS सुरक्षा आकलन के लिए स्वचालित CLI, जिसमें 30 मॉड्यूल हैं जो IAM विशेषाधिकार वृद्धि, S3 एक्सपोज़र, कंप्यूट, नेटवर्क, लॉगिंग और गलत कॉन्फ़िगरेशन…
 ctfsec/cve-2024-53677
Apache Struts फ़ाइल अपलोड पथ ट्रैवर्सल भेद्यता (CVE-2024-53677) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो रिमोट कोड एक्ज़ीक्यूशन को सक्षम बनाता है।…
 sl4ck0th/cve-2026-31431-poc
# CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट यह Linux कर्नेल में AF_ALG पेज कैश राइट के माध्यम से स्थानीय विशेषाधिकार वृद्धि (local…
 huchangzhi/autorootlinux
# स्वचालित Linux विशेषाधिकार वृद्धि स्क्रिप्ट CVE-2026-31431 का शोषण करके रूट एक्सेस प्राप्त करने के लिए स्वचालित Linux विशेषाधिकार वृद्धि…
 jimmexploit/cve-2026-42167-poc
CVE-2026-42167 के लिए ProFTPD mod_sql में कार्यात्मक SQL इंजेक्शन शोषण, जो बिना प्रमाणीकरण के हमलावरों को USER पैरामीटर के माध्यम से कमांड इंजेक्ट…
 maldev-academy/hellhall
इनडायरेक्ट क्लीन सिस्कॉल्स निष्पादित करना
 sl4ck0th/cve-2026-42167-poc
प्री-ऑथ RCE ProFTPD में mod_sql is_escaped_text() बाईपास के माध्यम से (CVE-2026-42167)








