
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 sonuoffsec/dvap
OWASP-संरेखित जानबूझकर असुरक्षित प्लेटफ़ॉर्म, जो AI, LLM, RAG, MCP और एजेंटिक AI सुरक्षा को सीखने और परखने के लिए है
 aperocky/bepr
बाहरी इंटरनेट एक्सेस वाले होस्ट तक पहुँचने के लिए एक न्यूनतम प्रमाणित रिवर्स शेल फ्रेमवर्क।
 lgandx/responder
Responder एक LLMNR, NBT-NS और MDNS पॉइज़नर है, जिसमें NTLMv1/NTLMv2/LMv2, Extended Security NTLMSSP और Basic HTTP प्रमाणीकरण का समर्थन करने वाला…
 kgretzky/evilginx2
स्टैंडअलोन मैन-इन-द-मिडिल अटैक फ्रेमवर्क जो लॉगिन क्रेडेंशियल्स के साथ-साथ सत्र कुकीज़ को फिश करने के लिए उपयोग किया जाता है, जिससे दो-कारक…
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
# Ivanti Sentry प्रमाणीकरण बायपास और RCE डिटेक्शन आर्टिफैक्ट जनरेटर Ivanti Sentry प्रमाणीकरण बायपास और रिमोट कोड एक्ज़ीक्यूशन कमज़ोरियों…
 fevar54/poc-funcional---cve-2026-45247-mirasvit-full-page-cache-warmer-rce-
कार्यात्मक PoC CVE-2026-45247: Mirasvit Full Page Cache (Magento 2) में बिना प्रमाणीकरण के PHP Object Injection से RCE।
 ottoyrocky/phantom-brain
ऑफलाइन एआई के साथ पोर्टेबल इंटेलिजेंट पहचान नेटवर्क
 pierreadams/cve-2026-39023
RCE RESPONSIVE फ़ाइल प्रबंधक v.9.14.0
 pierreadams/cve-2020-10567
RCE RESPONSIVE filemanager v.9.14.0
 masterking32/masterhttprelayvpn
डोमेन-फ्रंटेड HTTP/SOCKS5 प्रॉक्सी टनलिंग ट्रैफिक Google Apps Script के माध्यम से, MITM TLS इंटरसेप्शन, HTTP/1-2 मल्टीप्लेक्सिंग और DPI एवेज़न के साथ।
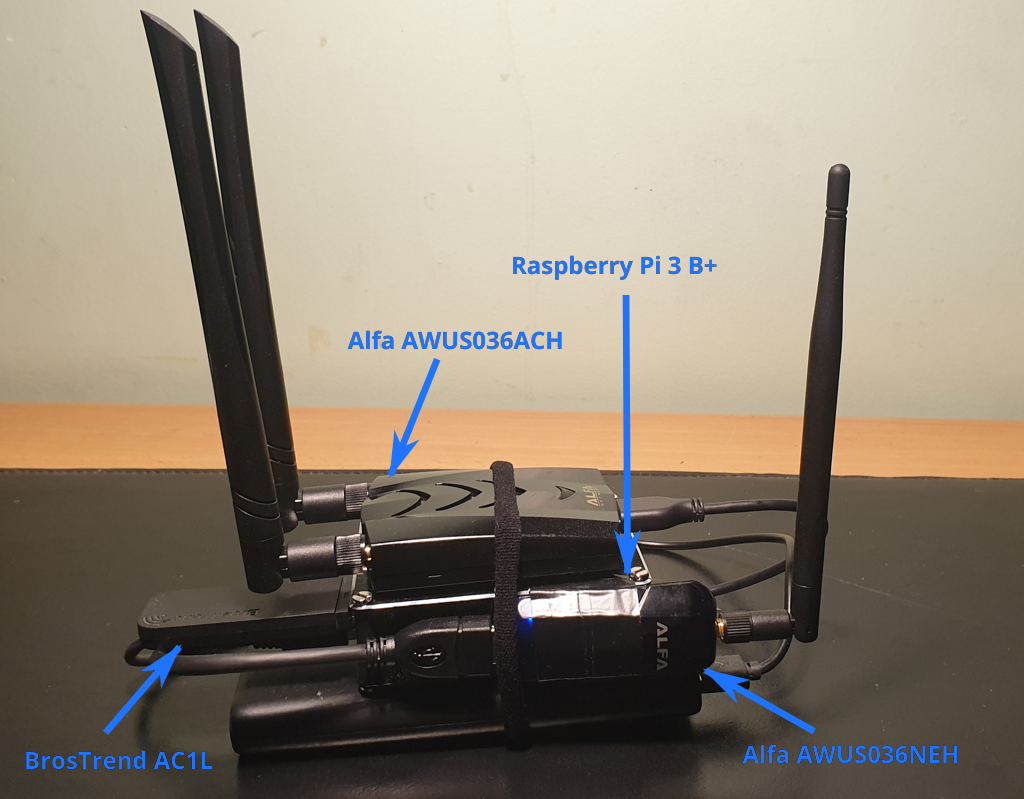 koutto/pi-pwnbox-rogueap
Homemade Pwnbox :rocket: / Rogue AP :satellite: Raspberry Pi पर आधारित — WiFi हैकिंग चीटशीट्स + माइंडमैप :bulb:
 byt3bl33d3r/pymalleablec2
कोबाल्ट स्ट्राइक मैलिएबल C2 प्रोफाइल के लिए पायथन इंटरप्रेटर। आपको उन्हें प्रोग्रामेटिक रूप से पार्स करने, बनाने और संशोधित करने की अनुमति देता है।
 riccardocataldi/access-point
नियंत्रित ट्रैफ़िक कैप्चर के लिए hostapd, dnsmasq और iptables NAT का उपयोग करने वाला दुष्ट खुला वाई-फ़ाई एक्सेस पॉइंट। रीयल-टाइम क्लाइंट मॉनिटरिंग,…
 yuvrajshad/freepbx-cve-2025-57819
FreePBX में बिना प्रमाणीकरण के SQL Injection से Remote Code Execution — CVE-2025-57819
 chuzoux/cve-2025-32433-exploit-edited
मूल संस्करण पर आधारित:https://github.com/vulhub/vulhub/blob/master/erlang/CVE-2025-32433/exploit.py Windows संगतता के लिए यूनिकोड चेकमार्क को ASCII…
 jf-gondim/mcp-pwn
PoC एक्सप्लॉइट CVE-2026-23744 के लिए — MCPJam Inspector में बिना प्रमाणीकरण के RCE, /api/mcp/connect पर अनवैलिडेटेड serverConfig कमांड इंजेक्शन के…
 bootstrapbool/xerteonlinetoolkits-rce
अप्रमाणित Xerte Online Toolkits शोषण। एक वैध उपयोगकर्ता नाम जानना आवश्यक है।
 0xblackash/cve-2020-17103
CVE-2020-17103








