
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 inertfluid/cve-2026-61732-lab
CVE-2026-61732 (Decepticon ChatML भूमिका-सीमा जालसाज़ी) का सौम्य, स्व-निहित पुनरुत्पादन
 arensballiu/flowise-rce-cve-2025-59528
CVE-2025-59528 के लिए Python PoC exploit, जो customMCP endpoint और Node.js child_process.execSync के माध्यम से Flowise AI <= 3.0.4 पर authenticated…
 zju-llm-safety/darwin
विकासवादी LLM जेलब्रेक और गार्डरेल फ्रेमवर्क जो सुरक्षा मूल्यांकन के लिए आनुवंशिक उत्परिवर्तन, मार्कोव चयन और ऑनलाइन विरोधी प्रशिक्षण के माध्यम से एक…
 offensivebias20/cve-2026-34990-poc
CVE-2026-34990 का प्रूफ-ऑफ-कॉन्सेप्ट शोध और तकनीकी विश्लेषण, जो IPP अनुरोध प्रवाह और प्रमाणीकरण-टोकन प्रकटीकरण के माध्यम से CUPS का स्थानीय…
 harry178945/cve-2026-38526
Python PoC जो Krayin CRM <= 2.2.x में CVE-2026-38526 का उपयोग करता है: /admin/tinymce/upload के माध्यम से authenticated PHP webshell upload, जिससे…
 trustedsec/coffloader
Cobalt Strike के बाहर Beacon Object Files (BOFs) चलाएँ, 64-bit COFF ऑब्जेक्ट फ़ाइलों को पार्स करके, Beacon-संगत आर्गुमेंट जनरेशन और रेड-टीम परीक्षण…
 si13nttt/cve-2026-22777
ComfyUI-Manager के config endpoint में CRLF injection को arbitrary git install के साथ chain करके unauthenticated remote code execution प्राप्त करने…
 cyberalp0/smartermail-cve-2026-24423
SmarterTools SmarterMail (ConnectToHub) में CVE-2026-24423 के लिए अनधिकृत RCE PoC। केवल अधिकृत सुरक्षा परीक्षण, CTFs और अनुसंधान के लिए।
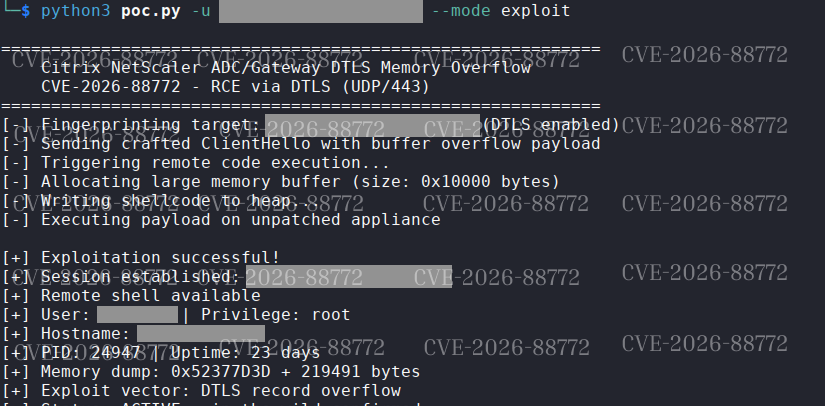 followerseize/cve-2026-88772-poc
CVE-2026-88772 - Citrix NetScaler ADC/Gateway DTLS मेमोरी ओवरफ़्लो (RCE/DoS)
 murrez/cve-2026-100721
CVE-2026-100721 के लिए Python PoC: vm2 <3.12.2 NodeVM external allowlist bypass का पता लगाता है और उसका शोषण करता है, जिससे local lab या mass HTTP…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Citrix NetScaler CVE-2026-88771 के लिए डिटेक्शन आर्टिफैक्ट जनरेटर, जो ADC और Gateway डिप्लॉयमेंट के विरुद्ध रिमोट कोड एक्ज़ीक्यूशन प्राप्त करने के…
 boreas37/cve-2026-71963-poc
CVE-2026-71963 - Hermes Agent 0.18.2-0.21.0 में एक रिपॉज़िटरी-द्वारा दिए गए .git/config (core.fsmonitor) के माध्यम से RCE। केवल-मानक-लाइब्रेरी…
 ihebski/defaultcreds-cheat-sheet
सभी डिफ़ॉल्ट क्रेडेंशियल्स के लिए एक ही स्थान, जो ब्लू/रेड टीम के सदस्यों को डिफ़ॉल्ट पासवर्ड वाले डिवाइसों की पहचान करने में सहायता करता है 🛡️
 khush-613/cve-2026-34990-poc
CVE-2026-34990 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो CUPS 2.4.16 में CUPS_CREATE_LOCAL_PRINTER और कैप्चर किए गए लोकल ऑथ टोकन के माध्यम से मनमानी…
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Craft CMS में CVE-2026-44011 के लिए Python proof-of-concept, जो command execution और base64-wrapped reverse shell payloads के साथ authenticated…
 predyy/cve-2026-28695
CVE-2026-28695 के लिए Python PoC exploit, जो Craft CMS में एक authenticated blind RCE है जो create() BaseObject patch को bypass करता है और एक reverse…

 gbuyssens/cve-2026-28695-craft-rce-bypass
Craft CMS में प्रमाणित, **ब्लाइंड** रिमोट कोड एक्ज़ीक्यूशन। CVE-2026-28695 के लिए फिक्स








