#1
 numberoreo1/cve-2026-25512
RCE - टीएनईएफ अटैचमेंट हैंडलर के माध्यम से कमांड इंजेक्शन
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 - बिना प्रमाणीकरण के मनमानी फ़ाइल अपलोड
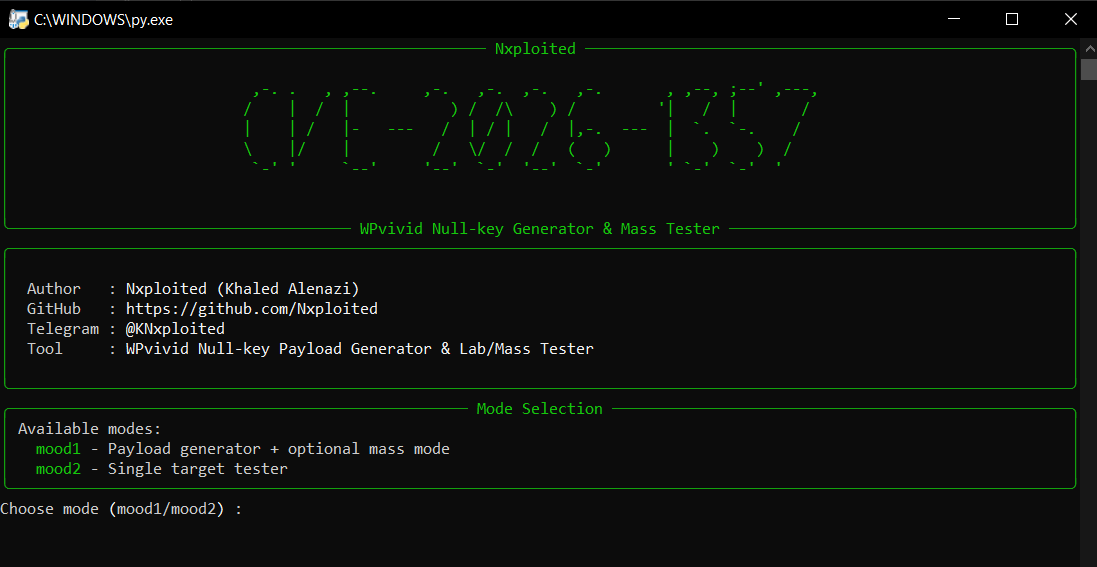 nxploited/cve-2026-1357
Migration, Backup, Staging <= 0.9.123 - बिना प्रमाणीकरण के मनमानी फ़ाइल अपलोड
 otterhacker/m365pwned
एप्लिकेशन-स्तरीय OAuth टोकन का उपयोग करके M365 वातावरण से डेटा की गणना (enumeration), खोज और बाहर निकालने (exfiltration) के लिए दो WinForms GUI उपकरण।
 nonameuserosint-hue/copyfail-sh
copyfail (CVE-2026-31431) का एक Bash कार्यान्वयन
 indra-031/react2shell-exploit-cve-2025-55182
React2Shell CVE-2025-55182 के लिए एक proof-of-concept एक्सप्लॉइट है जो Next.js में संवेदनशील React Server Components (RSC) कार्यान्वयनों को प्रभावित…
 4minx/cve-2026-50522
CVE-2026-50522 PoC
 l0lsec/cve-2020-5148
CVE-2020-5148 - SonicWall UTM SSO एजेंट में जबरन प्रमाणीकरण। एजेंट डोमेन व्यवस्थापक के रूप में अमान्य वर्कस्टेशन की जांच करता है, इसलिए एक आउटबाउंड…
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML प्रमाणीकरण बायपास एक्सप्लॉइट फ्रेमवर्क ⚡Bash और Python संस्करण। विशेषताएं: --detect सुरक्षित जांच, --exploit…
 0xgh057r3c0n/cve-2026-9198
IBM Langflow में ऑटो-लॉगिन बाईपास के माध्यम से अनधिकृत RCE
 iqbalx7/wp2shell
अप्रमाणित RCE WordPress कोर में (CVE-2026-63030 + CVE-2026-60137)
 rfidtool/esp-rfid-tool
Wiegand Interface वाले उपकरणों के डेटा लॉगिंग/परीक्षण के लिए एक टूल। इसे पोर्टेबल RFID रीडर बनाने के लिए उपयोग किया जा सकता है या सीधे किसी मौजूदा…
 jonstratton/selenium-node-takeover-kit
एक संग्रह selenium परीक्षणों का जो selenium नोड के अधिग्रहण में सहायता कर सकता है।
 0xdak/cve-2026-32136_exploit
CVE-2026-32136 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: AdGuard Home में HTTP/2 क्लियरटेक्स्ट (h2c) अपग्रेड के माध्यम से बिना प्रमाणीकरण के ऑथेंटिकेशन…
 adaptix-framework/adaptixc2
AdaptixC2 एक अत्यधिक मॉड्यूलर उन्नत रेडटीम टूलकिट है
 gh05tcrew/metasploitmcp
Metasploit के लिए MCP सर्वर
 nxploited/cve-2026-2631
Datalogics Ecommerce Delivery – Datalogics < 2.6.60 - बिना प्रमाणीकरण के विशेषाधिकार वृद्धि