
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 gmh5225/definitelynotphishing
इसमें evilginx phislets, gophish टेम्पलेट, burp suite एक्सटेंशन आदि शामिल हैं।
 deathshotxd/0xm0ncrush
# कर्नेल-मोड प्रोसेस टर्मिनेटर, हस्ताक्षरित BYOVD ड्राइवर का उपयोग करके। सभी Windows 10/11 पर काम करता है। कोई ऑफसेट नहीं, कोई PDB नहीं। Rust।
 686f6c61/poc-aiowpm-cve-2026-19949
CVE-2026-19949 के लिए प्रतिलिपि योग्य Docker-आधारित प्रूफ-ऑफ-कॉन्सेप्ट, जो All-in-One WP Migration <= 7.109 में दूसरे-क्रम का SQL इंजेक्शन है, जो…
 samybaiwir/dnslivery
DNS के माध्यम से आसान फ़ाइल और पेलोड डिलीवरी
 arcanum-sec/wraith
अधिकृत रेड टीमों और शिक्षकों के लिए ब्राउज़र-हुकिंग फ्रेमवर्क। XSS के माध्यम से ब्राउज़रों को हुक करता है, इंटरैक्टिव पोस्ट-एक्सप्लॉइटेशन नियंत्रण,…
 azrvs/mirth-connect-cve-2023-43208
पायथन में CVE-2023-43208 Mirth Connect RCE (Unauth XStream) का कार्यान्वयन
 lyn4r/cve-2026-71981
CVE-2026-71981 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Cypht में एक असुरक्षित डिसीरियलाइज़ेशन RCE है। लॉगआउट प्रतिक्रिया के माध्यम से कमांड…
 tyeurada/edrevasionworkshop
# “स्टेप-बाय-स्टेप मैलवेयर डेवलपमेंट: लोडर्स से कर्नेल तक EDR को बायपास करना” के लिए कार्यशाला सामग्री, जो DEF CON 34 और BSidesLV 2026 में प्रस्तुत…
 n0qword/mythic_ornn
LLM-संचालित जनरेटर Mythic Agents, Payload-Type और C2 Profiles के लिए।
 ymsniper/umbra
Linux के लिए बाहरी केवल-पठनीय गेम ओवरले। व्युत्पन्न ऑफसेट, संरचित स्केलेटन, ptrace-स्वतंत्र मेमोरी रीड और पॉइंटर-स्तरीय इनपुट के लिए वैकल्पिक कर्नेल…
 hkenzokimura/cve-2025-31324
CVE-2025-31324 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, SAP NetWeaver Visual Composer में एक अनप्रमाणित फ़ाइल अपलोड, जिसमें पहचान मार्गदर्शन, MITRE…
 skraft9/cve-2024-12356
गैर-विनाशकारी डिटेक्टर BeyondTrust Remote Support और PRA में अनप्रमाणित RCE के लिए, तर्क इंजेक्शन और PostgreSQL एस्केप बाईपास को जोड़कर समय-आधारित…
 0xlyvio/cve-2020-10770-keycloak-exploit-poc
चरण-दर-चरण मार्गदर्शिका जो Docker सेटअप, लिसनर कॉन्फ़िगरेशन, और शमन सलाह के साथ Keycloak ब्लाइंड SSRF भेद्यता (CVE-2020-10770) को पुनः उत्पन्न करने…
 atiilla/cve-2026-27876
Grafana SQL एक्सप्रेशन्स आर्बिट्ररी फ़ाइल राइट टू RCE
 galisko/cve-2025-24799
अनधिकृत SQL इंजेक्शन एक्सप्लॉइट GLPI संस्करण 10.0.18 से पहले के लिए, जो /index.php/ajax/ एंडपॉइंट के माध्यम से डेटाबेस एन्यूमरेशन, क्रेडेंशियल…
 ynsmroztas/keysniper
**CVE-2026-18963** — reset-credentials प्रवाह के माध्यम से बिना प्रमाणीकरण के Keycloak खाता अधिग्रहण।
 davidsonrafaelk/evillimiter
स्थानीय नेटवर्क पर डिवाइसों की बैंडविड्थ की निगरानी, विश्लेषण और सीमित करने वाला टूल, बिना प्रशासनिक पहुंच के
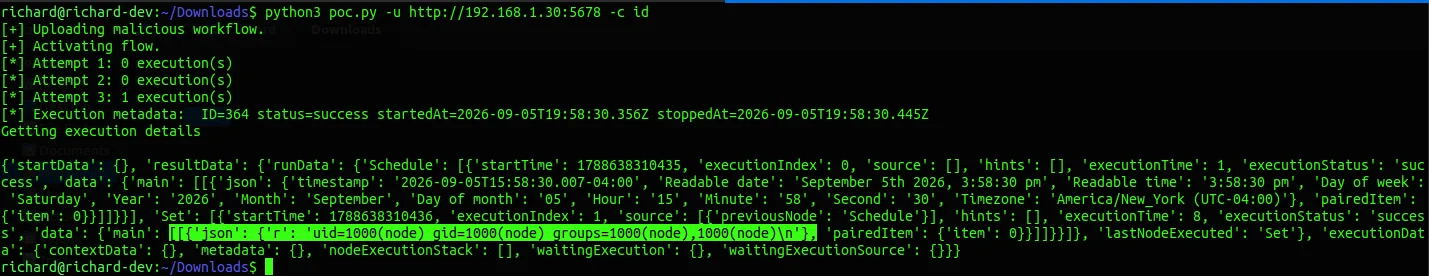 rmhowe425/poc-cve-2025-68613
CVE-2025-68613 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो N8N में एक प्रमाणित रिमोट कोड एक्ज़ीक्यूशन भेद्यता है। एक सरल Python स्क्रिप्ट के माध्यम से…








