
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 liujlong27/smt
प्रॉम्प्ट से परे: सिम्युलेटेड मॉडरेशन ट्रेस के माध्यम से फंक्शन-कॉलिंग LLM को जेलब्रेक करना
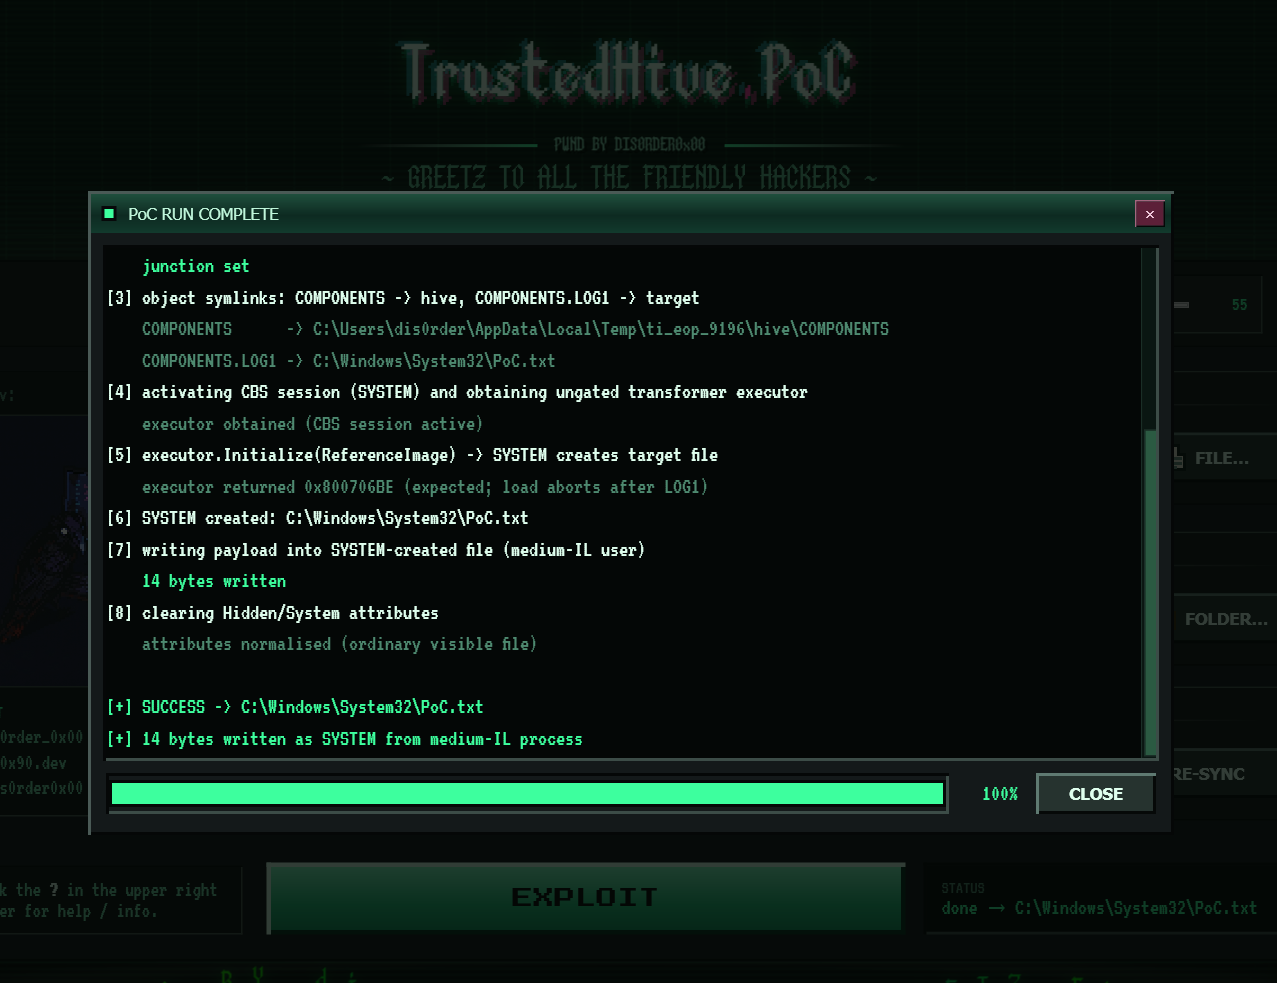 dis0rder0x00/trustedhive
Windows 11 के लिए LPE प्रूफ-ऑफ-कॉन्सेप्ट जो TrustedInstaller के Component Based Servicing (CBS) सत्र COM ऑब्जेक्ट और junctions का दुरुपयोग करके…
 aramosf/cve-2026-61500
CVE-2026-61500 के लिए Python PoC और Docker लैब: admin session cookie को forge करने और server_code के माध्यम से RCE प्राप्त करने के लिए Rejetto HFS V8…
 samsayen/jqueryingu
मान्य JQuery जो सिस्टम की प्रोफाइलिंग करता है और नकली एनालिटिक्स GET अनुरोध में जानकारी सर्वर को लौटाता है
 baph00met/cve-2026-41651
CVE-2026-41651 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो PackageKit TOCTOU स्थानीय विशेषाधिकार वृद्धि है, तकनीकी विश्लेषण, डिटेक्शन लॉजिक और उपचार…
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2026-3888 के लिए, जो Ubuntu पर snap-confine और systemd-tmpfiles को लक्षित करता है, तथा रूट एक्सेस प्राप्त करने के…
 kentox493/cve-2026-46300_fragnesia
Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट, CVE-2026-46300 के लिए स्वचालित पूर्वापेक्षा ऑडिट के साथ, जो एक्सप्लॉइट को संकलित करने और चलाने से…
 e-fin/pypspipejack
पायथन में OpenPsPipeJack का कार्यान्वयन
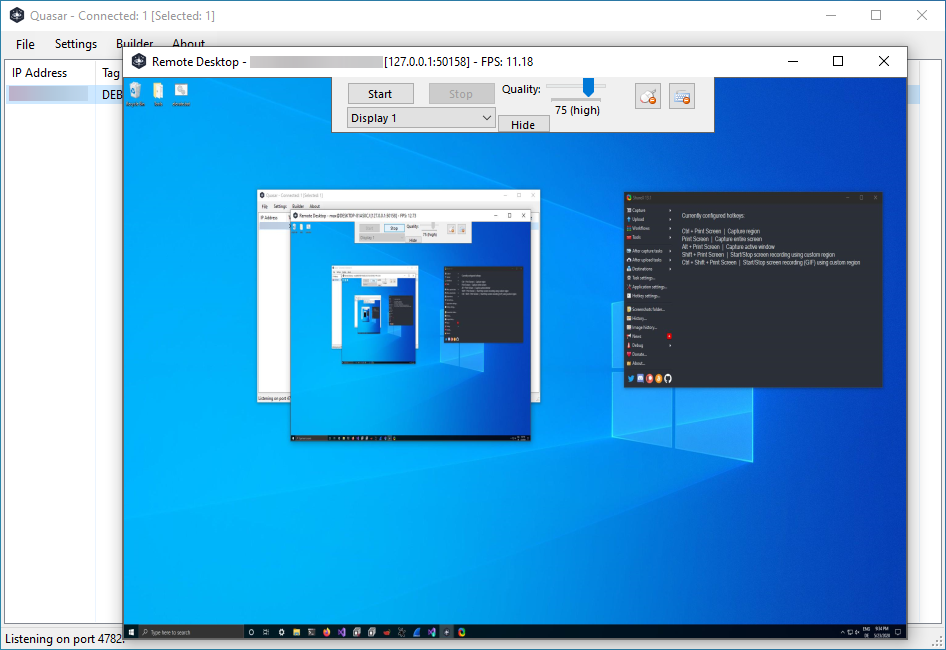 quasar/quasar
विंडोज़ के लिए रिमोट प्रशासन उपकरण
 flangvik/sharpcollection
सामान्य C# आक्रामक टूल्स के नाइटली बिल्ड्स, उनकी संबंधित मास्टर ब्रांचों से ताज़ा, Azure DevOps रिलीज़ पाइपलाइनों का उपयोग करके CDI शैली में निर्मित…
 imran-parray/mind-maps
माइंड-मैप्स ऑफ सेवरल थिंग्स
 megamansec/ssh-snake
फ़ाइलरहित, स्व-प्रसारित Bash स्क्रिप्ट जो पुनरावर्ती रूप से SSH निजी कुंजियों और पहुँच योग्य होस्टों की खोज करती है, फिर समझौता पथों का मानचित्रण…
 owerdogan/whoami-project
Whoami Debian और Arch आधारित लिनक्स वितरणों के लिए बढ़ी हुई गोपनीयता और गुमनामी प्रदान करता है।
 offensive-security/exploitdb-bin-sploits
# लीगेसी एक्सप्लॉइट डेटाबेस रिपॉजिटरी - नया रिपो https://gitlab.com/exploit-database/exploitdb-bin-sploits पर स्थित है
 citronneur/rdpy
Twisted Python में रिमोट डेस्कटॉप प्रोटोकॉल
 krisnova/boopkit
लिनक्स eBPF बैकडोर TCP पर। पूर्व विशेषाधिकार प्राप्त पहुँच पर रिवर्स शेल, RCE उत्पन्न करें। Less Honkin, More Tonkin.
 mr-un1k0d3r/scshell
फाइललेस पार्श्व संचलन उपकरण जो कमांड चलाने के लिए ChangeServiceConfigA पर निर्भर करता है
 harleyqu1nn/aggressorscripts
Cobalt Strike 3.0+ के लिए Aggressor scripts का संग्रह, जो कई स्रोतों से एकत्रित किया गया है








