
 #1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित
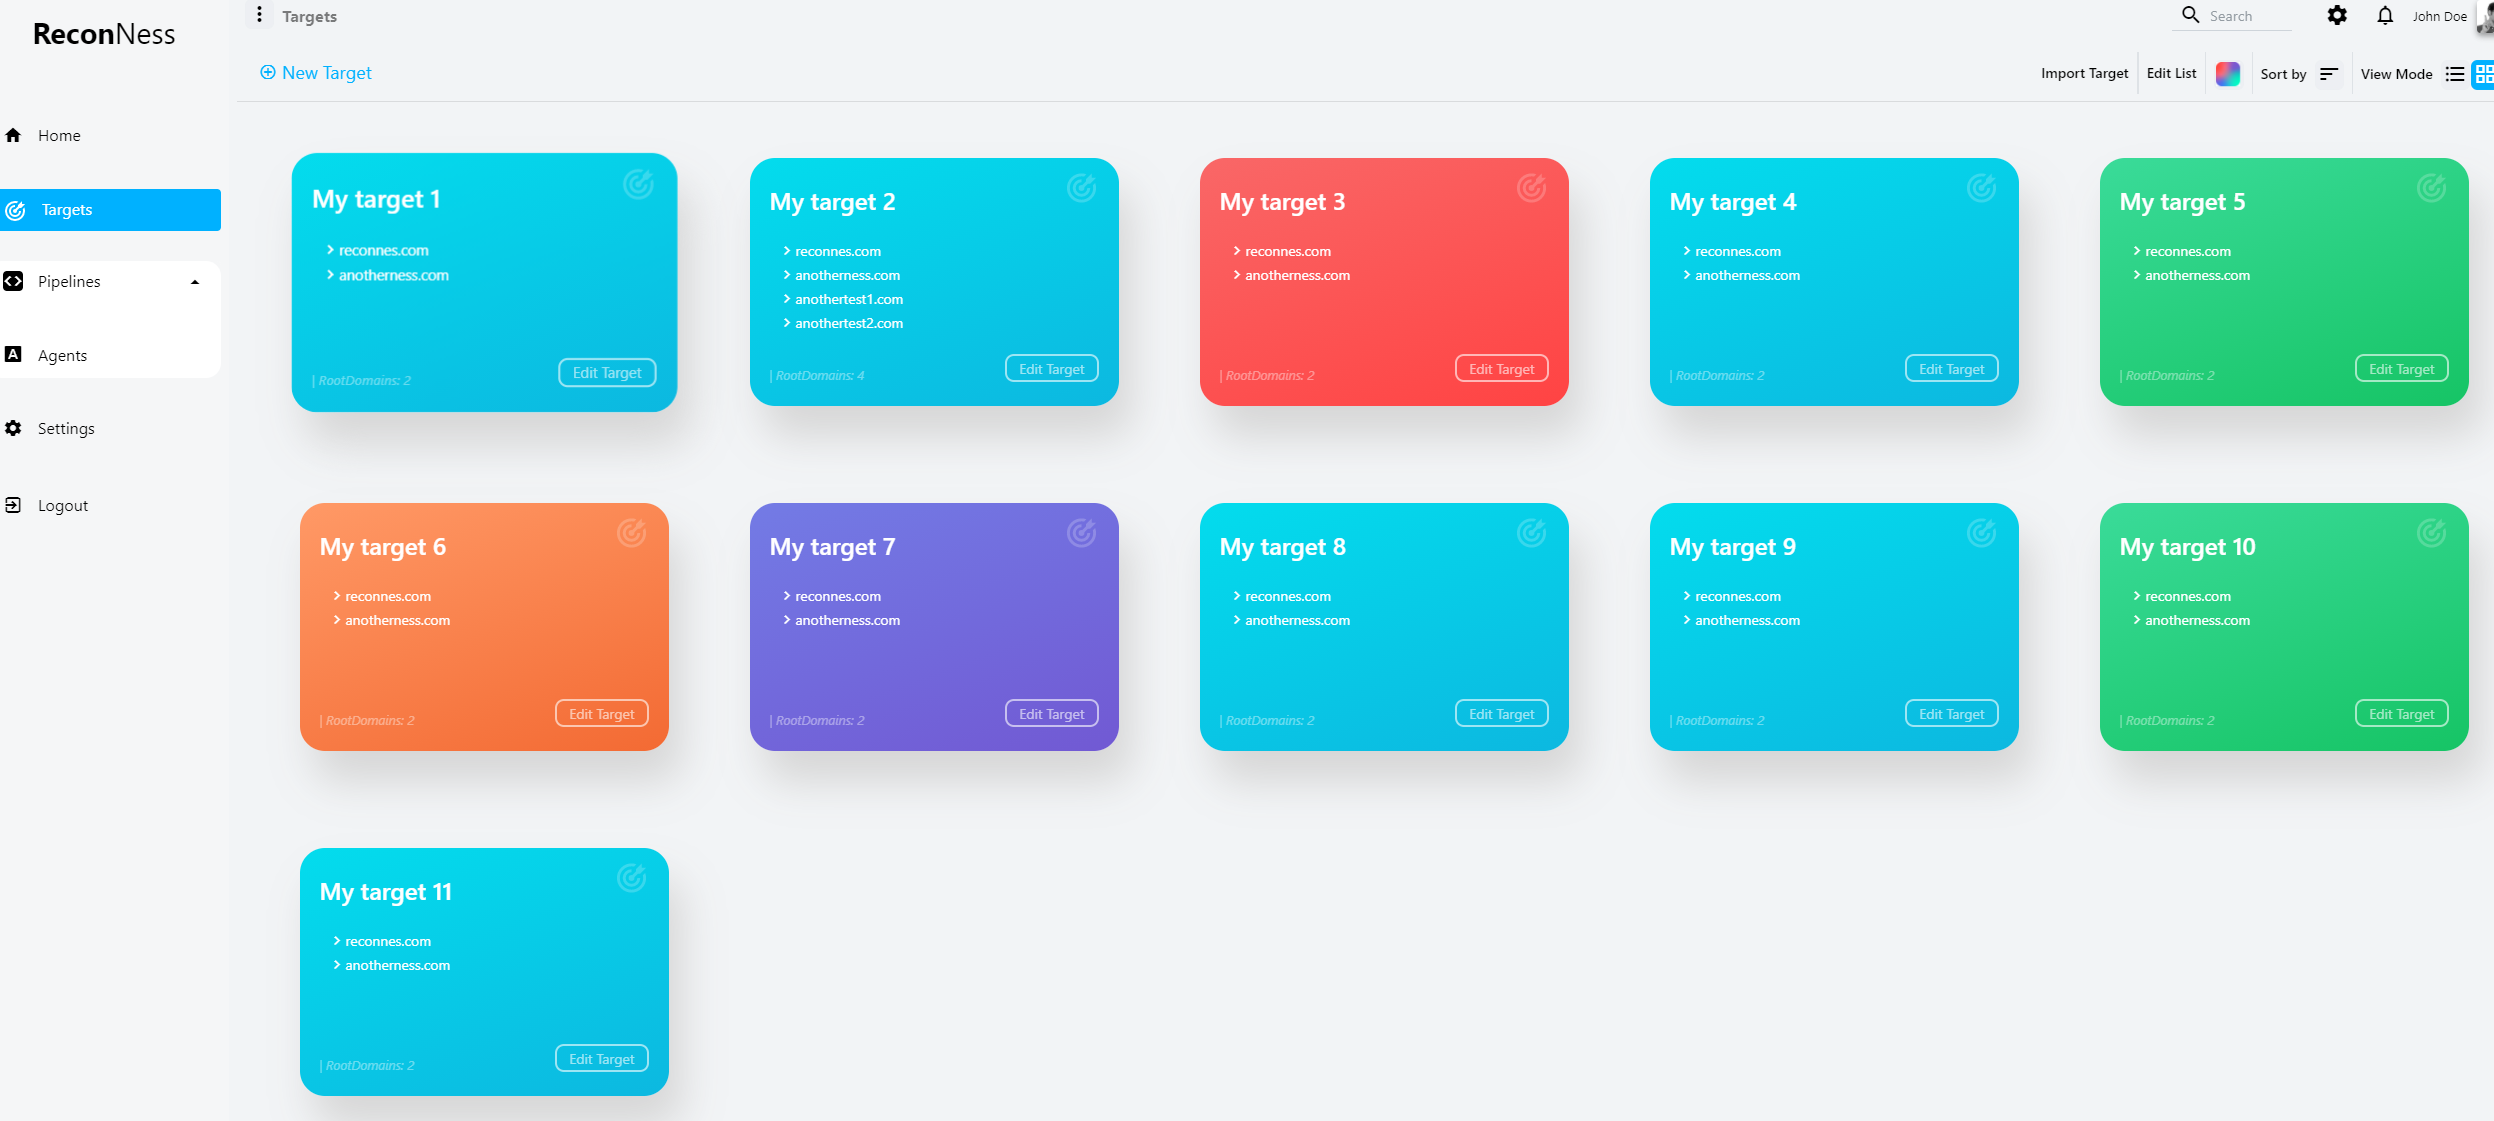
 reconness/reconness
स्वचालित निरंतर टोही मंच जो अनुसूचित या घटना-संचालित ट्रिगर्स के माध्यम से टोही उपकरणों की एक पाइपलाइन व्यवस्थित करता है, जिससे सुरक्षा शोधकर्ताओं को…
 nullpxl/banrays
कैमरे वाले स्मार्ट-ग्लासेस का पता लगाने के लिए चश्मा। Ray-BANNED
 cujanovic/content-bruteforcing-wordlist
Burp या dirsearch के साथ content (directory) ब्रूटफोर्स डिस्कवरी के लिए वर्डलिस्ट

 sensepost/heartbleed-poc
SSL हार्टबीट भेद्यता के लिए परीक्षण (CVE-2014-0160)
 espressocake/defender_exclusions-bof
एक BOF जो Windows Defender बहिष्करणों का निर्धारण करता है।
 bonsaiviking/nfspy
आईडी-स्पूफिंग NFS क्लाइंट
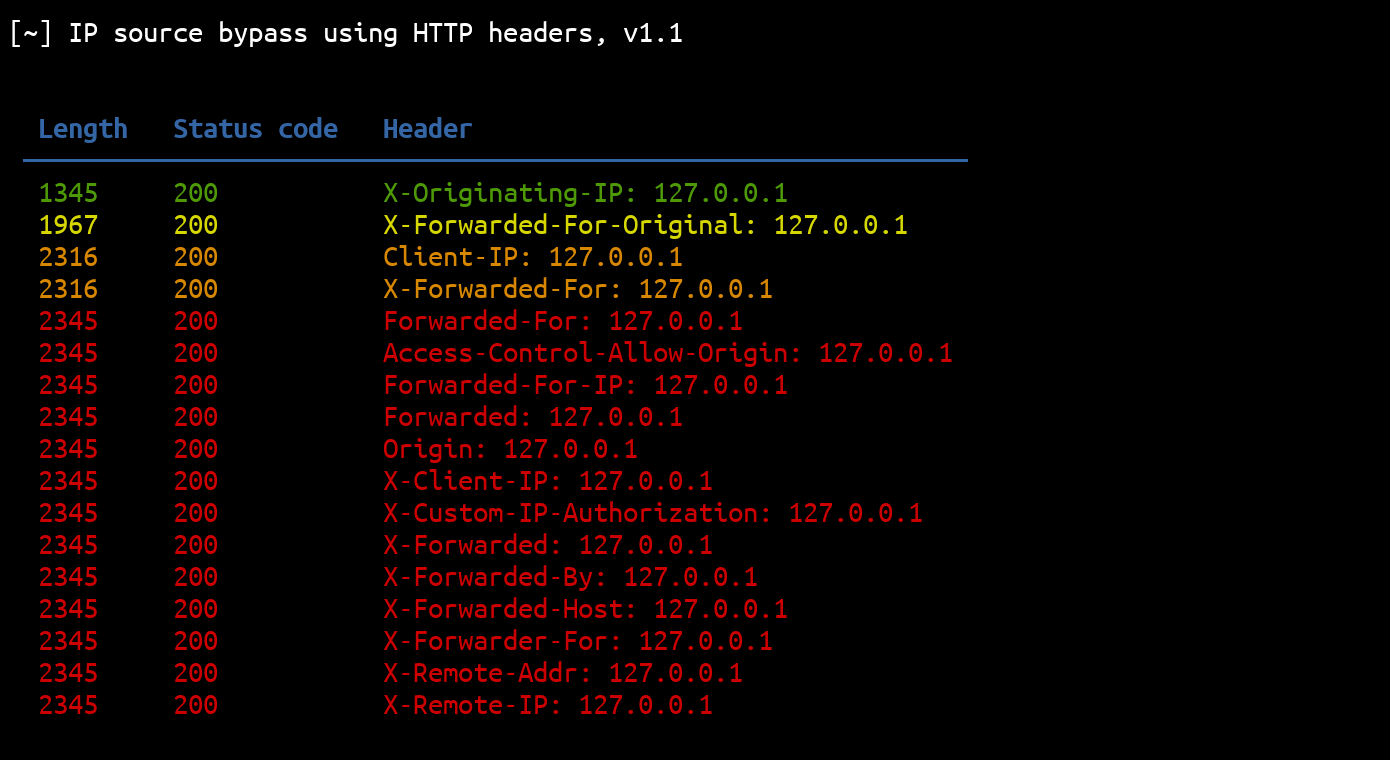 p0dalirius/ipsourcebypass
यह Python स्क्रिप्ट HTTP हेडर का उपयोग करके IP स्रोत प्रतिबंधों को बायपास करने के लिए उपयोग की जा सकती है।
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 otterhacker/m365pwned
एप्लिकेशन-स्तरीय OAuth टोकन का उपयोग करके M365 वातावरण से डेटा की गणना (enumeration), खोज और बाहर निकालने (exfiltration) के लिए दो WinForms GUI उपकरण।
 mr-un1k0d3r/azureredops
Azure RedOps, Microsoft Entra ID की सुरक्षा स्थिति का आकलन करने के लिए एक आक्रामक सुरक्षा टूलकिट है।
 puzzlepeaches/msprobe
पासवर्ड स्प्रे और एन्यूमरेशन के लिए ऑन-प्रेम माइक्रोसॉफ्ट की सभी चीज़ों का पता लगाना।
 nox-project/nox-framework
उच्च-प्रदर्शन OSINT/CTI ढाँचा जो 120+ स्रोतों में स्वचालित पहचान पिवोटिंग और जोखिम विश्लेषण के लिए है।
 karmakstylez/cve-2024-6387
OpenSSH सर्वर में दूरस्थ अनप्रमाणित कोड निष्पादन भेद्यता (CVE-2024-6387)
 ameenmaali/wordlistgen
URLs या पथों की सूचियों से सामग्री खोज के लिए संदर्भ-विशिष्ट वर्डलिस्ट तेजी से उत्पन्न करें
 xnl-h4ck3r/urless
अव्यवस्थित URL सूची को साफ़ करें
 ustayready/python-pentesting
पेंटेस्टर्स को अभियानों में पायथन भाषा से शुरुआत करने के लिए बेतरतीब पायथन स्क्रिप्ट्स का एक रिपॉजिटरी।
 net-hunter121/api-wordlist
API फ़ंक्शन नामों, क्रियाओं और संज्ञाओं की चयनित शब्दसूचियाँ, जो Burp Suite Intruder के साथ वेब एप्लिकेशन एंडपॉइंट्स को फ़ज़िंग करने के लिए हैं।








